

Hej! Velkommen til den syvende lektion i kurset . På Vi blev bekendt med sikkerhedsprofiler som webfiltrering, applikationskontrol og HTTPS-inspektion. I denne lektion fortsætter vi vores indblik i sikkerhedsprofiler. Først vil vi se på de teoretiske aspekter af antivirus og indtrængenforebyggelsessystemet, hvorefter vi vil undersøge, hvordan disse sikkerhedsprofiler fungerer i praksis.
Lad os starte med antivirus. Først vil vi diskutere de teknologier, som FortiGate anvender til at opdage vira:
Antivirus scanning er den enkleste og hurtigste metode til at opdage vira. Den identificerer vira, som helt og holdent matcher de signaturer, der findes i antivirusdatabasen.
Grayware-scanning eller scanning af uønskede programmer — denne teknologi identificerer uønskede programmer, der installeres uden brugerens viden eller samtykke. Teknisk set er disse programmer ikke vira. De følger ofte med andre programmer, men påvirker systemet negativt ved installationen, og derfor klassificeres de som skadelig software. Disse programmer kan ofte identificeres ved hjælp af enkle grayware-signaturer fra FortiGuards forskningsdatabase.
Heuristisk scanning — denne teknologi er baseret på sandsynligheder, så dens anvendelse kan forårsage falske positive effekter, men den kan også opdage zero-day vira. Zero-day vira er nye vira, der endnu ikke er blevet undersøgt, og hvor der ikke findes signaturer til at opdage dem. Heuristisk scanning anvendes ikke som standard og skal aktiveres i kommandolinjen.
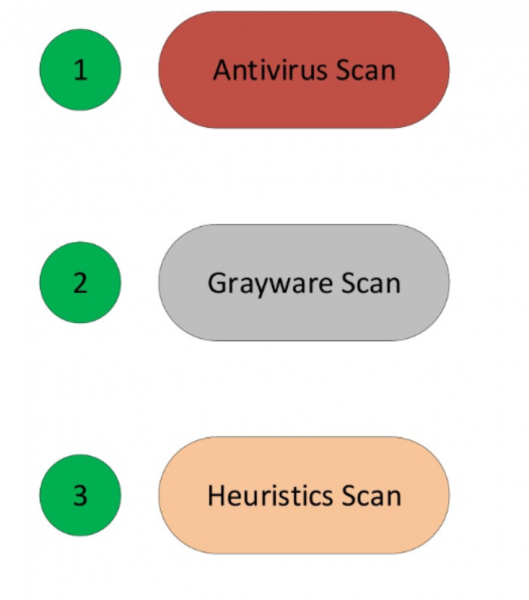
Hvis alle antivirusfunktioner er aktiveret, anvender FortiGate dem i følgende rækkefølge: antivirus scanning, grayware scanning, heuristisk scanning.
FortiGate kan bruge flere antivirusdatabaser afhængigt af opgaven:
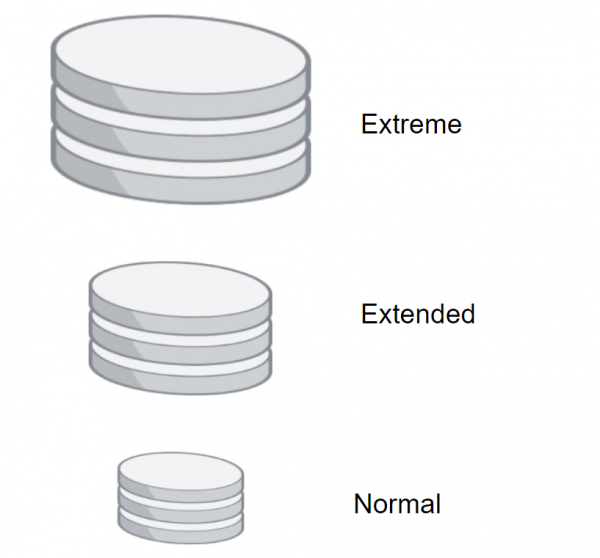
- Den almindelige antivirusdatabase (Normal) — findes i alle FortiGate-modeller. Den indeholder signaturer for vira, der er blevet opdaget i de seneste måneder. Dette er den mindste antivirusdatabase, så ved brug af den udføres scanning hurtigst. Dog kan denne database ikke opdage alle kendte vira.
- Udvidet (Extend) – denne database understøttes af de fleste FortiGate-modeller. Den gør det muligt at opdage vira, der ikke længere er aktive. Mange platforme er stadig sårbare over for disse vira. Desuden kan disse vira forårsage problemer i fremtiden.
- Og den sidste, ekstreme database (Extreme) – bruges i infrastrukturer, hvor et højt sikkerhedsniveau er nødvendigt. Den gør det muligt at opdage alle kendte vira, inklusive vira, der målretter mod forældede operativsystemer, som i øjeblikket ikke er bredt udbredte. Denne type signaturdatabase understøttes heller ikke af alle FortiGate-modeller.
Der findes også en kompakt signaturdatabase, der er designet til hurtig scanning. Vi vil tale mere om den senere.
Antivirusdatabaser kan opdateres på forskellige måder.
Den første metode – Push Update – giver mulighed for at opdatere databaser, så snart forskningsdatabasen FortiGuard udgiver en opdatering. Det er nyttigt for infrastrukturer, der har brug for et højt sikkerhedsniveau, da FortiGate straks vil modtage kritiske opdateringer, så snart de bliver tilgængelige.
Den anden metode er at fastsætte en tidsplan. På den måde kan opdateringer tjekkes hver time, dag eller uge. Det vil sige, at tidsintervallet er op til dig.
Disse metoder kan bruges sammen.
Men det er vigtigt at huske – for at opdateringer kan finde sted, skal antivirusprofilen være aktiveret på mindst én firewall-politik. Ellers vil opdateringerne ikke finde sted.
Opdateringer kan også downloades fra Fortinets supportsite og derefter manuelt uploades til FortiGate.
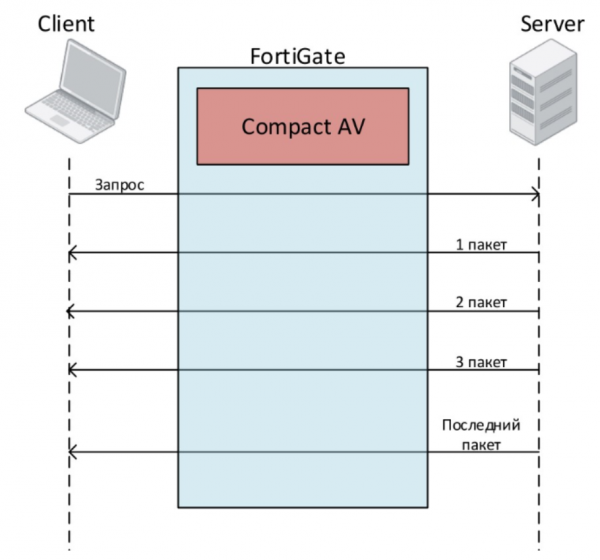
Lad os se på scanningsmetoderne. Der er i alt tre – Full Mode i Flow Based-tilstand, Quick Mode i Flow Based-tilstand og Full Mode i proxy-tilstand. Lad os starte med Full Mode i Flow-tilstand.
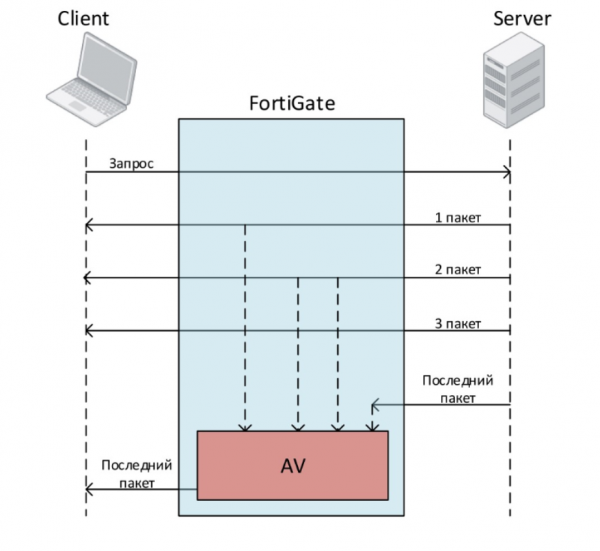
Lad os antage, at brugeren ønsker at downloade en fil. Han sender en anmodning. Serveren begynder at sende pakkerne, som filen består af. Brugeren modtager straks disse pakker. Men før pakkerne overleveres til brugeren, cache'er FortiGate dem. Når FortiGate har modtaget den sidste pakke, begynder den at scanne filen. I mellemtiden sættes den sidste pakke i kø og overdrages ikke til brugeren. Hvis filen ikke indeholder virus, sendes den sidste pakke til brugeren. Hvis der derimod opdages en virus, afbryder FortiGate forbindelsen til brugeren.
Den anden scanningstilstand, der er tilgængelig i Flow Based – Hurtig tilstand. Den bruger en kompakt signaturdatabase, som indeholder færre signaturer end den normale database. Den har også nogle begrænsninger sammenlignet med Full Mode:
- Den kan ikke sende filer til sandkassen.
- Den kan ikke bruge heuristische analyser.
- Den kan heller ikke bruge pakker relateret til mobile skadelig programmer.
- Nogle entry-level modeller understøtter ikke denne tilstand.
Hurtig tilstand kontrollerer også trafikken for virus, orme, trojanere og skadelig software, men uden buffring. Dette giver bedre ydeevne, men samtidig reduceres chancen for at opdage virus.
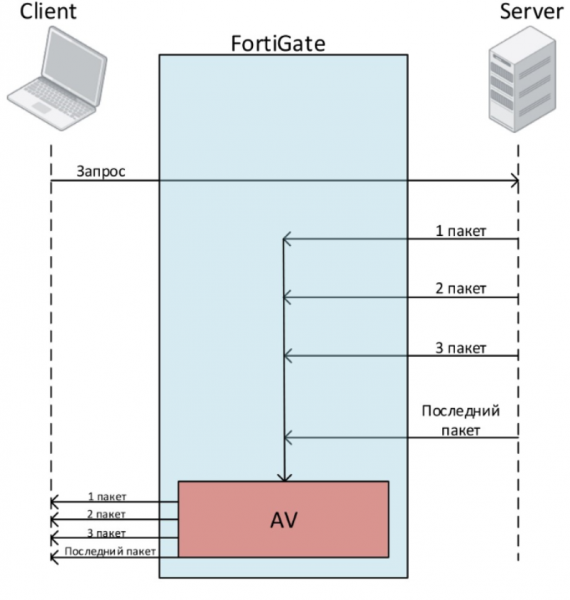
I Proxy-tilstand er kun én scanningstilstand tilgængelig - Full Mode. Ved sådan scanning gemmer FortiGate først hele filen (hvis den ikke overstiger den maksimale tilladte filstørrelse til scanning). Klienten skal vente, indtil scanningen er færdig. Hvis der opdages en virus under scanningen, vil brugeren straks blive informeret. Da FortiGate først gemmer hele filen og derefter scanner den, kan det tage ganske lang tid, og dette kan resultere i, at forbindelsen fra klientens side afsluttes, inden filen modtages på grund af lang forsinkelse.
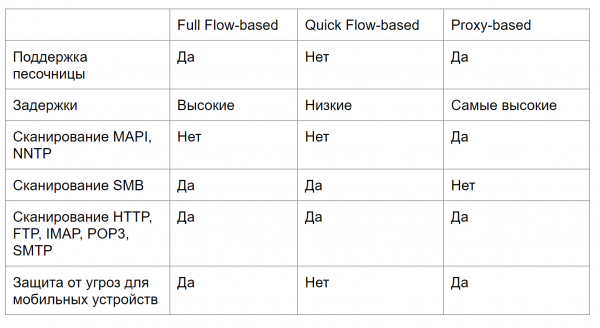
Billedet nedenfor viser en sammenligningstabel for scanningstilstande – den vil hjælpe dig med at bestemme, hvilken type scanning der passer til dine behov. Konfiguration og test af antivirusens funktionalitet bliver praktisk gennemgået i videoen i slutningen af artiklen.
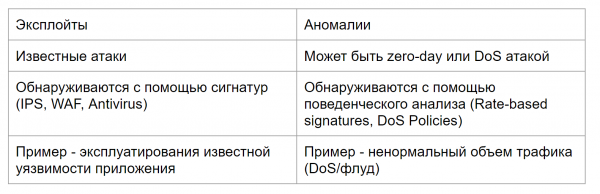
Lad os gå videre til den anden del af lektionen - indtrængningsforebyggelsessystemet. Men for at begynde at studere IPS er det nødvendigt at forstå forskellen mellem exploits og anomalier, samt hvilke mekanismer FortiGate anvender til at beskytte mod dem.
Exploits er kendte angreb med specifikke mønstre, der kan opdages ved hjælp af IPS, WAF eller antivirus signaturer.
Anomalier er usædvanlig adfærd i netværket, såsom usædvanligt høj trafikmængde eller et højere end normalt CPU-forbrug. Anomalier skal overvåges, da de kan være tegn på et nyt, endnu uundersøgt angreb. Anomalier opdages typisk ved hjælp af adfærdsanalyse - såkaldte rate-based signaturer og DoS-politikker.
Kort sagt - IPS på FortiGate bruger signaturdatabaser til at opdage kendte angreb og Rate-Based signaturer samt DoS-politikker til at opdage forskellige anomalier.
Som standard er det grundlæggende sæt af IPS-signaturer inkluderet i hver version af FortiGate-operativsystemet. FortiGate modtager nye signaturer gennem opdateringer. Derved forbliver IPS effektivt mod nye exploits. FortiGuard-tjenesten opdaterer IPS-signaturerne ganske ofte.
Et vigtigt punkt, der gælder for både IPS og antivirus, er, at hvis dine licenser er udløbet, kan du stadig bruge de seneste modtagne signaturer. Men det er ikke muligt at få nye uden licenser. Derfor er manglende licenser meget uønsket - ved nye angreb kan du ikke beskytte dig med gamle signaturer.
IPS signatur databaser deles op i almindelige og udvidede. Den almindelige database indeholder signaturer til almindelige angreb, som sjældent eller aldrig forårsager falske positiver. Standardhandlingen for de fleste af disse signaturer er at blokere.
Den udvidede database indeholder yderligere signaturer for angreb, der har stor indflydelse på systemets ydeevne, eller som ikke kan blokkeres på grund af deres særlige natur. På grund af størrelsen af denne database er den ikke tilgængelig for FortiGate-modeller med lille disk eller RAM. Men for højbeskyttede miljøer kan det være nødvendigt at anvende den udvidede database.
Konfiguration og test af IPSs funktionalitet er også behandlet i videoen nedenfor.
I næste lektion vil vi se på arbejdet med brugere. For ikke at gå glip af den, så følg med på de følgende kanaler:
Kilde: habr.com
