

Hej, venner! Vi er glade for at byde jer velkommen til vores nye kursus FortiAnalyzer Getting Started. I kurset har vi allerede set på funktionaliteten af FortiAnalyzer, men vi har kun berørt det overfladisk. Nu vil jeg gerne tale mere detaljeret om dette produkt, dets mål, opgaver og muligheder. Dette kursus skal ikke være så omfattende som det foregående, men jeg håber, at det vil være interessant og informativt.
Da lektionen endte med at være helt teoretisk, har vi besluttet at præsentere det i artikelform for jeres bekvemmelighed.
I dette kursus vil vi se på følgende emner:
- Generel information om produktet, dets formål, de opgaver, det løser, og nøglefunktionerne
- Vi vil forberede en skabelon, og i forberedelsen vil vi se nærmere på den indledende konfiguration af FortiAnalyzer
- Vi vil lære om mekanismen til opbevaring, behandling og filtrering af logs for nem søgning, samt se på FortiView-mekanismen, der præsenterer visuel information om netværkets tilstand i form af forskellige grafer, diagrammer og andre widgets
- Vi vil gennemgå processen med at oprette eksisterende rapporter, samt lære at lave vores egne rapporter og redigere eksisterende rapporter
- Vi vil tage fat på de vigtigste spørgsmål relateret til administration af FortiAnalyzer
- Vi vil endnu en gang tale om licensieringsordningen — jeg har allerede talt om det i lektion 11 i kurset , men som man siger, gentagelse er læringens moder.
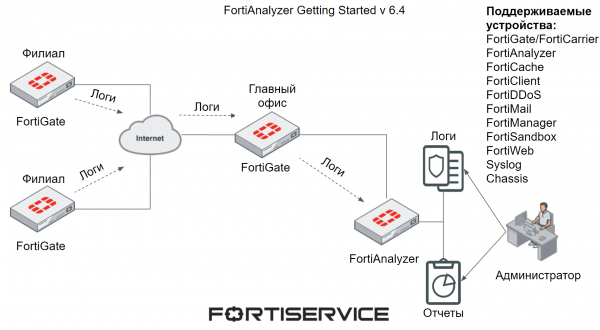
Hovedformålet med FortiAnalyzer er centraliseret opbevaring af logs fra et eller flere Fortinet-enheder i virksomheden samt deres behandling og analyse. Dette giver sikkerhedsadministratorer mulighed for at overvåge forskellige netværkshændelser og sikkerhedshændelser fra ét sted, hurtigt få den nødvendige information fra logs og widgets samt generere rapporter for alle eller relevante enheder.
Listen over enheder, som FortiAnalyzer kan modtage logs fra og analysere, er vist på billedet nedenfor.
FortiAnalyzer har tre nøglefunktioner — rapportering, alarmer, arkivering. Lad os se nærmere på hver af dem.
Rapportering - rapporter giver et klart billede af netværkshændelser, sikkerhedshændelser og forskellige aktiviteter, der finder sted på de understøttede enheder. Rapporteringsmekanismen indsamler de nødvendige data fra de tilgængelige logs og præsenterer dem i et letlæseligt og analyserbart format. Ved hjælp af rapporter kan man hurtigt få de nødvendige oplysninger om enhedernes ydeevne, netværkssikkerhed, mest besøgte ressourcer og så videre. Der er mange mulige varianter. Rapporter kan også bruges til at analysere netværkets og de understøttede enheders tilstand over længere perioder. De er ofte uundgåelige ved efterforskning af forskellige sikkerhedshændelser.
Advarsler giver mulighed for hurtigt at reagere på forskellige trusler, der opstår i netværket. Systemet genererer advarsler, når der dukker logs op, der opfylder foruddefinerede betingelser - opdagelse af virus, udnyttelse af forskellige sårbarheder og så videre. Disse advarsler kan ses i FortiAnalyzer's webinterface, og man kan også konfigurere dem til at blive sendt via SNMP-protokollen, til en syslog-server samt til specifikke e-mailadresser.
Arkivering muliggør opbevaring af kopier af forskellige indhold, der passerer gennem netværket på FortiAnalyzer. Det anvendes normalt sammen med DLP-mekanismen for at gemme forskellige filer, der falder under de forskellige regler for denne mekanisme. Det kan også være nyttigt ved efterforskning af forskellige sikkerhedshændelser.
En anden interessant funktion er muligheden for at bruge administrative domæner. Denne teknologi gør det muligt at oprette grupper af enheder baseret på forskellige kriterier - enhedstyper, geografisk placering og så videre. Oprettelsen af sådanne enhedsgrupper har følgende formål:
- Gruppering af enheder baseret på lignende egenskaber for at lette overvågning og administration - for eksempel enheder grupperet efter geografisk placering. Hvis du har brug for at finde oplysninger i logs for enheder, der er i en gruppe, behøver du ikke nøje at filtrere logs, men kan i stedet se logs for det nødvendige administrative domæne og søge efter de nødvendige oplysninger.
- For at skelne mellem administrativ adgang - kan hver administrativ domæne have en eller flere administratorer, som kun har adgang til dette specifikke administrative domæne.
- Effektiv håndtering af diskplads og opbevaringspolitikker for data modtaget fra enheder - i stedet for at oprette en enkelt konfiguration for datalagring for alle enheder, tillader administrative domæner at etablere mere passende konfigurationer for forskellige grupper af enheder. Dette kan være nyttigt, hvis du har flere enheder, og fra en gruppe enheder skal du opbevare data i et år, mens du fra en anden gruppe skal opbevare dem i 3 år. Derfor kan der tildeles passende diskplads til hver gruppe - for en gruppe, der genererer et stort antal logs, kan der tildeles mere plads, mens der til en anden gruppe kan tildeles mindre plads.
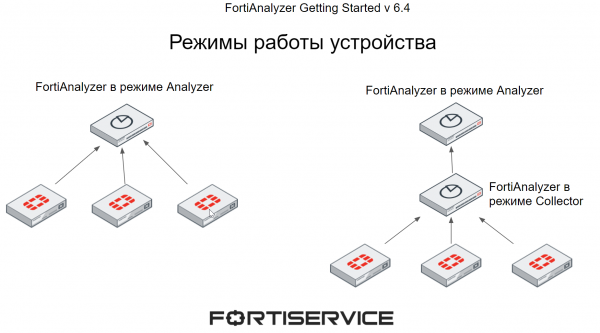
FortiAnalyzer kan fungere i to tilstande - Analyzer og Collector. Driftstilstanden vælges afhængigt af individuelle krav og netværkstopologi.
Når FortiAnalyzer fungerer i Analyzer-tilstand, fungerer det som den primære logaggregator fra en eller flere logsamlinger. Logsamlerne er både FortiAnalyzer i Collector-tilstand samt andre enheder, der understøttes af FortiAnalyzer (updatede liste blev givet tidligere i billedet). Denne driftstilstand bruges som standard.
Når FortiAnalyzer fungerer i Collector-tilstand, indsamler den logs fra andre enheder og sender dem videre til en anden enhed, såsom FortiAnalyzer i Analyzer-tilstand eller Syslog. I Collector-tilstand kan FortiAnalyzer ikke bruge de fleste funktioner som rapportering og advarsler, da dens hovedformål er at indsamle og videresende logs.
Ved at bruge flere FortiAnalyzer-enheder i forskellige tilstande kan du øge ydeevnen - FortiAnalyzer i Collector-tilstand indsamler logs fra alle enheder og sender dem til Analyzer for efterfølgende analyse, hvilket giver FortiAnalyzer i Analyzer-tilstand mulighed for at spare ressourcer, der bruges til at modtage logs fra mange enheder og helt fokusere på behandlingen af logs.
FortiAnalyzer understøtter det deklarative SQL-forespørgselssprog til logning og rapportering. Det gør det muligt at præsenterer logfiler i læsbart format. Med dette forespørgselssprog kan der også opbygges forskellige rapporter. For nogle rapporteringsfunktioner kræves bestemte kendskaber til SQL og databaser, men ofte gør de indbyggede funktioner i FortiAnalyzer, at man kan klare sig uden disse færdigheder. Vi vil komme ind på dette, når vi ser nærmere på rapporteringsmekanismen.
FortiAnalyzer kan præsenteres i flere varianter. Det kan være en standalone fysisk enhed, en virtuel maskine – der understøttes forskellige hypervisorer, og deres komplette liste kan findes i . Det kan også implementeres i specialiserede infrastrukturer – AWS, Azure, Google Cloud og andre. Den sidste mulighed er FortiAnalyzer Cloud – en cloud-tjeneste leveret af Fortinet.
I næste lektion vil vi forberede et layout til fremtidigt praktisk arbejde. For ikke at gå glip af den, tilmeld dig vores .
Du kan også følge opdateringer på følgende ressourcer:
Kilde: habr.com
