

Vi byder dig velkommen til det andet lektion i kurset . I dag vil vi tale om mekanismen for administrative domæner på , vi vil også diskutere logbehandlingsprocessen — forståelse af disse mekanismers principper er nødvendig for de indledende indstillinger . Efter dette vil vi diskutere layoutet, som vi vil bruge i løbet af kurset, samt foretage den indledende konfiguration . Den teoretiske del samt den fulde optagelse af video lektionen findes under nedenstående link.
For at starte vil vi endnu en gang tale om administrative domæner. Der er flere ting, man skal vide om dem, før man kan begynde at bruge:
- Muligheden for at oprette administrative domæner aktiveres og deaktiveres centralt.
- For at registrere enhver enhed, undtagen FortiGate, kræves et separat administrativt domæne. Det vil sige, hvis du vil registrere flere FortiMail-enheder på en enhed, har du brug for et separat administrativt domæne til dette formål. Men dette ændrer ikke det forhold, at for nemheds skyld kan man oprette forskellige administrative domæner for FortiGate-enheder.
- Det maksimale antal understøttede administrative domæner afhænger af modellen af FortiAnalyzer-enheden.
- Når muligheden for at oprette administrative domæner aktiveres, skal du vælge deres driftstilstand — Normal eller Advanced. I Normal-tilstand er det ikke muligt at tilføje forskellige virtuelle domæner (eller VDOMs) fra én FortiGate til forskellige administrative domæner på FortiAnalyzer-enheden. I Advanced-tilstand er dette muligt. Advanced-tilstand giver mulighed for at behandle data fra forskellige virtuelle domæner og få separate rapporter for dem. Hvis du har glemt, hvad virtuelle domæner er, kan du se på , hvor dette er beskrevet ret detaljeret.
Vi vil se på oprettelse af administrative domæner og fordeling af hukommelse mellem dem lidt senere i den praktiske del af lektionen.
Nu taler vi om mekanismen for registrering og behandling af logfiler, der kommer ind på FortiAnalyzer.
Loggene, der sendes til FortiAnalyzer, komprimeres og gemmes i en logfil. Når denne fil når en vis størrelse, overskrives den og arkiveres. Disse logs kaldes arkiverede. De betragtes som offline-logs, da de ikke kan analyseres i realtid. De er kun tilgængelige i raw-format til visning. Politik for datalagring i det administrative domæne bestemmer, hvor længe disse logs vil blive opbevaret i enhedens hukommelse.
Samtidig indekseres logs i SQL-databasen. Disse logs bruges til dataanalyse ved hjælp af Log View, FortiView og Reports værktøjerne. Politik for datalagring i det administrative domæne bestemmer, hvor længe disse logs vil blive opbevaret i enhedens hukommelse. Når disse logs er slettet fra enhedens hukommelse, kan de stadig eksistere som arkiverede logs, men det afhænger af politikken for datalagring i det administrative domæne.
For at forstå de oprindelige indstillinger af disse data er det tilstrækkeligt. Lad os nu diskutere vores layout:
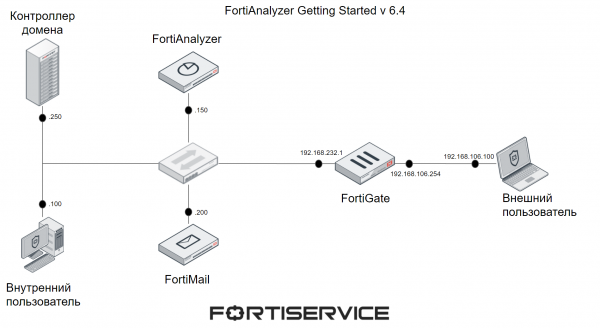
Her ser du 6 enheder — FortiGate, FortiMail, FortiAnalyzer, domænecontroller, computer for ekstern bruger og computer for intern bruger. FortiGate og FortiMail er nødvendige for at generere logs fra forskellige Fortinet-enheder for at kunne se på aspekter af arbejdet med forskellige administrative domæner. De interne og eksterne brugere samt domænecontrolleren er nødvendige for at generere forskellig trafik. Den interne brugers computer kører Windows OS, mens den eksterne computer kører Kali Linux.
I dette eksempel fungerer FortiMail i Server-tilstand, hvilket betyder, at det er en separat mailserver, som gør det muligt for interne og eksterne brugere at udveksle e-mails. Nødvendige indstillinger, såsom MX-poster, er konfigureret på domænecontrolleren. For den eksterne bruger er DNS-serveren den interne domænecontroller — dette opnås ved hjælp af portforwarding (eller på anden måde teknologi kaldet Virtual IP) på FortiGate.
Disse indstillinger vil ikke blive behandlet i denne lektion, da de ikke relaterer til kursets emne. Vi vil gennemgå implementeringen og den indledende konfiguration af FortiAnalyzer-enheden. De øvrige komponenter i det nuværende layout er blevet forberedt på forhånd.
Systemkravene til forskellige enheder er angivet nedenfor. Jeg har dette layout kørende på en forberedt maskine i det virtuelle miljø VMWare Workstation. Specifikationerne for denne maskine er også angivet nedenfor.
Enhed
RAM, GB
vCPU
HDD, GB
Domænekontrol
6
3
40
Intern bruger
4
2
32
Ekstern bruger
2
2
8
FortiGate
2
2
30
FortiAnalyzer
8
4
80
FortiMail
2
4
50
Maskine til layoutet
28
19
280
De systemkrav, som er angivet i denne tabel, er minimale — under reelle forhold anbefales det typisk at tildele flere ressourcer. Yderligere oplysninger om systemkravene kan findes på .
I videoen præsenteres det teoretiske materiale, der er gennemgået ovenfor, samt en praktisk del — med den indledende konfiguration af enheden FortiAnalyzer. God fornøjelse!
I næste lektion vil vi detaljeret gennemgå aspekterne ved at arbejde med logs. For ikke at gå glip af den, så tilmeld dig vores .
Du kan også følge opdateringer på følgende ressourcer:
Kilde: habr.com
