

Vi fortsætter med artikelserien om det nye modeludvalg fra SMB CheckPoint, lad os minde om, at vi beskrev specifikationerne og mulighederne for de nye modeller, samt metoder til styring og administration. I dag vil vi se på scenariet for implementeringen af den ældre model i serien: CheckPoint 1590 NGFW. Vi vil give et kort resumé af denne del:
- Udpakning af udstyret (beskrivelse af komponenterne, fysisk og netværksforbindelse).
- Første initialization af enheden.
- Første opsætning.
- Vurdering af funktionalitet.
Udpakning af udstyret
Bekendtskabet med udstyret starter med udtagning af enheden fra kassen, demontering af komponenterne og installation af dele, klik på spoiler, hvor processen er kort præsenteret
Levering af NGFW 1590
Kort om komponenterne:
- NGFW 1590;
- Strømforsyningsadapter;
- 2 Wifi-antennen (2.4 GHz og 5 GHz);
- 2 LTE-antennen;
- Brosjurer med dokumentation (kort guide til første tilslutning, licensaftale osv.)
Med hensyn til netværksporte og grænseflader, har denne enhed alle moderne muligheder for trafikoverførsel og interaktion, en port er særskilt fremhævet til DMZ-zonen, USB 3.0 til synkronisering med PC.
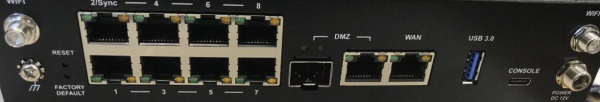
Version 1590 har fået et opdateret design, moderne muligheder for trådløs kommunikation og hukommelsesudvidelse: 2 slots til Micro/Nano SIM-kort i LTE-tilstand. (Vi planlægger at skrive mere detaljeret om denne mulighed i en af de kommende artikler i serien, der omhandler trådløse forbindelser); slot til SD-kort.
Detaljer om mulighederne i 1590 NGFW og andre nye modeller kan læses i af artikelserien om SMB CheckPoint løsninger. Lad os starte med den første initialization af enheden.
Første initialization
Vore faste læsere bør allerede være bekendt med, at der i 1500-seriens SMB er en ny OS 80.20 Embedded, som inkluderer et opdateret interface og forbedrede funktioner.
For at starte initializationen af enheden er det nødvendigt at:
- Sikre strømforsyning til gatewayen.
- Tilslutte netværkskablet fra din pc til LAN -1 på gatewayen.
- Valgfrit kan man straks give enheden adgang til internettet ved at tilslutte grænsefladen til WAN-porten.
- Gå til Gaia Embedded-portalen:
Hvis de tidligere nævnte trin er udført, skal du bekræfte åbningen af siden med det usikre certifikat, når du åbner Gaia-portalen. Herefter vil installationsguiden til portalen blive startet:
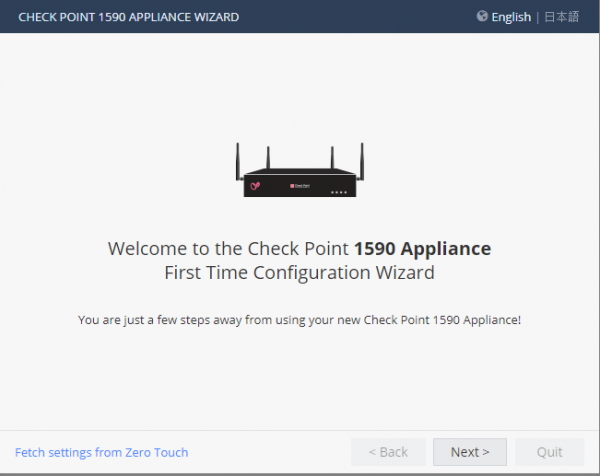
Du vil blive mødt af en side, der angiver modellen for din enhed. Du skal gå videre til næste sektion:
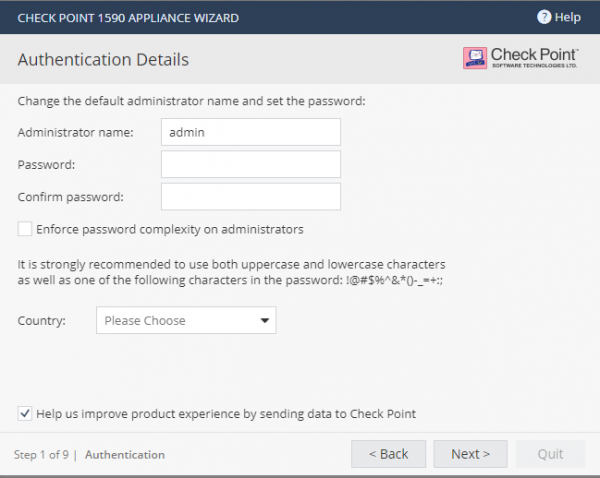
Vi vil blive bedt om at oprette en konto til autentificering, og der er mulighed for at angive høje krav til adgangskoden for administratoren samt angive det land, hvor vi vil bruge gatewayen.
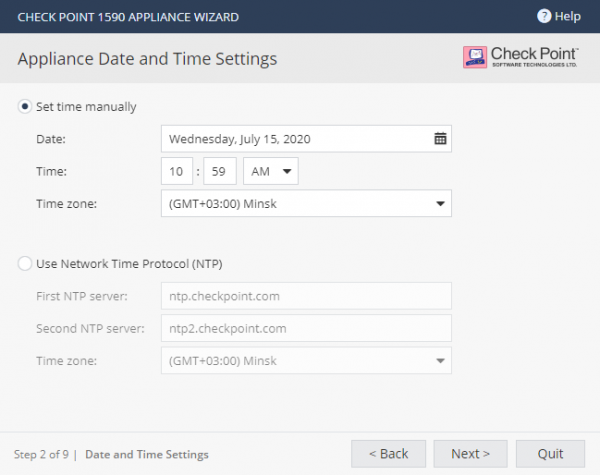
Det næste vindue vedrører indstillingerne for dato og tid, hvor du enten kan indtaste dem manuelt eller bruge virksomhedens NTP-server.
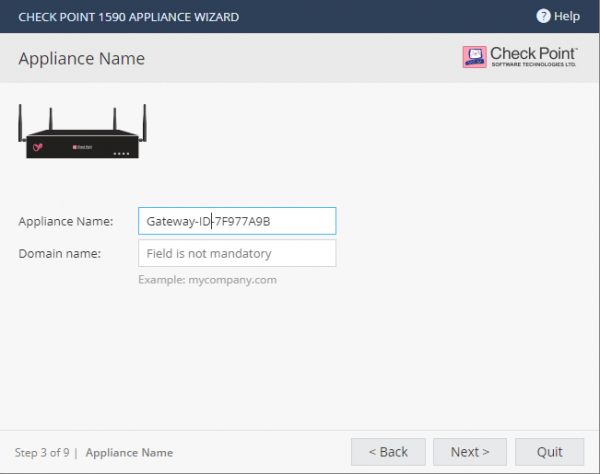
Næste trin indebærer at angive et navn til enheden og angive virksomhedens domæne for korrekt funktion af gatewayens tjenester på internettet.
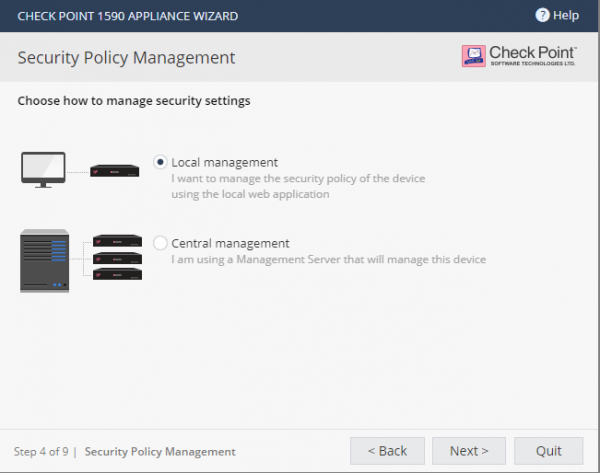
Næste trin vedrører valget af styringsmetode for NGFW, her skal det bemærkes:
- Lokal styring. Denne tilgængelige mulighed er til lokal styring af gatewayen via Gaia Portal-websiden.
- Central styring. Denne styreform indebærer synkronisering med en dedikeret CheckPoint Management-server, synkronisering med Smart1-Cloud eller SMP (Service Management for SMB).
I denne artikel vil vi fokusere på metoden til lokal styring. Du kan angive den metode, som er nødvendig. For at få et indblik i synkroniseringsprocessen med den dedikerede Management Server, tilbydes: en læringsmodul fra CheckPoint Getting Started, udarbejdet af TS Solution.
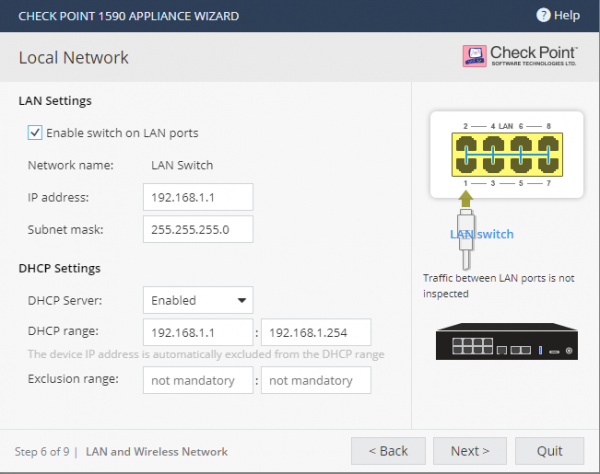
Dernæst vil et vindue blive præsenteret med definitionen af driftsmetoden for interface på gatewayen:
- Switch-tilstand betyder tilgængelighed for subnettet fra et interface til subnettet af et andet interface.
- Disable Switch-tilstand slukker for Switch-tilstanden, hvor hver port rutinerer trafikken som for et separat netværkssegment.
Der tilbys også at angive en pulje af DHCP-adresser, der vil blive brugt ved tilslutning til gatewayens lokale interfaces.
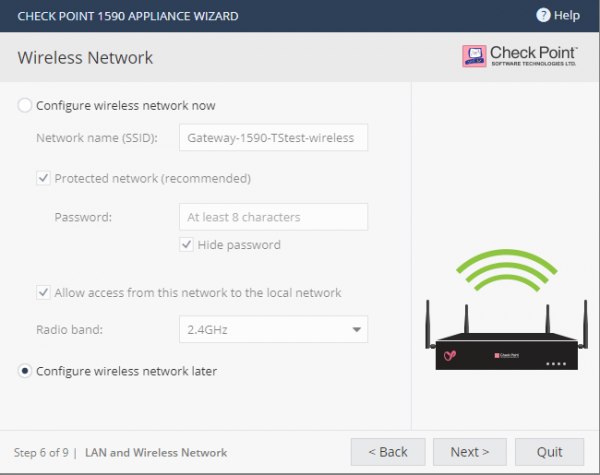
Næste skridt er at konfigurere gatewayens funktion i trådløs tilstand. Vi planlægger at uddybe dette aspekt i en af artiklerne i cyklen, så vi har udskudt konfigurationen. Du kan dog oprette et nyt trådløst adgangspunkt, angive en adgangskode til tilslutning og definere driftsmetoden for det trådløse kanal (2,4 GHz eller 5 GHz).
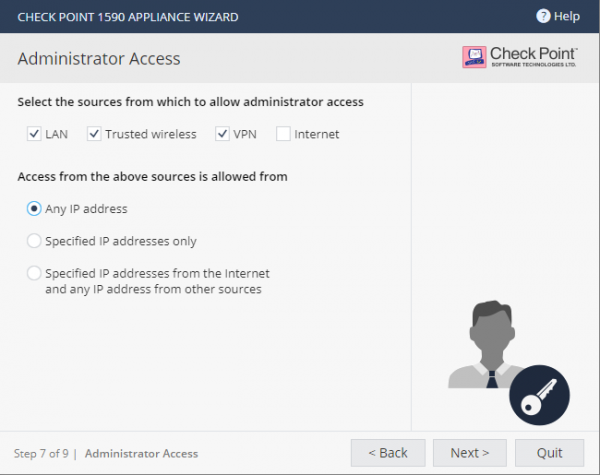
Dernæst vil du blive præsenteret for et trin til opsætning af adgang til gatewayen for virksomhedens administratorer. Adgangsrettighederne er som standard tilladt, hvis forbindelsen kommer fra:
- Virksomhedens interne netværk
- Pålidelig trådløs netværk
- VPN tunnel
Muligheden for at oprette forbindelse til gatewayen via internettet er som standard deaktiveret, da dette medfører store risici og skal begrundes før aktivering; ellers anbefales det at forlade det som i vores eksempel. Der er også mulighed for at angive, hvilke specifikke IP-adresser der vil være tilladt til at oprette forbindelse til gatewayen.
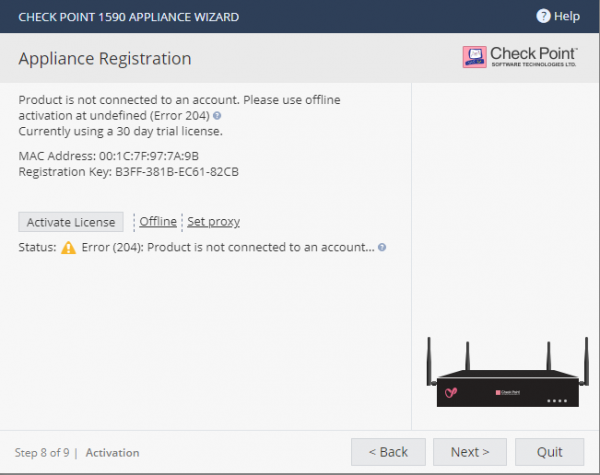
Det næste vindue omhandler aktivering af licenser; ved første initiering af enheden vil du få præsenteret en 30-dages prøveperiode. Der er to tilgængelige metoder til aktivering:
- Hvis der er internetforbindelse, aktiveres licensen automatisk.
- Hvis du aktiverer licensen offline, skal du gøre følgende: downloade licensen fra UserCenter, registrere din enhed på en særlig . Herefter skal du i begge tilfælde manuelt importere den downloadede licens.
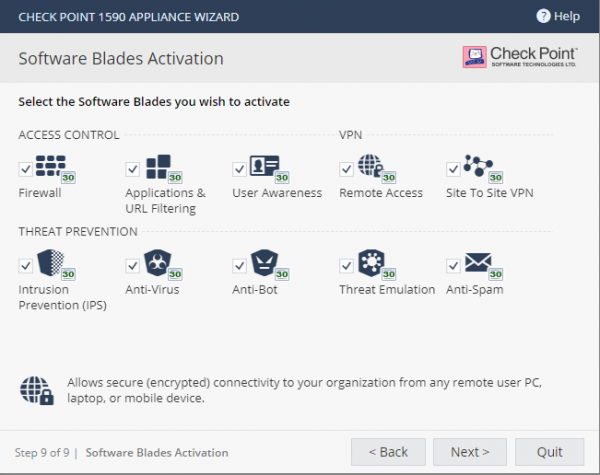
Endelig tilbyder det sidste vindue i installationsguiden at vælge de inkluderede blades, bemærk at blade QOS først aktiveres efter første initiering. Resultatet skal være et afslutningsvindue, der opsummerer dine indstillinger.
Første opsætning
Først anbefaler vi at kontrollere licensstatus, da dette vil påvirke den videre konfiguration. Gå til fanen 'HOME' → 'License':
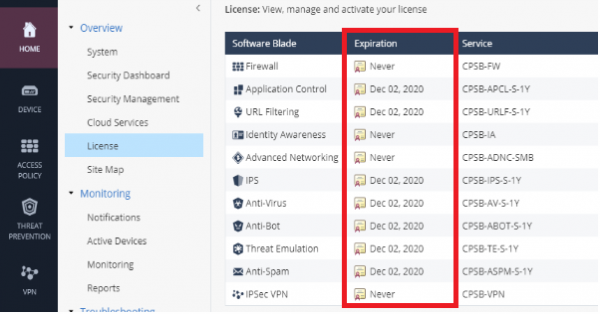
Hvis licenserne er aktiveret, anbefales det straks at opdatere til den nyeste firmwareversion, for dette skal du gå til fanen 'DEVICE' → 'System Operations':
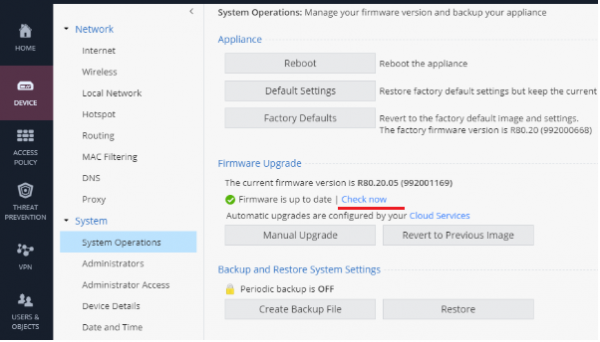
Systemopdateringer findes under Firmware Upgrade. I vores tilfælde er den nyeste og aktuelle firmwareversion installeret.
Derefter vil jeg kort beskrive mulighederne og indstillingerne for systemblades. Logisk kan de opdeles i politikker på Access-niveau (Firewall, Application Control, URL Filtering) og Threat Prevention (IPS, Antivirus, Anti-Bot, Threat Emulation).
Lad os gå til fanen Access Policy → Blade Control:
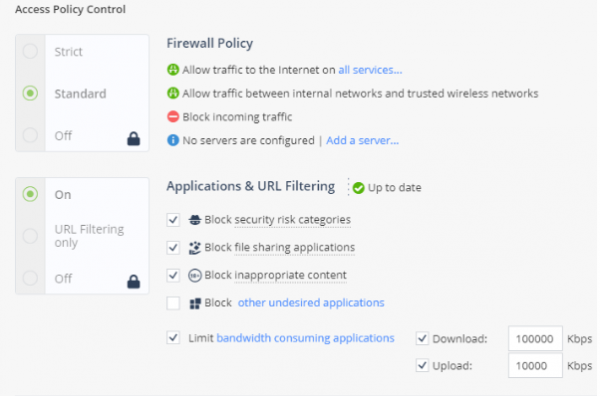
Som standard anvendes STANDARD-tilstanden, som tillader: udgående trafik til internettet, trafik internt i det lokale netværk, men blokkerer indgående trafik fra internettet.
Hvad angår bldene APPLICATIONS & URL FILTERING, er der som standard blokeret for hjemmesider med høj risiko og blokerede fildelingsapplikationer (Torrent, File Storage osv.). Derudover kan man manuelt blokere for kategorier af hjemmesider.
Vi bemærker muligheden for brugertrafik “Limit bandwidth consuming applications” med mulighed for at begrænse hastigheden for udgående/indgående trafik for grupper af applikationer.
Vi åbner nu underafsnittet Policy, hvor reglerne automatisk er genereret i henhold til de tidligere beskrevne indstillinger.
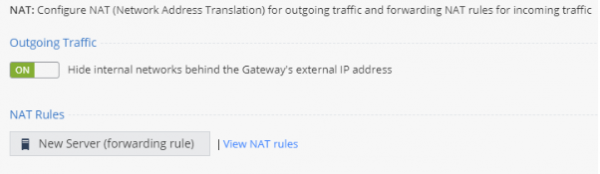
Underafsnittet NAT fungerer som standard i Global Hide Nat Automatic, hvilket betyder, at alle interne værter vil have adgang til internettet via en offentlig IP-adresse. Der er mulighed for at angive NAT-regler manuelt for at offentliggøre dine webapplikationer eller tjenester.
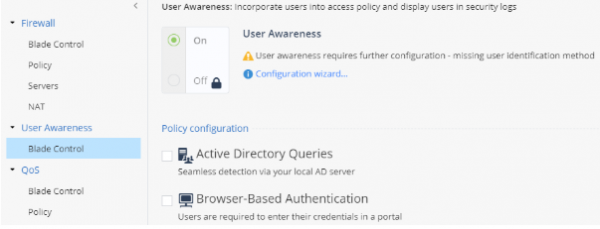
Vi går nu ind i sektionen, der handler om brugergodkendelse i netværket, hvor der tilbydes to muligheder: Active Directory Queries (integration med dit AD), Browser-Based-Authentication (brugeren indtaster domæneoplysninger på portalen).
Det er værd at nævne SSL-inspektion, da andelen af den samlede HTTPS-trafik på det globale netværk stiger. Lad os se på, hvilke muligheder CheckPoint tilbyder for SMB-løsninger, for dette skal vi gå til sektionen SSL-Inspection → Policy:
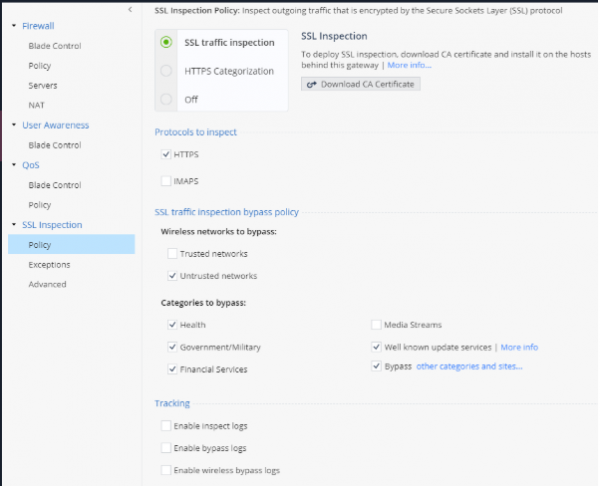
I indstillingerne er der mulighed for at inspicere HTTPS-trafik, hvilket kræver import af et certifikat og installation i centrum for betroede certifikater på slutbrugermaskiner.
En praktisk mulighed er BYPASS-tilstand for forudinstallerede kategorier, hvilket sparer tid ved aktivering af inspektionen.
Efter at have indstillet regler på niveauet Firewall/Application skal vi gå videre til tuning af sikkerhedspolitikkerne (Threat Prevention), for dette går vi ind i den relevante sektion:
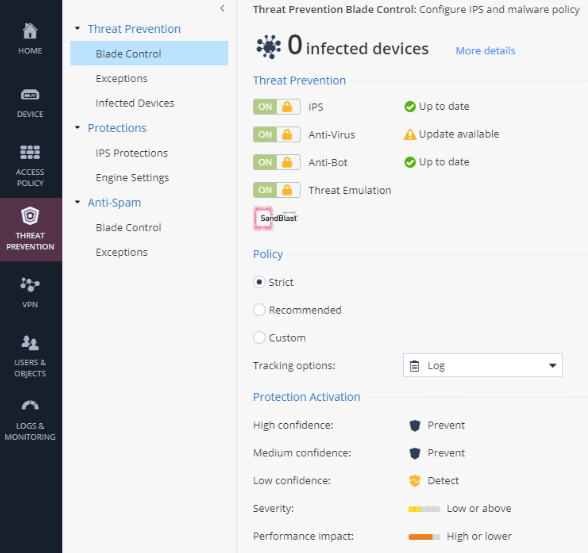
På den åbne side ser vi de aktiverede blade, status for opdateringer af signaturer og databaser. Vi bliver også bedt om at vælge en profil til beskyttelse af netværksperimeteren, relevante indstillinger vises.
Den separate sektion “IPS Protections” giver mulighed for at konfigurere handlingen for en bestemt sikkerhedssignatur.
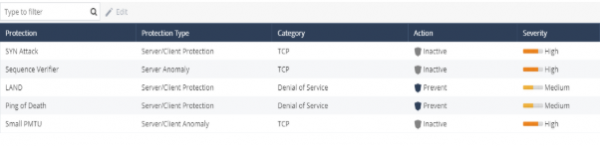
For ikke så længe siden skrev vi i vores blog for Windows Server — SigRed. Lad os tjekke dens tilstedeværelse i Gaia Embedded 80.20 ved at indtaste forespørgslen “CVE-2020-1350”
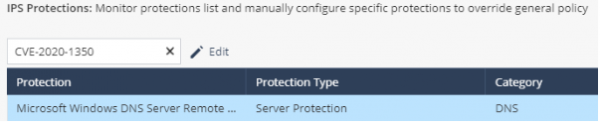
Der blev fundet et registrering for denne signatur, hvor en af handlingerne kan anvendes. (som standard Forebyg for faregraden – Kritisk). Med en SMB-løsning vil du ikke mangle opdateringer og support; det er en fuldgyldig NGFW-løsning til filialer med op til 200 personer fra CheckPoint.
Vurdering af funktionalitet
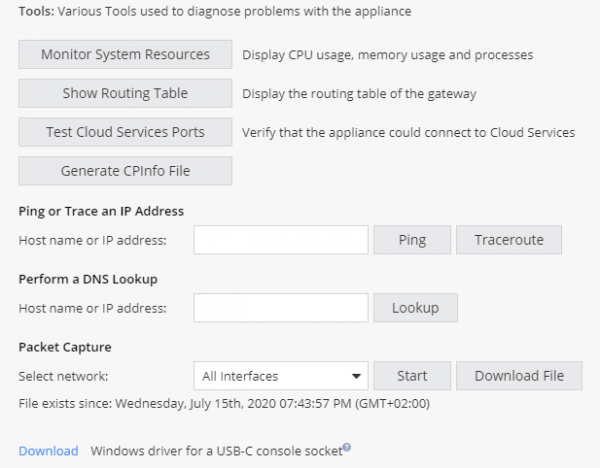
Afslutningsvis skal det nævnes, at der er værktøjer til fejlfinding af problemer efter den indledende opsætning og konfiguration af SMB-løsningen. Du kan gå til sektionen “HOME” → “Tools”. Mulige indstillinger:
- overvågning af systemressourcer;
- routingtabel;
- kontrol af tilgængeligheden af CheckPoint skyservices;
- generering af CPinfo;
Der er også indbyggede netværkskommandoer: Ping, Traceroute, Traffic Capture.
I dag har vi således set på og gennemgået den indledende tilslutning og opsætning af NGFW 1590; tilsvarende handlinger vil du udføre for hele serien 1500 SMB CheckPoint. De tilgængelige muligheder viste os en høj grad af variabilitet for konfigurationer og understøttelse af moderne metoder til beskyttelse af trafik på netværkets perimeter.
I dag tilbyder CheckPoint-løsninger til beskyttelse af små kontorer og filialer (op til 200 personer) et bredt udvalg af værktøjer og anvender de nyeste teknologier (cloud management, support til SIM-kort, hukommelsesudvidelse ved hjælp af SD-kort osv.). Fortsæt med at holde dig informeret og læse artikler fra TS Solution; vi planlægger at udgive flere dele om NGFW CheckPoint-familien SMB. Vi ses!
. Følg med i opdateringerne (, , , , ).
Kilde: habr.com
