

Vi fortsætter med at introducere jer for en verden, der kæmper imod phishing, studerer grundlæggende social engineering og ikke glemmer at uddanne sit personale. I dag har vi produktet Phishman som gæst. Dette er en af partnerne til TS Solution, der tilbyder et automatiseret system til test og uddannelse af medarbejdere. Kort om konceptet:
Identifikation af uddannelsesbehovene for specifikke medarbejdere.
Praktiske og teoretiske kurser for medarbejdere via uddannelsesportalen.
Fleksibelt automatiseringssystem.
Introduktion til produktet
Virksomheden har siden 2016 udviklet software relateret til test- og uddannelsessystemer for medarbejdere i store virksomheder inden for cybersikkerhed. Blandt kunderne findes forskellige repræsentanter fra brancherne: finans-, forsikrings-, handels-, råvare- og industrikæmper — fra M.Video til Rosatom.
Tilbudte løsninger
Phishman samarbejder med forskellige virksomheder (fra små virksomheder til store selskaber), det er grundlæggende nok at have 10 medarbejdere. Lad os se på pris- og licenspolitikken:
For små virksomheder:
A) — produktversion fra 10 til 249 medarbejdere med en startpris for licensen fra 875 rubler. Indeholder de grundlæggende moduler: informationsindsamling (testdistribution af phishing-e-mails), undervisning (3 basis kurser i informationssikkerhed), automatisering (opsætning af en generel testtilstand).
B) — produktversion fra 10 til 999 medarbejdere med en startpris for licensen fra 1120 rubler. I modsætning til Lite-versionen har den mulighed for synkronisering med din virksomheds AD-server, og undervisningsmodulet indeholder 5 kurser.
For store virksomheder:
A) — i denne løsning er antallet af medarbejdere ubegrænset, og en omfattende proces for at øge personalets bevidsthed om informationssikkerhed tilbydes til virksomheder af alle størrelser med mulighed for tilpasning af kurserne til kundens og virksomhedens behov. Der er mulighed for synkronisering med AD, SIEM, DLP-systemer for at indsamle information om medarbejdere og identificere brugere, der har behov for uddannelse. Integration med eksisterende e-læringssystemer (SDS) understøttes, og abonnementet inkluderer 7 grundlæggende kurser i informationssikkerhed, 4 avancerede og 3 spil. Der er også en interessant mulighed for en læringsangreb ved hjælp af USB-drev.
B) — den udvidede version inkluderer alle Enterprise-funktioner og giver mulighed for at udvikle egne connectorer og rapporter (ved hjælp af Phishmans ingeniører).
Dermed kan produktet fleksibelt tilpasses til specifikke forretningsbehov og integreres i eksisterende systemer til informationssikkerhedstræning.
Introduktion til systemet
Til artiklen har vi opsat en model med følgende specifikationer:
Ubuntu Server fra version 16.04.
4 GB RAM, 50 GB harddiskplads, en processor med en klokkehastighed fra 1 GHz og derover.
Windows server med rollerne DNS, AD, MAIL.
Generelt er sættet standard og kræver ikke store ressourcer, især da AD-serveren som regel allerede findes hos dig. Ved opsætning vil en Docker-container blive installeret, som automatisk konfigurerer adgang til administrations- og træningsportalen.
Under spoileren en typisk netværksplan med Fishman
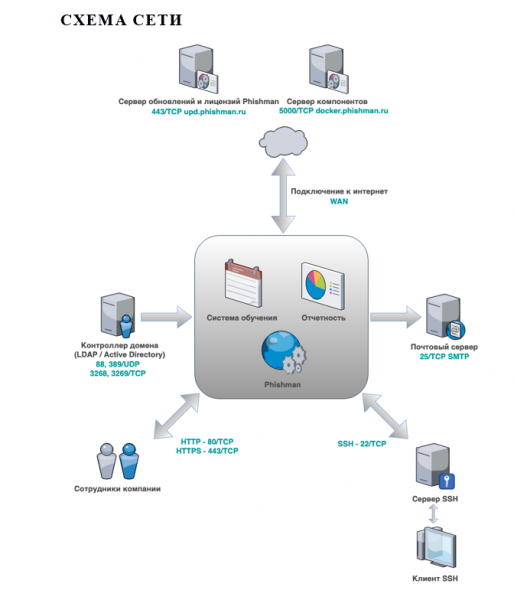 Typisk netværksplan
Lad os nu se på systemets interface, administrationsmuligheder og selvfølgelig funktionerne.
Adgang til administrationsportalen
Phishman administrationsportalen bruges til at administrere listen over afdelinger og medarbejdere i virksomheden. Her udføres angreb ved udsendelse af phishing-e-mails (som en del af træningen), og resultaterne præsenteres i rapporter. Det er muligt at tilgå den via IP-adresse eller domænenavn, som du angiver ved installation af systemet.
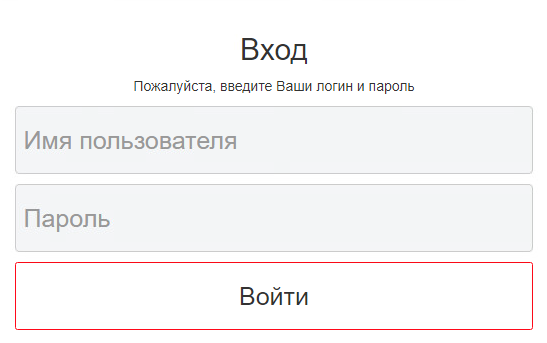 Login til Phishman-portalen
På hovedsiden vil du have adgang til praktiske widgets med statistik over dine medarbejdere:
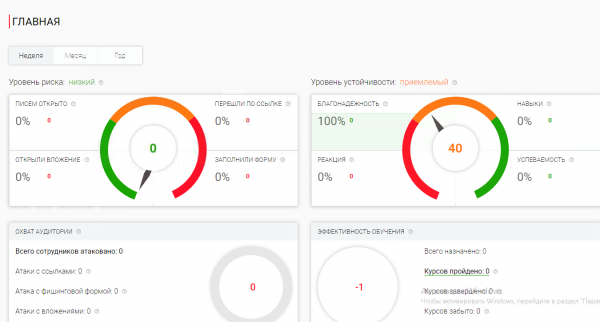 Hovedsiden for Phishman-portalen
Tilføjelse af medarbejdere til interaktioner
Fra hovedmenuen kan du gå til afsnittet “Medarbejdere”, hvor du kan finde listen over alle virksomhedens medarbejdere opdelt efter afdelinger (manuelt eller via AD). Her findes værktøjer til at administrere deres data, og der er mulighed for at strukturere det i overensstemmelse med medarbejderstaben.
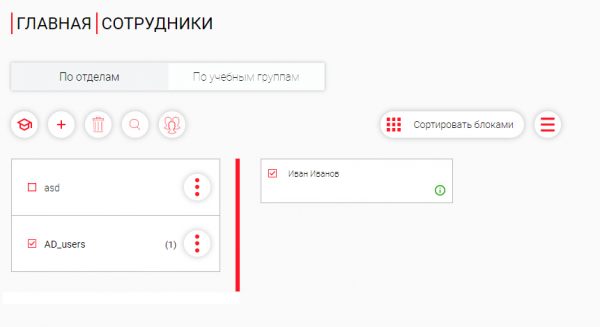 Brugeradministrationspanelet
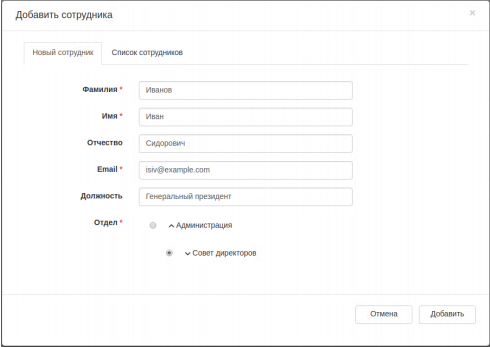 Medarbejderskabelon
Valgfrit: integration med AD er tilgængelig, hvilket gør det nemt at automatisere onboarding-processen for nye medarbejdere og føre generel statistik.
Start onboarding af medarbejdere
Når du har tilføjet oplysninger om virksomhedens medarbejdere, får du mulighed for at sende dem på træningskurser. Hvornår dette kan være nyttigt:
ny medarbejder;
planlagt træning;
nødkursus (der er en informationsanledning, det er nødvendigt at advare).
Tilmelding er tilgængelig for både en enkelt medarbejder og for hele afdelingen.
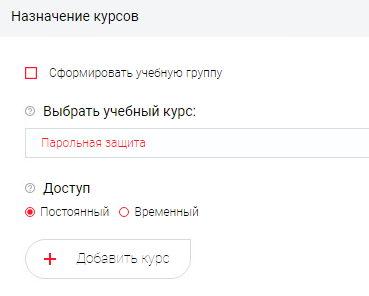 Oprettelse af undervisningskursus
Hvor mulighederne er:
oprette en undervisningsgruppe (samle brugere);
valg af undervisningskurser (antal afhængigt af licens);
adgang (permanent eller midlertidig med angivelse af datoer).
Vigtigt!
Ved første tilmelding til kurser vil medarbejderen modtage en e-mail med loginoplysninger til Læringportalen. Invitationsgrænsefladen er en skabelon, som kan ændres efter kundens skøn.
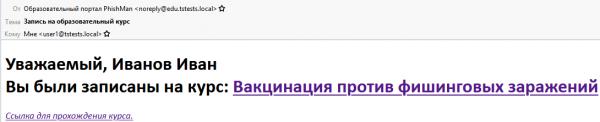 Eksempel på e-mail til invitation til træning
Hvis man klikker på linket, vil medarbejderen komme ind på læringsportalen, hvor hans/hendes fremskridt automatisk vil blive registreret og vist i statistikken for Phishman-administratoren.
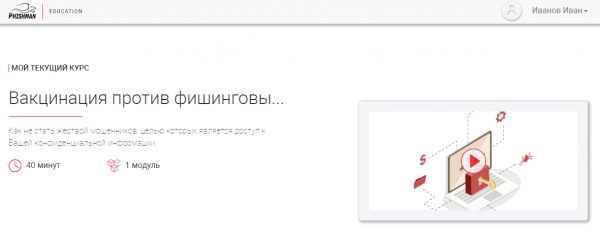 Eksempel på et kursus, startet af brugeren
Arbejdet med angrebsskabeloner
Skabelonerne gør det muligt at sende målrettede trænings-e-mails, der fokuserer på social engineering.
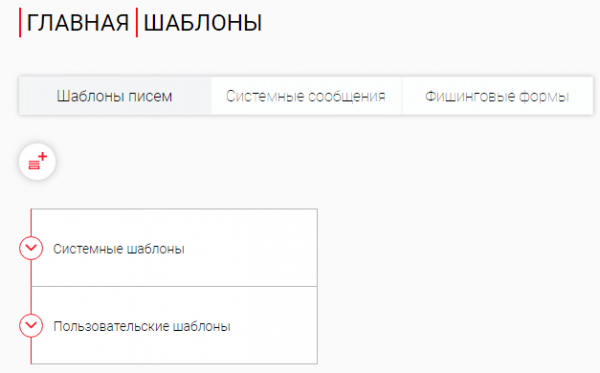 Sektionen "Skabeloner"
Skabelonerne er placeret inden for kategorier, for eksempel:
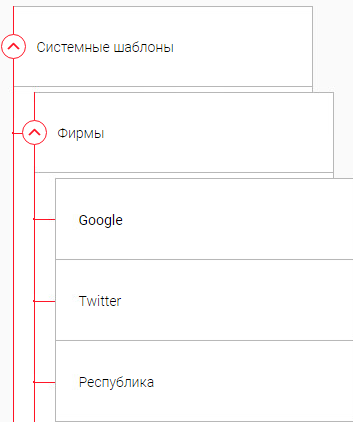 Fanen til at søge efter indbyggede skabeloner i forskellige kategorier
Om hver af de færdige skabeloner er der information, herunder effektivitet.
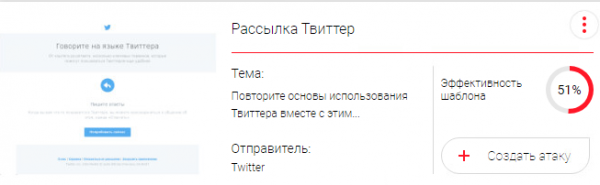 Eksempel på skabelonen "Twitter-sending"
Det skal også nævnes, at der er en praktisk mulighed for at skabe egne skabeloner: det er nok at kopiere tekst fra en e-mail, og den vil automatisk blive konverteret til HTML-kode.
Bemærkning:
hvis vi vender tilbage til indholdet , så var vi nødt til at vælge en skabelon manuelt til forberedelse af phishing-angrebet. I Enterprise-løsningen fra Phishman findes der et stort antal integrerede skabeloner, og der er støtte til brugervenlige værktøjer til at oprette sine egne. Derudover støtter leverandøren aktivt kunderne og kan hjælpe med at tilføje unikke skabeloner, hvilket vi anser for at være mange gange mere effektivt.
Generel opsætning og hjælp
I sektionen "Indstillinger" ændres parametrene for Phishman-systemet afhængigt af det nuværende brugers adgangsniveau (på grund af layoutbegrænsninger var de ikke helt tilgængelige for os).
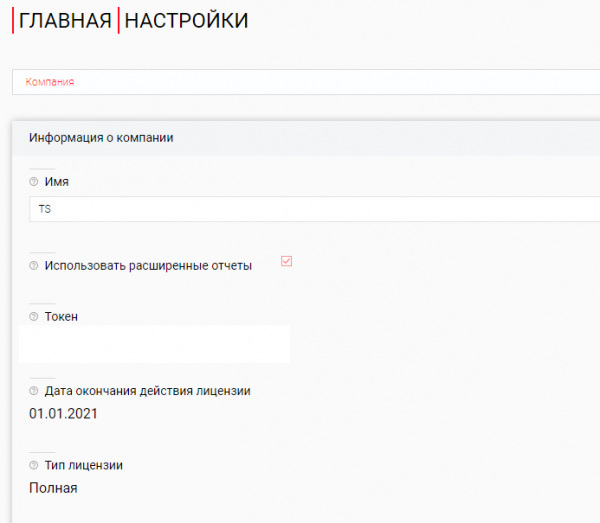 Grænsefladen for sektionen "Indstillinger"
Lad os kort opsummere mulighederne for opsætning:
netværksparametre (adresse på mailserver, port, kryptering, godkendelse);
valg af uddannelsessystem (integration med andre LMS understøttes);
redigering af skabeloner til udsendelse og uddannelse;
sortliste over e-mailadresser (vigtig funktion til undtagelse af deltagelse i phishing-udsendelser, fx for virksomhedsledere);
styring af brugere (oprettelse, redigering af adgangskonti);
opdatering (visning af status og planlægning).
Administratoren vil finde sektionen "Hjælp" nyttig, hvor der er adgang til brugervejledningen med en detaljeret gennemgang af arbejdet med Phishman, supportadressen og oplysninger om systemstatus.
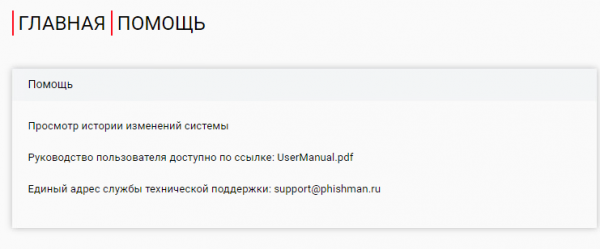 Grænsefladen for sektionen "Hjælp"
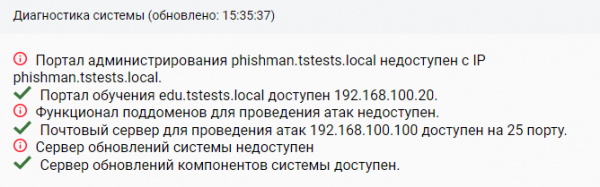 Oplysninger om systemstatus
Angreb og træning
Efter at have set på de grundlæggende indstillinger og systemparametre vil vi udføre et træningsangreb; til dette åbner vi sektionen "Angreb".
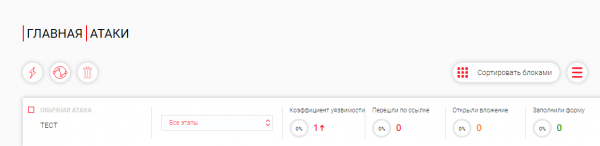 Grænsefladen for kontrolpanelet "Angreb"
Her kan vi se resultaterne af de allerede iværksatte angreb, oprette nye osv. Vi beskriver trinene til at starte kampagnen.
Start angreb
1) Vi navngiver det nye angreb "databrud".
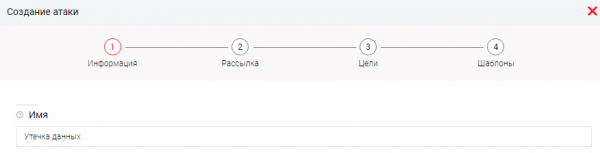
Definer følgende indstillinger:
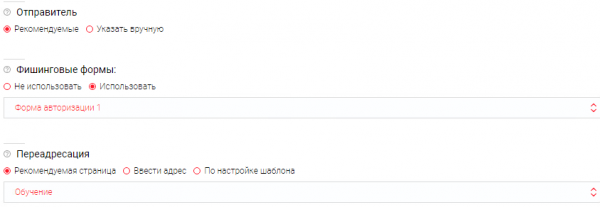
Hvor:
Afsender → angiver domænet for udsendelsen (som standard fra leverandøren).
Phishing-formularer → bruges i skabeloner med det formål at forsøge at indhente data fra brugerne, idet der kun registreres selve indtastningshandlingen, og data gemmes ikke.
Omadressering → angiver en omdirigering til en side efter brugerens besøg.
2) I distributionsfasen angives angrebsmetoden
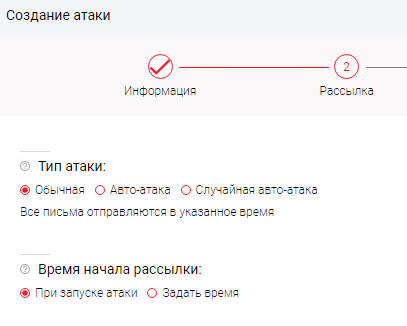
Hvor:
Angrebstype → Angiver, hvordan og i hvilken periode angrebet vil finde sted. (Muligheden inkluderer uregelmæssig udsendelse mv.)
Starttidspunkt for udsendelse → Angiver tidspunktet for start af udsendelse af beskeder.
3) I trin "Mål" angives medarbejdere efter afdelinger eller individuelt
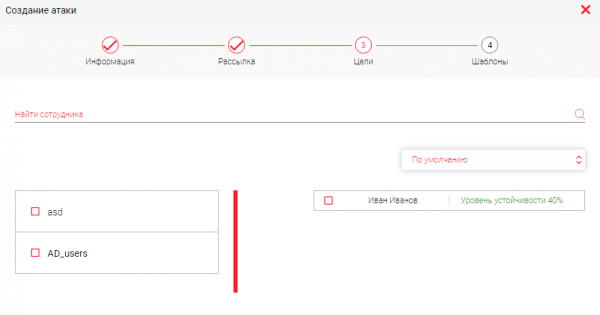
4) Derefter angiver vi de skabeloner, vi vil ramme med angrebet:
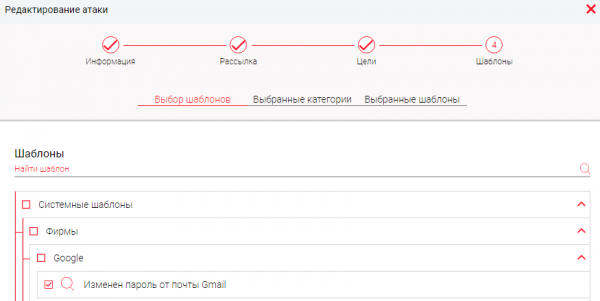
Så, for at starte angrebet, havde vi brug for:
a) at oprette en angrebsskabelon;
b) at angive udsendelsesmetoden;
c) at vælge målene;
d) at definere skabelonen for phishing-e-mail.
Kontrol af angrebets resultater
Vi starter med:
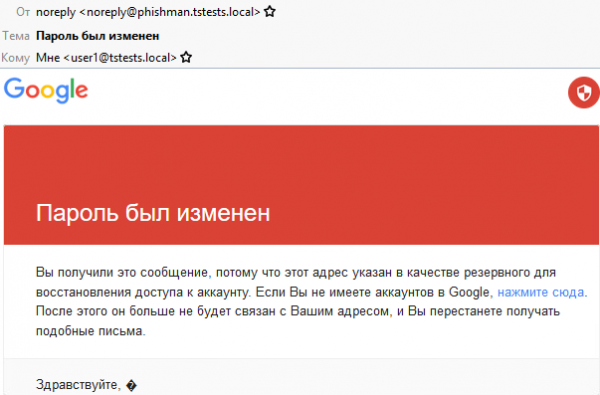
Fra brugerens side ses der et nyt e-mail-besked:

Hvis det åbnes:
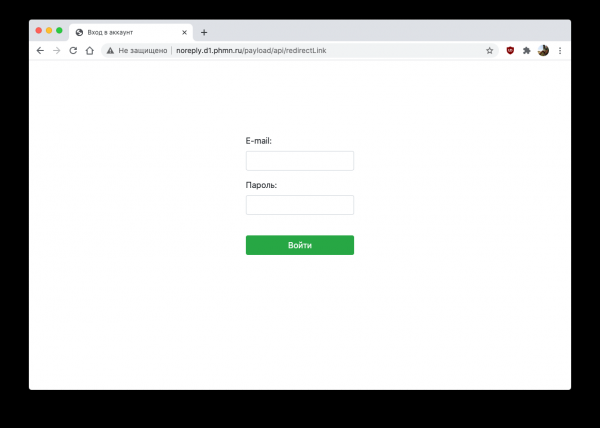
Hvis man klikker på linket, vil man blive bedt om at indtaste loginoplysninger:
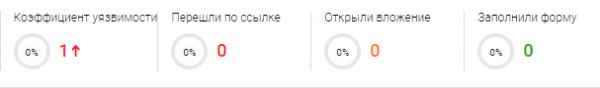
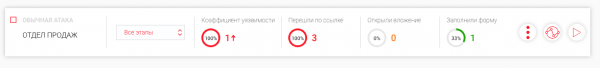
Samtidig ser vi på statistikken for angrebet:
Vigtigt!
Phishmans politik følger strengt de normative og etiske standarder, så de data, som brugeren indtaster, gemmes ikke nogen steder, men kun fakta om lækagen registreres.
Rapporter
Alt, hvad der blev gjort ovenfor, skal understøttes af forskellige statistikker og generelle oplysninger om medarbejdernes beredskab. Der findes en separat sektion "Rapporter" til overvågning.
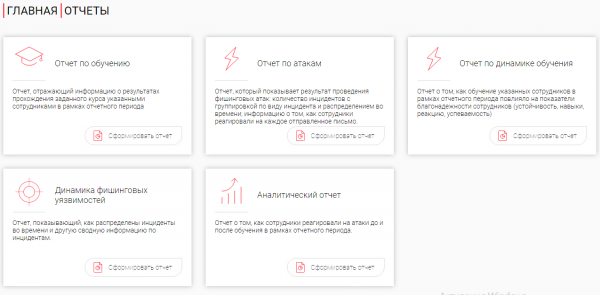
Den inkluderer:
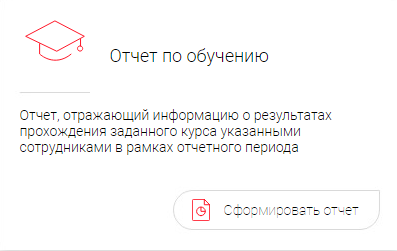
Rapport om uddannelse, der viser oplysninger om resultaterne af kurset i rapporteringsperioden.
Rapport om angreb, der viser resultaterne af gennemførte phishing-angreb (antal hændelser, tidsmæssig fordeling mv.).
Rapport om udviklingen i læring, der viser medarbejdernes præstation.
Rapport om udviklingen i phishing-sårbarheder (sammendrag af hændelser).
Analytisk rapport (medarbejdernes reaktion på hændelser før/efter).
Arbejdet med rapporten
1) Udfør "Generer rapport".
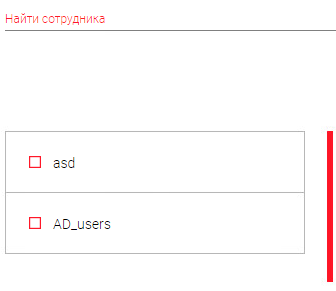
2) Angiv afdeling/medarbejdere til rapportgenerering.
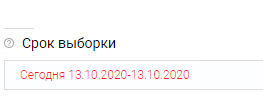
3) Vælg periode
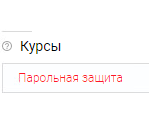
4) Angiv relevante kurser
5) Generer den samlede rapport
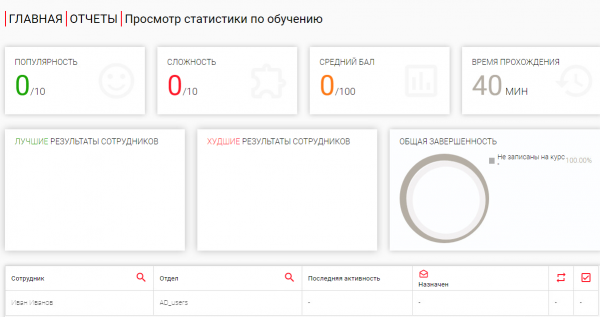
Dermed hjælper rapporterne i en praktisk form til at afspejle statistikken og følge resultaterne af den læringsportal i arbejde samt medarbejdernes adfærd.
Automatisering af læring
Det skal nævnes særskilt, at der er mulighed for at oprette automatiske regler, der kan hjælpe administratorer med at indstille Phishmans arbejdslogik.
Skrivning af et automatisk script
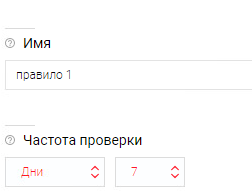
For at konfigurere, skal man gå til sektionen "Regler". Vi får præsenteret:
1) Angiv navn og fastlæg tidspunkt for betingelseskontrol.
2) Opretter et hændelse baseret på en af kilderne (Phishing, Træning, Brugere), hvis der er flere, kan man bruge logiske operatorer (OG / ELLER).
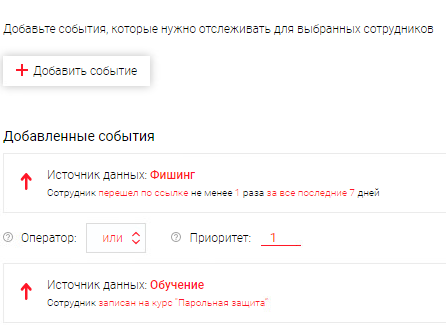
I vores eksempel har vi oprettet følgende regel: “Hvis brugeren klikker på et ondsindet link fra en af vores phishing-angreb, vil han automatisk blive tilmeldt et træningskursus, og han vil modtage en invitation på sin e-mail, og hans fremskridt vil blive overvåget.”
Valgfrit:
—> Der er understøttelse af oprettelse af forskellige regler baseret på kilder (DLP, SIEM, Antivirussystemer, Personaleforvaltninger osv.).
Scenario: “Hvis brugeren sender følsomme oplysninger, registrerer DLP hændelsen og sender dataene til Phishman, hvor reglen træder i kraft: Tildel kursus til medarbejderen i håndtering af fortrolige oplysninger.”
På den måde kan administratoren reducere en del af de rutinemæssige processer (sendelse af medarbejdere på træning, gennemførelse af planlagte angreb osv.).
Afslutning
I dag har vi set nærmere på en russisk løsning til automatisering af test- og træningsprocessen for medarbejdere. Den hjælper virksomheder med at overholde 187 FZ, PCI DSS, ISO 27001. Fordele ved træning gennem Phishman inkluderer:
Tilpasning af kurser — mulighed for at ændre indholdet af kurserne;
Branding — oprettelse af en digital platform i overensstemmelse med jeres virksomhedsnormer;
Arbejder offline — installation på egen server;
Automatisering — oprettelse af regler (scenarier) for medarbejdere;
Rapportering — statistik over interne hændelser;
Fleksibilitet i licensering — understøttelse af minimum 10 brugere.
Hvis dette løsning har vakt din interesse, kan du altid kontakte , vi hjælper med at organisere en pilot og rådgiver i samarbejde med repræsentanter for Phishman. Det var alt for i dag, lær selv og uddan medarbejdere, vi ses igen!
Kilde: habr.com
