

Hej, dette er den anden artikel om NGFW-løsningen fra virksomheden . Denne artikels formål er at vise, hvordan man installerer UserGate firewall på et virtuelt system (jeg vil bruge virtualiseringssoftwaren VMware Workstation) og foretage den indledende opsætning (gøre det muligt for lokalnetværket at få adgang til internettet gennem UserGate-gatewayen).
1. Introduktion
Til at begynde med vil jeg beskrive de forskellige måder at implementere denne gateway i netværket på. Jeg vil bemærke, at afhængigt af det valgte tilslutningsalternativ kan nogle funktioner i gatewayen være utilgængelige. UserGate-løsningen understøtter følgende tilslutningsmetoder:
L3-L7 firewall
L2 transparent bro
L3 transparent bro
Virtuelt i afbrydelsen, ved hjælp af WCCP-protokollen
Virtuelt i afbrydelsen, ved hjælp af policybaseret routing
Router on a Stick
Explicit angivet WEB-proxy
UserGate som standardgateway
Overvågning af spejlport
UserGate understøtter 2 typer klynger:
Konfigurationsklynge. Noderne, der er samlet i konfigurationsklyngen, understøtter fælles indstillinger inden for klyngen.
Fejltolerant klynge. Op til 4 noder fra konfigurationsklyngen kan sammenføjes i en fejltolerant klynge, der understøtter drift i aktiv-aktiv eller aktiv-passiv tilstand. Det er muligt at samle flere fejltolerante klynger.
2. Installation
Som nævnt i den tidligere artikel leveres UserGate som en software-hardware pakke eller udsættes i et virtuelt miljø. Fra den personlige konto på webstedet downloader vi billedet i OVF-format (Open Virtualization Format), dette format er egnet til VMware- og Oracle Virtualbox-leverandører. For Microsoft Hyper-V og KVM leveres der billeder af den virtuelle maskines diske.
Ifølge UserGates websted anbefales det at bruge mindst 8 GB RAM og en 2-kernet virtuel processor for korrekt drift af den virtuelle maskine. Hypervisoren skal understøtte 64-bit operativsystemer.
Installation begynder med import af billedet til den valgte hypervisor (VirtualBox og VMware). I tilfælde af Microsoft Hyper-V og KVM skal der oprettes en virtuel maskine og angives det downloadede billede som disk, hvorefter integrationsservice skal deaktiveres i indstillingerne for den oprettede virtuelle maskine.
Som standard oprettes der en virtuel maskine med følgende indstillinger efter import til VMware:
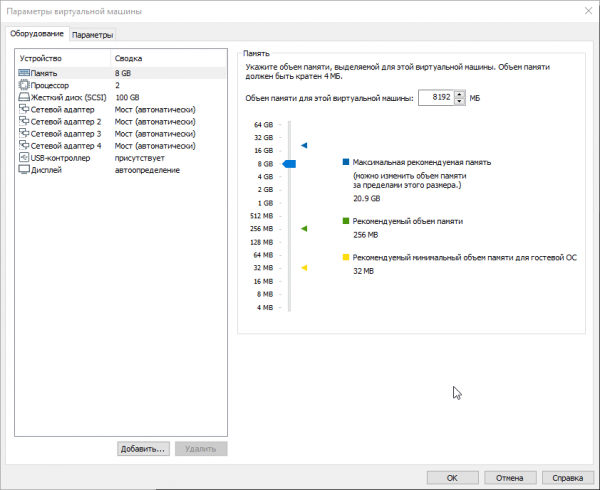
Som nævnt ovenfor skal der være mindst 8 Gb RAM, og det anbefales at tilføje 1 Gb for hver 100 brugere. Standardstørrelsen på harddisken er 100 Gb, men dette er ofte ikke nok til at gemme alle logfiler og indstillinger. Den anbefalede størrelse er 300 Gb eller mere. Derfor ændrer vi størrelsen på disken i egenskaberne for den virtuelle maskine til det ønskede. Den virtuelle UserGate UTM leveres oprindeligt med fire grænseflader tildelt til zoner:
Management — den første grænseflade for den virtuelle maskine, en zone til forbindelse til betroede netværk, hvorfra administration af UserGate er tilladt.
Trusted — den anden grænseflade for den virtuelle maskine, en zone til forbindelse til betroede netværk, som f.eks. LAN-netværk.
Untrusted — den tredje grænseflade for den virtuelle maskine, en zone for grænseflader tilsluttet ikke-betroede netværk, såsom internettet.
DMZ — den fjerde grænseflade for den virtuelle maskine, en zone for grænseflader tilsluttet DMZ-netværket.
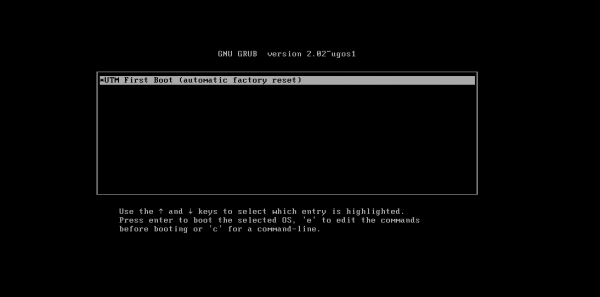
Herefter starter vi de virtuelle maskiner, selvom der i manualen står, at man skal vælge Support Tools og udføre Factory reset UTM, men som vi kan se, er der kun én mulighed (UTM First Boot). I denne fase konfigurerer UTM netværksadapterne og øger størrelsen på partitionen på harddisken til den fulde størrelse af disken:
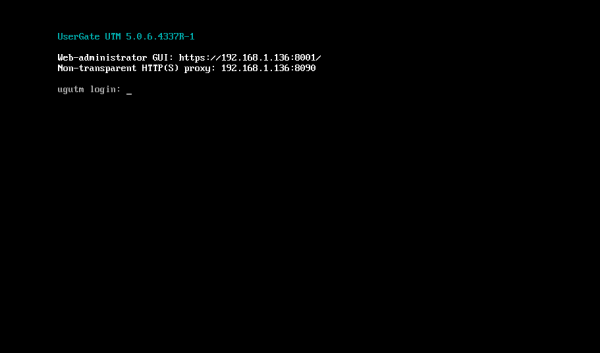
For at oprette forbindelse til UserGate's webgrænseflade skal man indtaste via Management-zonen, hvilket styres af grænsefladen eth0, der er konfigureret til automatisk at modtage en IP-adresse (DHCP). Hvis det ikke er muligt at tildele en adresse til Management-grænsefladen automatisk via DHCP, kan den angives eksplicit ved hjælp af CLI (Command Line Interface). For dette skal man logge ind på CLI med brugernavn og adgangskode for en bruger med fulde administratorrettigheder (som standard Admin med stort A). Hvis enheden UserGate ikke er gennemgået den indledende initialization, skal man bruge Admin som brugernavn og utm som adgangskode for at få adgang til CLI. Og man skal indtaste en kommando som iface config –name eth0 –ipv4 192.168.1.254/24 –enable true –mode static. Senere går vi til UserGate's web-konsol på den angivne adresse, som skal se nogenlunde sådan ud:https://UserGateIPaddress:8001:
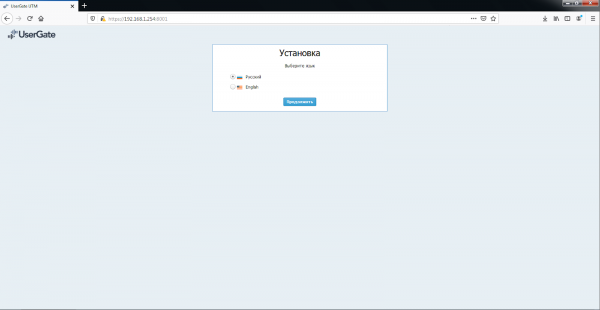
I webkonsollen fortsætter vi installationen, hvor vi skal vælge sprog til brugergrænsefladen (i øjeblikket er dette russisk eller engelsk), tidszone, derefter læser vi og accepterer licensaftalen. Vi angiver brugernavn og adgangskode til login i webgrænsefladen til administration.
3. Konfiguration
Efter installationen ser vinduet i webgrænsefladen til administrationen således ud:
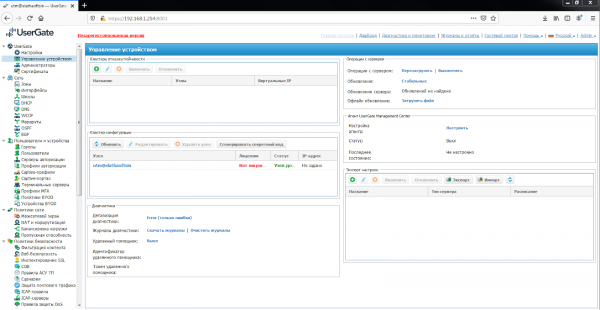
Derefter skal netværksinterface konfigureres. Til dette skal du i afsnittet 'Interfaces' tænde dem, indstille korrekte IP-adresser og tildele de relevante zoner.
Afsnittet 'Interfaces' viser alle fysiske og virtuelle interfaces, der findes i systemet, og gør det muligt at ændre deres indstillinger og tilføje VLAN-interfaces. Det viser også alle interfaces fra hver node i klyngen. Indstillingerne for interfaces er specifikke for hver node, hvilket betyder, at de ikke er globale.
I interface-egenskaberne:
Tænd eller sluk for interface
Angiv type af interface – Layer 3 eller Mirror
Tildele en zone til interfacet
Tildele en Netflow-profil til at sende statistiske data til Netflow-indsamleren
Ændre de fysiske parametre for interfacet – MAC-adresse og MTU-størrelse
Vælg typen af tildeling af IP-adresse – uden adresse, statisk IP-adresse eller opnået via DHCP
Konfigurere DHCP-relay-funktionalitet på det valgte interface.
Knapperne 'Tilføj' gør det muligt at tilføje følgende typer af logiske interfaces:
VLAN
Bond
Bro
PPPoE
VPN
Tunnel
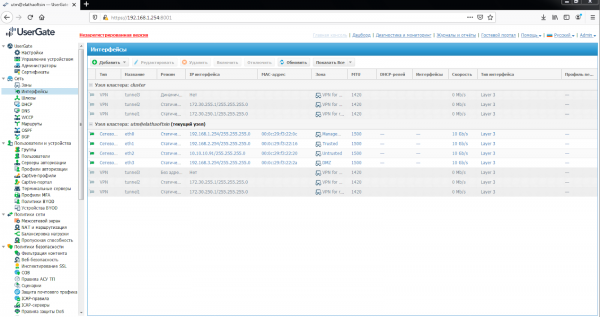
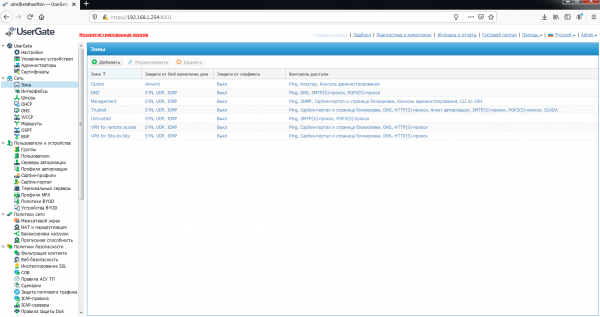
Ud over de tidligere nævnte zoner, der leveres med Usergate-billedet, findes der også tre typer foruddefinerede zoner:
Cluster – zone for interfaces, der bruges til klyngearbejde
VPN for Site-to-Site – zone, hvori alle klienter af typen Office-Office, der forbindes til UserGate via VPN, placeres
VPN for remote access – zone, hvori alle mobile brugere, der forbindes til UserGate via VPN, placeres
UserGate-administratorer kan ændre indstillingerne for de som standard oprettede zoner samt oprette yderligere zoner, men som nævnt i manualen til version 5, kan der maksimalt oprettes 15 zoner. For at ændre eller oprette dem skal du gå til zoner. For hver zone kan der indstilles en tærskel for pakkehenstand, understøttet er SYN, UDP, ICMP. Adgangskontrol til Usergate-tjenesterne kan også konfigureres, og beskyttelse mod spoofing aktiveres.
Efter konfigurationen af grænsefladerne skal du i sektionen "Gateways" konfigurere standardruten. Det vil sige, at for at forbinde UserGate til internettet skal du angive IP-adressen på en eller flere gateways. Hvis der bruges flere udbydere til at oprette forbindelse til internettet, skal du angive flere gateways. Gateway-opsætningen er unik for hver af nodernes i klyngen. Hvis der er angivet to eller flere gateways, er der to mulige driftsmåder:
Belastningsbalancering mellem gateways.
Primær gateway med skift til reservedele.
Gatewayens tilstand (tilgængelig – grøn, utilgængelig – rød) bestemmes som følger:
Netværkskontrol er deaktiveret – gatewayen betragtes som tilgængelig, hvis UserGate kan modtage dens MAC-adresse via ARP-forespørgslen. Der foretages ingen kontrol af internetadgang gennem denne gateway. Hvis gatewayens MAC-adresse ikke kan bestemmes, betragtes gatewayen som utilgængelig.
Netværkskontrol er aktiveret – gatewayen betragtes som tilgængelig, hvis:
UserGate kan modtage dens MAC-adresse via ARP-forespørgslen.
Kontrollen for adgang til internettet via denne gateway var vellykket.
Ellers betragtes gatewayen som utilgængelig.
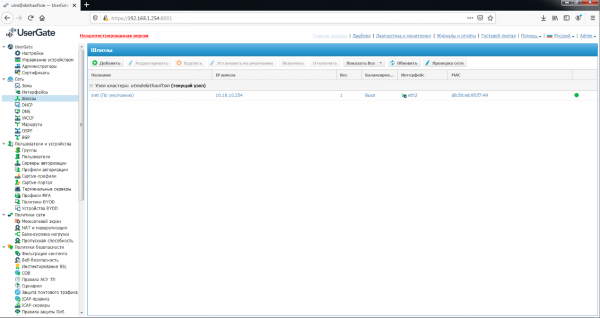
I sektionen "DNS" skal du tilføje DNS-servere, som UserGate vil bruge. Denne opsætning angives i området System DNS-servere. Nedenfor findes indstillinger for styring af DNS-forespørgsler fra brugere. UserGate tillader brug af DNS-proxy. Tjenesten DNS-proxy gør det muligt at opfange DNS-forespørgsler fra brugere og ændre dem i henhold til administratorens behov. Ved hjælp af DNS-proxy-regler kan du angive DNS-serverne, hvortil forespørgslerne til bestemte domæner videresendes. Derudover kan du med DNS-proxy angive statiske poster af typen host (A-posten).
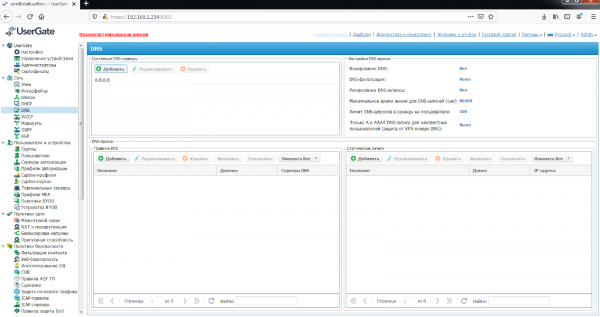
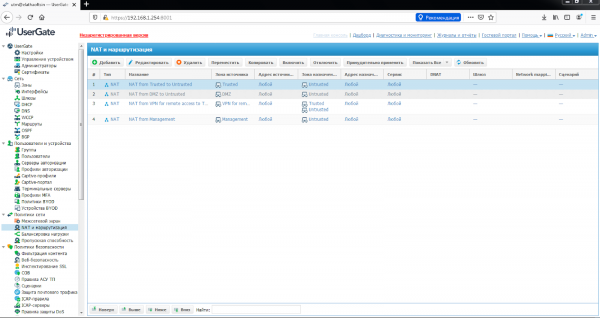
I afsnittet 'NAT og Ruting' skal der oprettes de nødvendige NAT-regler. For at give brugerne i Trusted-netværket adgang til internettet er NAT-reglen allerede oprettet — 'Trusted->Untrusted', og den skal blot aktiveres. Reglerne anvendes fra top til bund i den rækkefølge, de er angivet i konsollen. Kun den første regel, hvor betingelserne er opfyldt, vil blive udført. For at en regel kan træde i kraft, skal alle betingelserne i regelparametrene være opfyldt. UserGate anbefaler at oprette generelle NAT-regler, for eksempel en NAT-regel fra det lokale netværk (normalt Trusted-området) til internettet (normalt Untrusted-området), mens adskillelsen af adgangen baseres på brugere, services og applikationer gennem firewall-regler.
Det er også muligt at oprette DNAT-regler, port-forwarding, policy-baseret routing og netværksmapping.
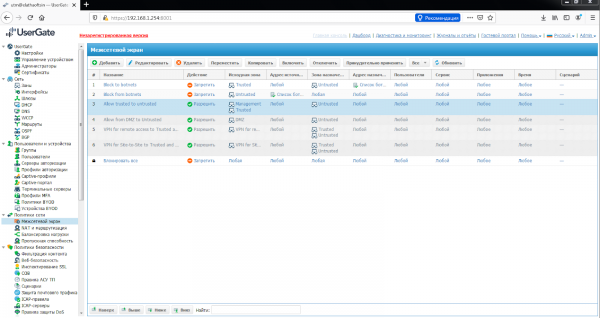
Derefter skal der oprettes firewall-regler i afsnittet 'Firewall'. For at give brugerne i Trusted-netværket ubegribelig adgang til internettet er firewall-reglen også allerede oprettet — 'Internet for Trusted', og den skal aktiveres. Gennem firewall-reglerne kan administratoren tillade eller forbyde enhver type transitnetværkstrafik, der passerer gennem UserGate. Betingelserne for reglerne kan inkludere zoner og IP-adresser for kilde/ destination, brugere og grupper, services og applikationer. Reglerne anvendes som i afsnittet 'NAT og Ruting', dvs. fra top til bund. Hvis der ikke er oprettet nogen regler, så er al transittrafik gennem UserGate forbudt.
4. Konklusion
Denne artikel er nu afsluttet. Vi har installeret UserGate-firewallen på en virtuel maskine og foretaget de minimum nødvendige indstillinger for at få internettet til at fungere i Trusted-netværket. Yderligere konfiguration vil blive betragtet i de kommende artikler.
Hold øje med opdateringer i vores kanaler (, , , )!
Kilde: habr.com
