

Bem. overs.: Hvis du har spørgsmål om sikkerhed i en Kubernetes-baseret infrastruktur, vil denne fremragende oversigt fra Sysdig være en god start til hurtigt at lære om de aktuelle løsninger. Den inkluderer både omfattende systemer fra kendte aktører på markedet og også mere beskedne værktøjer, der løser specifikke problemer. I kommentarerne er vi som altid glade for at høre om din erfaring med disse værktøjer og se links til andre projekter.
Sikkerhedssoftware til Kubernetes… der er så mange, og hver har sine egne mål, anvendelsesområder og licenser.
Netop derfor besluttede vi at skabe denne liste, som inkluderer både åbne projekter og kommercielle platforme fra forskellige leverandører. Vi håber, den vil hjælpe dig med at vælge dem, der er mest interessante for dig, og guide dig den rigtige vej afhængigt af dine specifikke behov for sikkerhed i Kubernetes.
Kategorier
For at lette navigationen i listen er værktøjerne opdelt efter hovedfunktioner og anvendelsesområder. Der er følgende sektioner:
- Scanning af Kubernetes-billeder og statisk analyse;
- Runtime-sikkerhed;
- Kubernetes netværkssikkerhed;
- Distribution af billeder og hemmelighedshåndtering;
- Kubernetes sikkerhedsrevision;
- Omfattende kommercielle produkter.
Lad os komme til sagen:
Scanning af Kubernetes-billeder
Anchore
- Websted:
- Licens: gratis (Apache) og kommercielt tilbud
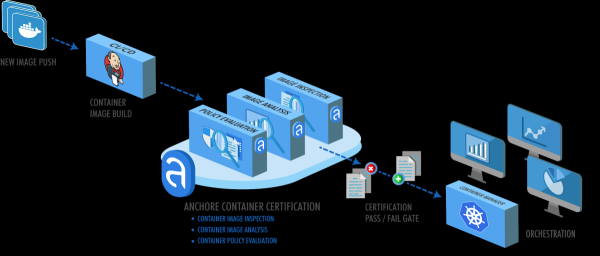
Anchore-pakken analyserer containerbilleder og muliggør sikkerhedskontroller baseret på brugerdefinerede politikker.
Udover den sædvanlige scanning af containerbilleder for kendte sårbarheder i CVE-databasen, udfører Anchore en lang række yderligere kontroller i forbindelse med scanningens politik: det tjekker Dockerfile, lækager af legitimationsoplysninger, de anvendte programmeringssprog (npm, maven osv.), softwarelicenser og meget mere.
Clair
- Websted: (nu under Red Hats opsyn)
- Licens: gratis (Apache)
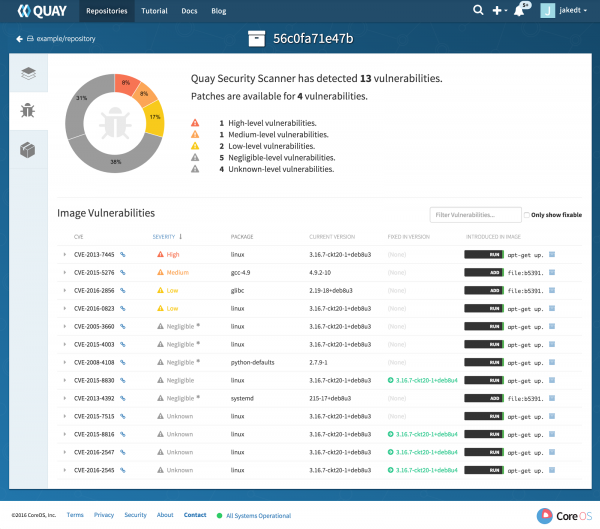
Clair var et af de første Open Source-projekter til scanning af billeder. Det er godt kendt som en sikkerhedsscanner, der ligger til grund for billedregisteret Quay (også fra CoreOS — ft. overs.). Clair kan indsamle information om CVE fra et stort antal kilder, inklusive lister over sårbarheder specifikke for Linux-distributioner, som styres af sikkerhedsteams fra Debian, Red Hat eller Ubuntu.
I modsætning til Anchore fokuserer Clair primært på at finde sårbarheder og matche data med CVE. Produktet tilbyder dog nogle muligheder for at udvide funktionerne med plug-in-drivere.
Dagda
- Websted:
- Licens: fri (Apache)
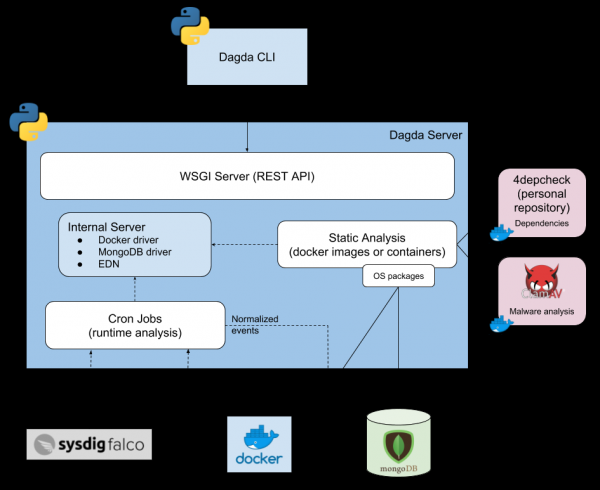
Dagda udfører statisk analyse af containerbilleder for at identificere kendte sårbarheder, trojanske heste, vira, malware og andre trusler.
To bemærkelsesværdige egenskaber adskiller Dagda fra andre lignende værktøjer:
- Den integreres fremragende med , og fungerer ikke blot som et værktøj til scanning af containerbilleder, men også som antivirus.
- Den giver også runtime-beskyttelse ved at modtage hændelser i realtid fra Docker-dæmonen og integreres med Falco (se nedenfor) for at indsamle sikkerhedshændelser under containerens drift.
KubeXray
- Websted:
- Licens: fri (Apache), men kræver data fra JFrog Xray (et kommercielt produkt)
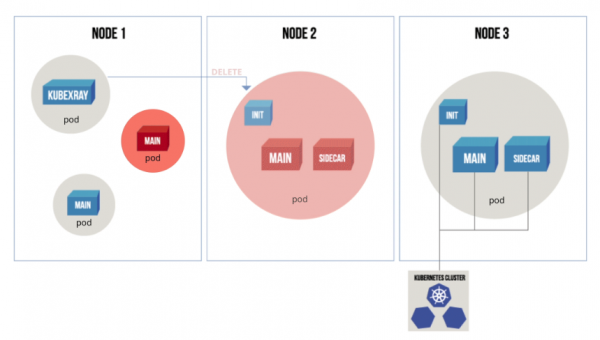
KubeXray "lytter" til hændelser fra Kubernetes API-serveren og ved hjælp af metadata fra JFrog Xray sikrer, at der kun køres pods, der overholder den aktuelle politik.
KubeXray udfører ikke kun revision af nye eller opdaterede containere i deployment'er (lignende en admission controller i Kubernetes), men kontrollerer også dynamisk kørende containere for overholdelse af nye sikkerhedspolitikker ved at fjerne ressourcer, der henviser til sårbare billeder.
Snyk
- Websted:
- Licens: fri (Apache) og kommercielle versioner
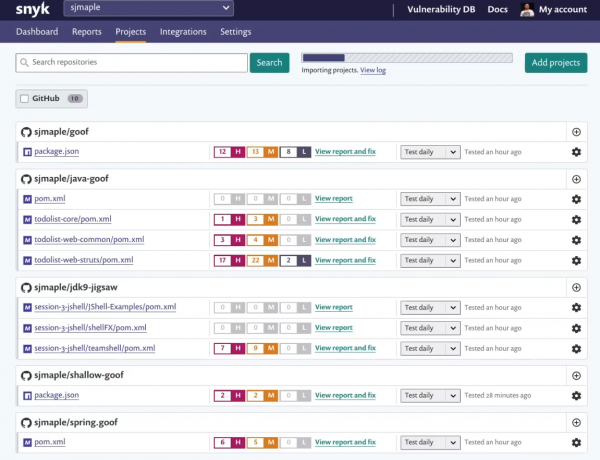
Snyk er en usædvanlig sårbarhedsscanner, fordi den specifikt retter sig mod udviklingsprocessen og markedsføres som "den uundgåelige løsning" for udviklere.
Snyk forbinder sig direkte til kode-repositorier, parser projektets manifest og analyserer den importerede kode sammen med direkte og indirekte afhængigheder. Snyk understøtter mange populære programmeringssprog og kan identificere skjulte licensrisici.
Trivy
- Websted:
- Licens: fri (AGPL)
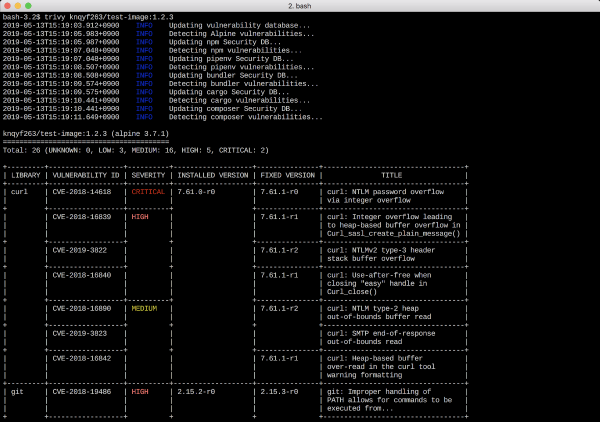
Trivy — en simpel, men kraftfuld sårbarhedsscanner til containere, der nemt kan integreres i CI/CD-pipeline. Dets bemærkelsesværdige træk er enkelheden i installation og brug: applikationen består af en enkelt binærfil og kræver ikke installation af en database eller ekstra biblioteker.
Den bagside ved Trivys enkelhed er, at man skal finde ud af, hvordan man parser og sender resultaterne i JSON-format, så andre værktøjer til sikkerhed i Kubernetes kan bruge dem.
Runtime-sikkerhed i Kubernetes
Falco
- Websted:
- Licens: gratis (Apache)
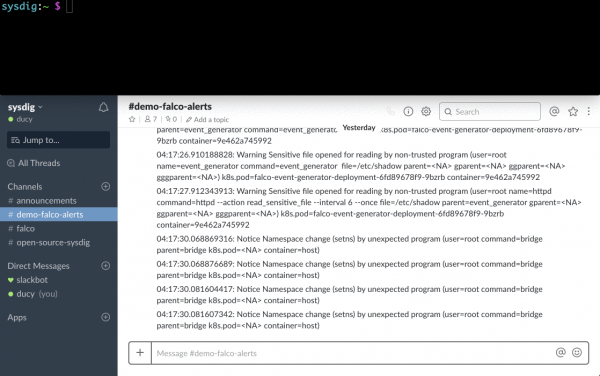
Falco er et værktøjsprogram til sikring af cloud-runtime-miljøer. Det er en del af familen af projekter .
Ved at bruge Sysdig-værktøjer til at arbejde på Linux-kernniveau og profilering af systemopkald, giver Falco mulighed for dyb indsigt i systemets adfærd. Dets runtime-regler kan opdage mistænkelig aktivitet i applikationer, containere, værtssystemet og Kubernetes-orchestratoren.
Falco sikrer fuld gennemsigtighed i runtime-processen og trusselsopdagelse ved at placere specielle agenter på Kubernetes-noder. Dette eliminerer behovet for at modificere containere ved at integrere tredjepartskode eller ved at vedhæfte sidecar-containere.
Sikkerhedsfællesskaber for Linux til runtime
Disse kernel-native sikkerhedsfællesskaber er ikke 'Kubernetes-sikkerhedsværktøjer' i traditionel forstand, men fortjener omtale, da de er en vigtig del af sikkerheden i runtime, som indgår i Kubernetes Pod Security Policy (PSP).
tilslutter en sikkerhedsprofil til processer, der kører i containeren, ved at definere filsystemprivilegier, netværksadgangsregler, bibliotekstilslutninger osv. Dette er et system baseret på mandatory access control (MAC). Med andre ord forhindrer det udførelse af forbudte handlinger.
Security-Enhanced Linux () er et modul til udvidet sikkerhed i Linux-kernen, som på nogle punkter ligner AppArmor og ofte sammenlignes hermed. SELinux overgår AppArmor med hensyn til styrke, fleksibilitet og finindstillingsmuligheder. Dets ulemper er lang tilvendelse og øget kompleksitet.
og seccomp-bpf gør det muligt at filtrere systemkald, blokere udførelsen af de kald, der potentielt er farlige for det underliggende OS, og som ikke er nødvendige for normal drift af brugerapplikationer. Seccomp ligner på nogle måder Falco, selvom det ikke kender specifikationen for containere.
Sysdig open source
- Websted:
- Licens: gratis (Apache)
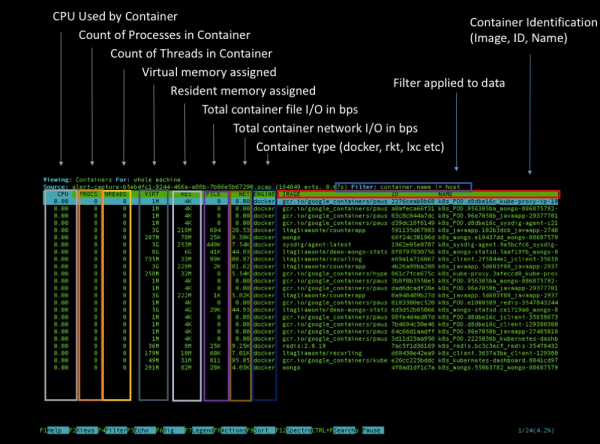
Sysdig er et omfattende værktøj til analyse, diagnose og fejlfinding af Linux-systemer (det fungerer også på Windows og macOS, men med begrænsede funktioner). Det kan bruges til at indsamle detaljerede oplysninger, kontrol og kriminalteknisk undersøgelse (forensics) den underliggende system og alle containere, der kører på den.
Desuden understøtter Sysdig oprindeligt runtime-miljøer til containere og metadata fra Kubernetes, hvilket tilføjer ekstra dimensioner og mærker til alle indsamlede oplysninger om systemadfærd. Der er flere måder at analysere et Kubernetes-klynge med Sysdig: man kan tage et øjebliksbillede på et bestemt tidspunkt via eller starte et interaktivt interface baseret på ncurses ved hjælp af plugin .
Kubernetes netværkssikkerhed
Aporeto
- Websted:
- Licens: kommerciel
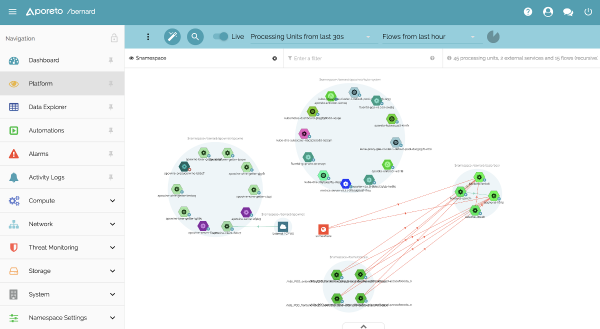
Aporeto tilbyder "sikkerhed adskilt fra netværket og infrastrukturen". Dette betyder, at Kubernetes-tjenester ikke kun får et lokalt ID (dvs. ServiceAccount i Kubernetes), men også et universelt ID/aftryk, der kan bruges til sikker og gensidigt kontrolleret interaktion med enhver anden tjeneste, f.eks. i en OpenShift-klynge.
Aporeto er i stand til at generere et unikt ID ikke kun for Kubernetes/containere, men også for værter, cloud-funktioner og brugere. Afhængigt af disse ID'er og det sæt af netværkssikkerhedsregler, der er angivet af administratoren, vil kommunikation blive tilladt eller blokeret.
Calico
- Websted:
- Licens: gratis (Apache)
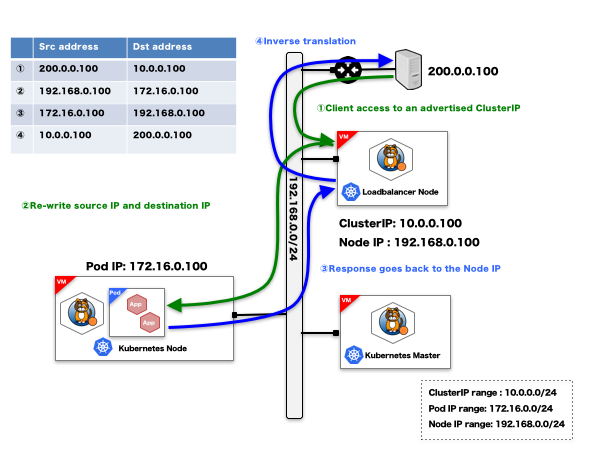
Calico implementeres normalt under installationen af containerorkestratoren, hvilket muliggør oprettelse af et virtuelt netværk, der forbinder containere. Udover denne basale netværksfunktionalitet arbejder Calico-projektet med Kubernetes-netværkspolitikker og sin egen sætt af netværkssikkerhedsprofiler, understøtter ACL (adgangskontrolister) for endpoints og annoteringsbaserede netværkssikkerhedsregler for Ingress- og Egress-trafik.
Cilium
- Websted:
- Licens: gratis (Apache)
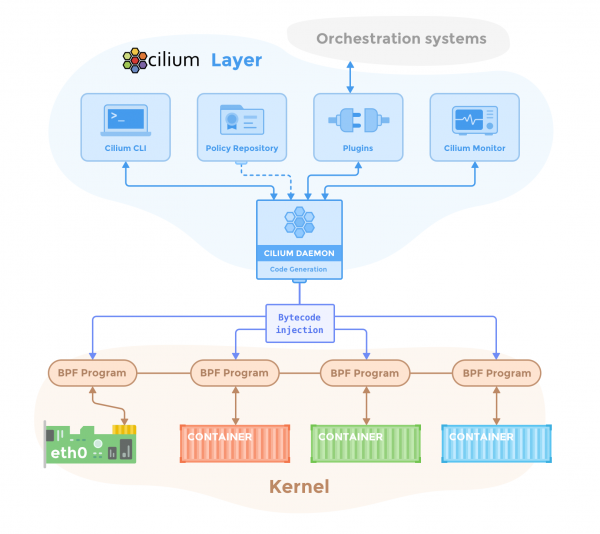
Cilium fungerer som en firewall for containere og leverer sikkerhedsfunktioner, der er oprindeligt tilpasset Kubernetes og mikroservice-arbejdsbelastninger. Cilium bruger en ny Linux-kerne-teknologi kaldet BPF (Berkeley Packet Filter) til filtrering, overvågning, omdirigering og justering af data.
Cilium kan implementere netværksadgangspolitikker baseret på containeridentifikatorer ved hjælp af Docker- eller Kubernetes-tags og metadata. Cilium forstår også og filtrerer forskellige protokoller på lag 7, såsom HTTP eller gRPC, hvilket gør det muligt at definere et sæt REST-kald, der for eksempel vil blive tilladt mellem to Kubernetes-deployment'er.
Istio
- Websted:
- Licens: gratis (Apache)
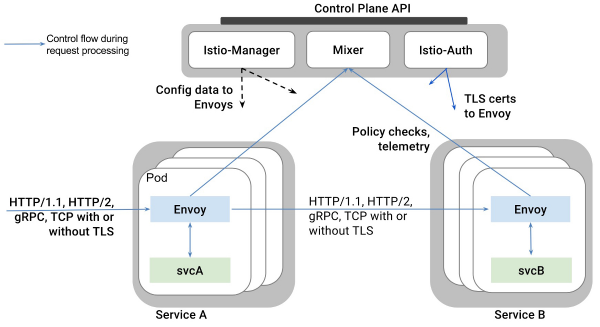
Istio er bredt kendt som implementeringen af service mesh-paradigmet ved at implementere en platform-uafhængig kontrolplane og omdirigere al styret tjenestetrafik gennem dynamisk konfigurerbare Envoy-proxyer. Istio drager fordel af denne avancerede repræsentation af alle mikroservices og containere til at implementere forskellige netværkssikkerhedsstrategier.
Istios kapaciteter til at sikre netværkssikkerhed inkluderer gennemsigtig TLS-kryptering for automatisk at forbedre kommunikationsprotokollen mellem mikroservices til HTTPS og sit eget RBAC-system til identifikation og autorisation for at tillade/forbyde dataudveksling mellem forskellige arbejdsbelastninger i klyngen.
Bem. overs.: For mere information om Istios sikkerhedsorienterede funktioner, læs i .
Tigera
- Websted:
- Licens: kommerciel
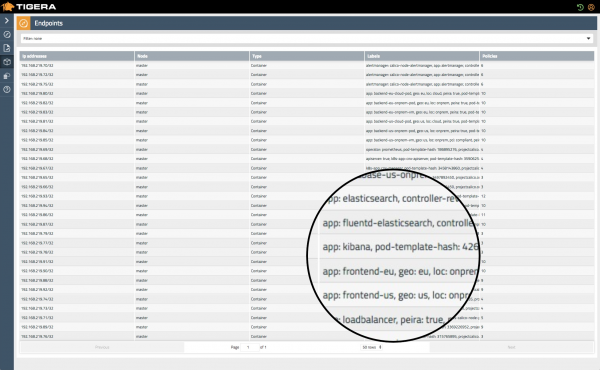
I denne løsning, kaldet 'Kubernetes Firewall', fokuseres der på en nul-tillids tilgang til netværkssikkerhed.
På linje med andre Kubernetes-native netværksløsninger stoler Tigera på metadata til at identificere forskellige tjenester og objekter i klyngen og sikrer runtime-fejlfinding, kontinuerlig overholdelseskontrol og netværkstransparens for multi-cloud eller hybrid monolitisk-containeriserede infrastrukturer.
Trireme
- Websted:
- Licens: gratis (Apache)
Trireme-Kubernetes er en enkel og intuitiv implementering af Kubernetes Network Policies. Den mest bemærkelsesværdige funktion er, at det - i modsætning til lignende produkter til netværkssikkerhed i Kubernetes - ikke kræver en central kontrolplan til koordinering af netværket (mesh). Dette gør løsningen trivielt skalerbar. I Trireme opnås dette ved at installere en agent på hver node, der direkte forbinder til værtens TCP/IP-stak.
Distribution af billeder og håndtering af hemmeligheder
Grafeas
- Websted:
- Licens: gratis (Apache)
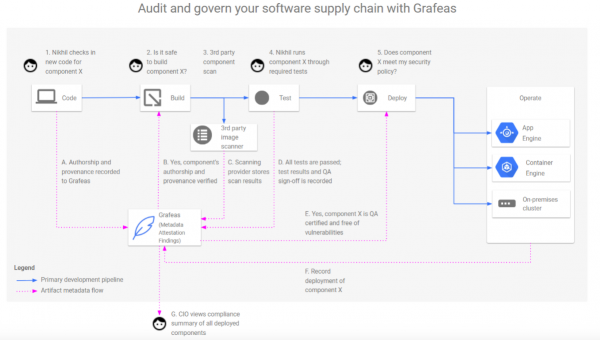
Grafeas er et open source API til revision og styring af softwareforsyningskæden. På et grundlæggende niveau er Grafeas et værktøj til indsamling af metadata og revisionsopgørelser. Det kan bruges til at spore overholdelse af bedste praksis inden for sikkerhed i organisationen.
Denne centraliserede sandhedskilde hjælper med at besvare spørgsmål som:
- Hvem samlede og underskrev den specifikke container?
- Har den bestået alle sikkerhedsscannere og kontroller, der er fastsat i sikkerhedspolitikken? Hvornår? Hvad var resultaterne?
- Hvem implementerede den i produktion? Hvilke specifikke parametre blev brugt ved implementeringen?
In-toto
- Websted:
- Licens: gratis (Apache)
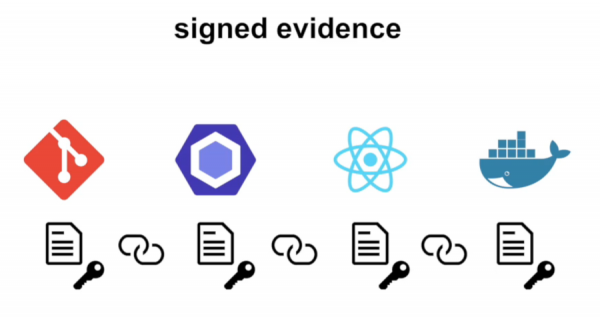
In-toto er et framework designet til at sikre integritet, autentificering og revision af hele softwareforsyningskæden. Ved implementering af In-toto i infrastrukturen defineres der først en plan, der beskriver de forskellige trin i pipeline (repository, CI/CD-værktøjer, QA-værktøjer, artefaktbyggere osv.) og brugere (ansvarlige personer), der har tilladelse til at initiere dem.
In-toto overvåger gennemførelsen af planen ved at kontrollere, at hver opgave i kæden udføres korrekt af udelukkende autoriseret personale og at der ikke er foretaget nogen uautoriserede manipulationer i produktets livscyklus.
Portieris
- Websted:
- Licens: gratis (Apache)
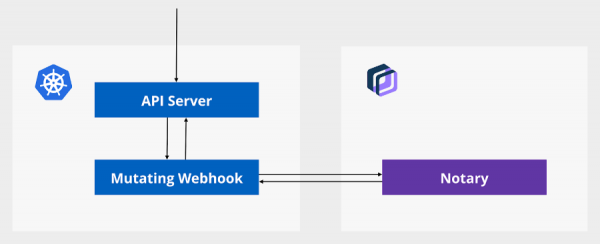
Portieris er en admission controller til Kubernetes; den bruges til tvungne kontroller for tillid til indhold. Portieris bruger serveren (vi skrev om det i slutningen — ft. overs.) som en sandhedskilde til at bekræfte betroede og signerede artefakter (det vil sige godkendte containerbilleder).
Når du opretter eller ændrer en arbejdsbelastning i Kubernetes, indlæser Portieris information om signaturer og tillidspolitikker for de anmodede containerbilleder, og foretager om nødvendigt ændringer i JSON-API-objektet for at starte signerede versioner af disse billeder.
Vault
- Websted:
- Licens: fri (MPL)
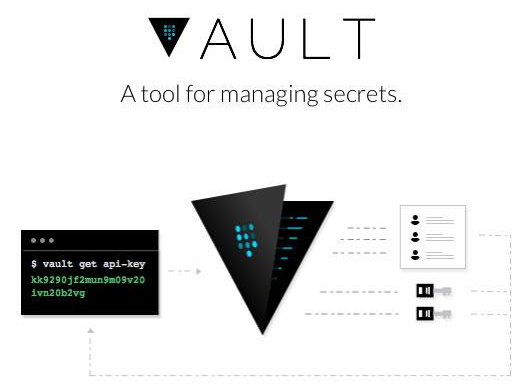
Vault er en sikker løsning til opbevaring af følsomme oplysninger: adgangskoder, OAuth-tokens, PKI-certifikater, adgangskontoer, Kubernetes-hemmeligheder osv. Vault understøtter mange avancerede funktioner, såsom leje af ephemeral sikkerhedstokens eller organisering af rotationsnøgler.
Med Vault Helm-diagrammet kan du implementere det som et nyt deployment i Kubernetes-klusteret med Consul som backend-lager. Det understøtter nativ Kubernetes-ressourcer som ServiceAccount-tokens og kan endda fungere som standardlager for Kubernetes-hemmeligheder.
Bem. overs.: Forresten annoncerede HashiCorp, som udvikler Vault, netop i går nogle forbedringer til brugen af Vault i Kubernetes, særligt relateret til Helm-diagrammet. Læs mere i .
Sikkerhedsrevision af Kubernetes
Kube-bench
- Websted:
- Licens: gratis (Apache)
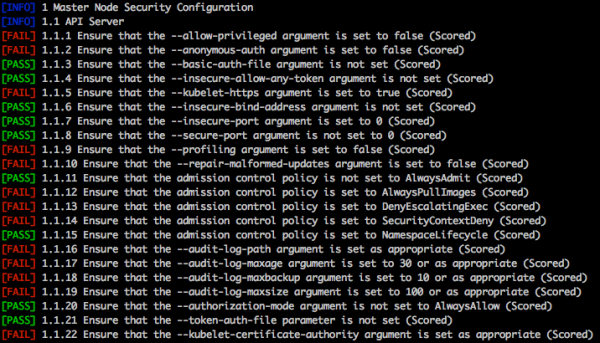
Kube-bench er en Go-applikation, der tjekker, om Kubernetes er sikkert implementeret ved at udføre test fra listen .
Kube-bench søger efter usikre konfigurationsparametre blandt klusterkomponenterne (etcd, API, controller manager osv.), tvivlsomme filadgangsrettigheder, usikre konti eller åbne porte, ressourcekvoter, indstillinger for begrænsning af API-anmodninger for at beskytte mod DoS-angreb osv.
Kube-hunter
- Websted:
- Licens: gratis (Apache)
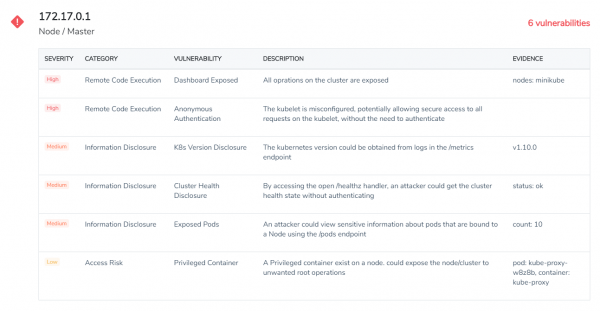
Kube-hunter "jager" potentielle sårbarheder (som fjernudførelse af kode eller datalækager) i Kubernetes-klustre. Kube-hunter kan køre som en fjernscanner - i så fald vil den vurdere klusteret fra en ondsindet aktørs perspektiv - eller som en pod inde i klusteret.
En særlig funktion ved Kube-hunter er "aktiv jagt"-tilstand, hvor den ikke bare rapporterer problemer, men også forsøger at udnytte sårbarhederne, der er opdaget i det målrettede kluster, som potentielt kan skade dets drift. Så vær forsigtig!
Kubeaudit
- Websted:
- Licens: fri (MIT)
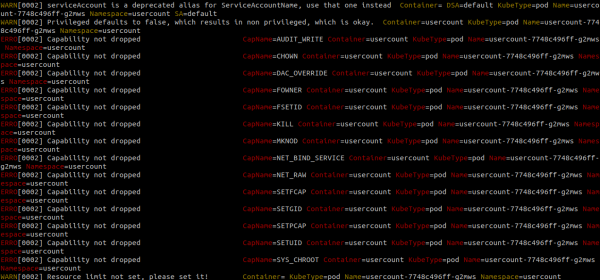
Kubeaudit er et konsolværktøj, der oprindeligt blev udviklet i Shopify til at revidere Kubernetes-konfigurationer med henblik på at identificere forskellige sikkerhedsproblemer. For eksempel hjælper det med at identificere containere, der kører uden begrænsninger, med superbrugerrettigheder, der misbruger privilegier, eller som bruger standard ServiceAccount.
Kubeaudit har også andre interessante funktioner. For eksempel kan det analysere lokale YAML-filer og finde mangler i konfigurationen, der kan føre til sikkerhedsproblemer, og automatisk rette dem.
Kubesec
- Websted:
- Licens: gratis (Apache)
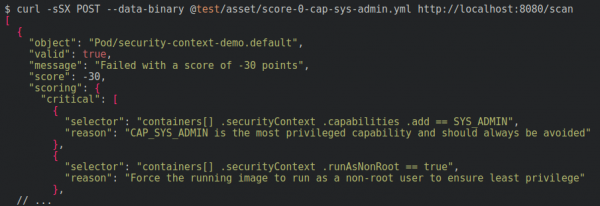
Kubesec er et specielt værktøj på den måde, at det scanner YAML-filer med beskrivelse af Kubernetes-ressourcer direkte for svage parametre, der kan påvirke sikkerheden.
For eksempel kan det opdage overflødige privilegier og rettigheder tildelt til en pod, køre containeren med root som standardbruger, tilslutning til værtens netværksrum eller farlige monteringstyper som /proc værten eller Docker-socketen. En anden interessant funktion ved Kubesec er den online demotjeneste, hvor man kan uploade YAML-filer og straks få dem analyseret.
Open Policy Agent
- Websted:
- Licens: gratis (Apache)
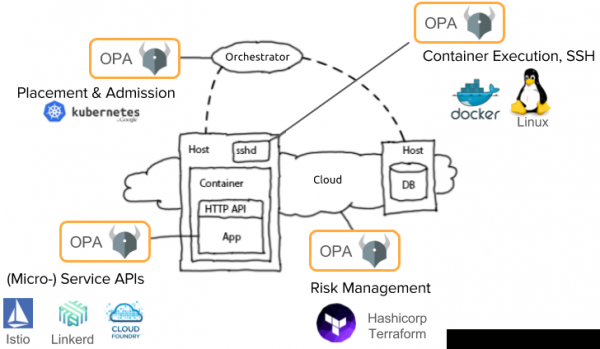
Konceptet med OPA (Open Policy Agent) er at adskille sikkerhedspolitikker og bedste praksis fra den specifikke runtime-platform: Docker, Kubernetes, Mesosphere, OpenShift eller en hvilken som helst kombination af disse.
For eksempel kan man implementere OPA som backend for Kubernetes admission controller, hvilket delegerer sikkerhedskoncepter til den. Således kan OPA-agenten kontrollere, afvise og endda ændre anmodninger i realtid for at sikre overholdelse af definerede sikkerhedsparametre. Sikkerhedspolitikker i OPA er skrevet i dens egen DSL-sprog, Rego.
Bem. overs.: Læs mere om OPA (og SPIFFE) i .
Kommercielle værktøjer til sikkerhedsanalyse af Kubernetes
Vi har besluttet at oprette en separat kategori for kommercielle platforme, da de typisk dækker flere sikkerhedsområder. Et overblik over deres funktioner kan ses i tabellen:
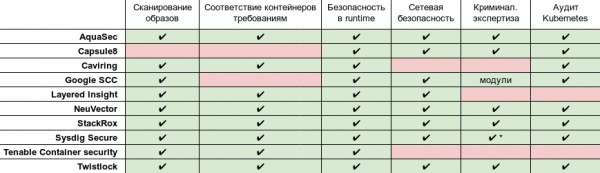
* Avanceret ekspertise og post mortem-analyse med fuld .
Aqua Security
- Websted:
- Licens: kommerciel
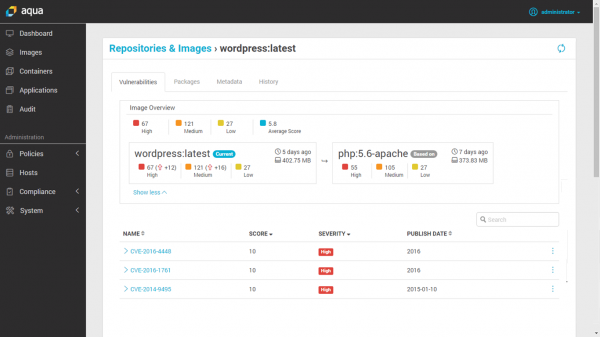
Dette kommercielle værktøj er designet til containere og cloud-arbejdsmængder. Det tilbyder:
- Scanning af billeder, integreret med containerregisteret eller CI/CD-pipeline;
- Runtime-beskyttelse med søgning efter ændringer i containere og anden mistænkelig aktivitet;
- Native container-brandmur;
- Sikkerhed for serverless i cloud-tjenester;
- Overholdelseskontrol og revision, kombineret med hændelseslogning.
Bem. overs.: Det er også værd at nævne, at der er en gratis komponent kaldet , der gør det muligt at scanne containere for sårbarheder. Sammenligning af funktionerne med de betalte versioner er præsenteret i .
Capsule8
- Websted:
- Licens: kommerciel
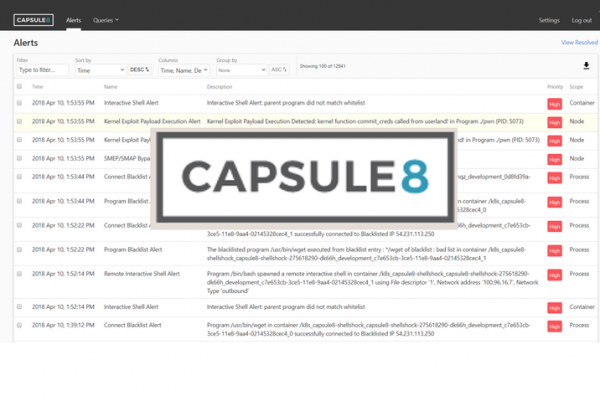
Capsule8 integreres i infrastrukturen ved at installere en detektor i en lokal eller cloud-baseret Kubernetes-klynge. Denne detektor indsamler telemetri fra værten og netværket, som den sammenligner med forskellige typer angreb.
Capsule8's team ser det som deres opgave tidligt at opdage og forhindre angreb, der udnytter nye (0-day) sårbarheder. Capsule8 kan indlæse finpudsede sikkerhedsregler direkte på detektorerne som svar på nyligt opdagede trusler og software-sårbarheder.
Cavirin
- Websted:
- Licens: kommerciel
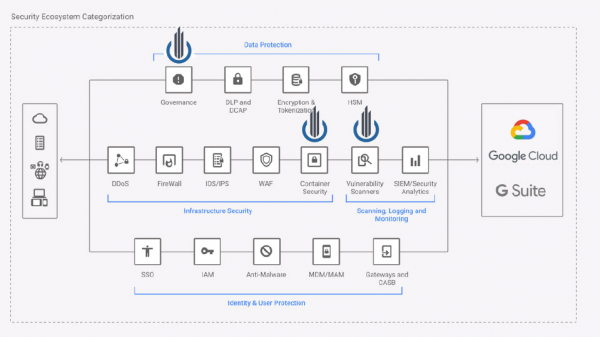
Cavirin fungerer som en modpart for virksomheder i forskellige agenturer, der beskæftiger sig med sikkerhedsstandarder. Det kan ikke kun scanne billeder, men også integrere sig i CI/CD-pipelinen, hvilket blokerer for ikke-standardiserede billeder, før de kommer ind i lukkede biblioteker.
Cavirin sikkerhedspakke bruger maskinlæring til at vurdere cybersikkerhedstilstanden, tilbyder råd om forbedring af sikkerheden og opfyldelse af sikkerhedsstandarder.
Google Cloud Security Command Center
- Websted:
- Licens: kommerciel
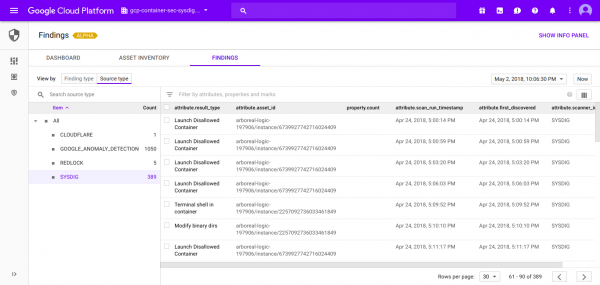
Cloud Security Command Center hjælper sikkerhedsteams med at indsamle data, identificere trusler og afhjælpe dem, før de kan skade virksomheden.
Som navnet antyder, er Google Cloud SCC et samlet kontrolpanel, hvor forskellige sikkerhedsrapporter, aktivadministrationsmekanismer og tredjepartssikkerhedssystemer kan integreres og administreres fra en enkelt, centraliseret kilde.
Det interoperable API, der tilbydes af Google Cloud SCC, letter integrationen af sikkerhedshændelser fra forskellige kilder som Sysdig Secure (containerbeskyttelse for cloud-native applikationer) eller Falco (Open Source runtime sikkerhedssystem).
Layered Insight (Qualys)
- Websted:
- Licens: kommerciel
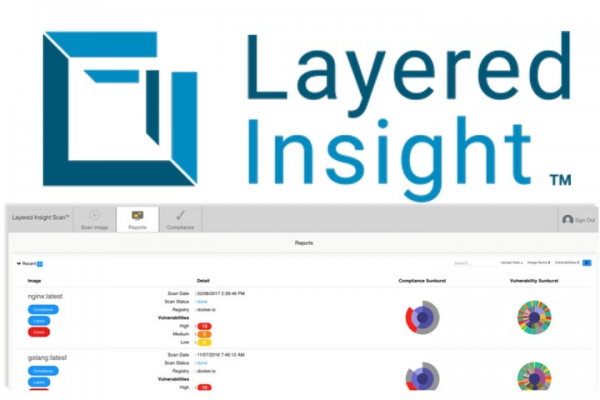
Layered Insight (nu en del af Qualys Inc) er bygget på konceptet 'indbygget sikkerhed'. Efter at have scannet det originale image for sårbarheder ved hjælp af statistiske analyser og udført CVE-kontroller, erstatter Layered Insight det med et instrumenteret image, der inkluderer en agent i form af en binær fil.
Denne agent indeholder runtime-sikkerhedstest til analyse af netværkstrafik i containeren, I/O-strømme og applikationsaktivitet. Derudover kan den udføre yderligere sikkerhedskontroller som anført af infrastruktursadministratorer eller DevOps-teams.
NeuVector
- Websted:
- Licens: kommerciel
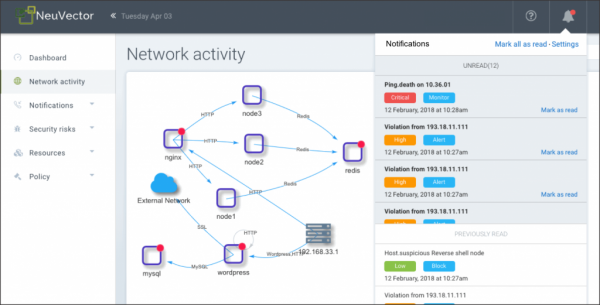
NeuVector udfører sikkerhedskontrol af containeren og tilbyder runtime-beskyttelse ved at analysere netværksaktivitet og applikationsadfærd og skaber en individuel sikkerhedsprofil for hver container. Den kan også selv blokere trusler ved at isolere mistænkelig aktivitet ved hjælp af ændringer i lokale firewall-regler.
NeuVectors netværksintegration, kendt som Security Mesh, er i stand til at udføre dybdpakkeanalyse og filtrering på lag 7 for alle netværksforbindelser i service mesh.
StackRox
- Websted:
- Licens: kommerciel
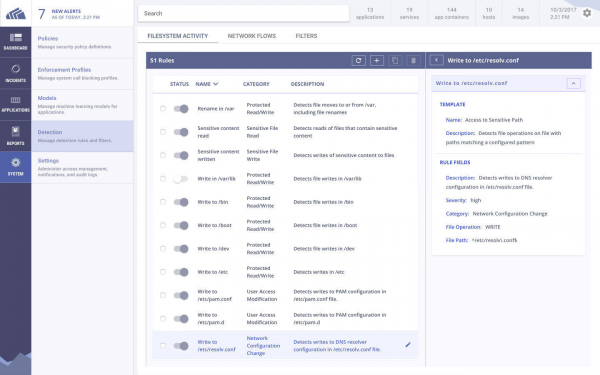
StackRoxs platform til containerbeskyttelse forsøger at dække hele livscyklussen for Kubernetes-applikationer i klyngen. Ligesom andre kommercielle platforme på denne liste genererer StackRox en runtime-profil baseret på den observerede adfærd af containeren og alarmerer automatisk ved enhver afvigelse.
Derudover analyserer StackRox Kubernetes-konfigurationer ved at bruge CIS Kubernetes og andre sæt regler til evaluering af overholdelse af containerne.
Sysdig Secure
- Websted:
- Licens: kommerciel
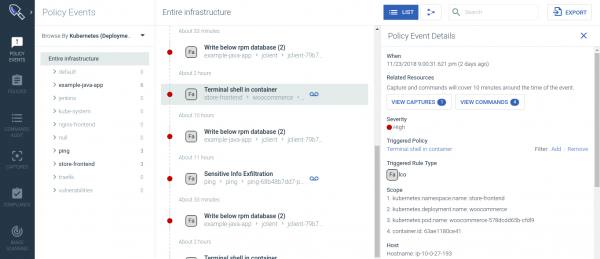
Sysdig Secure beskytter applikationer gennem hele containerens og Kubernetes' livscyklus. Den af containerne, giver ved hjælp af maskinlæring, udfører kriminel undersøgelse for at identificere sårbarheder, blokerer trusler, overvåger og gennemfører revision af aktiviteterne i mikrotjenesterne.
Sysdig Secure integreres med CI/CD-værktøjer som Jenkins og overvåger billeder, der uploades fra Docker-registre, hvilket forhindrer farlige billeder i at komme ind i produktion. Den tilbyder også omfattende runtime-sikkerhed, herunder:
- runtime-profilering baseret på ML og anomali-detektion;
- runtime-politikker baseret på systembegivenheder, K8s-audit API, fælles projektarbejde fra samfundet (FIM — filintegritetsmonitorering; cryptojacking) og rammer ;
- reaktion og afhjælpning af hændelser.
Tenable Container Security
- Websted:
- Licens: kommerciel
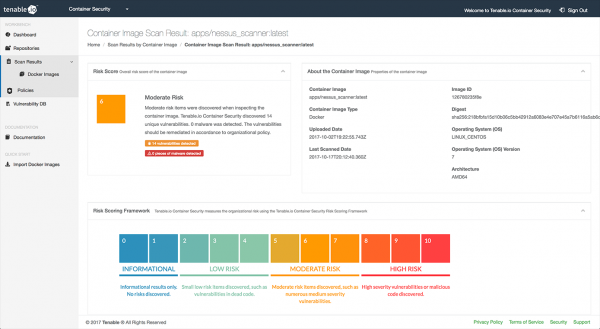
Før containerne var Tenable bredt anerkendt i branchen som virksomheden, der udviklede Nessus — et populært værktøj til sårbarhedsscanning og sikkerhedsrevision.
Tenable Container Security udnytter virksomhedens ekspertise inden for IT-sikkerhed til at integrere CI/CD-pipeline med sårbarhedsdatabaser, specialiserede malware-detekteringspakker og anbefalinger til afbødning af sikkerhedstrusler.
Twistlock (Palo Alto Networks)
- Websted:
- Licens: kommerciel
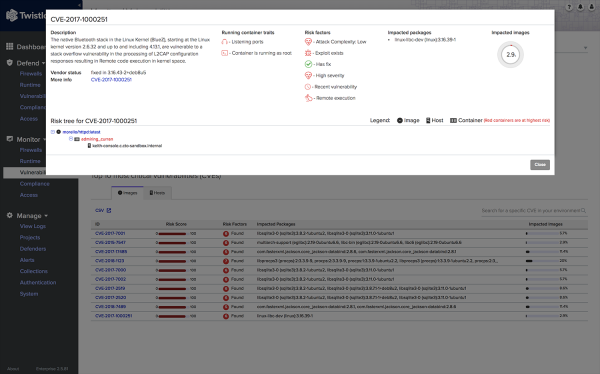
Twistlock præsenterer sig selv som en platform, der fokuserer på cloud-tjenester og containere. Twistlock understøtter forskellige cloud-udbydere (AWS, Azure, GCP), containerorkestratorer (Kubernetes, Mesospehere, OpenShift, Docker), serverless-kørselsmiljøer, mesh-rammer og CI/CD-værktøjer.
Ud over almindelige metoder til enterprise-sikkerhed, såsom integration i CI/CD-pipelinen eller scanning af billeder, anvender Twistlock maskinlæring til at generere adfærdsmønstre og netværksregler, der tager højde for containeres særpræg.
For et stykke tid siden købte Twistlock virksomheden Palo Alto Networks, som ejer projekterne Evident.io og RedLock. Det er endnu ikke klart, hvordan de tre platforme vil blive integreret i fra Palo Alto.
Hjælp med at skabe den bedste katalog over sikkerhedsværktøjer til Kubernetes!
Vi stræber efter at gøre dette katalog så omfattende som muligt, og vi har brug for din hjælp! Kontakt os (), hvis du kender et fantastisk værktøj, der fortjener at komme med på denne liste, eller hvis du har opdaget en fejl/forældet information.
Du kan også tilmelde dig vores med nyheder fra cloud-native-økosystemet og fortællinger om interessante projekter fra verdenen af Kubernetes-sikkerhed.
P.S. fra oversætteren
Læs også på vores blog:
- «»;
- «»;
- «»;
- «»;
- «».
Kilde: habr.com
