

Den fjerde fase af den følelsesmæssige reaktion på forandringer er depression. I denne artikel vil vi dele vores erfaring med at gennemgå den mest langvarige og ubehagelige fase – ændringerne i virksomhedens forretningsprocesser med henblik på at opnå overensstemmelse med ISO 27001-standarden.
Forventning
Det første spørgsmål, vi stillede os selv efter valg af certificeringsorgan og konsulent, var – hvor lang tid vil vi reelt have brug for til alle nødvendige ændringer?
Den oprindelige handlingsplan var lagt sådan, at vi skulle nå det på 3 måneder.
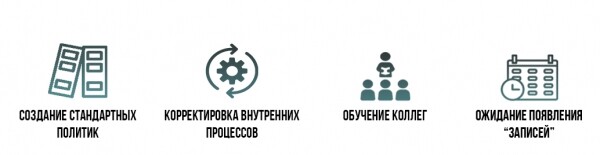
Alt så simpelt ud: det var nødvendigt at skrive et par dusin politikker og lave nogle små ændringer i vores interne processer; derefter træne kollegerne i ændringerne og vente yderligere 3 måneder (for at sikre 'optegnelser', det vil sige beviser for politikernes funktion). Det så ud til, at det var det – og certifikatet ville være i vores hænder.
Desuden havde vi ikke tænkt os at skrive politikkerne fra bunden – vi havde en konsulent, som skulle – som vi troede – give os alle de 'korrekte' skabeloner.
Som følge af disse overvejelser planlagde vi 3 dage til forberedelse af hver politik.
De tekniske ændringer virkede heller ikke skræmmende: det var nødvendigt at konfigurere opsamling og opbevaring af hændelser, kontrollere om backup'en overholdt den politik, vi havde skrevet, opgradere, hvor det var nødvendigt, kontorerne i SKUDom og lidt af hvert andet.
Teamet, der forberedte alt nødvendigt til certificeringen, bestod af to personer. Vi planlagde, at de ville arbejde med implementeringen parallelt med deres primære opgaver, og at hver især ville bruge maksimalt 1,5-2 timer om dagen.
Sammenfattende kan man sige, at vores syn på den kommende arbejdsbyrde var ret optimistisk.
Virkelighed
I virkeligheden var alt naturligvis anderledes: de skabeloner til politikker, der blev givet af konsulenten, viste sig for det meste at være uanvendelige for vores virksomhed; der var næsten ingen klar information på internettet om, hvad og hvordan man skulle gøre. Som I kan forstå, fejlede planen 'at skrive en politik på 3 dage' kolossalt. Således begyndte vi at miste tidsplanen næsten fra projektets begyndelse, og stemningen begyndte langsomt at dale.
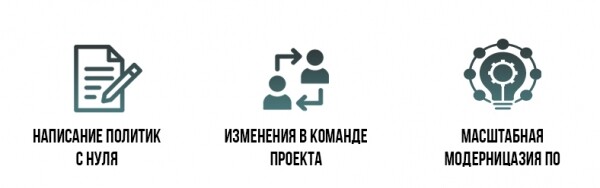
Team expertise was catastrophically lacking – so much so that there weren't even enough questions to ask the consultant (who, by the way, did not show much initiative). Progress became even slower, as three months after the implementation started (i.e., by the time everything should have been ready), one of the two key participants left the team. A new head of the IT department was appointed, who had to complete the implementation process quickly and ensure the information security management system was technically equipped as needed. The task seemed complex… The responsible individuals began to fall into depression.
Moreover, the technical side of the issue also turned out to have ‘nuances’. We faced the challenge of a global modernization of software both on workstations and on server equipment. During the system configuration for event (log) collection, it became clear that we lacked the hardware resources for the system to function properly. Additionally, the backup software also required modernization.
Spoiler: Ultimately, the ISMS was heroically implemented in 6 months. And surprisingly, no one died!
What has changed the most?
Undoubtedly, during the implementation of the standard in the company’s processes, a significant number of small changes occurred. We have highlighted the most significant changes for you:
- Formalization of the risk assessment process
Previously, the company had no formal procedure for risk assessment – it was only done in passing as part of general strategic planning. One of the most important tasks solved during certification was the implementation of the Company Risk Assessment Policy, which outlines all stages of this process and the individuals responsible for each step.
- Control over removable information media
One of the significant risks to the business was the use of unencrypted USB flash drives: essentially, any employee could record any information available to them onto a flash drive and, at best, lose it. As part of the certification, the ability to download any information onto flash drives was disabled on all employees’ workstations – recording information became possible only through a request to the IT department.
- Overvågning af superbrugere
En af de største problemer var, at alle medarbejdere i IT-afdelingen havde absolutte rettigheder i alle virksomhedens systemer – de havde adgang til al information. Ingen kontrollerede dem ordentligt.
Vi har implementeret et Data Loss Prevention (DLP)-system – et program til overvågning af medarbejdernes handlinger, der analyserer, blokerer og sender advarsler om farlig og uproduktiv aktivitet. Nu modtager den administrerende direktør i virksomheden advarsler om aktiviteter fra IT-afdelingen på sin e-mail.
- Tilgang til organisering af informationsinfrastrukturen
Certificeringen krævede globale ændringer og tilgange. Ja, vi måtte opgradere en række serverudstyr på grund af den øgede belastning. Vi har især dedikeret en separat server til systemer til indsamling af hændelser. Serveren blev udstyret med store og hurtige SSD-lagringsenheder. Vi opgav backup-software til fordel for lagringssystemer, der "ud af boksen" har al den nødvendige funktionalitet. Vi har taget flere store skridt mod konceptet "infrastruktur som kode", hvilket har gjort det muligt at spare meget diskplads ved at opgive backup af en række servere. Inden for kort tid (1 uge) blev al software på arbejdsstationerne opgraderet til Win10. Et af de spørgsmål, som opgraderingen løste, var muligheden for at aktivere kryptering (i Pro-versionen).
- Overvågning af papirdokumenter
Virksomheden havde betydelige risici forbundet med brugen af papirdokumenter: de kunne mistes, efterlades på et forkert sted eller forkert destrueres. For at minimere denne risiko har vi markeret alle papirdokumenter efter fortrolighedsgrad og udviklet en procedure for destruktion af forskellige typer dokumenter. Nu ved medarbejderen præcist, hvilken kategori informationen falder ind under, når han åbner en mappe eller tager et dokument, og hvordan den skal håndteres.
- Leje af en backup data-center
Tidligere blev al virksomhedens information opbevaret på servere, der var placeret i et eksternt beskyttet datacenter. Der var dog ikke etableret procedurer i tilfælde af nødsituationer i dette datacenter. Løsningen blev at leje et backup-cloud-datacenter og lave backup af den mest vitale information der. I dag opbevares virksomhedens information i to geografisk adskilte datacentre, hvilket minimerer risikoen for tab.
- Test af forretningskontinuitet
I vores virksomhed har vi i flere år haft en politik for forretningskontinuitet (BCP), der beskriver medarbejdernes handlinger i forskellige negative scenarier (tab af adgang til kontoret, epidemier, strømafbrydelser osv.). Vi har dog aldrig udført test af kontinuitet – det vil sige, vi har aldrig målt, hvor lang tid det ville tage at genoprette forretningen i hver af disse situationer. Som forberedelse til den certificerende revision har vi ikke kun gjort dette, men også udarbejdet en plan for test af forretningskontinuitet for det kommende år. Det er værd at bemærke, at vi efter et år, da vi måtte skifte til fuldt fjernarbejde, klarede denne opgave på tre dage.
Det er vigtigt at bemærke, at alle virksomheder, der forbereder sig på certificering, har forskellige startbetingelser - derfor kan der være behov for helt andre ændringer i dit tilfælde.
Reaktionen fra medarbejderne på ændringerne
Underligt nok - her havde vi forventet det værste - gik det ikke så dårligt. Man kan ikke sige, at kollegerne modtog nyheden om certificeringen med stor entusiasme, men det var klart følgende:
- Alle nøglemedarbejdere forstod vigtigheden og uundgåeligheden af denne begivenhed;
- Alle øvrige medarbejdere så op til nøglemedarbejderne.
Selvfølgelig hjalp det os meget, at vi arbejder i en branche, der outsourcer regnskabsfunktioner. Det absolutte flertal af vores medarbejdere klarer sig godt med de konstante ændringer i russisk lovgivning. Derfor blev indførelsen af et par dusin nye regler, der nu skal overholdes, ikke noget, der skiller sig ud.
Vi har forberedt et nyt obligatorisk kursus om ISO 27001 og testning for alle vores medarbejdere. Alle fjernede lydigt klistremærkerne med adgangskoder fra deres skærme og ryddede deres skriveborde, som var fyldt med dokumenter. Der blev ikke observeret nogen højlydt utilfredshed – generelt er vi meget heldige med vores medarbejdere.
Dermed har vi gennemgået den mest smertefulde fase – "depression" – relateret til ændringer i vores forretningsprocesser. Det var svært og udfordrende, men resultatet har til slut overgået alle de mest dristige forventninger.
Læs de tidligere materialer i serien:
5 stadier af uundgåeligheden ved at acceptere ISO/IEC 27001 certificering. Depression.
5 stadier af uundgåeligheden ved at acceptere ISO/IEC 27001 certificering. Accept.
Kilde: habr.com
