

Alt, der kræves for en angriber, er tid og motivation til at trænge ind i dit netværk. Vores opgave er at forhindre dette eller i det mindste gøre det så svært som muligt. Det starter med at identificere de svagheder i Active Directory (herefter kaldet AD), som en angriber kan udnytte for at få adgang og bevæge sig rundt i netværket, uden at blive opdaget. I dag vil vi i denne artikel gennemgå risikomarkører, der afspejler de eksisterende sårbarheder i cybersikkerheden i din organisation, ved hjælp af AD Varonis dashboardet som eksempel.
Angribere udnytter bestemte konfigurationer i domænet
Angribere bruger mange listige tricks og sårbarheder til at trænge ind i det virksomhedsmæssige netværk og hæve deres rettigheder. Nogle af disse sårbarheder er parametre i domænet, som nemt kan ændres, når de er identificeret.
AD-dashboardet vil straks informere dig (eller dine systemadministratorer), hvis du ikke har ændret KRBTGT-kontopasswordet i den forløbne måned, eller hvis nogen har autentificeret sig med den indbyggede standardadministrator-konto (Administrator). Disse to konti giver ubegribelig adgang til dit netværk: Angribere vil forsøge at få adgang til dem for frit at omgå enhver opdeling af privilegier og adgangsrettigheder. Og som et resultat, få adgang til de data, der interesserer dem.
Selvfølgelig kan du opdage disse sårbarheder selv: for eksempel kan du opsætte en påmindelse i din kalender til at tjekke eller køre et PowerShell-script for at indsamle disse oplysninger.
Varonis-dashboardet opdateres automatisk , for at sikre en hurtig visning og analyse af nøgletal, der fremhæver potentielle sårbarheder, så du straks kan tage skridt til at afhjælpe dem.
3 nøgle risikomarkører på domæneniveau
Nedenfor er en række widgets, der er tilgængelige på Varonis-dashboardet, hvis brug markant vil styrke beskyttelsen af det virksomhedsmæssige netværk og IT-infrastruktur generelt.
1. Antallet af domæner, hvor Kerberos-kontopasswordet ikke er blevet ændret i lang tid
KRBTGT-kontoen er en specialkonto i AD, der signerer alle . Angribere, der får adgang til domænecontrolleren (DC), kan bruge denne konto til at oprette , som giver dem ubegribelig adgang til næsten ethvert system i det corporate netværk. Vi har været ude for en situation, hvor en angriber efter at have fået success med at skaffe sig et Golden Ticket, havde adgang til organisationens netværk i to år. Hvis adgangen til KRBTGT kontoen ikke er blevet ændret i din virksomhed de seneste fyrre dage, vil widgeten advare om dette.
Fyrre dage er mere end tilstrækkelig tid for en angriber til at få adgang til netværket. Men hvis du sikrer og standardiserer processen for at ændre denne adgangskode regelmæssigt, vil det gøre det betydeligt sværere for angriberen at trænge ind i det corporate netværk.
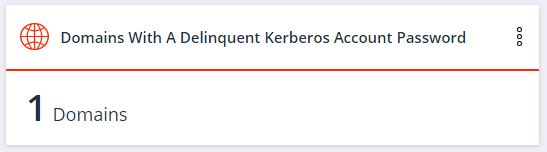
Husk, at i henhold til implementeringen af Kerberos-protokollen fra Microsoft er det nødvendigt at for KRBTGT.
Fremover vil denne AD-widget minde dig om, hvornår det er tid til at ændre KRBTGT adgangskoden igen for alle domæner i dit netværk.
2. Antallet af domæner, hvor den indbyggede administrator konto (Administrator) for nylig er blevet brugt
Ifølge — systemadministratorer har to konti: den første til daglig brug, og den anden til planlagte administrative opgaver. Det betyder, at ingen bør bruge administratorens konto som standard.
Den indbyggede administrator konto bruges ofte for at forenkle systemadministrationsprocessen. Dette kan blive en dårlig vane, der resulterer i hacking. Hvis dette forekommer i din organisation, vil det være svært at skelne mellem korrekt brug af denne konto og potentiel skadelig adgang.
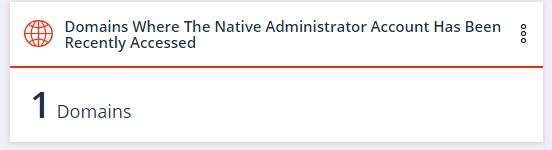
Hvis widgeten viser noget andet end nul, betyder det, at nogen arbejder forkert med administrative konti. I så fald er det nødvendigt at tage skridt til at rette op og begrænse adgangen til den indbyggede administrator konto.
Når du har opnået en nulværdi for widgeten, og systemadministratorer ikke længere bruger denne konto i deres arbejde, vil enhver ændring fremover indikere en potentiel cyberangreb.
3. Antallet af domæner, hvor der ikke er en gruppe af beskyttede brugere (Protected Users)
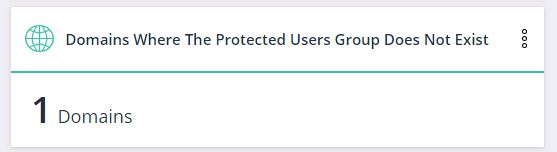
Ældre versioner af AD understøttede en svag krypteringstype - RC4. Hackere har knækket RC4 for mange år siden, og det er i dag en triviel opgave for en kriminel at nedbryde en konto, der stadig bruger RC4. I versionen af Active Directory, der blev introduceret i Windows Server 2012, er der kommet en ny type brugere kaldet Gruppe af beskyttede brugere (Protected Users). Denne gruppe giver ekstra beskyttelsesværktøjer og forhindrer brugere i at autentificere sig med kryptering af RC4.
Denne widget vil vise, hvis der ikke er en sådan gruppe i noget domæne i organisationen, så du kan rette det, dvs. aktivere gruppen af beskyttede brugere og bruge den til at beskytte infrastrukturen.
Let mål for angribere
Brugerkonti er det primære mål for kriminelle - fra de første angreb til fortsatte privilegieopgraderinger og skjulning af deres handlinger. Kriminelle søger efter lette mål i dit netværk ved hjælp af grundlæggende PowerShell-kommandoer, der ofte er svære at opdage. Fjern så mange af disse lette mål fra AD som muligt.
Kriminelle leder efter brugere med ubegrænsede adgangskoder (eller som ikke kræver adgangskoder), teknologiske konti, der er administratorer, og konti, der bruger gammel RC4-kryptering.
Enhver af disse konti er enten trivielle at få adgang til eller generelt ikke overvåget. Kriminelle kan overtage disse konti og bevæge sig frit indenfor din infrastruktur.
Så snart kriminelle har penetreret sikkerhedsperimeteren, vil de sandsynligvis få adgang til mindst én konto. Vil du være i stand til at forhindre dem i at få adgang til følsomme data, før du opdager og neutraliserer angrebet?
Varonis AD-dashboardet vil pege på sårbare brugerprofiler, så du kan afhjælpe problemerne på forhånd. Jo sværere det er at trænge ind i dit netværk, desto større er dine chancer for at neutralisere angriberen, før han forårsager alvorlig skade.
4 nøgleindikatorer for risiko for brugerprofiler
Nedenfor er eksempler på widgets på Varonis AD-dashboardet, der viser de mest sårbare brugerprofiler.
1. Antallet af aktive brugere med adgangskoder, hvis udløb aldrig nås
For enhver angriber er adgangen til en sådan konto altid en stor succes. Da adgangskoden aldrig udløber, får angriberen en konstant base i netværket, som derefter kan bruges til eller bevægelser inden for infrastrukturen.
Angribere har lister med millioner af "brugernavn-adgangskode"-kombinationer, som de bruger til angreb med credential stuffing, og chancen for,
at kombinationen for en bruger med en "evig" adgangskode findes på en af sådanne lister, er langt større end nul.
Kontoer med ikke-udløbsadgangskoder er nemme at administrere, men de er ikke sikre. Brug denne widget til at finde alle konti, der har sådanne adgangskoder. Skift denne indstilling og opdater adgangskoden.
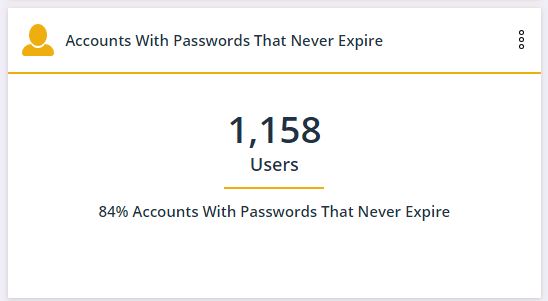
Når værdien af denne widget når nul, vil alle nye konti oprettet med sådan adgangskode dukke op på dashboardet.
2. Antallet af administrative konti med SPN
SPN (Service Principal Name) er en unik identifikator for en servicetjeneste. Denne widget viser, hvor mange servicekonti der har fulde administratorrettigheder. Værdien på widgetten bør være nul. SPN med administratorrettigheder opstår, da det er bekvemt for softwareleverandører og applikationsadministratorer at give sådanne rettigheder, men det udgør en sikkerhedstrussel.
At give en servicekonto administratorrettigheder muliggør for en angriber at få fuld adgang til en konto, der ikke er i brug. Dette betyder, at angribere med adgang til SPN-konti kan agere frit inden for infrastrukturen og undgå at få overvåget deres handlinger.
For at løse dette problem kan man ændre rettighederne for servicekonti. Disse konti bør følge princippet om minimal privilegietildeling og kun have den adgang, der reelt er nødvendig for deres drift.
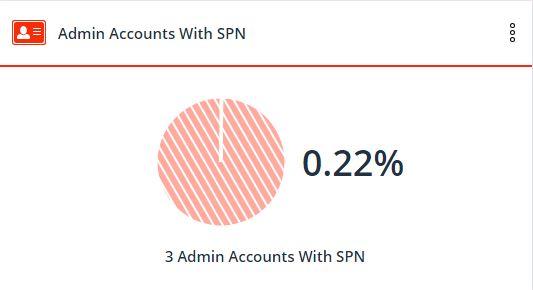
Med dette widget kan du identificere alle SPN'er med administratorrettigheder, fjerne sådanne privilegier og i fremtiden overvåge SPN'er i henhold til det samme princip for minimal privilegietildeling.
Nye SPN'er vil blive vist på overvågningspanelet, og du vil kunne overvåge denne proces.
3. Antallet af brugere, der ikke kræver Kerberos-godkendelse
Ideelt set krypterer Kerberos godkendelsesticket med AES-256 kryptering, som indtil nu ikke er blevet brudt.
Men ældre versioner af Kerberos brugte RC4-kryptering, som nu kan brydes på få minutter. Dette widget viser, hvilke brugerkonti der stadig bruger RC4. Microsoft understøtter stadig RC4 for bagudkompatibilitet, men det betyder ikke, at du skal bruge det i dit AD.
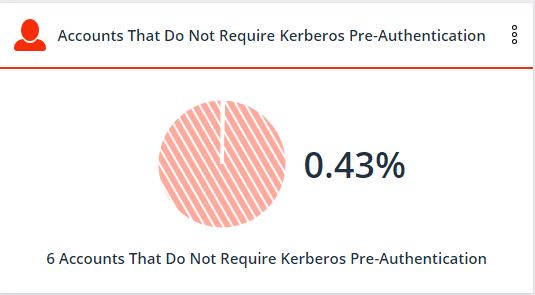
Når du har identificeret sådanne konti, skal du fjerne markeringen i «kræver ikke Kerberos-godkendelse» i AD, så kontiene bruger en mere sikker kryptering.
At opnå selvopdagelse af disse konti uden Varonis AD-overvågningspanelet tager meget tid. At være opmærksom på alle konti, der er redigeret til at bruge RC4-kryptering, er endnu mere udfordrende.
Hvis værdien på widget'en ændres, kan det indikere ulovlige handlinger.
4. Antallet af brugere uden adgangskode
Angrebere bruger grundlæggende PowerShell-kommandoer til at læse flaget 'PASSWD_NOTREQD' fra AD i kontoejendommene. At bruge dette flag betyder, at der ikke er krav om et kodeord eller kompleksitet.
Hvor nemt er det at stjæle en konto med et simpelt eller tomt kodeord? Forestil dig nu, at en af disse konti er en administrator.
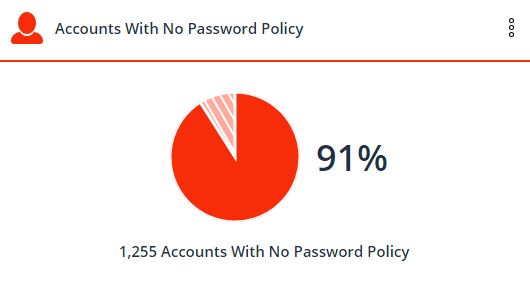
Hvad hvis en af de tusinde fortrolige filer, der er åbne for alle, er en kommende økonomisk rapport?
At ignorere det obligatoriske krav om at indtaste et kodeord er endnu en genvej inden for systemadministration, som ofte blev brugt tidligere, men i dag er det uacceptabelt og usikkert.
Løs dette problem ved at opdatere kodeordene for sådanne konti.
Overvågning af denne widget i fremtiden vil hjælpe dig med at undgå at have konti uden kodeord.
Varonis giver lige vilkår
Tidligere kunne arbejdet med at indsamle og analysere de metrikker, der er beskrevet i artiklen, tage timer og kræve dybdegående viden om PowerShell: sikkerhedsspecialister måtte afsætte ressourcer til sådanne opgaver hver uge eller måned. Men manuel indsamling og behandling af disse oplysninger giver angrebere en fordel til indtrængning og datatyveri.
Med du vil bruge en dag på at implementere AD-overvågningspanelet og yderligere komponenter, indsamle alle de nævnte og mange andre sårbarheder. Efterfølgende vil overvågningspanelet automatisk blive opdateret, efterhånden som infrastrukturen ændrer sig.
Udførelse af cyberangreb er altid et kapløb mellem angribere og forsvarere, en bestræbelse fra angriberens side på at stjæle data, før sikkerhedsspecialister kan lukke adgangen til dem. Tidlig opdagelse af angribere og deres ulovlige handlinger kombineret med stærk cybersikkerhed er nøglen til at beskytte dine data.
Kilde: habr.com
