

Velkommen til 9. lektion! Efter en kort pause til majferien fortsætter vi vores publikationer. I dag skal vi diskutere et lige så interessant emne, nemlig — Applikationskontrol og URL Filtrering. Det, som Check Point nogle gange køber for. Skal Telegram, TeamViewer eller Tor blokeres? Til dette er Applikationskontrol nødvendigt. Derudover vil vi også berøre en anden interessant blade — Indholdsbevidsthed, samt diskutere vigtigheden af HTTPS-inspektion. Men alt i sin orden!
Som I husker, startede vi i lektion 7 med at diskutere politikken for Adgangskontrol, men vi har hidtil kun berørt firewall-blade og legede lidt med NAT. Nu vil vi tilføje tre blade mere — Applikationskontrol, URL Filtrering og Indholdsbevidsthed.
Applikationskontrol & URL-filtrering
Hvorfor ser jeg på App Control og URL-filtrering i én lektion? Det er ikke uden grund. Det er faktisk blevet ret svært at skelne klart mellem hvad der er en applikation, og hvad der bare er en hjemmeside. Tag for eksempel Facebook. Hvad er det? En hjemmeside? Ja. Men den indeholder mange mikroapplikationer. Spil, videoer, beskeder, widgets osv. Og alle disse bør helst styres. Netop derfor aktiveres App Control og URL-filtrering altid sammen.
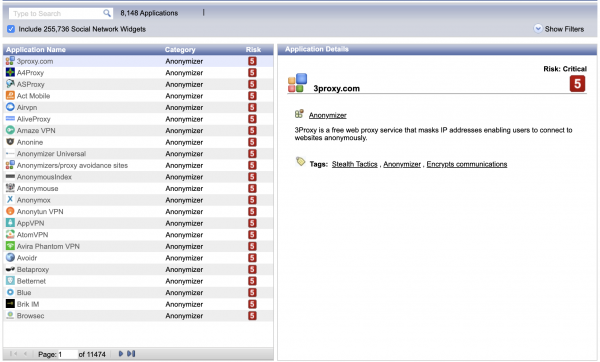
Når det kommer til databasen af applikationer og hjemmesider, kan de findes i SmartConsole via Object Explorer. Der er en særlig filter for dette — Applications/Categories. Desuden er der en særlig ressource — . Her kan man altid se, om Check Points database har denne eller hin applikation (eller ressource).
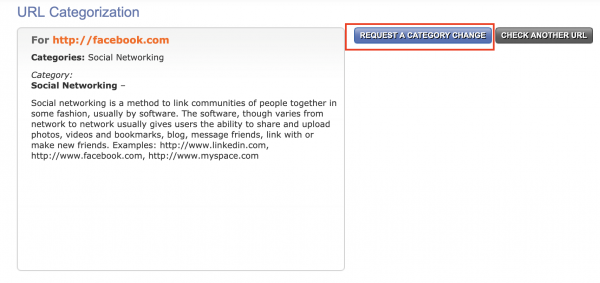
Der er også en tjeneste , hvor man altid kan tjekke, hvilken "Check Point"-kategori en given ressource tilhører. Man kan endda anmode om at ændre kategori, hvis man mener, at den er forkert defineret.
Ellers er alt med disse blade ret indlysende. Du opretter en adgangsliste, angiver ressource/applikation, der skal blokeres eller omvendt tillades. Det er alt. Senere vil vi se dette i praksis.
Indholdsbevidsthed
Jeg ser ikke noget formål i at gentage mig selv om dette emne i vores kursus. Jeg har meget detaljeret beskrevet og vist dette blade i det tidligere kursus — .
HTTPS-inspektion
Tilsvarende med HTTPS-inspektionen. Jeg har rimeligt godt beskrevet både den teoretiske og praktiske del af denne mekanisme her — . Dog er HTTPS-inspektion vigtig ikke kun for sikkerhed, men også for nøjagtigheden i bestemmelsen af applikationer og hjemmesider. Dette forklares i video undervisningen nedenfor.
Video lektion
I denne lektion vil jeg grundigt gennemgå det nye Layer-koncept, oprette en simpel Facebook-blokeringspolitik, forbyde download af eksekverbare filer (ved hjælp af Content Awareness) og vise, hvordan man aktiverer HTTPS-inspektion.
Hold dig opdateret for mere og tilmeld dig vores 🙂
Kilde: habr.com
