

Hej! Velkommen til den niende lektion i kurset . På Vi har set nærmere på de grundlæggende mekanismer for brugerkontrol adgang til forskellige ressourcer. Nu står vi over for en anden opgave - vi skal analysere brugernes adfærd på nettet samt indstille indsamling af data, som kan hjælpe med at undersøge forskellige sikkerhedshændelser. Derfor vil vi i denne lektion se på mekanismen for logning og rapportering. Til dette har vi brug for FortiAnalyzer, som vi satte op i begyndelsen af kurset. Den nødvendige teori samt videolektionen er tilgængelig nedenfor.
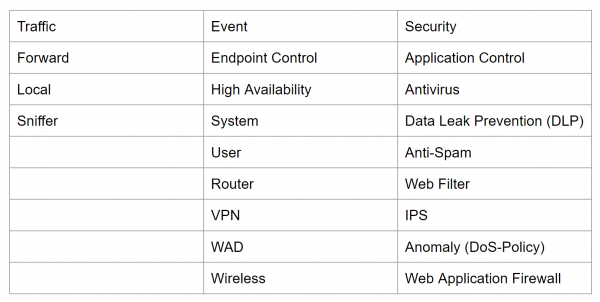
I FortiGate opdeles loggene i tre typer: trafikloggene, hændelsesloggene og sikkerhedsloggene. Disse opdeles yderligere i underkategorier.
Trafikloggene registrerer information om trafikstrømmen, såsom anmodninger og svar, hvis de findes. Denne type omfatter underkategorierne Forward, Local og Sniffer.
Underkategorien Forward indeholder information om den trafik, som FortiGate enten har accepteret eller afvist i henhold til firewall-politikker.
Underkategorien Local indeholder information om trafik direkte fra FortiGate's IP-adresse og fra IP-adresser, der benyttes til administration. For eksempel forbindelser til FortiGate's webinterface.
Underkategorien Sniffer indeholder trafiklogs, som er blevet opnået ved hjælp af trafikspejling.
Hændelsesloggene indeholder system- eller administrationshændelser, såsom tilføjelse eller ændring af indstillinger, oprettelse og nedbrud af VPN-tunneler, dynamisk routingbegivenheder og så videre. Alle underkategorier præsenteres på billedet nedenfor.
Og den tredje type repræsenterer sikkerhedsloggene. Disse logs indeholder hændelser relateret til virusangreb, besøg på forbudte ressourcer, brug af forbudte applikationer og så videre. Den fulde liste er også præsenteret på billedet nedenfor.
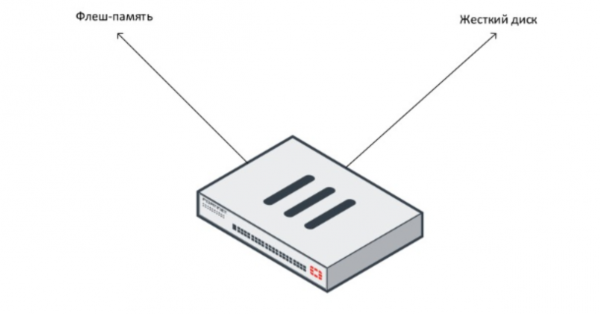
Logs kan opbevares forskellige steder - både på selve FortiGate og uden for det. Opbevaring af logs på FortiGate betragtes som lokal logning. Afhængig af selve enheden kan logs gemmes enten i enhedens flashhukommelse eller på harddisken. Generelt har modeller fra mellemklassen en harddisk. Det er ret nemt at skelne modeller med harddisk - de har et 1-tal i slutningen. For eksempel - FortiGate 100E kommer uden harddisk, mens FortiGate 101E har en harddisk.
De yngre og ældre modeller har typisk ikke en harddisk. I sådanne tilfælde anvendes flashhukommelse til logoptagelse. Det skal dog tages i betragtning, at konstant logoptagelse til flashhukommelse kan reducere dens effektivitet og levetid. Derfor er logoptagelse til flashhukommelse som standard deaktiveret. Det anbefales kun at aktivere det til logning af hændelser, mens specifikke problemer løses.
Ved intensiv logoptagelse, uanset om det er til harddisk eller flashhukommelse, vil enhedens ydeevne blive nedsat.
Det er temmelig almindeligt at gemme logs på fjernservere. FortiGate kan gemme logs på Syslog-servere, på FortiAnalyzer eller FortiManager. Derudover kan FortiCloud-cloudtjenesten også anvendes til logopbevaring.
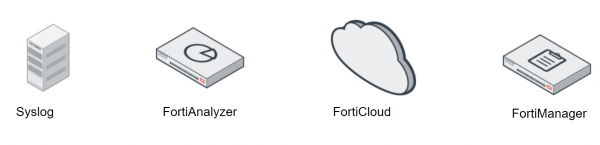
Syslog er en server til central lagring af logs fra netværksenheder.
FortiCloud er en sikkerhedsstyrings- og logopbevaringstjeneste baseret på abonnement. Med det kan logs opbevares eksternt, og relevante rapporter kan genereres. Hvis du har et forholdsvis lille netværk, kan det være en god løsning at benytte denne cloudtjeneste frem for at købe ekstra udstyr. Der findes en gratis version af FortiCloud, som giver mulighed for opbevaring af logs i en uge. Efter køb af abonnement kan logs opbevares i op til et år.
FortiAnalyzer og FortiManager er eksterne logopbevaringsenheder. Da de alle har det samme operativsystem — FortiOS — udgør integrationen af FortiGate med disse enheder ikke nogen udfordring.
Men man må bemærke forskellene mellem FortiAnalyzer og FortiManager. Hovedformålet med FortiManager er centraliseret styring af flere FortiGate-enheder, hvorfor lagerkapaciteten til logs på FortiManager er betydeligt mindre end på FortiAnalyzer (givet at man sammenligner modeller fra samme prisklasse).
Hovedformålet med FortiAnalyzer er netop at indsamle og analysere logs. Derfor vil vi her se på arbejdet med det i praksis.
Al teori, samt den praktiske del, præsenteres i denne video undervise:
I næste lektion vil vi gennemgå de vigtigste punkter omkring administration af FortiGate-enheden. For at undgå at gå glip af det, så hold øje med opdateringer på de følgende kanaler:
Kilde: habr.com
