

Brugerne kan ikke stole på. De er for det meste dovne og vælger komfort frem for sikkerhed. Statistisk set skriver 21 % deres adgangskoder til arbejdsaccounts ned på papir, og 50 % bruger de samme adgangskoder til både arbejds- og personlige services.
Omgivelserne er også fjendtlige. 74 % af organisationerne tillader, at medarbejdere medbringer personlige enheder og forbinder dem til det corporate netværk. 94 % af brugerne kan ikke skelne mellem en ægte e-mail og phishing, og 11 % har klikket på vedhæftede filer.
Alle disse problemer løses af en virksomhedsinfrastruktur for offentlige nøgler (PKI), som sikrer kryptering og autentifikation af e-mails og erstatter adgangskoder med digitale certifikater. Denne infrastruktur kan implementeres på Windows Server. I henhold til , er Active Directory Certificate Services (AD CS) en server, der gør det muligt at oprette en PKI i din organisation og anvende kryptering med offentlige nøgler, digitale certifikater og digitale signaturer.
Men Microsofts løsning er temmelig kostbar.
Den samlede ejeromkostning for et privat certifikatcenter fra Microsoft
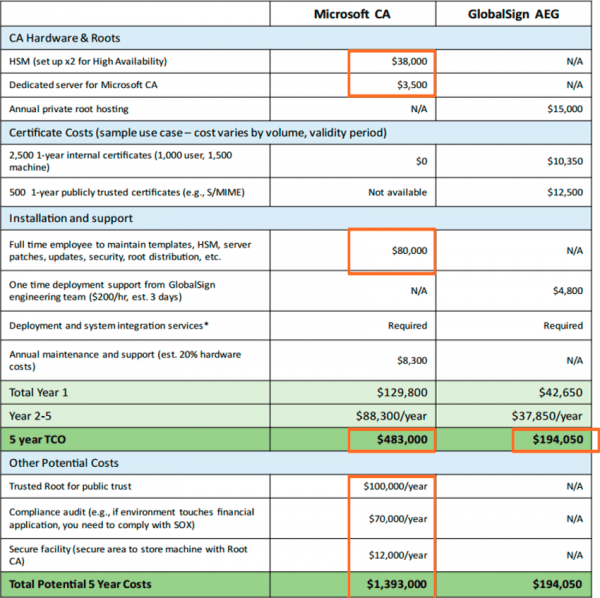
Sammenligning af ejeromkostningerne for Microsoft CA og GlobalSign AEG.
I mange situationer er det mere praktisk og billigere at oprette et tilsvarende privat certifikatcenter, men med ekstern administration. Det er præcis dette problem, GlobalSign Auto Enrollment Gateway (AEG) løser. Straks flere udgiftslinjer (indkøb af udstyr, supportomkostninger, personaleuddannelse osv.) fjernes fra de samlede ejeromkostninger. Besparelsen kan overstige .
Hvad er AEG
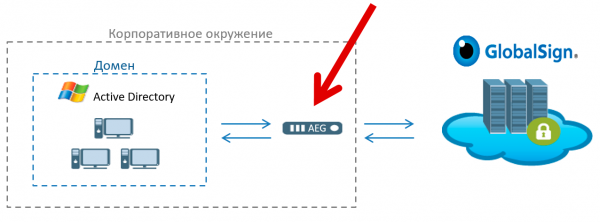
(AEG) er en softwaretjeneste, der fungerer som en gateway mellem GlobalSigns SaaS certifikat tjeneste og den corporate Windows-miljø.
AEG integreres med Active Directory, hvilket giver organisationer mulighed for at automatisere registreringen, forberedelsen og administrationen af GlobalSigns digitale certifikater i Windows-miljøet. Ved at erstatte interne certifikatcentre med GlobalSign-services øger virksomheder sikkerheden og reducerer omkostningerne ved at administrere et komplekst og dyrt internt Microsoft-certifikatcenter.
GlobalSign SaaS certifikat tjenester er et mere pålideligt valg sammenlignet med svage og uregulerede certifikater på egen infrastruktur. At fjerne behovet for administration af ressourcekrævende interne CAer reducerer de samlede ejeromkostninger for PKI samt risikoen for systemfejl.
Understøttelse af SCEP- og ACME-protokoller udvider mulighederne for understøttelse ud over Windows og inkluderer automatiseret udstedelse af certifikater til Linux-servere, mobile, netværks- og andre enheder samt Apple OSX-computere, der er registreret i Active Directory.
Forbedret sikkerhed
Udover budgetbesparelser forbedrer ekstern PKI-håndtering systemets sikkerhed. Ifølge en undersøgelse fra Aberdeen Group bliver certifikater i stigende grad mål for angribere: de udnytter kendte sårbarheder som usikre selvsignerede certifikater, svag kryptering og besværlige tilbagekaldelsesmekanismer. Desuden har angribere mestret mere komplekse udnyttelser, såsom bedragerisk udstedelse af certifikater fra betroede CA'er og forfalskning af certifikater til signering af kode.
«De fleste virksomheder håndterer ikke risici relateret til disse angreb aktivt nok og er ikke klar til hurtigt at reagere på kompromittering, — Derek E. Brink, vicepræsident og forskningsmedarbejder inden for IT-sikkerhed hos Aberdeen Group. — Ved at give virksomheder mulighed for at overdrage de operationelle aspekter af certifikathåndtering til eksperter, samtidig med at de bevarer virksomhedens kontrol over gruppepolitikker i Active Directory, stræber GlobalSign efter at sikre fremtidig vækst i anvendelsen af certifikater ved at adressere praktiske sikkerheds- og tillidsproblemer i en effektiv og omkostningseffektiv implementeringsmodel.»
Hvordan AEG fungerer
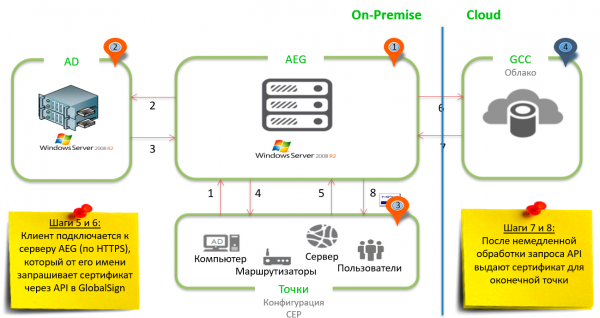
Et typisk system med AEG omfatter fire nøglekomponenter for at sikre, at de rette certifikater sendes til de rette adgangspunkter:
- AEG-software på en Windows-server.
- Active Directory-servere eller domænecontrollere, der gør det muligt for administratorer at administrere og opbevare information om ressourcer.
- Endepunkter: brugere, enheder, servere og arbejdsstationer – praktisk talt enhver genstand, der er en "forbruger" af digitale certifikater.
- GlobalSigns certifikationscenter eller GCC, der ligger på toppen af en pålidelig platform til udstedelse og administration af certifikater. Her genereres certifikater.
Tre ud af de fire viste komponenter findes i kundens lokale miljø, mens den fjerde er i skyen.
Først konfigureres slutpunkterne ved hjælp af gruppe politikker: for eksempel ved at kontrollere certifikat for brugerautentifikation, S/MIME-anmodning til certifikatet osv. — til efterfølgende forbindelse til AEG-serveren. Forbindelsen sker sikkert via HTTPS.
AEG-serveren sender en anmodning til Active Directory via LDAP for at hente listen over certifikat skabeloner for disse slutpunkter og sender denne liste til klienterne sammen med placeringen af certifikatcentret. Efter modtagelsen af disse regler opretter slutpunkterne forbindelse til AEG-serveren igen, denne gang for at anmode om de faktiske certifikater. AEG skaber i sin tur et API-kald med de angivne parametre og sender det til GlobalSign eller GCC certifikatcentret til behandling.
Endelig behandler GCC's serverdel anmodningerne, normalt inden for få sekunder, og sender et API-svar med certifikatet, som vil blive installeret på slutpunkterne efter anmodning.
Hele processen tager et par sekunder og kan fuldstændigt automatiseres ved at konfigurere slutpunkterne til automatisk at modtage certifikater ved hjælp af gruppe politikker.
Unikke funktioner ved AEG
- Registrering kan ske gennem MDM-platformen.
- Udviklet af tidligere medarbejdere fra Microsoft Crypto-teamet.
- Klientløst løsning.
- Forenklet implementering og livscyklus administration.
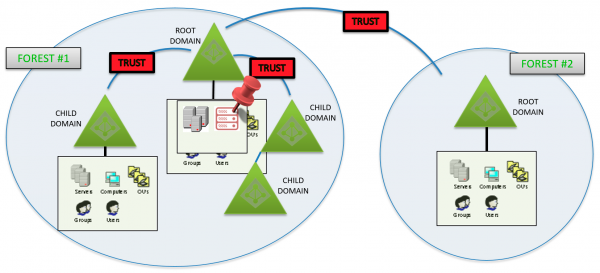
Eksempler på arkitektur
Dermed betyder ekstern styring af PKI gennem GlobalSign AEG gateway øget sikkerhed, besparelser og reducerede risici. Yderligere en fordel er enkel skalering og forøget ydelse. Korrekt styring af PKI sikrer lang tids driftssikkerhed, undgår afbrydelser i kritiske operationer på grund af ugyldige certifikater og tilbyder medarbejderne fjernadgang til virksomhedens netværk på en sikker måde.
understøtter et bredt spektrum af brugsmuligheder, der kræver to-faktor autentifikation: fra kunder i fjernarbejdsgrupper, der får adgang til netværket via VPN og Wi-Fi, til privilegeret adgang til højsensitive ressourcer via smarte kort.
GlobalSign - en verdensleder inden for cloud og netværks PKI-løsninger til identitets- og adgangsstyring. For mere information om produkterne kan du henvende dig til .
Kilde: habr.com
