

System til trafikanalyse uden at dekryptere den. Denne metode kaldes simpelt hen - 'maskinlæring'. Det viste sig, at hvis man til en speciel klassifikator giver en meget stor mængde forskellig trafik, kan systemet med en meget høj sandsynlighed detektere handlinger fra ondsindet kode inden i den krypterede trafik.
Netværkstruslerne har ændret sig og blevet 'smart'. I den seneste tid har selve konceptet for angreb og beskyttelse ændret sig. Antallet af hændelser i nettet er steget mange gange. Angrebene er blevet mere sofistikerede, og hackerne har fået en bredere rækkevidde af angreb.
Ifølge statistik fra Cisco forøger cyberkriminelle antallet af ondsindede programmer, de bruger til deres aktiviteter, med 3 gange det seneste år, mere præcist til at skjule deres aktivitet – kryptering. Fra teorien ved vi, at en 'korrekt' krypteringsalgoritme ikke kan blive brudt. For at forstå, hvad der gemmer sig inden i den krypterede trafik, skal man enten dekryptere den med en nøgle, forsøge at dekryptere den med forskellige tricks, eller brute-force angreb, eller bruge nogle sårbarheder i kryptografiske protokoller.
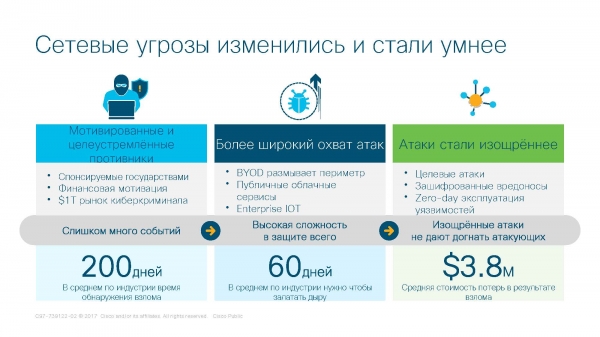
Billedet af nutidens netværkstrusler
Maskinlæring
Kend teknologien i ansigtet! Før vi taler om, hvordan selve dekrypteringsteknologien baseret på maskinlæring fungerer, er det nødvendigt at forstå, hvordan neuronnetværksteknologien fungerer.
Maskinlæring (Machine Learning) er en omfattende underkategori af kunstig intelligens, der studerer metoder til at opbygge algoritmer, der kan lære. Denne videnskab sigter mod at skabe matematiske modeller for 'læring' af computeren. Målet med læringen er at forudsige noget. På menneskeligt forståeligt plan kalder vi denne proces 'visdom'. «visdom». Visdom viser sig hos mennesker, der har levet længe nok (et barn på 2 år kan ikke være klogt). Når vi beder vores ældre venner om råd, giver vi dem nogen information om en hændelse (input) og beder om hjælp. De husker på deres livssituationer, der har en eller anden forbindelse til dit problem (vidensbase) og giver os, på basis af denne viden (data), en form for forudsigelse (råd). Denne type råd kaldes forudsigelser, fordi personen der giver rådet ikke ved med sikkerhed, hvad der vil ske, men kun antager det. Livserfaring viser, at en person kan have ret, men kan også tage fejl.
Det er ikke hensigtsmæssigt at sammenligne neurale netværk med et forgreningsalgoritme (if-else). Det er forskellige ting, og der er væsentlige forskelle mellem dem. Forgreningsalgoritmen har en klar 'forståelse' af, hvad den skal gøre. Jeg vil demonstrere med eksempler.
Opgave. Bestem bremseafstand for en bil baseret på dens mærke og årsmodel.
Eksempel på forgreningsalgoritmens arbejde. Hvis bilen er mærke 1 og produceret i 2012, så er dens bremseafstand 10 meter, ellers, hvis bilen er mærke 2 og produceret i 2011, og så videre.
Eksempel på et neuralt networks arbejde. Vi indsamler data om bremseafstande for biler de sidste 20 år. Basere på mærke og år laver vi en tabel med formatet 'mærke-årsmodel-bremseafstand'. Vi giver denne tabel til det neurale netværk og begynder at træne det. Træningen foregår på følgende måde: vi indtaster data i det neurale netværk, men uden bremseafstanden. Neurale netværk forsøger at forudsige, hvad bremseafstanden vil være, baseret på den indlæste tabel. Det forudsiger noget og stiller spørgsmålet til brugeren: 'Har jeg ret?'. Før spørgsmålet skaber den en fjerde kolonne – gættende kolonne. Hvis den har ret, skriver den 1 i den fjerde kolonne, hvis den tager fejl, skriver den 0. Det neurale netværk går videre til den næste hændelse (selv hvis den tager fejl). Sådan lærer netværket, og når træningen er afsluttet (når en bestemt konvergenskriterie er nået), giver vi data om den bil, vi er interesseret i, og får endelig et svar.
For at fjerne spørgsmålet om konvergenskriteriet, forklarer jeg, at det er en matematisk afledt formel for statistik. Et klart eksempel på to forskellige konvergensformler. Den røde – binær konvergens, den blå – normal konvergens.
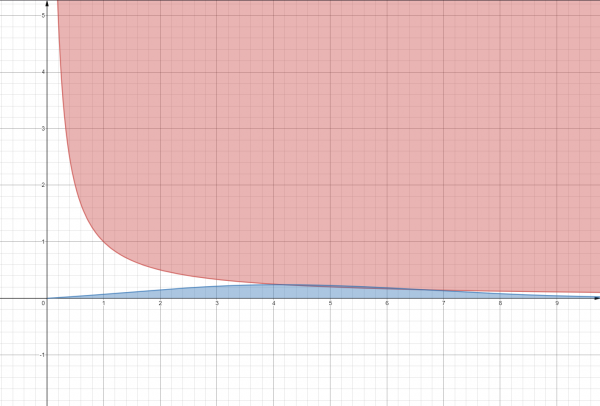
Binomiale og normale sandsynlighedsfordelinger
For at gøre det klarere, stil spørgsmålet "Hvad er sandsynligheden for at møde en dinosaur?" Her er der 2 svarmuligheder. Mulighed 1 – meget lille (blå graf). Mulighed 2 – enten møder jeg den, eller også gør jeg ikke (rød graf).
Selvfølgelig er computeren ikke et menneske, og den lærer på en anden måde. Der skelnes mellem 2 typer undervisning af den 'jernhest', - præcedensbaseret læring og deduktiv læring.
Præcedensbaseret læring er en metode til læring baseret på matematiske love. Matematikere indsamler statistik tabeller, drager konklusioner og uploader resultatet til det neurale netværk – en formel til beregning.
Deduktiv læring – læring foregår helt inden i det neurale netværk (fra datainsamling til analyse). Her dannes en tabel uden formel, men med statistik.
En bred oversigt over teknologien ville tage et par dusin artikler mere. Indtil videre er dette tilstrækkeligt til en generel forståelse.
Neuroplasticitet
Inden for biologi findes begrebet neuroplasticitet. Neuroplasticitet er neuroners (hjernecellers) evne til at handle 'i situationen'. For eksempel, når en person mister synet, hører de bedre lyde, føler dufte og fornemmer objekter bedre. Dette sker, fordi en del af hjernen (en del af neuronerne), der er ansvarlig for synet, omfordeler sit arbejde til andre funktioner.
Et markant eksempel på neuroplasticitet i livet er BrainPort-slikken.
I 2009 annoncerede University of Wisconsin-Madison udgivelsen af en ny enhed, der udviklede ideerne om "sprogdisplayet" - den fik navnet BrainPort. BrainPort fungerer efter en algoritme: videosignalet sendes fra kameraet til processoren, der styrer zoom, lysstyrke og andre billedparametre. Den konverterer også digitale signaler til elektriske impulser, hvilket reelt tager over for nethindens funktioner.
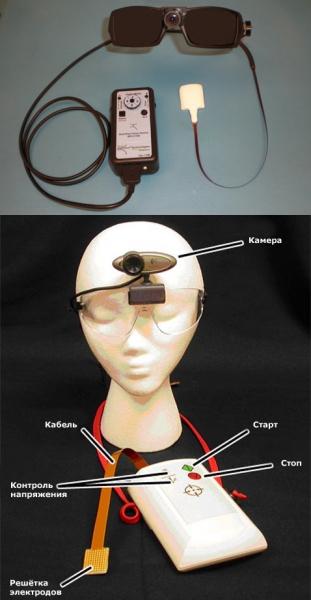
BrainPort-slik med briller og kamera
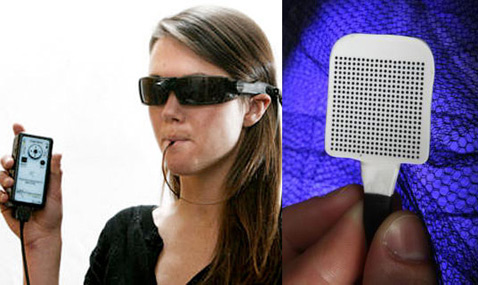
BrainPort i aktion
Det samme gælder for computeren. Hvis det neurale netværk registrerer en ændring i processen, tilpasser det sig. Dette er den afgørende fordel ved neurale netværk sammenlignet med andre algoritmer - autonomi. En slags menneskelighed.
Encrypted Traffic Analytics
Encrypted Traffic Analytics er en del af Stealthwatch-systemet. Stealthwatch er en løsning fra Cisco inden for overvågning og sikkerhedsanalytik, der bruger telemetridata fra eksisterende netværksinfrastruktur.
Stealthwatch Enterprise består af værktøjerne Flow Rate License, Flow Collector, Management Console og Flow Sensor.
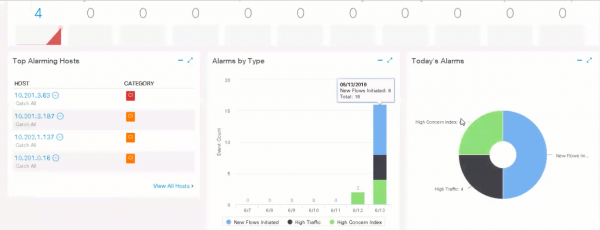
Cisco Stealthwatch Interface
Problemet med kryptering er blevet meget presserende, da mængden af krypteret trafik er steget betydeligt. Tidligere blev kun koden krypteret (primært), men nu krypteres al trafik, hvilket gør det meget sværere at adskille "rene" data fra vira. Et tydeligt eksempel er WannaCry, som brugte Tor til at skjule sin tilstedeværelse på nettet.
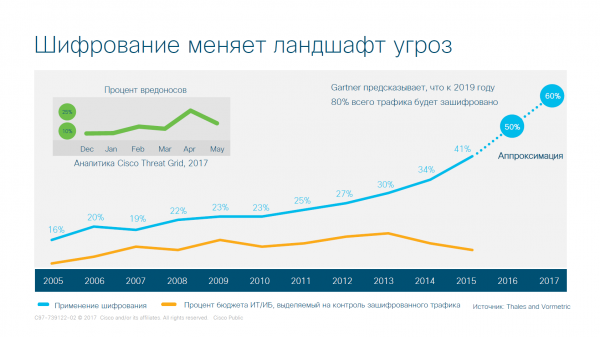
Visualisering af stigningen i krypteret trafik på nettet
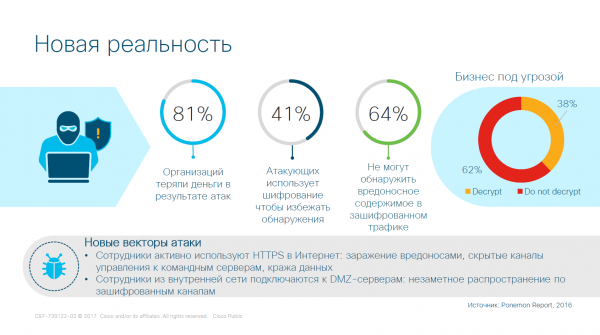
Kryptering i makroøkonomien
Systemet Encrypted Traffic Analytics (ETA) er netop nødvendigt for at arbejde med krypteret trafik uden at skulle dekryptere den. Kriminelle er intelligente og bruger kryptografisk robuste krypteringsalgoritmer; at bryde dem er ikke kun et problem, men også en enorm omkostning for organisationer.
Systemet fungerer på følgende måde. Trafik kommer til virksomheden. Den går ind i TLS (transport layer security — en protokol til transportbeskyttelse). Antag, at trafikken er krypteret. Vi forsøger at besvare en række spørgsmål om, hvilken forbindelse der er blevet etableret.
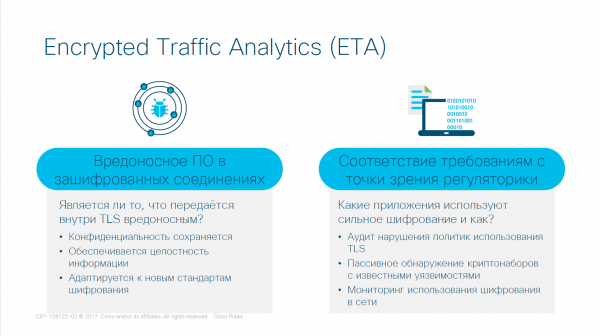
Principperne for Encrypted Traffic Analytics (ETA) systemet
For at besvare disse spørgsmål bruger vi maskinlæring i dette system. Der anvendes Cisco-forskning, og baseret på denne forskning oprettes en tabel med to resultater – ondsindet og "god" trafik. Selvfølgelig ved vi ikke med sikkerhed, hvilken trafik der er trådt ind i systemet i det aktuelle øjeblik, men vi kan spore trafikhistorikken både inden for og uden for virksomheden ved hjælp af data fra den globale arena. Ved afslutningen af dette trin får vi en enorm tabel med data.
Resultaterne af undersøgelsen viser karakteristiske træk – bestemte regler, der kan nedskrives i matematisk form. Disse regler vil variere betydeligt afhængigt af forskellige kriterier – størrelsen af de overførte filer, typen af forbindelse, det land, hvormed trafikken kommer fra, osv. Som et resultat af arbejdet er den enorme tabel blevet til et sæt af formlerne. De er blevet færre, men det er ikke nok til komfortabelt arbejde.
Dernæst anvendes teknologien til maskinlæring – konvergensen af formlen, og som et resultat af konvergensen får vi en trigger – en omskifter, hvor vi ved udgangen af dataene får en afbryder (flag) i hævet eller sænket position.
Det resulterende trin – opnåelse af et sæt af triggere, der dækker 99 % af trafikken.
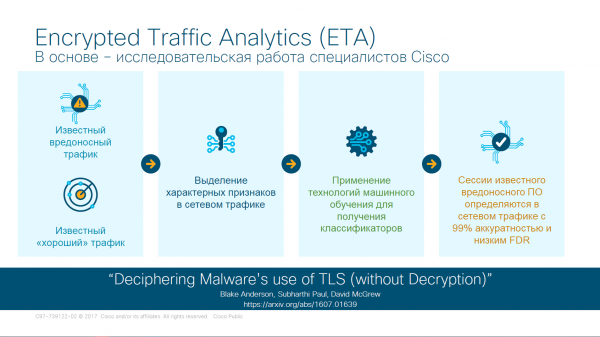
Trinene til trafikverificering i ETA
Som et resultat af arbejdet løses endnu et problem – angreb indefra. Der er ikke længere brug for mennesker i midten, der manuelt filtrerer trafikken (i dette øjeblik underminerer jeg mig selv). For det første er der ikke længere behov for at bruge mange penge på en kvalificeret systemadministrator (jeg fortsætter med at underminere mig selv). For det andet er der ikke fare for indvendig hacking (i det mindste delvist).
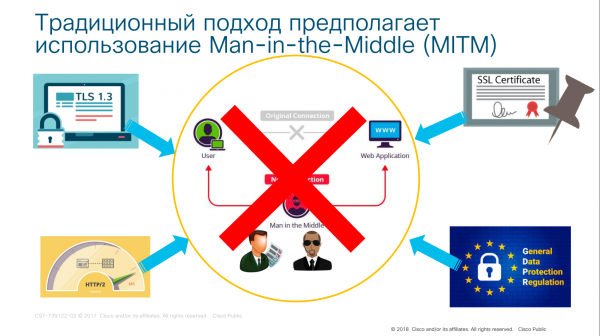
Forældet koncept Man-in-the-Middle
Lad os nu se på, hvad systemet er baseret på.
Systemet arbejder på 4 kommunikationsprotokoller: TCP/IP – dataoverførselsprotokol på internettet, DNS – domænenavneserver, TLS – transportlagbeskyttelsesprotokol, SPLT (SpaceWire Physical Layer Tester) – tester af det fysiske kommunikationslag.
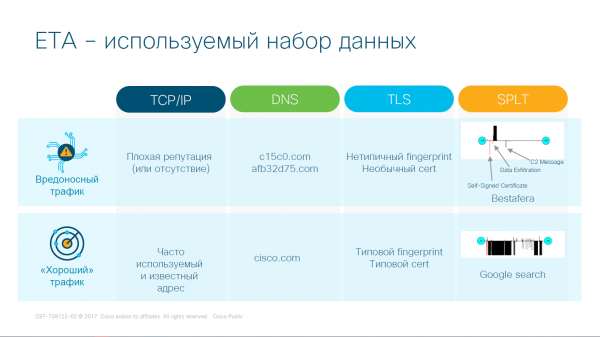
Protokoller, der arbejder med ETA
Sammenligningen sker ved at matche data. Protokollen TCP/IP kontrollerer hjemmesiders omdømme (historik over besøgende, formål med hjemmesiden osv.), takket være DNS-protokollen kan vi udelukke 'dårlige' webadresser. TLS-protokollen arbejder med hjemmesidens 'fingeraftryk' og kontrollerer hjemmesiden mod databasen for computergrupper til respons ved nødsituationer (cert). Det sidste trin i forbindelse med verificering er kontrol på det fysiske niveau. Detaljerne i dette trin er ikke specificeret, men meningen er følgende: kontrol af sinus- og cosinuskurver for dataoverførsel på oscilloskopinstallationer, det vil sige, ved hjælp af strukturen af anmodningen på det fysiske niveau, bestemmer vi målet for forbindelsen.
Som følge af systemets arbejde kan vi udtrække data fra krypteret trafik. Ved at studere pakker kan vi læse maksimal information fra de ukrypterede felter i selve pakken. Gennem pakkeinspektion på det fysiske niveau kan vi finde ud af pakkeegenskaberne (delvist eller helt). Desuden skal vi ikke glemme hjemmesiders omdømme. Hvis en anmodning kommer fra en .onion kilde, bør man ikke stole på den. For at lette arbejdet med denne slags data er der oprettet et risikokort.
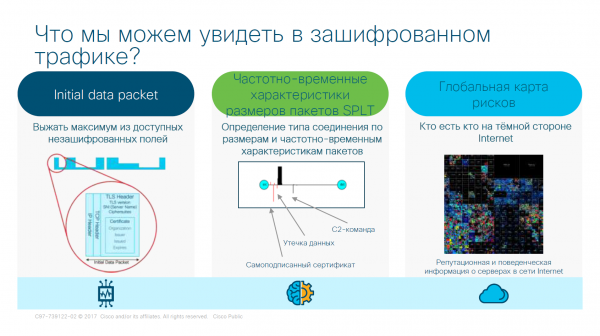
Resultatet af ETA-arbejdet
Og alt virkede tilsyneladende godt, men lad os tale om implementeringen af netværket.
Den fysiske realisering af ETA
Her opstår der en række nuancer og detaljer. For det første, når man opretter denne slags
netværk med høj-niveau software, er datainsamling nødvendig. At indsamle data manuelt er helt
vildt, og at implementere et respons system er allerede mere interessant. For det andet skal der være
masser af data, hvilket betyder, at de installerede sensorer i netværket skal fungere
ikke kun autonomt, men også i en fintunet tilstand, hvilket giver en række vanskeligheder.
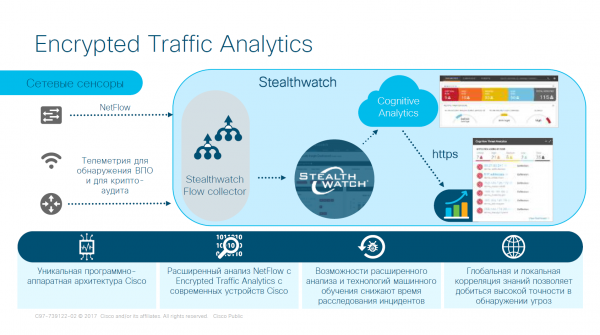
Sensorer og Stealthwatch-systemet
At sætte en sensor op er en ting, men at konfigurere den er en helt anden opgave. Til konfiguration af sensorer eksisterer der et kompleks, der arbejder efter følgende topologi – ISR = router med Cisco Service Integration (Cisco Integrated Services Router); ASR = router med Cisco Service Aggregation (Cisco Aggregation Services Router); CSR = router til Cisco Cloud Services (Cisco Cloud Services Router); WLC = controller for Cisco trådløse lokale netværk (Cisco Wireless LAN Controller); IE = Cisco industrielt Ethernet-switch (Cisco Industrial Ethernet); ASA = Cisco adaptiv sikkerhedsenhed (Cisco Adaptive Security Appliance); FTD = Cisco Firepower Threat Defense løsning; WSA = web trafik sikkerhedsenhed (Web Security Appliance); ISE = identitetstjeneste modul (Identity Services Engine)
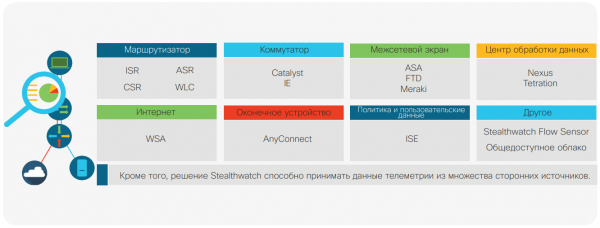
Omfattende overvågning med hensyn til alle telemetridata
Netværksadministratorer får arytmi af mængden af ord som "Cisco" i det foregående afsnit. Prisen for dette mirakel er ikke lille, men det er ikke det, vi taler om i dag...
Simulation of hacker behavior will occur as follows. Stealthwatch carefully monitors the activity of each device on the network and is capable of creating a pattern of normal behavior. Moreover, this solution provides a deep understanding of known inappropriate behavior. Approximately 100 different analysis algorithms or heuristic rules are used within this solution, which relate to various types of traffic behavior, such as scanning, transmission of emergency alert frames from a node, brute-force login attempts, presumed data capture, presumed data leakage, etc. The listed security events fall under the category of high-level logical alerts. Some security events may also trigger alerts by themselves. Thus, the system is capable of correlating numerous isolated anomalous incidents and consolidating them to identify a potential type of attack, as well as linking it to a specific device and user (Figure 2). The incident can then be analyzed over time with consideration of related telemetry data. This constitutes contextual information at its finest. Doctors examining a patient to understand what happened do not consider symptoms in isolation. They study the overall picture to make a diagnosis. Similarly, Stealthwatch records every anomalous activity in the network and examines it comprehensively to send alerts taking context into account, thereby helping security specialists prioritize risks.
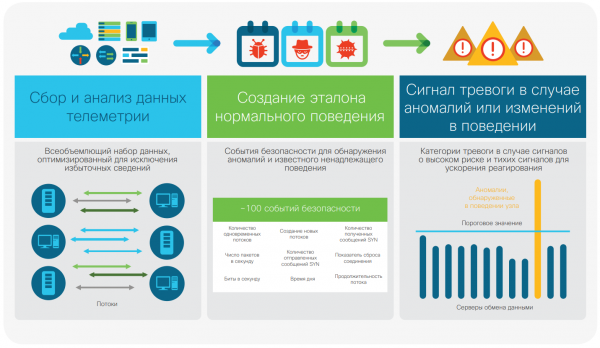
Anomaly detection through behavior modeling
The physical deployment of the network looks like this:
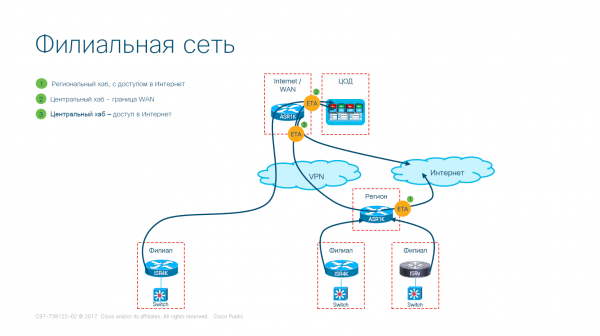
Branch network deployment option (simplified)
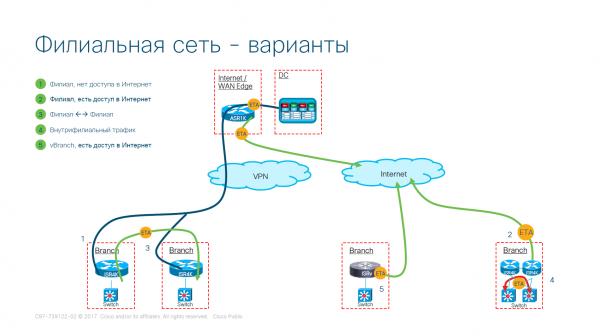
Branch network deployment option
The network is deployed, but there remains an open question about the neural network. A data transmission network has been organized, sensors have been installed at thresholds, and an information collection system has been launched, but the neural network has not yet participated in the process.
Multi-layer neural network
Systemet analyserer brugerens og enhedens adfærd for at identificere skadelig infektion, kommunikation med kommandoserver, datalækager og potentielt uønskede applikationer, der kører i organisationens infrastruktur. Der findes flere niveauer af databehandling, hvor kombinationer af kunstig intelligens, maskinlæring og matematisk statistik hjælper netværket med at selvudvikle sin normale aktivitet, så det kan identificere skadelig aktivitet.
Den sikkerhedsanalyse-pipeline, der indsamler telemetridata fra alle dele af det udvidede netværk, inklusive krypteret trafik, er en unik funktion ved Stealthwatch. Den opbygger trin for trin en forståelse af, hvad der er 'anomalt', klassificerer derefter de faktiske enkeltelementer af 'trusselfunktioner', og træffer til sidst en endelig beslutning om, hvorvidt en enhed eller bruger faktisk er blevet kompromitteret. Evnen til at samle små dele, der tilsammen danner bevis for at træffe en endelig beslutning om kompromitteringen af et objekt, opnås gennem en meget grundig analyse og korrelation.
Denne evne er vigtig, da en standard virksomhed kan modtage et enormt antal alarmsignaler dagligt, og det er umuligt at undersøge hver enkelt - ressourcerne for sikkerhedsspecialister er begrænsede. Maskinlæringsmodulet behandler enorme mængder information næsten i realtid for at identificere kritiske hændelser med høj grad af sikkerhed og er også i stand til at foreslå klare handlingsforløb for hurtig løsning.
Lad os tage et nærmere kig på de mange metoder til maskinlæring, der anvendes af Stealthwatch. Når en hændelse overføres til Stealthwatch's maskinlæringsmodul, passerer den gennem en sikkerhedsanalyse-tragt, hvor en kombination af superviseret og unsuperviseret maskinlæring anvendes.
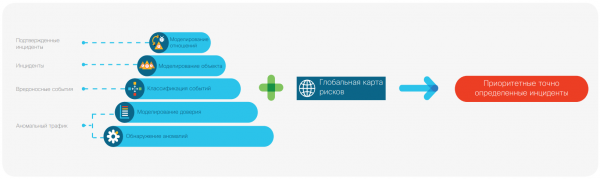
Funktioner i flerlagret maskinlæring
Niveau 1. Anomalidetektion og tillidsmodellering
På dette niveau udelukkes 99 % af trafikken ved hjælp af statistiske anomali-detektorer. De angivne sensorer danner i fællesskab komplekse modeller af, hvad der er normalt, og hvad der derimod er unormalt. Dog er unormalt ikke nødvendigvis skadelig. Meget af det, der sker i dit netværk, har ikke noget med trusler at gøre — det er blot mærkeligt. Det er vigtigt at klassificere sådanne processer uden hensyn til truende adfærd. Af denne grund gennemgår resultaterne fra sådanne detektorer en yderligere analyse for at registrere mærkelig adfærd, som samtidig kan forklares og som man kan have tillid til. I sidste ende er det kun en lille del af de mest vigtige strømme og forespørgsler, der går videre til niveau 2 og 3. Uden disse metoder til maskinlæring ville driftsomkostningerne ved at adskille signalet fra støjen være for høje.
Anomali-detection. I første fase anvendes statistiske metoder til maskinlæring til at adskille statistisk normal trafik fra anomali ved anomali-detectering. Mere end 70 separate detektorer behandler telemetridata, der indsamles af Stealthwatch om den trafik, der passerer gennem dit netværks perimetre, og adskiller eventuel intern trafik af domæne navnesystemet (DNS) og proxyserverdata. Hver forespørgsel behandles af mere end 70 detektorer, hvor hver detektor bruger sin egen statistiske algoritme til at danne en vurdering af de identificerede anomali. Disse vurderinger kombineres, og som et resultat af anvendelsen af flere statistiske metoder opnås en samlet vurdering for hver enkelt forespørgsel. Denne samlede vurdering anvendes derefter til at adskille normal og anomali trafik.
Modelering af tillid. Derefter gruppes lignende forespørgsler, og den samlede vurdering af anomalier for disse grupper bestemmes som et langsigtet gennemsnit. Med tiden analyseres flere forespørgsler, hvilket muliggør en mere præcis bestemmelse af det langsigtede gennemsnit og reducerer både falske positive og falske negative alarmer. Resultaterne af tillidsmodellering bruges til at vælge et delmængde af trafik, hvis vurdering af anomalier overstiger et dynamisk fastsat tærskelværdi, til at gå videre til næste behandlingsniveau.
Niveau 2. Klassificering af hændelser og objektsmodellering
På dette niveau foretages klassificering af resultaterne fra de tidligere trin, med tildeling til specifikke ondsindede hændelser. Hændelseskategorisering udføres baseret på de værdier, der tildeles af maskinlæringsklassifikatorer for at sikre en konstant nøjagtighedsfaktor over 90%. Disse inkluderer:
- lineære modeller baseret på Neyman-Pearson lemmaet (normalfordelingsloven fra diagrammet i begyndelsen af artiklen)
- støttevektormaskiner, der anvender multivariat læring
- neurale netværk og algoritmen 'random forest'.
Derefter forbinder disse isolerede sikkerhedshændelser over tid med én endpoint. Det er på dette tidspunkt, at trusselbeskrivelsen dannes, hvilket skaber et komplet billede af, hvordan den relevante angriber har opnået specifikke resultater.
Klassificering af hændelser. Det statistisk anomale delmængde fra det forrige niveau fordeles i 100 og flere kategorier ved hjælp af klassifikatorer. De fleste klassifikatorer er baseret på individuel adfærd, forhold i grupper eller adfærd i global eller lokal skala, mens andre kan være meget specifikke. For eksempel kan en klassifikator pege på trafik fra kommando-servere, mistænkelige udvidelser eller uautoriserede softwareopdateringer. Som resultat af dette trin dannes et sæt af anomale hændelser i sikkerhedssystemet, der henføres til bestemte kategorier.
Objektsmodellering. Hvis mængden af beviser til støtte for hypotesen om skadeligheden af et bestemt objekt overstiger tærskelværdien for væsentlighed, fastlægges en trussel. De relevante hændelser, der påvirker fastsættelsen af truslen, knyttes til denne trussel og bliver en del af den diskrete langsigtede model for objektet. Efterhånden som beviserne akkumuleres over tid, identificerer systemet nye trusler, når tærskelværdien for væsentlighed nås. Denne tærskelværdi er dynamisk og undergår intellektuel justering baseret på niveauet af risiko for opståen af truslen og andre faktorer. Herefter vises truslen på instrumentbrættet i webgrænsefladen og oversættes til næste niveau.
3 niveau. Relation modellering
Målet med relationsmodellen er at syntetisere resultaterne fra de tidligere niveauer med et globalt perspektiv, idet man tager hensyn til ikke kun den lokale, men også den globale kontekst af den relevante hændelse. Det er netop på dette stadium, du kan fastslå, hvor mange organisationer der har været udsat for et sådant angreb, for at forstå, om det var rettet specifikt mod dig eller om det var en del af en global kampagne, og du blot blev 'ramt'.
Hændelser bekræftes eller opdages. En bekræftet hændelse indebærer 99-100 % sikkerhed, da de relevante metoder og værktøjer tidligere er observeret i aktion i større (globale) skala. Opdagede hændelser er unikke for dig og udgør en del af en snævert fokuseret kampagne. De tidligere opnåede resultater leveres med angivelse af kendte procedurer, hvilket sparer tid og ressourcer under reaktionen. De leveres sammen med de efterforskningsværktøjer, du har brug for for at forstå, hvem der angreb dig, samt hvilken grad af fokus kampagnen havde på din digitale forretning. Som du kan forestille dig, overstiger antallet af bekræftede hændelser langt antallet af opdagede, fordi bekræftede hændelser ikke medfører store omkostninger for angriberne, mens opdagede hændelser medfører betydelige omkostninger.
dyrt, da de skal være nye og individualiserede. Ved at skabe mulighed for at identificere bekræftede hændelser er spiløkonomien endelig gledet til fordel for forsvarerne, hvilket giver dem en bestemt fordel.
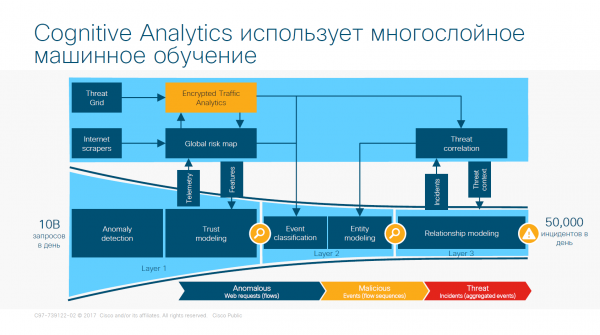
Multilags læring af neurale netværk baseret på ETA
Global risikokort
Det globale risikokort skabes som resultat af analyser udført af maskinlæringsalgoritmer på en af de største datasæt i branchen. Det giver omfattende statistikker om adfærd vedrørende servere på internettet, selv når de er ukendte. Sådanne servere er forbundet med angreb og kan blive involveret eller anvendt som led i et angreb i fremtiden. Dette er ikke en "sort liste", men et komplekst billede af den overvejede servers sikkerhed. Sådanne oplysninger om aktiviteten af de nævnte servere, udarbejdet med konteksten in mente, giver Stealthwatch's detektorer og klassifikatorer mulighed for præcist at forudsige risikoniveauet ved kommunikation med sådanne servere.
Du kan se tilgængelige kort .
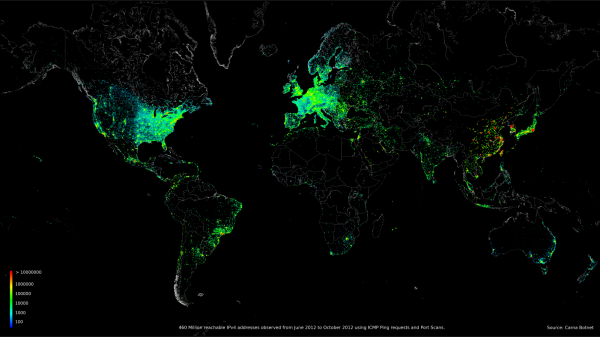
Verdenskort, der viser 460 millioner IP-adresser
Nu lærer netværket og går i forsvar for dit netværk.
Er der endelig fundet en kur?
Desværre, nej. Ud fra erfaring med systemet kan jeg sige, at der er to globale problemer.
Problem 1. Pris. Hele netværket er implementeret på Cisco-systemet. Dette er både godt og skidt. Den gode side er, at du ikke behøver at bekymre dig og sætte en masse stik som D-Link, MikroTik osv. Minusset – den enorme omkostning ved systemet. Givet den økonomiske situation i den russiske erhvervsliv kan kun en velstående ejer af en stor virksomhed eller bank tillade sig dette vidunder på nuværende tidspunkt.
Problem 2. Uddannelse. Jeg nævnte ikke i artiklen, hvor lang tid det tager at træne det neurale netværk, men ikke fordi det ikke findes, men fordi det hele tiden lærer, og vi ikke kan forudsige, hvornår det vil lære. Der er selvfølgelig værktøjer til matematisk statistik (tag for eksempel formuleringen af Pearson's konvergenstest), men det er halvmål. Vi får sandsynligheden for filtrering af trafik, og det kun under forudsætning af, at angrebet allerede er indlært og kendt.
På trods af disse to problemer har vi gjort store fremskridt inden for informationssikkerhed generelt og netværksbeskyttelse specifikt. Denne fakta kan være motiverende for at studere netværksteknologier og neurale netværk, som nu er et meget lovende område.
Kilde: habr.com
