

Mange har helt sikkert hørt om Anycast. Denne metode til adresse- og routingnetværk tildeler ét IP-adresse til flere servere i netværket. Disse servere kan være beliggende i forskellige datacentre. Ideen med Anycast er, at data sendes til den nærmeste server, afhængigt af placeringen af anmodningskilden (i henhold til netværkstopologi, mere præcist - BGP-routingprotokollen). På den måde kan man reducere antallet af netværks-hop og latens.
Essensen er, at den samme rute annonceres fra flere datacentre over hele verden. På den måde vil kunder blive sendt til det 'bedste' og 'nærmeste' datacenter baseret på BGP-ruterne. Hvorfor vælge Anycast? Hvad er fordelene ved at bruge Anycast frem for Unicast?
Unicast er helt sikkert velegnet til en hjemmeside med én webserver og moderat trafik. Men hvis en tjeneste har millioner af abonnenter, anvender den normalt flere webservere, som hver har den samme IP-adresse. Disse servere er geografisk fordelt for at optimere betjeningen af anmodninger.
I et sådant scenarie vil Anycast forbedre ydeevnen (trafikken dirigeres til brugeren med den minimale latens), sikre servicepålidelighed (takket være backupservere) og balancere belastningen - routing til flere servere vil effektivt fordele belastningen imellem dem og forbedre hastigheden på hjemmesiden.
Operatører tilbyder kunder forskellige former for load balancing baseret på Anycast og DNS. Kunderne kan angive IP-adresser, hvor anmodningerne skal sendes afhængigt af det geografiske sted for hjemmesiden. Dette giver mulighed for en mere fleksibel distribution af brugerforespørgsler.
Lad os antage, at der er flere platforme, mellem hvilke belastningen (brugerne) skal fordeles, for eksempel en online butik med 100.000 anmodninger om dagen eller en populær blog. For at begrænse regionen, hvorfra brugerne tilgår en bestemt platform, kan man benytte Geo Community-optionen. Den giver mulighed for at begrænse den region, inden for hvilken operatøren vil annoncere ruten.
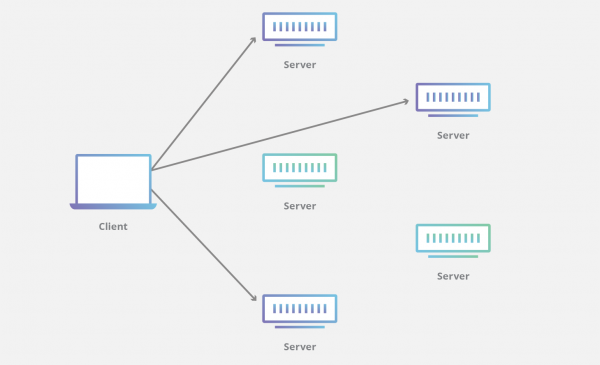
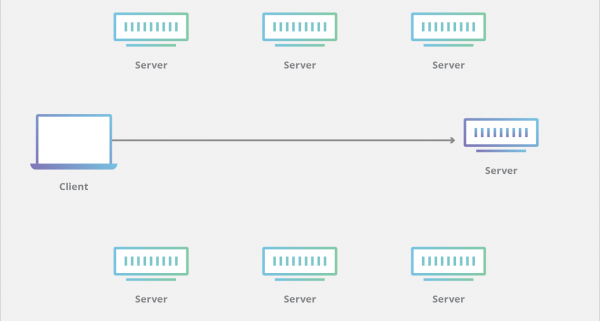
Anycast og Unicast: forskelle
Anycast bruges ofte i applikationer som DNS (domænenavnesystem) og CDN (content delivery networks), hvilket muliggør rutevalg, der forbedrer netværkets ydeevne. Content delivery networks anvender Anycast, fordi de håndterer store mængder trafik, og Anycast giver i sådanne tilfælde flere fordele (som beskrevet nedenfor). I DNS gør Anycast det muligt at øge pålideligheden og fejlfindingskapaciteten af tjenesten markant.
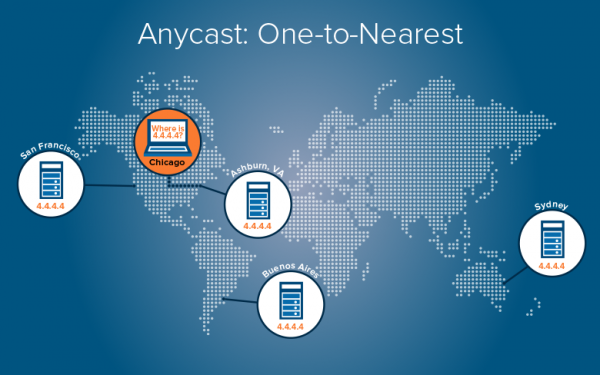
I Anycast IP, når BGP anvendes, er der flere ruter til en bestemt vært. Faktisk er dette kopier af værter i flere datacentre, der anvendes til at etablere forbindelser med lavere forsinkelse.
Således annonceres den samme IP-adresse i et Anycast-netværk fra forskellige steder, og netværket beslutter, hvorhen brugerens anmodning skal sendes baseret på ruten's "omkostninger". For eksempel anvendes BGP-protokollen ofte til at bestemme den korteste rute for datatransmission. Når en bruger sender en Anycast-anmodning, bestemmer BGP den bedste rute til de tilgængelige servere i Anycast-netværket.
Fordele ved Anycast
Reducering af forsinkelse
Systemer med Anycast kan reducere forsinkelsen ved behandling af brugerens anmodninger, da de muliggør datadeling fra den nærmeste server. Det vil sige, at brugerne altid vil oprette forbindelse til den "nærmeste" (set fra routingsprotokollens synspunkt) DNS-server. Som et resultat reducerer Anycast interaktionstiden ved at mindske netværksafstanden mellem klienten og serveren. Dette reducerer ikke kun forsinkelsen, men sikrer også load balancing.
Hastighed
Da trafikken sendes til den nærmeste node og forsinkelsen ved dataoverførsel mellem klienten og noden reduceres, vil resultatet være optimering af leveringshastigheden, uanset hvor klienten anmoder om information.
Øget stabilitet og fejlfindingskapacitet
Hvis flere servere verden over bruger den samme IP, vil trafik i tilfælde af en fejl på en server eller dens deaktivering blive omdirigeret til den nærmeste server. Dette gør Anycast-tjenesten mere robust og sikrer bedre netværksadgang/forsinkelse/hastighed.
Dermed øger Anycast stabiliteten af DNS ved at have flere servere, der altid er tilgængelige for brugerne. Hvis en node fejler, vil brugerforespørgsler blive omdirigeret til en anden DNS-server uden nogen manuel indgriben eller omkonfiguration. Anycast sikrer en næsten usynlig omstilling til andre sider ved blot at fjernede ruter til den problematiske side.
Lastbalancering
I Anycast-systemet fordeles netværkstrafik over forskellige servere. Det vil sige, at det fungerer som en lastbalancer, hvilket forhindrer, at en enkelt server får hovedparten af trafikken. Lastbalancering kan bruges, for eksempel når der er flere netværksnoder placeret på samme geografiske afstand fra kilden til forespørgsler.
Reduceret påvirkning af DoS-angreb
En anden egenskab ved Anycast er modstandsdygtighed overfor DDoS. DDoS-angreb vil sandsynligvis ikke kunne lamme Anycast-systemet, da det ville kræve at kvæle alle servere i et sådan netværk med en bølge af anmodninger.
I DDoS-angreb bruges der ofte botnets, der kan generere så meget trafik, at det overbelaster den angrebne server. Fordelen ved at bruge Anycast i denne situation er, at hver server kan "absorbere" en del af angrebet, hvilket mindsker belastningen på den specifikke server. Et "denial of service"-angreb vil sandsynligvis blive lokaliseret til serveren og ikke påvirke hele tjenesten.
Høj horisontal skalerbarhed
Anycast-systemer er velegnede til tjenester med høj trafik. Hvis en tjeneste, der anvender Anycast, har brug for nye servere til at håndtere den voksende trafik, kan nye servere tilføjes til netværket for at håndtere dette. De kan placeres på nye eller allerede eksisterende lokationer.
Hvis der observeres en betydelig stigning i trafikken et givent sted, vil tilføjelsen af en server hjælpe med at fordele belastningen for det pågældende sted. At tilføje en server på en ny lokation vil forkorte ventetiden ved at skabe den korteste rute for nogle brugere. Begge metoder øger også service stabiliteten, da nye servere bliver tilgængelige i netværket. Hvis en server er overbelastet, kan man ganske enkelt deployere en anden på det sted, der gør det muligt for den at modtage en del af anmodningerne fra den overbelastede server. Dette kræver ikke nogen konfiguration fra kundernes side.
Kun på denne måde kan man håndtere terabits trafik og et meget stort antal brugere, når serveren kun har få porte på 10 eller 25 Gbit/s. 100 værter med én IP-adresse muliggør behandling af terabit trafikmængder.
Nem konfiguration af administrationen
Som allerede nævnt, er en interessant anvendelse af Anycast — DNS. Man kan placere flere forskellige DNS-servere i netværksnoderne, men bruge én DNS-adresse. Afhængigt af hvor kilden befinder sig, bliver anmodninger sendt til den nærmeste node. Dette sikrer en form for trafikbalancering og redundans i tilfælde af en DNS-serverfejl. På denne måde kan man i stedet for at konfigurere forskellige DNS-servere afhængigt af deres placering, anvende konfigurationen af én DNS-server på alle noder.
Anycast-netværk kan konfigureres til at rute anmodninger ikke kun baseret på afstand, men også på faktorer som serverens tilgængelighed, antal etablerede forbindelser eller svartid.
Der kræves ingen specielle servere, netværk eller komponenter fra klientens side for at bruge Anycast-teknologien. Men Anycast har også ulemper. Implementeringen betragtes som en kompleks opgave, der kræver ekstra udstyr, pålidelige udbydere og korrekt trafik-rutning.
Fra den rene kilde til den vidunderlige fjernhed
Selvom Anycast dirigerer brugere baseret på det mindste antal hop, betyder det ikke nødvendigvis minimal forsinkelse. Forsinkelse er en mere kompleks måling, da den ved ét hop kan være højere end ved ti.
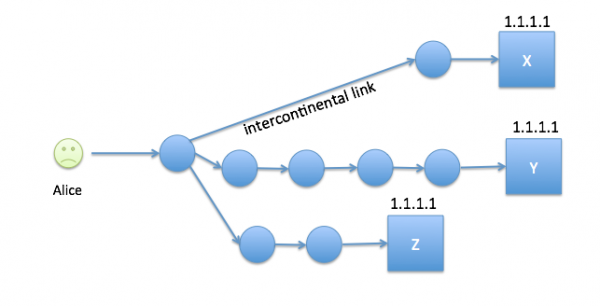
Eksempel: interkontinentale kommunikationer kan inkludere en enkelt overgang med meget høj forsinkelse.
Anycast anvendes primært til UDP-baserede tjenester som DNS. Brugerforespørgsler sendes til det "bedste" og "nærmeste" datacenter baseret på BGP-ruter.
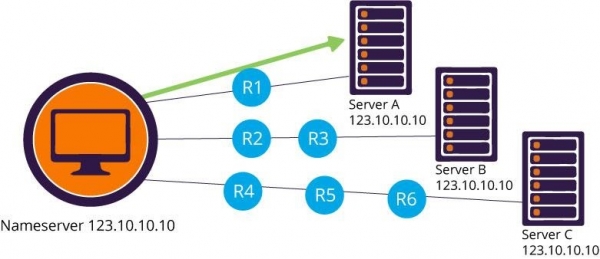
Eksempel: en DNS-klientarbejdsstation med Anycast DNS-IP-adressen 123.10.10.10 foretager DNS-opslag for den nærmeste af tre DNS-navneservere, der er implementeret med samme Anycast-IP-adresse. Hvis router R1 eller server A fejler, vil DNS-klientens pakker automatisk blive omdirigeret til den næste nærmeste DNS-server via routerne R2 og R3. Desuden vil ruten til vores server A blive fjernet fra rutingtabellerne, hvilket forhindrer yderligere brug af denne navneserver.
Implementeringsscenarier
Der er to almindelige skemaer, der bruges til at bestemme, hvilken server brugeren opretter forbindelse til:
- Netværksniveau Anycast. Forbinder brugeren med den nærmeste server. Her er den netværksvej, som brugeren tager til serveren, vigtig.
- Applikationsniveau Anycast. I dette skema er der flere beregnede metrikker, herunder serverens tilgængelighed, responstid, antal forbindelser osv. Dette afhænger af en ekstern overvåger, der giver netværksstatistik.
Anycast-baseret CDN
Lad os nu vende tilbage til brugen af Anycast i indholdsleveringsnetværk. Anycast er bestemt et interessant netværkskoncept og får stigende anerkendelse blandt næste generations CDN-udbydere.
CDN er et distribueret netværk af servere, der leverer indhold til slutbrugere med høj tilgængelighed og lav latens. Indholdsleveringsnetværk spiller i dag en vigtig rolle, idet de danner grundlaget for mange multimedielle onlinetjenester, og forbrugerne er i stigende grad mindre tolerante over for langsomme indlæsningstider. Video- og taleapplikationer er særligt følsomme over for jitter og forsinkelse i netværket.
CDN samler alle servere i ét netværk og sikrer hurtigere indlæsning af indhold. Nogle gange kan det forkorte ventetiden for brugeren med 5-6 sekunder. Formålet med CDN er at optimere leveringen ved at sørge for indhold fra den server, der er tættest på slutbrugeren. Det ligner meget Anycast, hvor den nærmeste server vælges baseret på slutbrugerens placering. Det ville synes, at enhver CDN-udbyder automatisk ville bruge Anycast, men i virkeligheden er det ikke tilfældet.
Applikationer, der bruger protokoller som HTTP/TCP, er afhængige af en etableret forbindelse. Hvis der vælges en ny Anycast-node (f.eks. ved serverfejl), kan servicen blive afbrudt. Derfor blev Anycast tidligere anbefalet til forbindelsesløse tjenester som UDP og DNS. Ikke desto mindre fungerer Anycast også godt for forbindelsesorienterede protokoller, såsom TCP, der fungerer fremragende i Anycast-tilstand.
Nogle CDN-udbydere anvender Anycast-baseret routing, mens andre foretrækker DNS-baseret routing: den nærmeste server vælges afhængigt af, hvor brugeren befinder sig med sin DNS-server.
Hybridinfrastrukturer og infrastrukturer med flere datacentre er endnu et eksempel på anvendelsen af Anycast. Den Load Balancing IP, der modtages fra udbyderen, gør det muligt at fordele belastningen mellem IP-adresserne for forskellige kundeservices i udbyderens datacenter. Takket være adresseanvendelsen til enhver enhed giver det en bedre ydeevne ved betydelig trafik, fejltolerance og hjælper med at optimere svartiden ved et stort antal brugere.
I hybridinfrastrukturer med flere datacentre kan trafikken fordeles mellem servere eller endda virtuelle maskiner på dedikerede servere.
Derfor er der et væld af tekniske løsninger til opbygning af infrastrukturen. Det er også muligt at konfigurere belastningsbalancering efter IP-adresser i flere datacentre ved hjælp af gruppens enhedsadresse for at optimere driften af hjemmesiden.
Det er muligt at distribuere trafik i overensstemmelse med egne regler ved at bestemme "vægten" af hver af de distribuerede servere i hvert datacenter. Denne konfiguration er særligt nyttig, når der er et distribueret serverpar, og ydeevnen af tjenesterne ikke er ensartet. Dette vil gøre det muligt hyppigere at fordele trafik for at forbedre servernes ydeevne.
For at oprette et kontrolsystem ved hjælp af ping-kommandoen er der mulighed for at konfigurere sondemålere. Dette giver administratoren mulighed for at bestemme egne kontrolprocedurer og få et klarere billede af tilstanden af hver komponent i infrastrukturen. På denne måde kan der bestemmes kriterier for tilgængelighed.
Der er mulighed for at bygge en hybrid infrastruktur: nogle gange er det praktisk at lade backoffice forblive i det corporate netværk, mens den interface-del outsources til en udbyder.
Det er muligt at tilføje SSL-certifikater til belastningsfordeling, kryptering af overførte data og sikker kommunikation mellem brugere af webstedet og den virksomhedsinfrastruktur. Ved belastningsfordeling mellem datacentre kan SSL også anvendes.
Anycast-tjenesten med belastningsfordeling af adresser kan fås fra udbyderen. Denne funktion vil hjælpe med at forbedre brugerinteraktion med applikationer baseret på deres placering. Det er tilstrækkeligt at annoncere, hvilke tjenester der er tilgængelige i datacenteret, og trafikken vil blive omdirigeret til den nærmeste infrastruktur. Hvis der er dedikerede servere, f.eks. i Frankrig eller Nordamerika, vil kunderne blive dirigeret til den nærmeste server i netværket.
En mulighed for at bruge Anycast er det optimale valg af operatørens point of presence (PoP). Lad os nævne . LinkedIn (blokeret i Rusland) stræber ikke kun efter at forbedre ydeevnen og hastigheden af sine produkter - mobile og webapplikationer - men også at forbedre netværksinfrastrukturen til hurtigere levering af indhold. Til dynamisk indholdslevering bruger LinkedIn aktivt PoP - public point of presence. For at lede brugerne til den nærmeste PoP anvendes Anycast.
Årsagen er, at hver PoP LinkedIn har en unik IP-adresse i tilfælde af Unycast. Brugerne tildeles derefter PoP afhængigt af deres geografiske placering ved hjælp af DNS. Problemet er, at omkring 30% af brugerne i USA blev omdirigeret til en suboptimal PoP ved brug af DNS. Gennem trinvist implementering af Anycast faldt den suboptimale tildeling af PoP fra 31% til 10%.
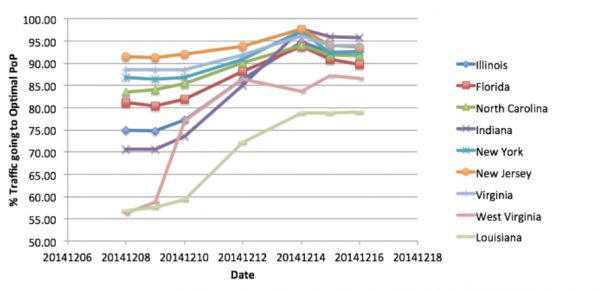
Resultaterne fra pilot testen vises i grafen, hvor Y-aksen er procentdelen af optimal PoP tildeling. Efterhånden som Anycast blev 'udrullet', blev der observeret en forbedring i procentdelen af trafikken til den optimale PoP i mange stater i USA.
Anycast netværksovervågning
Teoretisk set er Anycast netværk simple: flere fysiske servere tildeles den samme IP-adresse, som BGP bruger til at bestemme ruten. Men implementeringen og designet af Anycast platforme er komplekse, især for de fejltolerante Anycast netværk. Endnu mere kompliceret er den effektive overvågning af Anycast netværket for hurtigt at identificere og lokalisere fejl.
Hvis tjenester bruger en tredjeparts CDN leverandør til at levere deres indhold, er det meget vigtigt at overvåge og kontrollere netværkets ydeevne. Ved overvågning af Anycast-baserede CDN'er, fokuseres der primært på at måle end-to-end forsinkelser og dataovergangskarakteristika for at identificere, hvilket datacenter der leverer indholdet. Analyse af HTTP-serveroverskrifter er en anden måde at bestemme, hvorfra dataene kommer.
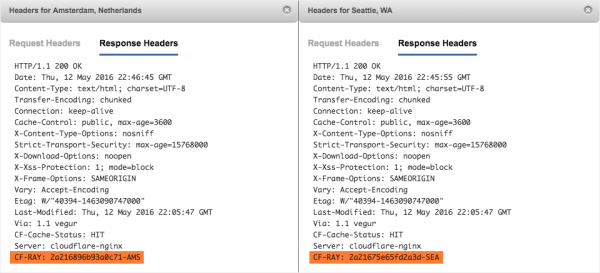
Eksempel: HTTP-svaroverskrifter, der angiver placeringen af CDN-serveren.
For eksempel bruger CloudFlare sin egen CF-Ray-overskrift i HTTP-svar, som inkluderer angivelsen af det datacenter, hvor anmodningen blev sendt. For Zendesk er CF-Ray-overskriften for Seattle-regionen CF-RAY: 2a21675e65fd2a3d-SEA, mens den for Amsterdam er CF-RAY: 2a216896b93a0c71-AMS. HTTP-X-overskrifter fra HTTP-svaret kan også bruges til at bestemme, hvor indholdet befinder sig.
Andre adresseringsmetoder
Der findes også andre adresseringsmetoder til at rute brugerforespørgsler til en specifik netværks slutpunkt:
Unicast
En stor del af internettet i dag bruger netop denne metode. Unicast er en en-til-en overførsel, hvor IP-adressen kun er knyttet til en enkelt specifik node i netværket. Dette kaldes en entydig tildeling.
Multicast
Multicast bruger forbindelsen "én til mange fra mange" eller "mange til mange". Multicast giver mulighed for at sende en anmodning fra afsenderen samtidigt til forskellige valgte slutpunkter. Dette giver kunden mulighed for at downloade en fil i portioner fra flere værter samtidigt (hvilket er nyttigt til streaming af lyd eller video). Multicast forveksles ofte med Anycast, men den væsentligste forskel er, at Anycast sender afsenderen til en bestemt node, selvom der er flere noder tilgængelige.
Broadcast
Datagrammet fra en enkelt afsender sendes til alle slutpunkter, der er tilknyttet den broadcast-adresse. Netværket replikerer automatisk datagrammerne for at kunne kommunikere med alle modtagere i broadcast (normalt inden for samme subnet).
Geocast
Geocast ligner på en måde Multicast: anmodninger fra afsenderen sendes samtidigt til flere slutpunkter. Forskellen er dog, at modtageren bestemmes af hans geografiske placering. Dette er en specialiseret form for gruppedressning, der anvendes af nogle routingprotokoller til mobile peer-to-peer-netværk.
Geografisk router (Geo Router) beregner sit dækningsområde og approximere det. Georouters bygger routingtabeller ved at udveksle dækningsområder. Systemet af georouters har en hierarkisk struktur.
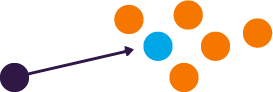
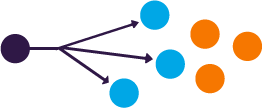
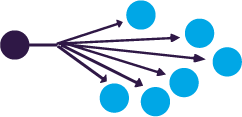
Unicast, Multicast og Broadcast.
Brugen af Anycast-teknologi øger pålideligheden, fejltilgængeligheden og sikkerheden i DNS. Ved at anvende denne teknologi tilbyder operatører deres kunder tjenester inden for forskellige former for belastningsbalancering baseret på DNS. I kontrolpanelet kan IP-adresser angives, som anmodninger sendes til afhængigt af den geografiske lokalisering. Dette giver kunderne mulighed for mere fleksibelt at fordele brugeranmodninger.
Nogle operatører anvender ruteovervågningsværktøjer på hvert punkt for tilstedeværelse (POP): systemet analyserer automatisk de korteste lokale og globale ruter til punkterne og omdirigerer dem gennem geografiske placeringer med den laveste latenstid uden nedetid.
I øjeblikket er Anycast den mest stabile og pålidelige løsning til opbygning af højt belastede DNS-tjenester, som har høje krav til stabilitet og pålidelighed.
.ru domænet understøtter 35 Anycast DNS-servere, grupperet i 20 noder, fordelt på fem Anycast-skyer. Her anvendes princippet for geografisk opbygning, dvs. Geocast. Ved placeringen af DNS-noderne tages der højde for geografisk spredning, tættere på de mest aktive brugere, maksimal koncentration af russiske udbydere i nodens placering samt tilgængelig kapacitet og brugervenlighed.
Hvordan opbygger man en CDN?
CDN er et netværk af servere, der accelererer leveringen af indhold til brugerne. samler alle serverne i et enkelt netværk og sikrer hurtigere indlæsningshastighed af indhold. Afstanden fra serveren til brugeren spiller en vigtig rolle for indlæsningshastigheden.
CDN giver mulighed for at bruge servere, der er tættest på målgruppen. Dette reducerer ventetiden og hjælper med at fremskynde indlæsningen af indholdet på sites for alle besøgende, hvilket er særligt kritisk for sites med store filer eller multimedia-tjenester. Typiske anvendelsesområder for CDN er e-handel og underholdning.
Det netværk af ekstra servere, der oprettes i CDN-infrastrukturen og placeres så tæt på brugerne som muligt, bidrager til en mere stabil og hurtigere dataoverførsel. Ifølge statistikker reducerer brugen af CDN ventetiden ved adgang til et site med over 70% sammenlignet med sites uden CDN.
siger? Настройка CDN с использованием собственного решения Anycast может быть достаточно дорогим проектом, но есть более дешевые варианты. Например, можно использовать GeoDNS и обычные серверы с уникальными IP-адресами. С помощью сервисов GeoDNS можно создать CDN с функциями геолокации, в которой решения принимаются на основе реального местоположения посетителя, а не местоположения ресолвера DNS. Можно настроить свою DNS-зону так, чтобы показывать IP-адреса американских серверов посетителям из США, а европейские посетители будут видеть IP-адрес из Европы.
Med GeoDNS kan forskellige DNS-svar returneres afhængigt af brugerens IP-adresse. For dette konfigureres DNS-serveren til at returnere forskellige IP-adresser baseret på den oprindelige IP-adresse i forespørgslen. Normalt anvendes en GeoIP-database til at bestemme den region, som forespørgslen stammer fra. Geolokation ved hjælp af DNS muliggør at sende brugerne indhold fra den nærmeste site.
GeoDNS bestemmer IP-adressen på den klient, der sender DNS-forespørgslen, eller IP'en på den rekursive DNS-server fra udbyderen, der bruges til at behandle klientforespørgslen. Ved hjælp af klientens IP og GeoIP-databasen bestemmes landet/regionen. Derefter modtager klienten IP-adressen til den nærmeste CDN-server. Du kan læse mere om opsætning af GeoDNS..
Anycast eller GeoDNS?
Selvom Anycast er en fremragende metode til global indholdslevering, mangler den specifikhed. Her kommer GeoDNS ind i billedet. Denne tjeneste giver mulighed for at oprette regler, der sender brugere til unikke slutpunkter baseret på deres placering.
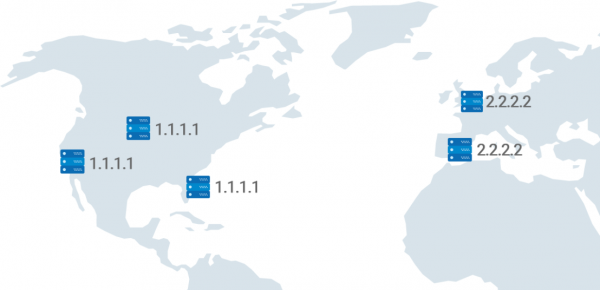
Eksempel: Brugere fra Europa ledes til et andet slutpunkt.
Adgang til domæner kan også forhindres ved at afvise alle forespørgsler. Dette er blandt andet en hurtig måde at skære alle angribere væk.
GeoDNS giver mere præcise svar end Anycast. Hvis det i tilfælde af Anycast er den korteste rute bestemt af antal hop, så sker routingen for slutbrugere i GeoDNS baseret på deres fysiske placering. Dette reducerer latenstid og forbedrer præcisionen ved oprettelse af granulerede routingregler.
Når man navigerer til et domæne, henvender browseren sig til den nærmeste DNS-server, som, afhængigt af domænet, giver IP-adressen til at indlæse hjemmesiden. Antag, at en online butik er populær i USA og Europa, og at dens DNS-servere kun er i Europa. Så vil brugere fra USA, der ønsker at benytte butikkens tjenester, være nødt til at sende en forespørgsel til den nærmeste server, og da den er meget langt væk, må de vente længe på et svar — indlæsningstiden for hjemmesiden vil være lang.
Ved at placere en GeoDNS-server i USA vil brugerne nu henvende sig til den. Svaret vil være hurtigt, hvilket vil påvirke indlæsningstiden for hjemmesiden.
I situationen med en eksisterende DNS-server i USA, når en bruger fra USA går til dette domæne, vil han kontakte den nærmeste server, der vil give den nødvendige IP. Brugeren vil blive sendt til den server, der indeholder indholdet på hjemmesiden, men da serverne med indholdet er langt væk, vil han ikke modtage det hurtigt.
Hvis man placerer servere i USA og CDN-servere med cachelagrede data, vil browseren hos kunden sende en anmodning til den nærmeste DNS-server, som returnerer den ønskede IP-adresse. Browseren kontakter den nærmeste CDN-server og hovedserveren med den modtagne IP, og CDN-serveren sender det cachelagrede indhold til browseren. Mens det cachelagrede indhold hentes, overfører hovedserveren de manglende filer, der er nødvendige for at indlæse hele webstedet. Dette reducerer indlæsningstiden for webstedet, da der sendes væsentligt færre filer fra hovedserveren.
At bestemme den præcise placering af en bestemt IP-adresse er ikke altid en let opgave: mange faktorer spiller ind, og ejere af IP-adresseområder kan beslutte at annoncere dem i den anden ende af verden (i så fald skal man vente på, at databasen opdateres for at få den rigtige placering). Nogle gange tildeler VPS-udbydere adresser, der formodes at være i USA, til VPS i Singapore.
I modsætning til brugen af Anycast-adresser udføres distributionen under navnegodkendelsen og ikke under forbindelsen til cache-serveren. Hvis den rekursive server ikke understøtter klient subnet EDNS, anvendes placeringen af denne rekursive server i stedet for brugerens tilslutning til cache-serveren.
Klient subnet i DNS er en DNS-udvidelse (RFC7871), der definerer, hvordan rekursive DNS-servere kan sende information om klienten til DNS-serveren, særligt information om netværket, som GeoDNS-serveren kan bruge til at bestemme klientens placering mere præcist.
De fleste bruger DNS-servere fra deres internetudbyder eller DNS-servere, der geografisk er tæt på dem, men hvis nogen i USA af en eller anden grund beslutter at bruge en DNS-resolver, der er placeret i Australien, vil de sandsynligvis få IP-adressen på den server, der er tættest på Australien.
Hvis du ønsker at bruge GeoDNS, er det vigtigt at være opmærksom på sådanne særegenheder, da det i nogle tilfælde kan øge afstanden mellem cache-serverne og klienten.
Resumé: Hvis du ønsker at kombinere flere VPS i et CDN, er den bedste implementeringsmulighed at bruge en kombination af DNS-server med GeoDNS-funktionalitet + Anycast "out-of-the-box".
Kilde: habr.com
