

I de seneste år har Cisco aktivt promoveret en ny arkitektur til opbygning af datanetværk i datacentre – Application Centric Infrastructure (eller ACI). Nogle er allerede bekendt med den. Andre har endda implementeret den i deres virksomheder, herunder i Rusland. For de fleste IT-specialister og IT-ledere er ACI endnu enten en uforståelig forkortelse eller blot en diskussion om fremtiden.
I denne artikel vil vi forsøge at gøre denne fremtid mere nærværende. Vi vil fortælle om de vigtigste arkitektoniske komponenter i ACI samt illustrere, hvordan den anvendes i praksis. Derudover vil vi snart organisere en visuel demonstration af ACI, som hver interesseret IT-specialist kan tilmelde sig.
Man kan lære mere om den nye arkitektur til opbygning af netværk i Sankt Petersborg i maj 2019. Alle detaljer – via . Tilmeld dig!
Background
Den traditionelle og mest populære model til opbygning af netværk er den tre-lags hierarkiske model: kerne -> distribution (aggregering) -> adgang. I mange år har denne model været en standard, og producenter har udviklet forskellige netværksenheder baseret på denne funktionalitet.
Tidligere, da informationsteknologi var en slags nødvendig (og, lad os være ærlige, ikke altid ønsket) supplement til forretningen, var denne model praktisk, ret statisk og pålidelig. Men nu, når IT er en af drivkræfterne bag forretningsudvikling og i mange tilfælde selve forretningen, begyndte statikken i denne model at skabe store problemer.
Moderne forretninger genererer et stort antal forskellige komplekse krav til netværksinfrastrukturen. Succes for virksomheden afhænger direkte af, hvor hurtigt disse krav kan opfyldes. I sådanne tilfælde er forsinkelser uacceptable, og den klassiske model for netværksopbygning opfylder ofte ikke alle forretningsbehov til tiden.
For example, the emergence of a new complex business application requires network administrators to perform a large number of similar routine operations on many different network devices at various levels. Besides taking a lot of time, it also increases the risk of making a mistake that could lead to significant downtime of IT services and, consequently, financial losses.
The root of the problem is not even the deadlines or the complexity of the requirements. The issue is that these requirements need to be 'translated' from the language of business applications into the language of network infrastructure. As we know, any translation always entails a partial loss of meaning. When the application owner talks about the logic of how their application works, the network administrator thinks in terms of VLANs, Access lists across dozens of devices, which need to be maintained, updated, and documented.
The accumulated experience and continuous communication with customers have enabled Cisco to design and implement new principles for building data transmission networks in data centers that respond to modern trends and are primarily based on the logic of business applications. Hence the name — Application Centric Infrastructure.
ACI Architecture.
The ACI architecture is best viewed not from a physical standpoint but from a logical one. It is based on an automated policy model, the objects of which can be divided at the highest level into the following components:
- Network based on Nexus switches.
- APIC controller cluster;
- Application profiles;
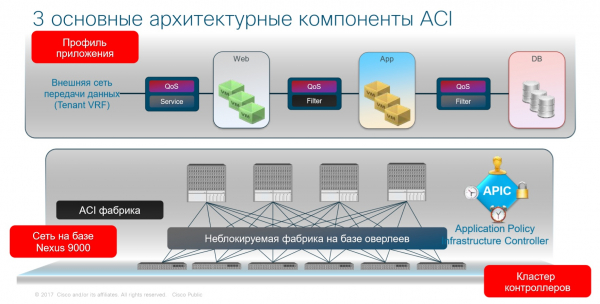
Let’s look at each level in more detail — moving from simple to complex.
Network based on Nexus switches.
The network in the ACI fabric resembles a traditional hierarchical model but is built much more simply. The Leaf-Spine model is used for network organization, which has become an accepted approach for implementing next-generation networks. This model consists of two levels: Spine and Leaf, respectively.
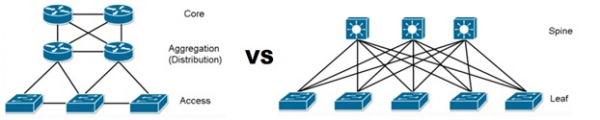
The Spine level is solely responsible for performance. The total performance of the Spine switches equals the performance of the entire fabric, so switches with ports of 40G or higher should be used at this level.
Spine-switches forbinder alle switcher på næste niveau: Leaf-switcher, som de endelige værter tilsluttes. Den primære rolle for Leaf-switcherne er portkapaciteten.
Dermed løses skaleringsproblemer nemt: hvis vi skal øge båndbredden i fabrikken, tilføjer vi Spine-switcher, og hvis vi skal øge portkapaciteten – Leaf.
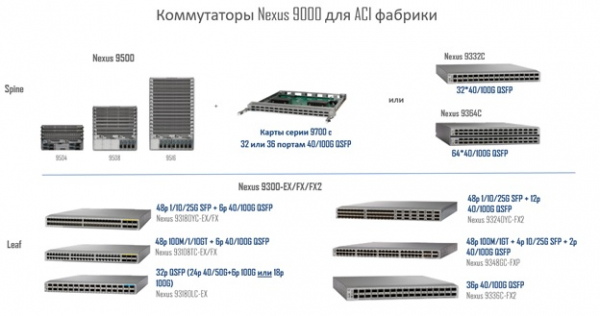
Begge niveauer bruger switcher fra serien Cisco Nexus 9000, som er det primære værktøj for Cisco til opbygning af datacenter-netværk uanset deres arkitektur. Til Spine-niveauet bruges Nexus 9300- eller Nexus 9500-switcher, mens der kun bruges Nexus 9300 til Leaf.
Modellinjen af switches fra Nexus, der anvendes i ACI-fabrikken, er vist på billedet nedenfor.
APIC-controller-klyngen (Application Policy Infrastructure Controller)
APIC-controllere er specialiserede fysiske servere, hvor det er tilladt at bruge en klynge bestående af en fysisk APIC-controller og to virtuelle til små installationer.
APIC-controllerne udfører administrations- og overvågningsfunktioner. Det er vigtigt, at controllerne aldrig deltager i dataoverførsel, hvilket betyder, at selvom alle controllerne i klyngen skulle svigte, vil det ikke påvirke netværkets stabilitet. Det skal også bemærkes, at med hjælp fra APIC kan administratoren styre alle fysiske og logiske ressourcer i fabrikken, og for at foretage ændringer kræves det ikke længere at oprette forbindelse til enhederne, da ACI bruger et enkelt kontrolpunkt.
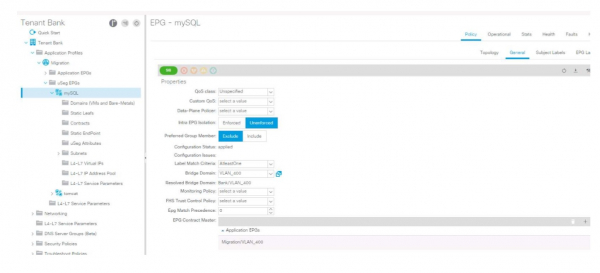
Lad os nu gå videre til en af de vigtigste komponenter i ACI – applikationsprofiler.
Applikationsprofil (Application Network Profile) er det logiske grundlag for ACI. Det er netop applikationsprofilerne, der definerer politikkerne for interaktion mellem alle netværkssegmenter og beskriver selve netværkssegmenterne. ANP gør det muligt at abstrahere fra det fysiske niveau og reelt forestille sig, hvordan interaktionen mellem forskellige netværkssegmenter skal organiseres set fra applikationens perspektiv.
Applikationens profil består af forbindelsesgrupper (End-point groups – EPG). En forbindelsesgruppe er en logisk gruppe af værter (virtuel maskiner, fysiske servere, containere osv.), der befinder sig i et enkelt sikkerhedssegment (ikke netværk, men specifikt sikkerhed). De endelige værter, der tilhører en bestemt EPG, kan bestemmes ud fra mange kriterier. Normalt bruges følgende:
- Fysisk port
- Logisk port (portgruppe på en virtuel switch)
- VLAN ID eller VXLAN
- IP-adresse eller IP-undernet
- Serverattributter (navn, placering, OS-version osv.)
Til interaktion mellem forskellige EPG'er er der en enhed kaldet kontrakter. En kontrakt definerer relationerne mellem forskellige EPG'er. Med andre ord, kontrakten bestemmer, hvilken service en EPG leverer til en anden EPG. For eksempel, vi opretter en kontrakt, der gør det muligt for trafik at flyde over HTTPS-protokollen. Derefter forbinder vi denne kontrakt, for eksempel, EPG Web (gruppe af webservere) og EPG App (gruppe af applikationsservere), hvorefter disse to endepunktsgrupper kan udveksle trafik over HTTPS-protokollen.
Illustrationen nedenfor viser et eksempel på opsætning af forbindelsen mellem forskellige EPG'er via kontrakter inden for én ANP.
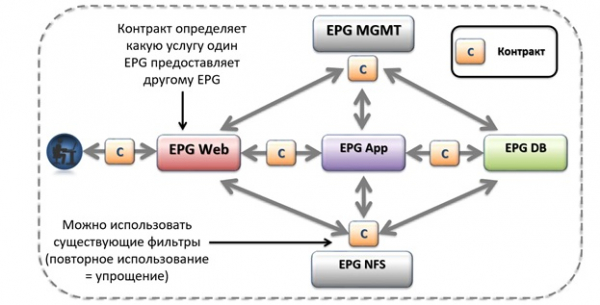
Der kan være et vilkårligt antal applikationsprofiler inden for en ACI-fabrik. Desuden er kontrakter ikke bundet til en specifik applikationsprofil, de kan (og bør) bruges til at forbinde EPG'er i forskellige ANP'er.
I grund essence beskrives hver applikation, som på en eller anden måde har brug for et netværk, af sin egen profil. For eksempel i diagrammet ovenfor vises en standardarkitektur for en tre-lags applikation, der består af et vilkårligt antal servere til ekstern adgang (Web), applikationsservere (App) og database-servere (DB), samt reglerne for interaktionen mellem dem. I den traditionelle netværksinfrastruktur ville dette være et sæt regler, der er skrevet på forskellige enheder i infrastrukturen. I ACI-arkitekturen beskriver vi disse regler inden for én applikationsprofil. ACI gør det muligt at forenkle oprettelsen af et stort antal indstillinger på forskellige enheder ved at gruppere dem alle i en enkelt profil.
Illustrationen nedenfor viser et mere realistisk eksempel. Applikationsprofilen Microsoft Exchange, sammensat af flere EPG'er og kontrakter.
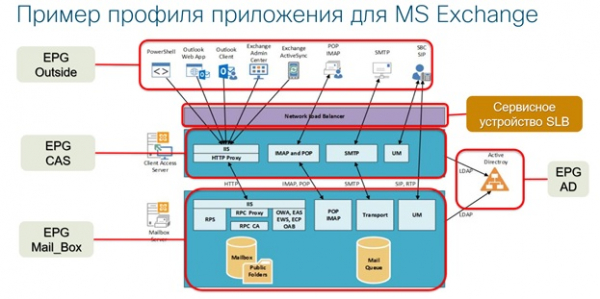
Central styring, automatisering og overvågning er en af ACI's nøglefordele. ACI-fabrikken befrier administratorer fra den rutineprægede opgave med at oprette et stort antal regler på forskellige switcher, routere og firewalls (den klassiske manuelle konfiguration er dog tilladt og kan bruges). Indstillinger for applikationsprofiler og andre ACI-objekter anvendes automatisk i hele ACI-fabrikken. Selv ved fysisk skift af servere til andre porte på fabrikkens switcher er der ikke behov for at duplikere indstillinger fra de gamle switcher til de nye og rydde op i unødvendige regler. Baseret på kriterierne for værtens tilhørsforhold til EPG vil fabrikken automatisk udføre disse indstillinger og rydde op i ubrugte regler.
De integrerede sikkerhedspolitikker i ACI implementeres efter princippet om hvidlister; det vil sige, at alt, der ikke eksplicit er tilladt, som standard er forbudt. I kombination med automatisk opdatering af konfigurationer af netværksudstyr (fjernelse af 'glemte' ubruge regler og tilladelser) øger denne tilgang i høj grad det samlede sikkerhedsniveau i netværket og indsnævrer den potentielle angrebsflade.
ACI muliggør netværksinteraktion ikke kun for virtuelle maskiner og containere, men også for fysiske servere, hardware firewalls og netværksudstyr fra tredjepartsleverandører, hvilket gør ACI til en unik løsning på nuværende tidspunkt.
Ciscos nye tilgang til opbygning af datatransmissionsnetværk baseret på applikationslogik er ikke kun automatisering, sikkerhed og centraliseret styring. Det er også et moderne horisontalt skalerbart netværk, der opfylder alle kravene fra nutidens virksomheder.
Implementeringen af netværksinfrastruktur baseret på ACI gør det muligt for alle virksomhedens afdelinger at kommunikere på ét fælles sprog. Administratoren styres kun af applikationens logik, som beskriver de nødvendige regler og forbindelser. Ligesom applikationens logik også guider ejere og udviklere af applikationen, informationssikkerhedsteamet, økonomer og virksomhedsejere.
På den måde implementerer Cisco i praksis konceptet for næste generations datacenter-netværk. Vil du selv opleve det? Kom til demonstration. Application Centric Infrastructure i Sankt Petersborg, og arbejd med fremtidens datacenter-netværk allerede nu.
Tilmeld dig arrangementet .
Kilde: habr.com
