

Mens store virksomheder bygger lagdelte forsvar mod potentielle interne trusler og hackere, forbliver phishing- og spam-udsendelser en hovedpine for mindre firmaer. Hvis Marty McFly havde vidst, at folk i 2015 (og slet ikke i 2020) ikke engang ville være i stand til at slippe helt af med spam, ville han sandsynligvis have mistet troen på menneskeheden. Desuden er spam i dag ikke bare irriterende, men ofte også skadelig. Cirka 70% af gangene, når cyberkriminelle realiserer et killchain, kommer de ind i infrastrukturen ved hjælp af malware i vedhæftede filer eller via phishing-links i e-mails.
For nylig har der tydeligt været en tendens til udbredelsen af social engineering som en metode til at trænge ind i organisationers infrastruktur. Ved at sammenligne statistikkerne fra 2017 og 2018 ser vi næsten 50% stigning i antallet af tilfælde, hvor malware blev leveret til medarbejdernes computere netop via vedhæftede filer eller phishing-links i selve e-mailen.
Generelt kan hele spektret af trusler, der kan realiseres via e-mail, opdeles i flere kategorier:
- indgående spam
- inklusiv organisationens computere i et botnet, der sender udgående spam
- skadelige vedhæftninger og virusser i selve e-mailen (mindre virksomheder lider ofte under massangreb som Petya).
For at beskytte mod alle typer angreb kan man enten implementere flere sikkerhedssystemer eller vælge en servicemodel. Vi har allerede om den Enkelt platform for cybersikkerhedstjenester – kernen i økosystemet af administrerede cybersikkerhedstjenester Solar MSS. Blandt andet inkluderer det også den virtualiserede teknologi Secure Email Gateway (SEG). Typisk køber små virksomheder abonnement på denne tjeneste, hvor alle IT- og sikkerhedsfunktioner er pålagt en enkelt person – systemadministratoren. Spam er et problem, der altid er synligt for brugere og ledelse, og det er ikke noget, man kan ignorere. Men med tiden bliver det også klart for ledelsen, at man ikke bare kan "smide" det til sysadmin – det tager for meget tid.
2 timer på at gennemgå e-mails — det er i overkanten
En sådan situation blev vi konfronteret med af en af vores detailhandlere. Tidsregistreringssystemerne viste, at hans medarbejdere hver dag brugte omkring 25% af arbejdstiden (2 timer!) på at rydde op i postkassen.
Ved at tilslutte kundens mailserver konfigurerede vi SEG-instanten som en tovejs gateway til både indgående og udgående mail. Vi aktiverede filtrering baseret på forudfastsatte politikker. Blacklisten blev sammensat ud fra analysen af de data, kunden havde leveret, samt vores egne lister over potentielt farlige adresser, indsamlet af eksperterne fra Solar JSOC som del af andre tjenester — eksempelvis overvågning af sikkerhedshændelser. Efter dette blev al mail leveret til modtagerne kun efter rensning, og forskellige spam-udsendelser om "fantastiske rabatter" stoppede med at fylde kundens mailservere, hvilket frigav plads til andre behov.
Men der opstod situationer, hvor en legitim mail fejlagtigt blev klassificeret som spam, for eksempel når den blev modtaget fra en ubetroet afsender. I dette tilfælde gav vi kunden retten til at træffe beslutningen. Mulighederne var ikke mange: enten slette det med det samme eller sende det til karantæne. Vi valgte den anden vej, hvor sådan uønsket mail gemmes på selve SEG. Vi gav systemadministratoren adgang til webkonsollen, hvor han til enhver tid kunne finde vigtige mails, for eksempel fra en forretningspartner, og give dem videre til brugeren.
Slip af med parasitterne
Servicen til beskyttelse af elektronisk post inkluderer analytiske rapporter, hvis formål er at overvåge sikkerheden i infrastrukturen og effektiviteten af de anvendte indstillinger. Derudover giver disse rapporter mulighed for at forudsige tendenser. For eksempel finder vi det relevante afsnit i rapporten "Spam by Recipient" eller "Spam by Sender" og ser, hvilken adresse der modtager det største antal blokerede beskeder.
Det var netop ved analysen af en sådan rapport, at det pludselig virkede mistænkeligt, at det samlede antal mails hos en af kunderne var steget dramatisk. Han havde en lille infrastruktur, og antallet af mails var ikke højt. Og pludselig, efter arbejdsdagen, var mængden af blokeret spam næsten fordoblet. Vi besluttede at undersøge sagen nærmere.
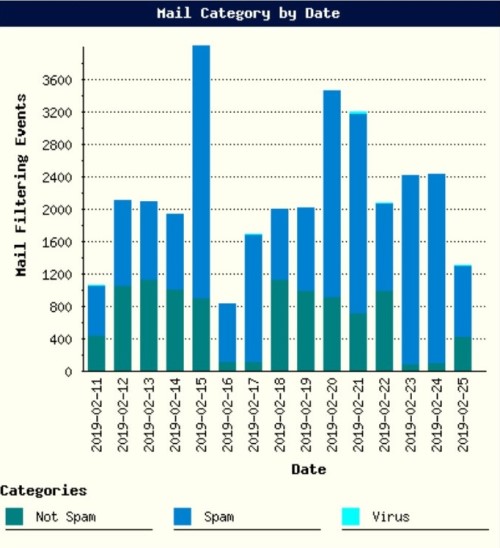
Vi kan se, at antallet af udgående e-mails er steget, og i alle står der adresser fra det domæne, som netop er tilsluttet e-mailbeskyttelsestjenesten. Men der er en nuance: blandt de helt legitime, måske endda eksisterende adresser, findes der tydeligvis nogle mærkelige. Vi kiggede på de IP-adresser, som e-mails blev sendt fra, og som forventet fandt vi, at de ikke tilhørte det beskyttede adresseområde. Åbenbart har en angriber sendt spam i kundens navn.
I dette tilfælde har vi lavet anbefalinger til kunden om korrekt opsætning af DNS-posteringer, specifikt SPF. Vores specialist anbefalede at lave en TXT-post, der indeholder reglen "v=spf1 mx ip:1.2.3.4/23 -all", som indeholder en udtømmende liste over adresser, der har tilladelse til at sende e-mails i det beskyttede domænes navn.
Egentlig, hvorfor er dette vigtigt: Spam i navnet på et ukendt lille firma er ubehageligt, men ikke kritisk. Det er helt anderledes i banksektoren, for vores observationer viser, at offerets tillid til phishing-e-mails stiger markant, hvis de angiveligt er sendt fra et andet banks domæne eller en kendt modpart for offeret. Dette gælder ikke kun for bankansatte, vi ser den samme tendens i andre brancher, som eksempelvis energisektoren.
Vi fjerner vira
Men spoofing er ikke et så almindeligt problem som for eksempel virusangreb. Hvordan kæmper man oftest mod virusudbrud? Man installerer antivirussoftware og håber, at "fjenden ikke slipper igennem". Men hvis det var så enkelt, så ville alle, givet den ret lave pris på antivirusprogrammer, for længst have glemt problemet med skadelig software. Alligevel modtager vi konstant henvendelser som "hjælp med at gendanne filer, alt er krypteret, arbejdet står stille, data er mistet". Vi gentager konstant overfor kunderne, at antivirus ikke er en panacea. Udover at antivirusdatabaser ikke altid opdateres hurtigt nok, møder vi ofte skadelig software, der kan omgå ikke kun antivirus, men også sandkasser.
Desværre er der kun få almindelige medarbejdere i organisationer, der er opmærksomme på phishing- og malware-e-mails og i stand til at skelne dem fra almindelig korrespondance. I gennemsnit falder hver 7. bruger, der ikke deltager i regelmæssig oplysningsarbejde, for social engineering: de åbner en inficeret fil eller sender deres data til angriberne.
Selvom den sociale angrebsvektor generelt set har været gradvist stigende, blev denne tendens særligt bemærkelsesværdig sidste år. Phishing-e-mails blev mere og mere lig hinandens sædvanlige nyhedsbreve om kampagner, kommende arrangementer osv. Her kan vi huske angrebet fra Silence på finanssektoren - bankmedarbejdere modtog et brev, der angiveligt indeholdt en rabatkode til deltagelse i den populære branchekonference iFin, og procentdelen, der faldt for tricket, var meget høj, selvom vi husker, at vi taler om banksektoren – den mest avancerede med hensyn til informationssikkerhed.
Før det seneste nytår så vi også flere ret komiske situationer, hvor medarbejdere i industrielle virksomheder modtog meget kvalitetsmæssige phishing-e-mails med en "liste" over nytårskampagner i populære webshops og med rabatkoder. Medarbejdere forsøgte ikke kun at klikke på linket, men videresendte også brevet til kolleger i tilknyttede organisationer. Da ressourcen, som linket i phishing-e-mailen førte til, blev blokeret, begyndte medarbejdere massivt at indsende anmodninger til IT-afdelingen om at få adgang til den. I det store og hele må det have været en større succes, end angriberne havde forventet.
For nylig henvendte en virksomhed sig til os om hjælp, da de var blevet "krypteret". Det hele begyndte med, at regnskabsmedarbejderne modtog en e-mail, der angiveligt var fra Den Russiske Centralbank. En revisor klikkede på linket i e-mailen – og downloadede en miner, WannaMine, til sin maskine, som, ligesom den kendte WannaCry, udnyttede sårbarheden EternalBlue. Det mest interessante er, at størstedelen af antivirusprogrammerne har været i stand til at detektere dens signaturer siden begyndelsen af 2018. Men hvad enten antivirusprogrammet var slået fra, databaserne ikke var opdateret, eller det slet ikke var installeret – uanset hvad var mineren allerede på computeren, og intet forhindrede den i at sprede sig videre i netværket, og indlæse CPU'en servere og ARM til 100%.
Denne kunde, efter at have modtaget rapporten fra vores forensic team, så at virussen oprindeligt kom ind via e-mail, og han startede et pilotprojekt for at tilslutte sig e-mailbeskyttelsestjenesten. Det første, vi konfigurerede, var e-mail-antivirus. Scanningen for malware udføres konstant, og opdateringerne af signaturer blev først udført hver time, men kunden gik senere over til en to gange om dagen plan.
Komplet beskyttelse mod virusinfektioner skal være lagdelt. Når det kommer til overførsel af virus via e-mail, er det nødvendigt at filtrere sådanne beskeder ved indgangen, træne brugere til at genkende social engineering, og først derefter stole på antivirusprogrammer og sandkasser.
Altid på vagt
Selvfølgelig hævder vi ikke, at løsninger af typen Secure Email Gateway er en panacea. Målrettede angreb, herunder målrettet phishing, er ekstremt svære at forhindre, da hvert sådant angreb 'tilpasses' den specifikke modtager (organisation eller person). Men for en virksomhed, der forsøger at sikre et grundlæggende sikkerhedsniveau, er det ikke en lille bedrift, især med den rigtige erfaring og ekspertise anvendt på opgaven.
Ofte inkluderer målrettede phishing-angreb ikke ondsindede vedhæftninger i e-mails, da spamfilteret straks ville blokere sådanne beskeder, når de når modtageren. I stedet indeholder teksten i e-mailen links til en forberedt webressource, og så er det blot et spørgsmål om tid. Brugerens klikker på linket, og derefter, efter flere omdirigeringer, ankommer de til det sidste led i kæden, hvor åbningen vil downloade malware til deres computer.
Endda mere sofistikeret: i det øjeblik e-mailen modtages, kan linket være harmløst, og først efter noget tid, når det allerede er scannet og godkendt, begynder det at omdirigere til malware. Desværre vil Solar JSOC specialisterne, selv med deres kompetencer, ikke kunne konfigurere e-mail gatewayen til at 'se' malware gennem hele kæden (selvom man kan beskytte sig ved automatisk at ændre alle links i e-mails til SEG, så den sidstnævnte scanner linket ikke kun ved levering af e-mailen, men ved hvert klik).
Imidlertid hjælper aggregering af flere typer ekspertise, herunder data fra vores JSOC CERT og OSINT, med at håndtere typiske omdirigeringer. Det gør det muligt at skabe udvidede sortlister, baseret på hvilke selv en e-mail med multiple videresendelser vil blive blokeret.
Brugen af SEG er kun en lille byggeklods i den mur, som enhver organisation ønsker at opføre for at beskytte sine aktiver. Men dette link skal også placeres korrekt i det samlede billede, fordi selv SEG kan gøres til et fuldgyldigt beskyttelsesmiddel med den rette opsætning.
Ksenia Sadunina, konsulent i præ-salg af produkter og tjenester hos Solar JSOC
Kilde: habr.com
