

En analytisk oversigt over cybersikkerhedstrusler for medicinske informationssystemer, der er relevante i perioden 2007 til 2017.
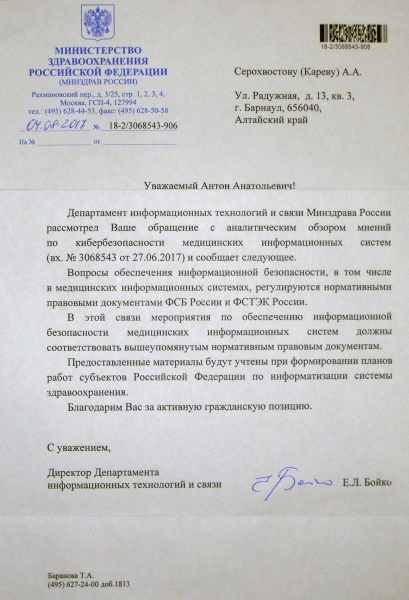
Denne oversigt er blevet anerkendt med et takbrev fra det russiske sundhedsministerium (se screenshot under spoiler).
Hvor udbredte er medicinske informationssystemer i Rusland?
- I 2006 meddelte "Informática Siberia" (IT-virksomhed, der specialiserer sig i udviklingen af medicinske informationssystemer) [38]: "MIT Technology Review offentliggør regelmæssigt den traditionelle liste over de ti mest lovende informations- og kommunikationsteknologier, som snart vil have størst indflydelse på menneskeheden. I 2006 besattes 6 ud af 10 pladser på denne liste af teknologier, der på en eller anden måde var relateret til medicin spørgsmål. Året 2007 blev erklæret for 'året for digitalisering af sundhedssektoren' i Rusland. Fra 2007 til 2017 voksede afhængigheden af sundhedssektoren fra informations- og kommunikationsteknologier konstant."
- Den 10. september 2012 meddelte informations- og analysecentret "Åbne Systemer" [41], at 350 klinikker i Moskva var tilsluttet EMMIAS (den integrerede medicinske informations- og analyse system). Lidt senere, den 24. oktober 2012, meddelte den samme kilde [42], at 3,8 tusind læger nu har automatiserede arbejdspladser, og 1,8 millioner borgere allerede har prøvet EMMIAS-servicen. Den 12. maj 2015 meddelte den samme kilde [40], at EMMIAS fungerer i alle 660 offentlige klinikker i Moskva og indeholder data om mere end 7 millioner patienter.
- Den 25. juni 2016 offentliggjorde magasinet "Profil" [43] en ekspertvurdering fra det internationale analysecenter PwC: "Moskva er den eneste megacity, hvor der er implementeret et fuldt integreret system til styring af byens klinikker, mens lignende løsninger i andre verdensbyer, herunder New York og London, kun er i diskussionsfasen." "Profil" meddelte også, at pr. 25. juli 2016 var 75% af Moskvas indbyggere registreret i EMMIAS (omtrent 9 millioner mennesker), over 20.000 læger arbejder i systemet; siden systemets lancering er der blevet foretaget over 240 millioner aftaler med læger; dagligt udføres der mere end 500.000 forskellige operationer i systemet. Den 10. februar 2017 meddelte "Echo of Moscow" [39], at der nu i Moskva allerede er mere end 97% af medicinske konsultationer, der foregår efter forudgående aftale gennem EMMIAS.
- Den 19. juli 2016 udtalte Veronika Skvortsova, minister for sundhed i Den Russiske Føderation, at 95% af landets medicinske centre vil være tilsluttet det nationale informationssystem for sundhedsvæsenet (EGISZ) ved udgangen af 2018 – gennem implementeringen af en standard elektronisk patientjournal (EMK). Den tilsvarende lov, der pålægger de russiske regioner at tilslutte sig systemet, har gennemgået offentlig høring, er blevet godkendt af alle interesserede føderale myndigheder og vil snart blive sendt til regeringen. Veronika Skvortsova offentliggjorde, at der er etableret elektronisk booking til lægebesøg i 83 regioner; i 66 enheder er der implementeret et samlet regionalt system til dispatching af ambulancer; i 81 regioner i landet fungerer medicinske informationssystemer, som 57% af lægerne er tilsluttet automatiserede arbejdsstationer til.
Kan du give flere detaljer om det nationale informationssystem for sundhedsvæsenet (EGSIZ)?
- EGSIZ er roden til alle indenlandske MIS (medicinske informationssystemer). Det består af regionale fragmenter – RISUZ (regional informationssystem for sundhedsstyring). EMIAS, som allerede er nævnt, er et eksempel på RISUZ (det mest kendte og mest lovende). Som forklaret af redaktionen i tidsskriftet "Direktør for informationsservice", er EGSIZ en cloud-baseret IT-infrastruktur, hvor forskningscentre i Kaliningrad, Kostroma, Novosibirsk, Orel, Saratov, Tomsk og andre byer i Den Russiske Føderation arbejder på oprettelsen af de regionale segmenter.
- Målet med EGSIZ er at udrydde "patchwork digitalisering" af sundhedsvæsenet; gennem sammenkobling af MIS fra forskellige myndigheder, som hver især før implementeringen af EGSIZ anvendte deres eget specialudviklede software uden nogen fælles centraliserede standarder. Siden 2008 har de 26 brancherelaterede IT-standarder været basis for det fælles informationsrum i Den Russiske Føderation for sundhedsvæsenet. 20 af dem er internationale.
- Driften af medicinske centre afhænger i høj grad af MIS som OpenEMR eller EMIAS. MIS muliggør opbevaring af patientinformation: diagnostiske resultater, data om ordinerede lægemidler, sygehistorik osv. De mest almindelige komponenter af MIS (pr. 30. marts 2017): EHR (Electronic Health Records) – et system til elektronisk patientjournalføring, der opbevarer patientdata i struktureret form og fører sygehistorik. NAS (Network Attached Storage) – netværkslagringssystem. DICOM (Digital Imaging and Communications in Medicine) – standard for fremstilling og udveksling af digitale billeder inden for medicin. PACS (Picture Archiving and Communication System) – system til opbevaring og udveksling af billeder, der fungerer i henhold til DICOM-standarden. Det opretter, opbevarer og visualiserer medicinske billeder og dokumenter for de undersøgte patienter. Den mest udbredte DICOM-system. [3] Alle disse MIS er sårbare over for gennemarbejdede cyberangreb, hvis detaljer er offentligt tilgængelige.
- I 2015 fortalte Zhilyaev P.S., Goryunova T.I. og Volodin K.I., tekniske eksperter fra "Penza State Technological University", i deres artikel dedikeret til cybersikkerhed i den medicinske sektor, at EMIAS består af: 1) IMEK (integreret medicinsk elektronisk kort); 2) byregistrering af patienter; 3) patientstrømstyringssystem; 4) integreret medicinsk informationssystem; 5) system til konsolideret ledelsesregnskab; 6) system til individuel registrering af medicinsk hjælp; 7) system til administration af medicinske registre. Hvad angår IMEK, rapporterede [39] radio "Echo of Moscow" (10. februar 2017), at denne undersystem er bygget på det førende erfaring fra OpenEHR-standarden, som repræsenterer den mest progressive teknologi, som teknologisk avancerede lande gradvist overgår til.
- Udgaven af magasinet «Computerworld Rusland» forklarede også [41], at udover integrationen af alle disse tjenester med hinanden og med IKT-systemerne på sundhedsinstitutionerne, er EMIAS også integreret med software for den føderale del af «EGIS-Sundhed» (EGIS – den enhedlige statslige informationssystem) og systemerne for elektronisk regeringsførelse, herunder statslige tjenester portaler. Lidt senere, den 25. juli 2016, præciserede udgaven af magasinet «Profil» [43], at EMIAS i øjeblikket samler flere tjenester: situationcenter, elektronisk registratur, EMD, elektronisk recept, sygefraværssedler, laboratorietjeneste og personlig registrering.
- Den 7. april 2016 rapporterede udgaven af magasinet «Direktør for informationsservice» [59], at EMIAS er kommet til apotekerne. I alle apoteker i Moskva, der udleverer medicin på recept med rabatter, er der indført et «automatiseret system til administration af lægemiddelforsyningen til befolkningen» – M-Apotek.
- Den 19. januar 2017 rapporterede den samme kilde [58], at lanceringen af den enhedlige radiologiske informationsservice (ERIS), integreret med EMIAS, begyndte i Moskva fra 2015. Der er udviklet teknologiske kort for radiologiske undersøgelser, ultralyd, CT og MR for læger, der udsteder henvisninger til diagnosticering, som er integreret med EMIAS. Efterhånden som projektet udvides, planlægges det at tilslutte stationære hospitaler med deres mange apparater til tjenesten. Mange hospitaler har deres egne IKT-systemer, som også skal integreres. Udgaven af «Profil» bemærker også, at regionerne, der ser den positive erfaring fra hovedstaden, bliver interesserede i at implementere EMIAS.
Kan du fortælle mere om de tekniske egenskaber ved indenlandske medicinske informationssystemer?
- Oplysningerne til dette afsnit er taget fra den analytiske oversigt [49] «Informantikken i Sibirien». Omkring 70% af de medicinske informationssystemer er bygget på relationelle databaser. I 1999 brugte 47% af de medicinske informationssystemer lokale (desktop) databaser, og i overvældende størrelser af de tilfælde var dette dBase-tabeller. Denne tilgang er karakteristisk for den indledende udviklingsfase af software til medicin og oprettelse af specialiserede produkter.
- Antallet af indenlandske systemer baseret på desktop-databaser falder år for år. I 2003 var det tal kun 4%. I dag bruger næsten ingen udviklere dBase-tabeller. Nogle softwareprodukter anvender deres eget databaseformat; ofte ses de i elektroniske farmakologiske kilder. I øjeblikket findes der på det indenlandske marked et medicinsk informationssystem, der er bygget på en egen DBMS-arkitektur med »klient-server«: e-Hospital. Det er svært at forestille sig objektive grunde til sådanne beslutninger.
- Ved udviklingen af indenlandske medicinske informationssystemer anvendes i hovedsagen følgende DBMS: Microsoft SQL Server (52,18%), Cache (17,4%), Oracle (13%), Borland Interbase Server (13%), Lotus Notes/Domino (13%). Til sammenligning, når man ser på al medicinsk software, der anvender »klient-server« arkitektur, vil andelen af Microsoft SQL Server DBMS være 64%. Mange udviklere (17,4%) tillader anvendelse af flere DBMS, ofte en kombination af Microsoft SQL Server og Oracle. To systemer (IS Kondopoga [44] og Paracelsus-A [45]) bruger flere DBMS samtidigt. Alle anvendte DBMS opdeles i to grundlæggende forskellige typer: relationelle og post-relationelle (objektorienterede). I dag er 70% af indenlandske medicinske informationssystemer bygget på relationelle DBMS, mens 30% er baseret på post-relationelle.
- Ved udviklingen af medicinske informationssystemer benyttes en række forskellige programmeringsværktøjer. For eksempel er ДОКА+ [47] skrevet i PHP og JavaScript. «E-Hospital» [48] er udviklet i Microsoft Visual C++. Amulet er lavet i Microsoft Visual .NET. «Infomed» [46], der kører under Windows (98/Me/NT/2000/XP), har en to-niveau klient-server-arkitektur; klientdelen er implementeret i programmeringssproget Delphi; serverdelen kører på en Oracle DBMS.
- Cirka 40% af udviklerne bruger de indbyggede værktøjer i databasesystemet. Til rapportredigering anvender 42% deres egne udviklinger; 23% bruger værktøjer indbygget i databasesystemet. Til automatisering af design og test af softwarekode anvender 50% af udviklerne Visual Source Safe. Til dokumentationsskabelse bruger 85% af udviklerne Microsoft-produkter – tekstredigeringsprogrammet Word eller, som for eksempel skaberne af e-Hospital, Microsoft Help Workshop.
- I 2015 offentliggjorde Ageenko T.Yu. og Andrianov A.V., tekniske eksperter fra Moskvas Teknologiske Institut, en artikel [55], hvor de i detaljer beskrev de tekniske aspekter af det automatiserede hospitalsinformation system (AHIS), herunder den typiske netværksinfrastruktur for medicinske institutioner og de aktuelle problemer med at sikre dens cybersikkerhed. AHIS er et beskyttet netværk, gennem hvilket EMIAAS fungerer, den mest lovende af de russiske MIS.
- «Informatik Sibirien» hævder [53], at de to mest anerkendte forskningscentre, der arbejder med udvikling af MIS, er Instituttet for Programmeringssystemer RAN (beliggende i den gamle russiske by Pereslavl-Zalessky) og den nonprofit organisation «Fondet for udvikling og specialiseret medicinsk hjælp Medsanchast-168» (beliggende i Akademgorodok i Novosibirsk). Selve «Informatik Sibirien», som også kan inkluderes på denne liste, er beliggende i byen Omsk.
Hvordan står det til med cybersikkerheden i det nationale system EMIAAS?
- Den 10. februar 2017 delte Vladimir Makarov, kurator for EMIAAS-projektet, i et interview til radio «Echo Moskva» sin tanke [39] om, at der ikke findes absolut cybersikkerhed: «Der er altid en risiko for datalæk. Man skal vænne sig til, at en følge af at bruge enhver moderne teknologi er, at alt om dig kan blive kendt. Selv de første personer i staterne får brudt deres e-mailkonti». I denne forbindelse kan man nævne et nyligt hændelse, hvor omkring 90 medlemmer af det britiske parlament fik kompromitteret deres elektroniske post.
- Den 12. maj 2015 fortalte Moskvas informations- og teknologi afdeling [40] om fire nøglepunkter for KСИБ (kompleks informationssikkerhedssystem) til EМКАС: 1) fysisk beskyttelse – data opbevares på moderne servere, der ligger i underjordiske rum, hvor adgangen er strengt reguleret; 2) softwarebeskyttelse – data overføres krypteret via sikre kommunikationskanaler; derudover kan information kun hentes om én patient ad gangen; 3) autoriseret adgang til data – lægen identificeres med et personligt smartkort; for patienten er der også implementeret to-faktor autentifikation med sundhedskortet og fødselsdatoen.
- 4) Medicinske og personlige data opbevares separat, i to forskellige databaser, hvilket yderligere sikrer deres sikkerhed; EМКАС-serverne akkumulerer medicinsk information i anonymiseret form: lægebesøg, behandlinger, sygemeldinger, henvisninger, recepter og andre detaljer; de personlige data – sundhedskortnummer, efternavn, fornavn, mellemnavn, køn og fødselsdato – findes i databaserne for Moskvas byfonds sundhedsforsikring; data fra disse to databaser vises kun visuelt på lægens monitor, efter identifikation.
- Men på trods af den tilsyneladende uindtrængelighed af EМКАС' beskyttelse, giver moderne cyberangrebsteknologier, hvis detaljer er offentligt tilgængelige, mulighed for at bryde selv sådan beskyttelse. Se for eksempel beskrivelsen af et angreb på den nye Microsoft Edge-browser – i fravær af softwarefejl og med alle tilgængelige sikkerhedsforanstaltninger i aktiv tilstand. [62] Desuden er fraværet af fejl i programmets kode i sig selv en utopi. Læs mere om dette i præsentationen "Snuskede hemmeligheder fra cybersikkerhedsmænd". [63]
- Den 27. juni 2017 stoppede klinikken "Invitro" indsamlingen af biomateriale og udlevering af testresultater i Rusland, Hviderusland og Kasakhstan på grund af et omfattende cyberangreb. [64]
- Den 12. maj 2017 registrerede Kaspersky Lab [60] 45.000 vellykkede cyberangreb fra ransomware WannaCry i 74 lande; især mange af angrebene fandt sted i Rusland. Tre dage senere (15. maj 2017) registrerede antivirusfirmaet Avast [61] allerede 200.000 cyberangreb fra ransomware WannaCry og meddelte, at mere end halvdelen af disse angreb fandt sted i Rusland. Nyhedsbureauet BBC rapporterede (13. maj 2017), at blandt de ofre for virusset i Rusland var også Ministeriet for Sundhed, Justitsministeriet, Centralbanken og Efterforskningskomiteen. [61]
- Men pressecentre fra disse og andre russiske myndigheder insisterer med enstemig stemme på, at cyberangrebene fra WannaCry, selvom de fandt sted, ikke havde nogen succes. De fleste russisktalende publikationer om de triste hændelser med WannaCry tilføjer hastigt, når de nævner et eller andet russisk ministerium, noget i stil med: "Men ifølge officielle oplysninger blev der ikke påført nogen skade". På den anden side er den vestlige presse overbevist om, at konsekvenserne af cyberangrebet fra WannaCry er mere mærkbare, end hvad der præsenteres i den russisktalende presse. Den vestlige presse er så sikker på dette, at de endda har fjernet mistanken om Ruslands involvering i dette cyberangreb. Hvem man skal stole mere på – vestlige eller indenlandske medier – er hver enkelts personlige ansvar. Det er dog vigtigt at nævne, at begge parter har deres egne motiver til at overdrive eller nedtone pålidelige facts.
Hvordan står det til med cybersikkerheden i medicinske informationssystemer – i tal?
- Den 1. juni 2017 erklærede Rebecca Waintraub (cheflæge for "Brigham and Women's Hospital" med en doktorgrad) og Joram Borenstein (cybersikkerhedingeniør) i deres fælles artikel, offentliggjort i "Harvard Business Review", [18] at den digitale æra har gjort det betydeligt lettere at indsamle medicinske data og udveksle patientjournaler mellem forskellige medicinske centre: i dag er patientjournaler blevet mobile og transportable. Men for sådanne digitale bekvemmeligheder må medicinske centre betale en høj pris i form af alvorlige cybersikkerhedsrisici.
- Den 3. marts 2017 rapporterede informationsbureauet «SmartBrief» [24], at der i de første to måneder af 2017 blev registreret omkring 250 cybersikkerhedshændelser, hvilket resulterede i, at over en million fortrolige optegnelser blev stjålet. 50% af disse hændelser vedrørte små og mellemstore virksomheder (eksklusive sundhedssektoren). Omtrent 30% vedrørte sundhedssektoren. Kort efter, den 16. marts, rapporterede samme bureau [22], at sundhedssektoren på nuværende tidspunkt i 2017 har været den mest udsatte for cybersikkerhedshændelser.
- Den 17. januar 2013 rapporterede Michael Gregg, leder af det konsulentfirma «Thoughtful Solutions», som specialiserer sig i cybersikkerhed [21], at 94% af medicinske centre i 2012 blev ofre for lækager af fortrolige oplysninger. Det er en stigning på 65% sammenlignet med 2010-2011. Endnu værre er det, at 45% af de medicinske centre rapporterede, at omfanget af lækager af fortrolige oplysninger bliver mere alvorligt over tid; og indrømmede, at de i perioden 2012-2013 oplevede mere end fem alvorlige lækager. Mindre end halvdelen af de medicinske centre er sikre på, at sådanne lækager kan forhindres, eller at de i det mindste kan blive opmærksomme på, at de har fundet sted.
- Michael Gregg rapporterede også [21], at i perioden 2010-2012, altså på kun tre år, blev mere end 20 millioner patienter ofre for tyveri af EMR'er, som indeholder følsomme fortrolige oplysninger: diagnoser, behandlingsmetoder, betalingsoplysninger, forsikringsdetaljer, socialsikringsnumre og meget mere. En cyberkriminel, der har stjålet en EMR, kan udnytte den information, de har fået, på forskellige måder (se afsnittet «Hvordan er tyveri af socialsikringsnumre forbundet med den kriminelle industri for falske dokumenter?»). På trods af alt dette er beskyttelsen af EMR'er i medicinske centre ofte langt svagere end beskyttelsen af personlige e-mails.
- 2. september 2014 sagde Mike Orkut, teknisk ekspert ved MIT, at tilfælde af ransomware-infektioner er steget hvert år. I 2014 var der 600% flere tilfælde end i 2013. Desuden rapporterede det amerikanske FBI, at der dagligt i 2016 var mere end 4000 tilfælde af digital afpresning – fire gange så mange som i 2015. Denne tendens til stigning i tilfælde af ransomware-infektioner er ikke kun bekymrende; det er også bekymrende, at der i takt med dette er en gradvis stigning i målrettede angreb. De mest almindelige mål for sådanne angreb er finansielle institutioner, detailhandelen og medicinske centre.
- 19. maj 2017 offentliggjorde informationsagenturet "BBC" en rapport fra Verizon for 2017, hvori det fremgår, at 72% af tilfældene med ransomware tilhører sundhedssektoren. I løbet af de sidste 12 måneder er antallet af sådanne hændelser steget med 50%.
- 1. juni 2017 blev der offentliggjort en rapport i "Harvard Business Review", der blev leveret af det amerikanske sundheds- og sociale servicesministerium, som rapporterede, at der i 2015 blev stjålet mere end 113 millioner medicinske journaler. I 2016 var tallet mere end 16 millioner. På trods af et skarpt fald i antallet af hændelser sammenlignet med 2016 er den samlede tendens dog stigende. I begyndelsen af 2017 erklærede analysecentret Experian, at sundhedssektoren i dag er det mest eftertragtede mål for cyberkriminelle.
- Dataomkostninger vedrørende patienter i medicinske systemer er gradvist blevet et af de mest presserende problemer inden for sundhedssektoren. Ifølge info fra InfoWatch har hver anden medicinsk organisation de seneste to år (2005-2006) haft lækage af patientoplysninger. 60% af lækagerne sker ikke gennem kommunikationskanaler, men gennem bestemte personer, som bærer fortrolige oplysninger ud af organisationen. Kun 40% af datalækagerne sker af tekniske årsager. Det svage led i cybersikkerheden i medicinske informationssystemer er mennesker. Man kan investere enorme beløb i opbygningen af beskyttelsessystemer, men en lavtlønnet medarbejder vil sælge oplysningerne for en brøkdel af denne pris.
Kan computer vira inficere medicinsk udstyr?
- Den 17. oktober 2012 rapporterede David Talbot, teknisk ekspert ved MIT, [1], at medicinsk udstyr, der bruges inden for medicinske centre, bliver stadig mere computeriseret,
- For eksempel, i 2009 blev netværksormene Conficker infiltreret i medicinsk center "Beth Israel" og inficerede noget medicinsk udstyr, herunder en arbejdsstation til obstetrisk pleje (fra Philips) og en arbejdsstation til røntgenundersøgelse (fra General Electric). For at forhindre sådanne hændelser i fremtiden besluttede John Halmak, IT-direktør for dette medicinske center og samtidig professor ved Harvard Medical School med en doktoreksamen, at deaktivere netværksunderstøttelsen på dette udstyr. Men han stødte på, at udstyret "ikke kan opdateres på grund af regulerende begrænsninger". Han måtte gøre betydelige bestræbelser på at få producenterne til at enes om at deaktivere netværksmulighederne. Men at tage udstyret offline er langt fra en perfekt løsning. Især i en tid med stigende integration og gensidighed mellem medicinsk udstyr. [1]
- Når det kommer til "smart" udstyr, der bruges inden for medicinske centre. Men der findes også bærbare medicinske enheder, såsom insulinpumper og implanterede pacemakere. De bliver i stigende grad udsat for cyberangreb og infektioner med computervirus. [1] På en bemærkning kan det også nævnes, at den 12. maj 2017 (på dagen for triumfen for ransomware-virus WannaCry) rapporterede en hjertekirurg [28], at i løbet af hans hjerteoperation, gik flere computere helt i stå, men heldigvis lykkedes det ham stadig at afslutte operationen med held.
Hvor farlige er ransomware-viruser for den medicinske sektor?
- Den 3. oktober 2016 forklarede Mohammed Ali, leder af firmaet «Carbonite», som er specialiseret i cybersikkerhedsløsninger, [19] i Harvard Business Review, at en ransomware er en type computervirus, der blokerer brugeren for adgang til deres system; indtil der betales en løsesum. Ransomware krypterer harddisken, hvilket resulterer i, at brugeren mister adgangen til dataene på deres computer, og for at få en dekrypteringsnøgle kræver ransomware en løsesum. For at undgå kontakt med retshåndhævende myndigheder bruger kriminelle anonym betalingsmetoder som Bitcoin. [19]
- Mohammed Ali nævnte også [19], at distributører af ransomware har fundet ud af, at den mest optimale løsesum ved angreb på almindelige borgere og ejere af små virksomheder er mellem 300 og 500 USD. Dette er et beløb, som mange er parate til at betale – når de står over for perspektivet om at miste alle deres digitale besparelser. [19]
- Den 16. februar 2016 rapporterede nyhedsbureauet «Guardian» [13], at hospitalspersonalet ved «Hollywood Presbyterian Medical Center» havde mistet adgangen til deres computersystemer som følge af en ransomware-infektion. Som følge heraf var lægerne nødt til at kommunikere via fax, sygeplejerskerne måtte skrive patientjournaler på gammeldags papirjournaler, og patienter måtte komme til hospitalet for personligt at hente deres testresultater.
- Den 17. februar 2016 offentliggjorde ledelsen ved «Hollywood Presbyterian Medical Center» [30] følgende erklæring: «Sent den 5. februar mistede vores personale adgangen til det hospitalets netværk. Malware blokerede vores computere og krypterede alle vores filer. Retshåndhævende myndigheder blev straks underrettet. Cybersikkerhedseksperter hjalp med at genoprette adgangen til vores computere. Den ønskede løsesum var 40 bitcoins (17.000 USD). Den hurtigste og mest effektive måde at genoprette vores systemer og administrative funktioner på var at betale løsesummen og dermed få dekrypteringsnøglen. For at genoprette funktionen af hospitalsystemerne var vi nødt til at gøre dette.»
- Den 12. maj 2017 rapporterede nyhedsbureauet «New York Times» [28], at nogle hospitaler blev så lammede af WannaCry-hændelsen, at de ikke engang kunne udskrive navneskilt til nyfødte. På hospitaler fortalte man patienterne: «Vi kan ikke hjælpe dig, fordi vores computere er nede». Det er ret usædvanligt at høre i så store byer som London.
Hvis cyberhændelser er så farlige, hvorfor computeriserer producenterne af medicinsk udstyr så deres enheder?
- Den 9. juli 2008 bemærkede Christina Griffin-Tini, teknisk ekspert fra MIT, i sin artikel «Medicinske centre: Plug and Play-æraen» [2]: Det skræmmende mangfoldighed af nye «smarte» medicinske apparater på hospitaler lover bedre pleje for patienter. Problemet er dog, at disse apparater typisk ikke er kompatible med hinanden, selv når de produceres af den samme fabrikant. Derfor oplever læger akutte behov for at integrere alt medicinsk udstyr i et samlet computeriseret netværk.
- Den 9. juli 2009 konstaterede Douglas Rosindale, IT-specialist ved «Kontoret for veteraners sundhedspleje» – og professor ved Harvard Medical School med en ph.d. – den presserende nødvendighed af en computeriseret integration af medicinsk udstyr med følgende ord: «I dag er der mange patenterede systemer med lukket arkitektur fra forskellige leverandører, men problemet er, at de ikke kan kommunikere med hinanden. Og det skaber udfordringer i plejen af patienter.»
- Når medicinske apparater foretage uafhængige målinger og ikke deler disse med hinanden, kan de ikke vurdere patientens tilstand helhedsmæssigt, og derfor alarmerer de ved selv den mindste afvigelse fra normen, både med og uden grund. Dette skaber betydelige problemer for sygeplejerskerne, især på intensivafdelinger, hvor der er mange sådanne uafhængige apparater. Uden integration og netværksupport vil der herske kaos på intensivafdelingen. Integration og understøttelse af det lokale netværk giver mulighed for at koordinere arbejdet mellem medicinske apparater og medicinske informationssystemer (især interaktionen mellem disse apparater og patienternes EHR), hvilket resulterer i en betydelig reduktion i antallet af falske alarmer. [2]
- Der er mange forældede og dyre apparater på hospitaler, som ikke understøtter netværksdrift. Med en akutt behov for integration, skifter hospitalerne enten langsomt dette udstyr til nye, eller de opgraderer det for at kunne integreres i det samlede netværk. Men selv med nyt udstyr, der er udviklet med integration i tankerne, er problemet ikke helt løst. Fordi hver producent af medicinsk udstyr, drevet af evig konkurrence, stræber efter at gøre deres enheder kompatible kun med hinanden. Men mange akuthjælpsafdelinger har brug for et specifikt sæt af forskellige enheder, som ingen producent kan levere alene. Så valget af en enkelt producent løser ikke kompatibilitetsproblemet. Dette er endnu et problem, der står i vejen for en omfattende integration. Hospitaler investerer betydelige midler i at løse dette, for ellers vil inkompatibelt udstyr forvandle hospitalet til et kaos med falske alarmer. [2]
- Den 13. juni 2017 delte Peter Pronovost, læge med en doktorgrad og vicepræsident for patientsikkerhed ved Johns Hopkins Medicine, sine tanker om nødvendigheden af at digitalisere medicinsk udstyr i Harvard Business Review: "Lad os tage en ventilator som eksempel. Den optimale ventilationsindstilling for en patient afhænger direkte af patientens højde. Patientens højde opbevares i det elektroniske medicinske kort (EMK). Som regel interagerer ventilatoren ikke med EMK, så lægerne er nødt til at hente denne information manuelt, lave nogle beregninger på papir og indstille ventilatoren manuelt. Hvis ventilatoren og EMK var forbundet via et digitalt netværk, kunne denne operation automatiseres. Lignende rutiner for vedligeholdelse af medicinsk udstyr findes også mellem mange andre medicinske apparater. Derfor må lægerne udføre hundrede af rutineopgaver dagligt; dette medfører fejl – selvom de er sjældne, er de uundgåelige."
- Nye computeriserede hospitalssenge er udstyret med et sæt højteknologiske sensorer, der kan overvåge en bred vifte af parametre for den patient, der ligger på dem. For eksempel kan disse senge, ved at overvåge patientens bevægelser på sengen, afgøre, om der er risiko for tryksår. Disse højteknologiske sensorer udgør 30% af den samlede omkostning ved sengen. Uden digital integration er denne "smarte seng" imidlertid ikke meget værd – da den ikke kan kommunikere med andre medicinske apparater. En tilsvarende situation ses med "smarte trådløse monitore", der måler hjertefrequens, lungevolumen, blodtryk osv. Uden at integrere alt dette udstyr i et samlet digitalt netværk, - og først og fremmest sikre direkte interaktion med patienternes EMK, - er der ikke meget værdi i det.
Hvorfor har cyberkriminelle skiftet fokus fra den finansielle sektor og detailhandelen til medicinske centre?
- Den 16. februar 2016 delte Julia Cherry, speciel korrespondent for "Guardian", sine observationer om, at medicinske centre er særligt attraktive for cyberkriminelle, fordi deres informationssystemer - takket være den nationale bestræbelse på at digitalisere medicinske journaler - indeholder en rig og varieret information. Dette inkluderer kreditkortnumre, personlige oplysninger om patienter og fortrolige medicinske data. [13]
- Den 23. april 2014 forklarede Jim Finkle, cybersikkerhed analytiker fra nyhedsbureauet "Reuters" [12], at cyberkriminelle forsøger at tage den nemmeste vej. Cybersikkerhedssystemerne i medicinske centre er langt svagere sammenlignet med andre sektorer, hvor problemet allerede er blevet erkendt og effektive modforholdsregler er taget. Derfor tiltrækkes cyberkriminelle af dem.
- Den 18. februar 2016 rapporterede Mike Orkut, teknisk ekspert fra MIT, at cyberkriminelles interesse for medicinsk sektor skyldes følgende fem årsager: 1) De fleste medicinske centre har allerede overført alle deres dokumenter og journaler til digital form; de andre er i gang med at gøre det. Oplysningerne i disse journaler indeholder personlige oplysninger, som er meget værdifulde på det sorte marked i Darknet. 2) Cybersikkerhed i medicinske centre er ikke en prioritet; de bruger ofte forældede systemer og vedligeholder dem ikke ordentligt. 3) Behovet for hurtig adgang til oplysninger i nødsituationer overgår ofte behovet for at sikre sikkerhed, hvilket får hospitaler til at overse cybersikkerhed, selvom de er klar over de mulige konsekvenser. 4) Hospitaler tilslutter flere og flere enheder til deres netværk, hvilket giver de dårlige fyre flere muligheder for at trænge ind i hospitalets netværk. 5) Tendensen mod mere individualiseret medicin – især patienternes behov for omfattende adgang til deres elektroniske medicinske journaler – gør informationssystemer til et endnu mere tilgængeligt mål. [14]
- Detailhandel og finanssektoren har længe været et populært mål for cyberkriminelle. I takt med at information stjålet fra disse institutioner fylder det sorte marked på Darknet, bliver det billigere, og derfor er det ikke længere økonomisk rentabelt for de dårlige fyre at stjæle og sælge det. Derfor udforsker de dårlige fyre nu en ny, mere profitabel sektor. [12]
- På det sorte marked på Darknet er medicinske kort meget dyrere end kreditkortnumre. For det første, fordi de kan bruges til at få adgang til bankkonti og til at få recepter på kontrollerede medikamenter. For det andet, fordi det er meget sværere at opdage tyveriet af et medicinsk kort og dets ulovlige brug, og tiden fra misbruget til opdagelsen er meget længere end i tilfælde af misbrug af et kreditkort. [12]
- Ifølge specialister fra Dell kombinerer nogle særligt nysgerrige cyberkriminelle stykker sundhedsdata, udtrukket fra stjålne medicinske kort, med andre følsomme oplysninger og skaber derved en pakke med falske dokumenter. Sådanne pakker kaldes på slang det sorte marked på Darknet «fullz» og «kitz». Prisen på hver sådan pakke overstiger $1000. [12]
- Den 1. april 2016 fortalte Tom Simonet, teknisk ekspert fra MIT, [4], at en væsentlig forskel mellem cybertrusler i den medicinske sektor er alvoren af de konsekvenser, de medfører. For eksempel, hvis du mister adgangen til din arbejdsemail, bliver du naturligvis ked af det; men at miste adgangen til medicinske kort, der indeholder information nødvendig for patientbehandling – det er en helt anden sag.
- Derfor, for cyberkriminelle, som er klar over, at denne information er meget værdifuld for læger, er den medicinske sektor et meget attraktivt mål. Så attraktivt, at de konstant investerer betydelige beløb i at gøre deres ransomwares endnu mere avancerede; i at forblive et skridt foran antivirus-systemerne i deres evige kamp. De imponerende beløb, de samler ind via ransomwares, giver dem mulighed for ikke at spare på sådanne investeringer, og disse omkostninger betaler sig med renter.
Hvorfor er tilfældene med infektioner af ransomwares steget i den medicinske sektor og fortsætter med at stige?
- Den 1. juni 2017 offentliggjorde Rebecca Weintraub (læge ved 'Brigham and Women’s Hospital' med en ph.d.) og Joram Borenstein (cybersikkerhedsingeniør) [18] i 'Harvard Business Review' resultaterne af deres fælles forskning om cybersikkerhed i den medicinske sektor. Nøglepunkterne fra deres forskning præsenteres nedenfor.
- Ingen organisation er immun over for hacking. Sådan er virkeligheden, vi lever i, og denne virkelighed blev især tydelig, da det berømte udbrud af ransomwarer WannaCry fandt sted i midten af maj 2017, hvilket smittede medicinske centre og andre organisationer verden over. [18]
- I 2016 opdagede administratorer på den store klinik „Hollywood Presbyterian Medical Center“ pludselig, at de mistede adgangen til informationen på deres computere. Lægerne kunne ikke få adgang til deres patienters elektroniske patientjournaler; og engang til deres egne rapporter. Al information på deres computere var krypteret af et ransomware-virus. Mens al klinikkens information var i hænderne på forbryderne, blev lægerne tvunget til at omdirigere patienter til andre hospitaler. I to uger skrev de alt ned på papir, indtil de besluttede at betale det krævede løsesum til forbryderne – $17000 (40 bitcoins). Det var ikke muligt at spore betalingen, da løsesummen blev betalt gennem et anonymt bitcoinsbetalingssystem. Hvis cybersikkerhedseksperter for et par år siden havde hørt, at beslutningstagere ville blive udfordret til at konvertere penge til kryptovaluta for at betale løsesummen til virusudvikleren, ville de ikke have troet på det. Men i dag skete netop dette. Almindelige mennesker, ejere af små virksomheder og store selskaber – de er alle blevet mål for ransomware-virusser. [19]
- Når det kommer til social engineering, sendes phishing-e-mails, der indeholder skadelige links og vedhæftninger – ikke længere i navn af fjerne slægtninge, der ønsker at testamentere dig en del af deres formue i bytte for fortrolige oplysninger. I dag er phishing-e-mails veludformede henvendelser uden tastefejl; ofte maskeret som officielle dokumenter med logoer og underskrifter. Nogle af dem er ikke til at skelne fra almindelig forretningskorrespondance eller lovlige meddelelser om opdateringer af applikationer. Nogle gange får beslutningstagere, der er beskæftiget med rekruttering, e-mails fra lovende kandidater – med et vedhæftet CV, der indeholder et ransomware-virus. [19]
- Men avanceret social engineering er kun en del af problemet. Endnu værre er det faktum, at en ransomware kan aktiveres uden brugerens direkte deltagelse. Ransomware kan sprede sig gennem sikkerhedshuller eller via usikre, gamle applikationer. Mindst hver uge dukker der en grundlæggende ny type ransomware op, og antallet af måder, hvorpå ransomware kan trænge ind i computersystemer, vokser konstant. [19]
- For eksempel, når det kommer til ransomware WannaCry... Oprindeligt (15. maj 2017) konkluderede sikkerhedseksperter [25], at hovedårsagen til angrebet på det britiske nationale sundhedssystem var, at hospitalerne brugte en forældet version af operativsystemet Windows – XP (hospitalerne bruger dette system, fordi mange dyrt hospitaludstyr ikke er kompatibelt med nyere versioner af Windows). Men lidt senere (22. maj 2017) blev det klarlagt [29], at forsøg på at køre WannaCry på Windows XP ofte førte til systemnedbrud uden infektion; hovedparten af de inficerede computere kørte derimod Windows 7. Desuden blev det oprindeligt antaget, at WannaCry spredte sig via phishing, men det blev senere klart, at denne virus spredte sig af sig selv, ligesom en orm, uden brugerens hjælp.
- Der findes desuden specialiserede søgemaskiner, der ikke søger efter websteder, men efter fysisk udstyr. Gennem dem kan man finde ud af, hvor, i hvilket hospital, hvilket udstyr er tilsluttet netværket. [3]
- En anden betydelig faktor bag spredningen af ransomware er adgangen til kryptovaluta som bitcoin. Letheden ved anonymt at indsamle betalinger fra hele verden bidrager til væksten af cyberkriminalitet. Derudover stimulerer du ved at overføre penge til ransomware-forfatterne gentagne angreb mod dig. [19]
- Cyberkriminelle har desuden lært at overtage selv de systemer, der har den mest moderne beskyttelse og de nyeste softwareopdateringer; og de metoder, som beskyttelsessystemer bruger til at opdage og dekryptere (som beskyttelsessystemerne tyer til), virker langt fra altid, især hvis angrebet er målrettet og unikt. [19]
- Ikke desto mindre er der en effektiv modforanstaltning mod ransomware: at lave sikkerhedskopier af kritiske data. Så hvis der opstår problemer, kan dataene nemt gendannes. [19]
Læger, sygeplejersker og patienter, der er blevet berørt af WannaCry – hvordan har det påvirket dem?
- Den 13. maj 2017 interviewede Sara Marsh, journalist hos 'Guardian', flere personer, der blev ofre for ransomware WannaCry, for at forstå, hvad denne hændelse betød for de berørte (navnene er ændret af fortrolighedsgrunde):
- Sergej Petrovich, læge: Jeg kunne ikke give mine patienter den nødvendige hjælp. Uanset hvor meget ledelsen forsøger at overbevise offentligheden om, at cyberhændelser ikke påvirker sikkerheden for de endelige patienter – det er usandt. Vi kunne endda ikke tage røntgenbilleder, da vores computeriserede systemer var ude af drift. Og uden disse billeder kan næsten ingen behandlingsprocedure udføres. For eksempel, den uheldige aften havde jeg en patient, jeg skulle henvise til røntgen, men da vores computeriserede systemer var lammet, kunne jeg ikke gøre det. [5]
- Vera Mikhailovna, patient med brystkræft: Efter at have gennemgået et kemoterapi-session, var jeg på vej fra hospitalet, men der skete et cyberangreb i det øjeblik. Og selvom sessionen allerede var gennemført, måtte jeg tilbringe flere timer på hospitalet og vente på, at jeg endelig fik udleveret medicinen. Forsinkelsen opstod, fordi før medicinen kunne gives, måtte personalet kontrollere, at de svarede til recepten, og disse kontrolprocesser blev udført af computeriserede systemer. Patienterne, der fulgte efter mig, var allerede på afdelingen for at gennemgå kemoterapi; deres medicin var også allerede blevet leveret. Men da det ikke var muligt at kontrollere, om det svarede til recepten – blev proceduren forsinket. Behandlingen af de andre patienter blev helt udsat til næste dag. [5]
- Tatiana Ivanovna, sygeplejerske: Mandag kunne vi ikke se patienternes EMR og listen over de planlagte aftaler for i dag. Jeg var på telefonmodtagelse i weekenden, så da vores hospital blev offer for et cyberangreb mandag, måtte jeg huske, hvem der skulle komme til konsultation. Hospitalets informationssystemer blev låst. Vi kunne ikke se sygdomshistorikken, kunne ikke se medicinopskrifter; vi kunne ikke se adresser og kontaktoplysninger for patienter; udfylde dokumenter; tjekke analyse resultater. [5]
- Evgeny Sergeyevich, systemadministrator: Normalt har vi flest besøgende om fredagen efter frokost. Det var også tilfældet denne fredag. Hospitalet var fyldt med mennesker, og på telefonmodtagelsen var 5 hospitalmedarbejdere i beredskab, og deres telefoner ringede konstant. Alle vores computersystemer fungerede uden problemer, men omkring kl. 15:00 blev alle computerskærme sorte. Vore læger og sygeplejersker mistede adgangen til patienternes EMR, og de medarbejdere, der tog telefonopkald, kunne ikke indtaste anmodninger i computeren. [5]
Hvordan kan cyberkriminelle skade en plastikkirurgisk klinik?
- Ifølge «Guardian» [6] offentliggjorde den kriminelle gruppe «Tsarskaya Gvardiya» den 30. maj 2017 fortrolige oplysninger om 25.000 patienter fra den litauiske plastikkirurgiske klinik «Grozio Chirurgija». Dette omfattede private intime billeder taget før, under og efter operationer (da opbevaring er nødvendig på grund af klinikkens arbejdsart); samt paskopier og sociale sikkerhedsnumre. Da klinikken har et godt omdømme og rimelige priser, benytter folk i 60 lande, herunder verdensberømtheder, sig af dens tjenester [7]. Alle er blevet ofre for denne cyberhændelse.
- Flere måneder tidligere, efter at have hacket klinikkens servere og stjålet data derfra, krævede «garde» en løsesum på 300 bitcoins (ca. $800.000). Klinikledelsen nægtede at samarbejde med «garden», og forblev ubarmhjertig selv da «garden» sænkede løsesummen til 50 bitcoins (ca. $120.000). [6]
- Efter at have mistet håbet om at få løsepenge fra klinikken, besluttede "vagterne" at fokusere på dens kunder. I marts offentliggjorde de på Darknet billeder af 150 patienter fra klinikken [8] for at skræmme andre og tvinge dem til at betale. "Vagterne" krævede løsepenge fra 50 til 2000 euro, betalt i bitcoin – afhængig af offerets kendthed og intimiteten af den stjålne information. Det nøjagtige antal patienter, der blev chikaneret, er ukendt, men flere dusin ofre har henvendt sig til politiet. Nu, tre måneder senere, har "vagterne" offentliggjort fortrolige data fra yderligere 25.000 kunder. [6]
Cyberkriminelle har stjålet en medicinsk journal – hvad betyder det for dens legitime ejer?
- Den 19. oktober 2016 bemærkede Adam Levin, cybersikkerhedsekspert og leder af forskningscentret "CyberScout" [9], at vi lever i en tid, hvor medicinske journaler begynder at indeholde en bekymrende mængde intim information: om sygdomme, diagnoser, behandlinger og helbredsproblemer. I de forkerte hænder kan disse oplysninger blive udnyttet til at profitere på det sorte marked på Darknet, derfor vælger cyberkriminelle ofte medicinske centre som deres mål.
- Den 2. september 2014 sagde Mike Orkut, teknologiekspert fra MIT [10]: "Mens stjålne kreditkortnumre og sociale sikkerhedsnumre i sig selv har mindre efterspørgsel på det sorte marked i Darknet – er medicinske journaler, med en rig samling af personlige oplysninger, i høj kurs. Dette skyldes blandt andet, at de giver usikrede personer mulighed for at få medicinsk hjælp, som de ellers ikke ville have råd til."
- En stjålet patientjournal kan bruges til at få medicinsk behandling i den retmæssige ejer af journalen navn. Som følge heraf vil medicinske data fra den retmæssige ejer og tyven blive blandet sammen i journalen. Derudover, hvis tyven sælger de stjålne patientjournaler til tredjeparter, kan journalen blive yderligere kompromitteret. Derfor risikerer den retmæssige ejer af journalen, når de ankommer til hospitalet, at modtage medicinsk behandling baseret på en fremmed blodtype, en fremmed sygdomshistorie, en fremmed liste over allergiske reaktioner osv. [9]
- Derudover kan tyven udtømme den retmæssige ejer af patientjournalens forsikringsgrænse, hvilket vil forlade vedkommende ude af stand til at få nødvendig medicinsk hjælp, når den er nødvendig. På det mest uhensigtsmæssige tidspunkt. Mange forsikringsplaner har årlige begrænsninger for bestemte typer procedurer og behandlinger. Og ingen forsikringsselskab vil naturligvis betale for to blindtarmsoperationer. [9]
- Ved at bruge en stjålet patientjournal kan tyven misbruge recepten på medicin. Imens berøves den retmæssige ejer mulighed for at få det nødvendige medicin, når det er nødvendigt. Recepten på medicin er som regel begrænsede. [9]
- At håndtere massiv cyberangreb på kredit- og betalingskort er ikke så problematisk. Beskyttelse mod målrettede phishingangreb er lidt mere problematisk. Men når det drejer sig om tyveri af patientjournaler og misbrug af dem, kan forbrydelsen være næsten usynlig. Hvis forbrydelsen opdages, vil det som regel kun ske i en nødsituation, hvor konsekvenserne kan være livstruende. [9]
Hvorfor er tyveri af patientjournaler i stigende efterspørgsel?
- I marts 2017 rapporterede "Centret for Bekæmpelse af Tyveri af Personlige Oplysninger", at mere end 25% af lækager af fortrolige data stammer fra medicinske centre. Disse lækager medfører årlige tab på $5,6 milliarder for de medicinske centre. Nedenfor er nogle grunde til, at tyveri af patientjournaler er i stigende efterspørgsel. [18]
- Medicinske korter er den mest eftertragtede vare på det sorte marked i Darknet. Medicinske kort sælges der for 50 $ per stk. Til sammenligning sælges kreditkortnumre i Darknet for 1 $ per stk – 50 gange billigere end medicinske kort. Efterspørgslen efter medicinske kort skyldes også, at de er forbrugsvarer i forbindelse med omfattende kriminelle tjenester til dokumentfalsk. [18]
- Hvis køberen af medicinske kort ikke dukker op, kan forbryderen selv bruge det medicinske kort og foretage traditonelt tyveri: Medicinske kort indeholder tilstrækkelig information til at oprette et kreditkort, åbne en bankkonto eller tage et lån i offrets navn. [18]
- Med et stjålet medicinsk kort kan cyberkriminelle for eksempel udføre en kompleks målrettet phishingangreb (for at sige det på en anden måde, spidse phishingspydet), ved at udgive sig for en bank: "Goddag, vi har hørt, at du skal på operation. Glem ikke at betale for de tilknyttede tjenester ved at klikke på dette link." Og så tænker du: "Okay, når de ved, at jeg har en operation i morgen – må dette virkelig komme fra banken." Hvis forbryderen heller ikke her kan udnytte de stjålne medicinske kort, kan han bruge ransomware til at udpresse penge fra det medicinske center – for at genoprette adgangen til låste systemer og data. [18]
- Medicinske centre implementerer meget langsomt metoder til cybersikkerhed, som allerede er velafprøvede i andre brancher, hvilket er temmelig ironisk, da det er medicinske centrenes pligt at sikre læge-patient fortrolighed. Desuden har medicinske centre som regel betydeligt mindre budgetter til cybersikkerhed og væsentligt mindre kvalificerede cybersikkerhedsspecialister end for eksempel finansielle institutioner. [18]
- Medicinske IT-systemer er tæt knyttet til finansielle tjenester. For eksempel kan medicinske centre have fleksible opsparingsplaner til uforudsete udgifter, med egne betalingskort eller opsparingskonti – hvor der opbevares sekscifrede beløb. [18]
- Mange organisationer samarbejder med medicinske centre og tilbyder deres ansatte et individuelt sundhedssystem. Dette giver en angriber mulighed for at få adgang til fortrolige oplysninger om virksomhedens kunder i det medicinske center ved at hacke ind i medicinske centre. For ikke at nævne, at den, der begår angreb, kan være arbejdsgiveren selv, som stille og roligt sælger sine ansattes medicinske oplysninger til tredjepart. [18]
- Medicinske centre har omfattende forsyningskæder og store lister over leverandører, som de har et digitalt forhold til. Gennem hacking af IT-systemerne i det medicinske center kan en angriber også få adgang til leverandørernes systemer. Derudover er leverandører, der er digitalt tilknyttet det medicinske center, i sig selv en attraktiv indgang til IT-systemerne i det medicinske center for angriberen. [18]
- I andre områder er beskyttelsen blevet meget sofistikeret, og derfor har angribere været nødt til at mestre en ny sektor, hvor transaktioner foregår gennem sårbart udstyr og sårbar software. [18]
Hvordan er tyveri af sociale sikringsnumre relateret til den kriminelle dokumentfalskningsindustri?
- Den 30. januar 2015 forklarede nyhedsbureauet «Tom’s Guide» [31], hvordan almindelig dokumentfalsk adskiller sig fra sammensat dokumentfalsk. I sin simpleste form indebærer dokumentfalsk, at en svindler blot påstår at være en anden person ved at bruge deres navn, social sikringsnummer (SSN) og anden personlig information. En sådan svindel opdages ofte hurtigt og nemt. Ved en sammensat tilgang skaber de onde personer en helt ny identitet. Ved at forfalske et dokument tager de et reelt SSN og tilføjer fragmenter af personlig information fra flere forskellige personer. Dette Frankenstein-monstrum, syet sammen af data fra forskellige mennesker, er meget sværere at opdage end den simpleste form for dokumentfalsk. Da svindleren kun bruger nogle oplysninger fra hver af ofrene, vil deres svindel ikke blive knyttet til de legitime ejere af disse fragmenter af personlig information. For eksempel, når den legitime ejer af et SSN ser på sin aktivitet, vil de ikke finde noget mistænkeligt der.
- De onde personer kan bruge deres Frankenstein-monstrum til at få job eller tage lån [31], samt til at åbne fiktive virksomheder [32]; til at foretage køb, få kørekort og pas [34]. Selv i tilfælde af lån er det meget svært at spore dokumentfalsk, og derfor, hvis bankfolkene begynder at efterforske, vil den legitime ejer af den pågældende fragmenter af personlig information sandsynligvis blive draget til ansvar, og ikke skaberen af Frankenstein-monstrummet.
- Uetiske iværksættere kan bruge dokumentfalsk til at bedrage kreditorer ved at skabe en såkaldt virksomheds-sandwich. Ideen bag virksomheds-sandwichen er, at uetiske iværksættere kan skabe flere falske identiteter og præsentere dem som kunder af deres virksomhed, hvilket skaber en illusion af forretningssucces. På den måde bliver de mere attraktive for deres kreditorer og får mulighed for at bruge mere fordelagtige lånevilkår. [33]
- Tyveri af personlig information og misbrug af den – forbliver ofte uset af de lovlige ejere i lang tid, men kan forårsage dem betydelige ulemper på de mest upassende tidspunkter. For eksempel kan den lovlige ejer af et CPR-nummer ansøge om sociale ydelser og få afslag – på grund af en overflod af indkomst, der opstod som følge af en fabrikeret forretning, hvor hans CPR-nummer blev brugt. [33]
- Siden 2007 og frem til i dag er den milliardstore kriminalitetsbranche med dokumentfalsk baseret på CPR-numre blevet mere og mere populær [34]. Svindlere foretrækker dog de CPR-numre, der aktivt ikke anvendes af deres lovlige ejere – blandt dem er CPR-numre for børn og afdøde. Ifølge nyhedsbureauet 'CBS', blev der i 2014 registreret tusinder af månedlige hændelser – i modsætning til ikke mere end 100 om måneden i 2009. Den eksponentielle vækst i denne form for svindel – og især dens indflydelse på personlige data for børn – vil have triste konsekvenser for de unge i fremtiden. [34]
- Børns CPR-numre bruges i denne svindelschemes 50 gange oftere end voksne CPR-numre. Denne interesse for børns CPR-numre skyldes det faktum, at de normalt ikke er aktive i hvert fald indtil de er 18 år. Så hvis forældre til mindreårige børn ikke holder øje med deres CPR-numre, – kan deres barn i fremtiden få afslag på udstedelse af kørekort eller studielån. Dette kan også komplicere ansættelse – hvis informationer om mistænkelig aktivitet ved CPR-nummeret bliver tilgængelige for en potentiel arbejdsgiver. [34]
I dag er der meget snak om udsigterne og sikkerheden ved kunstig intelligens-systemer. Hvordan står det til i den medicinske sektor?
- I juniudgaven 2017 af 'MIT Technology Review', offentliggjorde chefredaktøren for dette magasin, der specialiserer sig i teknologi inden for kunstig intelligens, sin artikel 'Den mørke side af kunstig intelligens', hvori han grundigt besvarede dette spørgsmål. De vigtigste punkter i hans artikel [35]:
- Moderne artificial intelligence (AI) systemer er så komplekse, at selv de ingeniører, der designer dem, ikke kan forklare, hvordan AI træffer bestemte beslutninger. I dag og i den nærmeste fremtid er det ikke muligt at udvikle et AI-system, der altid kan forklare sine handlinger. Teknologien inden for 'deep learning' har vist sig at være meget effektiv til at løse de presserende problemer fra de seneste år: billed- og talegenkendelse, oversættelse, medicinske anvendelser. [35]
- Der er store forventninger til AI i diagnostisering af livstruende sygdomme og til at træffe komplekse økonomiske beslutninger; det forventes også, at AI vil blive et centralt element i mange andre brancher. Men dette vil ikke ske – eller i det mindste ikke bør ske – før vi finder en måde at lave sådanne deep learning-systemer, som kan forklare de beslutninger, de træffer. Ellers vil vi ikke kunne forudsige, hvornår systemet fejler – og det vil med tiden helt sikkert fejle. [35]
- Dette problem er blevet presserende nu, og i fremtiden vil det kun blive værre. Uanset om det drejer sig om økonomiske, militære eller medicinske beslutninger. Computere, der kører de relevante AI-systemer, har programmeret sig selv på en sådan måde, at vi ikke har mulighed for at forstå, 'hvad de har i tankerne'. Hvad skal man sige om slutbrugerne, når selv ingeniørerne, der designer disse systemer, ikke er i stand til at forstå og forklare deres adfærd. Som AI-systemer udvikler sig, kan vi snart nå et punkt – hvis vi ikke allerede er nået – hvor vi, når vi stoler på AI, skal tage et 'tro på noget' spring. Selvfølgelig kan vi som mennesker heller ikke altid forklare vores ræsonneringer og ofte stole på intuition. Men kan vi tillade maskiner at tænke på samme måde – uforudsigeligt og uforklarligt? [35]
- I 2015 blev Mount Sinai, et medicinsk center i New York, inspireret til at anvende konceptet med dyb læring på sin omfattende database af sygdomshistorier. Datastrukturen, der blev brugt til at træne AI-systemet, indeholdt hundreder af parametre, der blev angivet baseret på resultater fra analyser, diagnoser, tests og lægejournaler. Programmet, der behandlede disse journaler, blev kaldt 'Deep Patient'. Det blev trænet ved hjælp af optegnelser fra 700.000 patienter. Under test af nye optegnelser viste det sig at være meget nyttigt til at forudsige sygdomme. Uden noget interaktion med en ekspert fandt 'Deep Patient' symptomer skjult i sygdomshistorierne, som ifølge AI indikerede, at patienten var på randen af alvorlige komplikationer, herunder leverkræft. Vi har tidligere eksperimenteret med forskellige metoder til forudsigelse, der brugte sygdomshistorier fra mange patienter som inputdata, men resultaterne fra 'Deep Patient' kan slet ikke sammenlignes med dem. Derudover er der helt uventede resultater: 'Deep Patient' forudsiger meget godt forekomsten af psykiske lidelser som skizofreni. Men da moderne medicin ikke har redskaber til at forudsige dette, opstår spørgsmålet, hvordan AI formåede det. Dog kan 'Deep Patient' ikke forklare, hvordan det gør det. [35]
- I idéverdenen burde sådanne værktøjer forklare lægerne, hvordan de nåede frem til en bestemt konklusion, for eksempel for at rette argumentation for brugen af et bestemt lægemiddel. Desværre kan moderne kunstige intelligenssystemer ikke dette. Vi kan skabe sådanne programmer, men vi ved ikke, hvordan de fungerer. Dyb læring har ført AI-systemer til en eksplosiv succes. I øjeblikket anvendes sådanne AI-systemer til at træffe nøglebeslutninger i brancher som medicin, finans, produktion osv. Måske er det selve intelligensens natur, at kun en del af den kan rationaliseres, mens det meste tager spontane beslutninger. Men hvad vil det føre til, når vi tillader sådanne systemer at diagnosticere kræft og udføre militære manøvrer? [35]
Har medicinsk sektor lært noget fra WannaCry-situationen?
- Den 25. maj 2017 meddelte nyhedsbureauet «BBC», [16] at en af de væsentlige årsager til den manglende opmærksomhed på cybersikkerhed i bærbare medicinske enheder er deres lave regnekraft, som skyldes strenge krav til deres størrelse. To andre ikke mindre betydningsfulde årsager er mangel på viden om, hvordan man skriver sikker kode, og præstationspres for at få det endelige produkt klar til tiden.
- I den samme meddelelse bemærkede «BBC» [16], at der i forhold til analyser af softwarekoden i en af hjertestarterne blev fundet over 8000 sårbarheder; og at på trods af den omfattende opmærksomhed om cybersikkerhedsproblemer, der blev afsløret efter WannaCry-incidenten, havde kun 17 % af producenterne af medicinsk udstyr taget konkrete skridt for at sikre cybersikkerheden i deres enheder. For de medicinske centre, der lykkedes med at undgå at møde WannaCry, var det kun 5 %, der bekymrede sig om cybersikkerhed for deres udstyr. Disse rapporter blev modtaget kort efter, at mere end 60 sundhedsorganisationer i Storbritannien blev ofre for et cyberangreb.
- Den 13. juni 2017, en måned efter WannaCry-incidenten, diskuterede Peter Pronovost, læge med doktorgrad og vicepræsident for patientsikkerhed på det store medicinske center «Johns Hopkins Medicine», [17] i «Harvard Business Review» de presserende udfordringer ved computeriseret integration af medicinsk udstyr, men nævnte ikke et eneste ord om cybersikkerhed.
- Den 15. juni 2017, en måned efter WannaCry-incidenten, diskuterede Robert Pearl, læge med doktorgrad og leder af to medicinske centre, [15] i «Harvard Business Review» de moderne udfordringer, som udviklere og brugere af EMR-systemer står overfor, men nævnte ikke cybersikkerhed.
- Den 20. juni 2017, en måned efter WannaCry-hændelsen, offentliggjorde en gruppe forskere med doktorgrader fra Harvard Medical School, som også er ledere af centrale afdelinger på "Brigham and Women's Hospital", [20] resultaterne af en rundbordsdiskussion i "Harvard Business Review". Diskussionsemnet var behovet for at modernisere medicinsk udstyr for at forbedre kvaliteten af patientbehandling. Der blev drøftet muligheder for at reducere lægernes belastning og omkostninger gennem optimering af teknologiske processer og omfattende automatisering. 34 førende medicinske centre i USA deltog i rundbordet. Deltagerne satte store forhåbninger til forudsigelsesværktøjer og smarte enheder i forbindelse med modernisering af det medicinske udstyr. Der blev ikke sagt et ord om cybersikkerhed.
Hvordan kan medicinske centre sikre cybersikkerhed?
- I 2006 erklærede Nikolai Ilyin, generalløjtnant og leder af FSO's afdeling for informationssystemer, [52]: "Problemet med informationssikkerhed er i dag mere relevant end nogensinde før. Antallet af anvendt teknologi er steget markant. Desværre tages spørgsmål om informationssikkerhed ikke altid i betragtning i designfasen. Det er klart, at prisen for at løse dette problem er mellem 10 og 20 procent af systemets samlede omkostninger, og kunden ønsker ikke altid at betale ekstra. Samtidig er det vigtigt at forstå, at pålidelig beskyttelse af information kan kun opnås gennem en holistisk tilgang, hvor organisatoriske foranstaltninger kombineres med implementering af tekniske beskyttelsesmidler."
- Den 3. oktober 2016 delte Mohammed Ali, tidligere en nøglemedarbejder hos IBM og Hewlett Packard og nu leder af firmaet "Carbonite" med speciale i cybersikkerhedsløsninger, sine observationer om cybersikkerhedssituationen i den medicinske sektor på siderne af "Harvard Business Review": "Da ransomware er så udbredt og skaderne kan være så dyre, undrer jeg mig altid over, når jeg i samtaler med CEO'er opdager, at de ikke tillægger dette nogen betydning. I bedste fald delegerer CEO'en cybersikkerhedsproblemerne til IT-afdelingen. Men det er ikke tilstrækkeligt for at sikre effektiv beskyttelse. Derfor opfordrer jeg altid CEO'er til: 1) at inkludere foranstaltninger til at forhindre ransomware i listen over prioriteter for organisatorisk udvikling; 2) at gennemgå den relevante cybersikkerhedsstrategi mindst en gang om året; 3) at involvere hele organisationen i relevant uddannelse."
- Man kan låne etablerede løsninger fra finanssektoren. Den vigtigste konklusion, som finanssektoren har draget fra tumulten omkring cybersikkerhed: "Det mest effektive element inden for cybersikkerhed er uddannelse af medarbejdere. Fordi menneskelige faktorer i dag er den primære årsag til cybersikkerhedshændelser, især folks sårbarhed over for phishing-angreb. Mens stærk kryptering, cyberrisiko-forsikring, flertrinsautorisering, tokenisering, chipkort, blockchain og biometrik er nyttige, er de i høj grad sekundære."
- Den 19. maj 2017 rapporterede nyhedsbureauet "BBC", at salget af sikkerhedssoftware i Storbritannien steg med 25% efter WannaCry-hændelsen. Imidlertid mener specialister fra Verizon, at panisk køb af sikkerhedssoftware ikke er den rette løsning for at sikre cybersikkerhed; det kræver en proaktiv tilgang snarere end en reaktiv tilgang.
P.S. Kunne du lide artiklen? Hvis ja, så giv den et like. Hvis antallet af likes (lad os sigte efter 70) viser, at læserne af Habr har interesse i emnet, vil jeg om et stykke tid forberede en opfølgning med en oversigt over endnu nyere trusler mod medicinske informationssystemer.
Bibliografi
- David Talbot. // MIT Technology Review (Digital). 2012.
- Kristina Grifantini. // MIT Technology Review (Digital). 2008.
- Denis Makrushin. // SecureList. 2017.
- Tom Simonite. // MIT Technology Review (Digital). 2016..
- Sarah Marsh. // The Guardian. 2017.
- Alex Hern. // The Guardian. 2017.
- Sarunas Cerniauskas. // OCCRP: Organized Crime and Corruption Reporting Progect. 2017.
- Ray Walsh. // BestVPN. 2017.
- Adam Levin. // HuffPost. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2014.
- Pjotr Sapozhnikov. // АМИ: Российское агентство медико-социальной информации. 2016.
- Jim Finkle. // Reuters. 2014.
- Julia Carrie Wong. // The Guardian. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2016.
- Robert M. Pearl, MD (Harvard). // Harvard Business Review (Digital). 2017.
- // BBC. 2017.
- Peter Pronovost, MD. // Harvard Business Review (Digital). 2017.
- Rebecca Weintraub, MD (Harvard), Joram Borenstein. // Harvard Business Review (Digital). 2017.
- Mohamad Ali. // Harvard Business Review (Digital). 2016.
- Meetali Kakad, MD, David Westfall Bates, MD. // Harvard Business Review (Digital). 2017.
- Michael Gregg. // HuffPost. 2013.
- // SmartBrief. 2017.
- Matthew Wall, Mark Ward. // BBC. 2017.
- // BBC. 2017.
- Alex Hern. // The Guardian. 2017.
- // FBI. 2017.
- // Rxperian. 2017.
- Steven Erlanger, Dan Bilefsky, Sewell Chan. // The New York Times. 2017.
- // BBC. 2017.
- Allen Stefanek. .
- Linda Rosencrance. // Tom’s Guide. 2015.
- .
- .
- Steven D’Alfonso. // Security Intelligence. 2014.
- Will Knight. Den mørke hemmelighed i hjertet af AI // MIT Technology Review. 120(3), 2017.
- Kuznetsov G.G. // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Vladimir Makarov. // Радио «Эхо Москвы».
- // Открытые системы. 2015.
- Irina Sheyan. // Computerworld Россия. 2012.
- Irina Sheyan. // Computerworld Россия. 2012.
- Olga Smirnova. // Профиль. 2016.
- Tsepljeva Anastasia. // 2012.
- .
- Kuznetsov G.G. // «Информатика Сибири».
- .
- .
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Ageenko T.Y., Andrianov A.V. // IT-Стандарт. 3(4). 2015.
- 2013.
- Zhilyaev P.S., Goryunova T.I., Volodin K.I. // Международный студенческий научный вестник. 2015.
- Irina Sheyan. // Директор информационной службы. 2017.
- Irina Sheyan. // Директор информационной службы. 2016.
- // 2017.
- Andrei Makhonin. // БиБиСи. 2017.
- Erik Bosman, Kaveh Razavi. Dedup Est Machina: Hukommelsesdeduplikation som en avanceret udnyttelsesvektor // Proceedings of the IEEE Symposium on Security and Privacy. 2016. s. 987-1004.
- Bruce Potter. Dirty Little Secrets of Information Security // DEFCON 15. 2007.
- Ekaterina Kostina. .
Kilde: habr.com
