

Infrastrukturen i nutidens storbyer er bygget på internet of things-enheder: fra overvågningskameraer på vejene til store vandkraftværker og hospitaler. Hackere kan gøre enhver tilsluttet enhed til en bot og derefter bruge den til at udføre DDoS-angreb.
Motiverne kan være meget forskellige: for hackere kan det f.eks. være regeringen eller et selskab, der betaler, og nogle gange er det bare forbrydere, der ønsker at more sig og tjene penge.
I Rusland skræmmer militæret os stadig mere med mulige cyberangreb på "kritisk infrastruktur" (det var faktisk for at beskytte mod dette, at lovgivningen om suverænt internet blev vedtaget, i det mindste formelt).
Men det er ikke kun en skrækhistorie. Ifølge "Kaspersky" har hackere angrebet internet of things-enheder mere end 100 millioner gange i første halvår af 2019 — oftest ved hjælp af botnets som Mirai og Nyadrop. Interessant nok ligger Rusland kun på fjerdepladsen for sådanne angreb (på trods af det skræmmende image af "russiske hackere", der er skabt af den vestlige presse); i top tre er Kina, Brasilien og endda Egypten. USA ligger kun på femtepladsen.
Så kan man effektivt afværge sådanne angreb? Lad os først se på nogle kendte tilfælde af sådanne angreb for at finde svaret på, hvordan man kan beskytte sine enheder, i det mindste på et grundlæggende niveau.
Bowman Avenue Dæmning
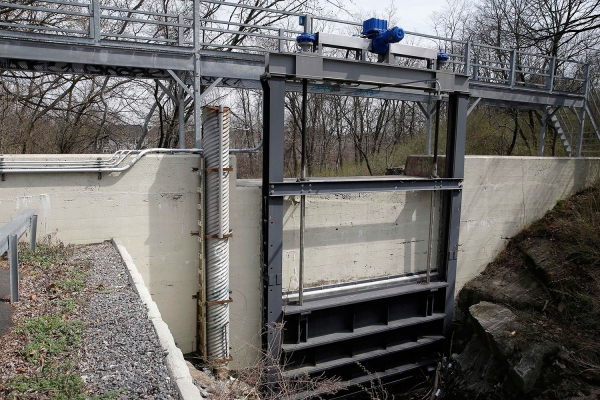
Bowman Avenue Dæmningen ligger i byen Rye Brook (New York) med en population på under 10.000 mennesker – dens højde er kun seks meter, og bredden overstiger ikke fem. I 2013 opdagede de amerikanske sikkerhedsmyndigheder malware i dæmnings information system. Dengang udnyttede hackere ikke de stjålne data til at forstyrre driften af objekter (formentlig fordi dæmningen blev afkoblet fra internettet i forbindelse med reparationer).
Bowman Avenue er nødvendig for at forhindre oversvømmelser af områder nær bækken under oversvømmelse. Og der kunne ikke have været nogen ødelæggende konsekvenser ved at bringe dæmningen ude af drift — i værste fald ville kældre i nogle bygninger længere nede ad bækken blive oversvømmet med vand, men det kan ikke engang kaldes en oversvømmelse.
Borgmesteren Paul Rosenberg antydede dengang, at hackerne muligvis havde forvekslet bygningen med en anden stor dæmning med samme navn, i Oregon. Denne dæmning bruges til at vande mange gårde, og her ville fejl have forårsaget alvorlig skade for de lokale indbyggere.
Det er helt muligt, at hackerne blot trænede på den lille dæmning for derefter at udføre et alvorligt angreb på en større vandkraftværk eller et andet element af elnettet i USA.
Angrebet på Bowman Avenue Dæmningen blev anerkendt som en del af en række hack angreb mod banksystemer, som syv iranske hackere havde gennemført succesfuldt i løbet af et år (DDoS-angreb). I løbet af denne periode blev driften af 46 af landets største finansielle institutioner forstyrret, og bankkonti for hundredtusindvis af kunder blev blokeret.
Senere blev den iranske hacker Hamid Firuzi anklaget for serien af hackerangreb mod bankerne og Bowman Avenue Dæmningen. Det viste sig, at han brugte metoden "Google-dorking" til at finde "huller" i dæmningsdriften (senere kom lokalpressen med en bølge af anklager mod Google). Hamid Firuzi befandt sig ikke på amerikansk jord. Da der ikke findes en ekstraditionsaftale mellem Iran og USA, modtog hackerne ingen reelle straffe.
2. Gratis metro i San Francisco
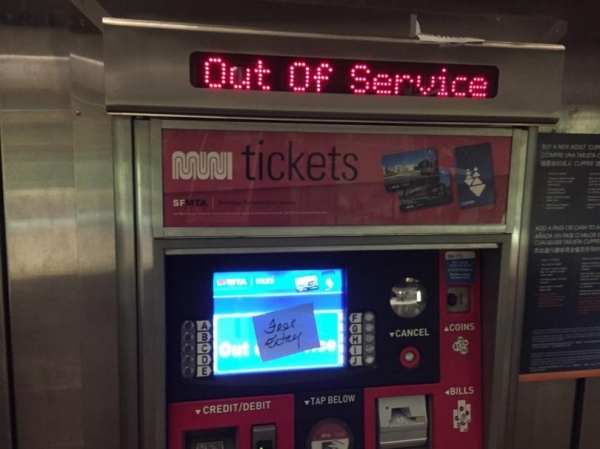
Den 25. november 2016 dukkede der en meddelelse op på alle elektroniske salgsterminaler til offentlig transport i San Francisco: "I er blevet hackede, alle data er krypteret." Alle Windows-computere tilhørende City Transport Agency blev også ramt. Den skadelige software HDDCryptor (en ransomware, der angriber hovedopstartssektoren på Windows-computere) nåede frem til kontrolsystemet. domænet organisationen.
HDDCryptor krypterer lokale harddiske og netværksfiler ved hjælp af tilfældigt genererede nøgler, hvorefter den omskriver MBR på harddiskene for at forhindre korrekt systemstart. Udstyret inficeres typisk via handlinger fra medarbejdere, der utilsigtet åbner et fangstfil i en e-mail, hvorefter viruset spreder sig gennem netværket.
Angriberne tilbød den lokale regering at kontakte dem via e-mail cryptom27@yandex.com (ja, Yandex). For at få nøglen til at dekryptere alle data krævede de 100 bitcoins (på det tidspunkt cirka 73.000 dollars). Hackerne tilbød også at dekryptere én maskine for én bitcoin for at bevise, at gendannelse var muligt. Men regeringen klarede virusudbruddet selv, dog tog det mere end et døgn. I mellemtiden blev transporten med metro gratis for at genoprette driften af hele systemet.
„Vi åbnede adgangsportene som en sikkerhedsforanstaltning for at minimere virkningen af dette angreb på passagererne,” forklarede kommunens talsmand Paul Rose.
Kriminelle hævdede også, at de havde fået adgang til 30 GB interne dokumenter fra San Francisco Transport Agency og truede med at lække dem på internettet, hvis løsesummen ikke blev betalt inden for 24 timer.
For øvrigt blev Hollywood Presbyterian Medical Center i den samme stat udsat for et angreb året før. Dengang blev hackerne betalt 17.000 dollars for at genoprette adgangen til hospitalets computersystem.
3. Nødvarselsystemet i Dallas
I april 2017 kl. 23:40 aktiveredes 156 nødsirener i Dallas for at advare befolkningen om nødsituationer. De kunne først slukkes to timer senere. I løbet af denne tid modtog 911-tjenesten tusindvis af opkald fra lokale borgere (tre svage tornadoer havde passeret gennem Dallas blot få dage før hændelsen og ødelagt flere huse).
Nødvarselsystemet blev installeret i Dallas i 2007, og sirenerne blev leveret af Federal Signal. Myndighederne har ikke givet yderligere detaljer om systemernes funktion, men har oplyst, at det bruger „tone-signaler”. Disse signaler sendes typisk via vejrtjenesten ved hjælp af Dual-Tone Multi-Frequency (DTMF) eller Audio Frequency Shift Keying (AFSK). Det er krypterede kommandoer, der blev sendt på en frekvens på 700 MHz.
Byens myndigheder har antaget, at gerningsmændene optog audiosignaler, der blev transmitteret under testning af alarmssystemet, og derefter afspillede dem (en klassisk replay-attack). For at udføre dette var det tilstrækkeligt for hackerne at købe testudstyr til radiofrekvenser, som nemt kan købes i specialbutikker.
Eksperter fra forskningsfirmaet Bastille har bemærket, at gennemførelsen af en sådan attack indebærer, at gerningsmændene har studeret nøje, hvordan byens nødalarmsystem fungerer, herunder frekvenser og koder.
Dallas' borgmester udtalte den følgende dag, at hackerne vil blive fundet og straffet, og at alle alarmsystemer i Texas vil blive opgraderet. Men gerningsmændene blev aldrig fundet.
***
Konceptet med smarte byer medfører alvorlige risici. Hvis systemet til styring af metropolen bliver hacket, får gerningsmændene fjernadgang til at kontrollere trafikforholdene og byens strategisk vigtige objekter.Risici er også forbundet med tyveri af databaser, der inkluderer ikke kun information om hele byens infrastruktur, men også personlige oplysninger om borgerne. Man skal heller ikke glemme det overstigende energiforbrug og overbelastning af netværk – alle teknologier hænger sammen med kommunikationskanaler og noder, herunder det forbrugte elektricitet.
Ejernes angstniveau for IoT-enheder stræber mod nul.
I 2017 gennemførte firmaet Trustlook en undersøgelse om ejernes bevidsthed om sikkerheden ved deres IoT-enheder. Det viste sig, at 35% af respondenterne ikke ændrede den standard (fabriksindstillede) adgangskode, før de begyndte at bruge enheden. Mere end halvdelen af brugerne installerer slet ikke software til at beskytte mod hackerangreb. 80% af ejerne af IoT-enheder har aldrig hørt om eksistensen af botnettet Mirai.
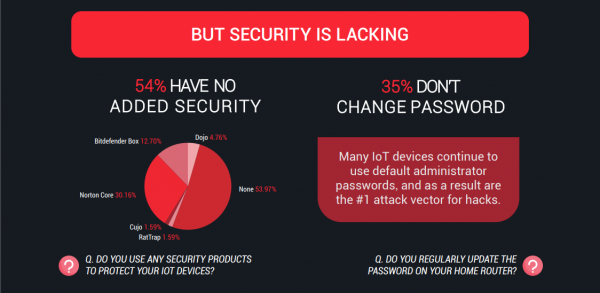
Samtidig vil antallet af cyberangreb kun stige med udviklingen af internettet af tingene. Og mens virksomheder køber «smarte» enheder og glemmer elementære sikkerhedsregler, får cyberkriminelle flere og flere muligheder for at tjene penge på careless brugere. For eksempel bruger de netværk af inficerede enheder til at udføre DDoS-angreb eller som proxy-server for other malicious actions. Most of these unpleasant incidents can be prevented if simple rules are followed:
- Change the factory password before you start using the device
- Install reliable internet security software on your computers, tablets, and smartphones.
- Do your research before making a purchase. Devices become smart because they collect a lot of personal data. You need to know what type of information will be collected, how it will be stored and protected, and whether it is shared with third parties.
- Regularly check for firmware updates on the manufacturer's website
- Don't forget to audit the event log (especially analyzing all USB port usages)
Kilde: habr.com
