

Overgangen til Kubernetes og Linux-infrastruktur under digital transformation af organisationer fører til, at applikationer i stigende grad begynder at blive bygget på mikrotjenestearkitektur, hvilket resulterer i komplekse skemaer for ruteanmodninger mellem tjenester.
Med Red Hat OpenShift Service Mesh går vi ud over traditionel routing og tilbyder komponenter til sporing og visualisering af disse anmodninger for at gøre samspillet mellem tjenester enklere og mere pålideligt. Introduktionen af et specialiseret logisk styringsniveau, den såkaldte service mesh , hjælper med at forenkle tilkobling, kontrol og operationel styring på niveauet for hver enkelt applikation, der er implementeret på Red Hat OpenShift, den førende enterprise Kubernetes-platform.
Red Hat OpenShift Service Mesh tilbydes som en speciel Kubernetes-operator, hvis funktioner kan afprøves i Red Hat OpenShift 4. .
Forbedret sporing, routing og optimering af kommunikation på niveauet af applikationer og tjenester.
Ved kun at bruge hardware load balancere, specialiseret netværksudstyr og andre lignende løsninger, som er blevet normen i moderne IT-miljøer, er det meget vanskeligt og nogle gange umuligt at ensartet og konsekvent regulere og styre kommunikationer på "service-to-service" niveauet, som opstår mellem applikationer og deres tjenester. Med indførelsen af et ekstra styringslag, service mesh, kan containeriserede applikationer bedre spore, rute og optimere deres kommunikation med Kubernetes som platformens kerne. Service mesh hjælper med at forenkle styringen af hybride belastninger med flere lokationer og giver mere detaljeret kontrol over datalokationer. Med lanceringen af OpenShift Service Mesh håber vi, at denne vigtige komponent i stakken af mikrotjenesteteknologier vil udvide organisationers muligheder, når de implementerer multi-cloud og hybride strategier.
OpenShift Service Mesh er bygget på grundlag af flere open source-projekter som Istio, Kiali og Jaeger, og giver mulighed for at programmere kommunikationslogik inden for mikroserviceapplikationsarkitektur. Som et resultat kan udviklingsteams fuldt ud fokusere på udviklingen af applikationer og tjenester, der løser forretningsmæssige udfordringer.
Gør livet lettere for udviklere
, før service mesh blev introduceret, lå en stor del af arbejdet med at styre komplekse interaktioner mellem tjenester på udviklernes skuldre. I disse forhold har de brug for et sæt værktøjer til at håndtere applikationens livscyklus, fra at overvåge resultaterne af kodeudrulning til at styre applikationstrafik i produktion. For at en applikation kan fungere korrekt, skal alle dens tjenester interagere tilfredsstillende med hinanden. Sporingsmuligheder giver udvikleren mulighed for at følge, hvordan hver tjeneste interagerer med de øvrige funktioner, og hjælper med at identificere flaskehalse, der skaber unødvendige forsinkelser i den virkelige drift.
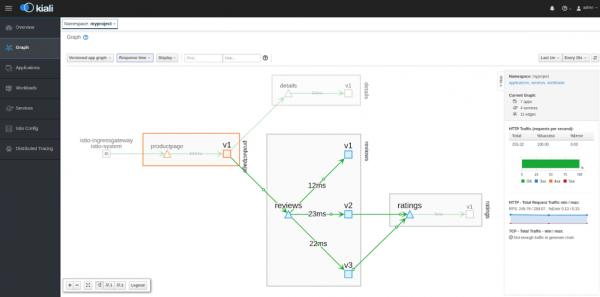
Muligheden for at visualisere forbindelserne mellem alle tjenester og se topologien for interaktionen hjælper også med at forstå det komplekse billede af mellemserviceforhold. Ved at samle disse nyttige funktioner inden for OpenShift Service Mesh tilbyder Red Hat udvikleren et udvidet sæt værktøjer, der er nødvendige for en succesfuld udvikling og implementering af cloud-mikrotjenester.
For at forenkle oprettelsen af en service mesh, muliggør vores løsning nemt implementering af dette niveau af administration inden for en allerede eksisterende OpenShift-forekomst ved hjælp af den relevante Kubernetes-operator. Denne operator påtager sig opgaverne med installation, netværksintegration og operationel administration af alle nødvendige komponenter, hvilket gør det muligt straks at begynde at bruge det nyoprettede service mesh til implementering af reelle applikationer.
Reducerede arbejdsbyrder ved implementering og administration af service mesh gør det muligt at skabe og teste applikationskoncepter hurtigere uden at miste overblikket over situationen, mens de udvikler sig. Hvorfor vente, indtil administrationen af mellemservicekommunikationer vokser til et reelt problem? OpenShift Service Mesh giver nemt den nødvendige skalerbarhed, før du faktisk får behov for det.
Listen over fordele, som OpenShift Service Mesh giver brugerne af OpenShift, inkluderer:
- Sporing og overvågning (Jaeger). Aktivering af service mesh med det formål at forbedre styringen kan ledsages af visse præstationsnedgange, derfor har OpenShift Service Mesh evnen til at måle det grundlæggende præstationsniveau, så disse data senere kan bruges til optimering.
- Visualisering (Kiali). Den visuelle repræsentation af service mesh hjælper med at forstå topologien af service-netværket og det overordnede billede af, hvordan tjenester interagerer.
- Kubernetes-operator Service Mesh. Minimerer behovet for administration ved håndtering af applikationer, hvilket muliggør automatisering af standardopgaver såsom installation, vedligeholdelse og service livscyklusstyring. Ved at tilføje forretningslogik kan administrationen endnu mere forenkles og nye funktioner hurtigere implementeres i produktionen. OpenShift Service Mesh-operatøren implementerer pakkerne Istio, Kiali og Jaeger sammen med konfigurationslogik, der straks implementerer al nødvendig funktionalitet.
- Understøttelse af flere netværksgrænseflader (multus). OpenShift Service Mesh fjerner manuelle operationer og giver udvikleren mulighed for at køre kode i en højere sikkerhedstilstand ved hjælp af SCC (Security Context Constraint). Specifikt sikres der ekstra isolation af arbejdsbyrder i klyngen, for eksempel kan der angives, hvilke belastninger der kan køres på vegne af root i et namespaces og hvilke ikke kan. Dette gør det muligt at kombinere de eftertragtede fordele ved Istio med velovervejede sikkerhedsforanstaltninger, der er nødvendige for klyngeadministratorer.
- Integration med Red Hat 3scale API Management. Til udviklere eller it-udbydere, der har brug for øget sikkerhed ved adgang til API'er, tilbyder OpenShift Service Mesh en standardkomponent, Red Hat 3scale Istio Mixer Adapter, som, i modsætning til service mesh, gør det muligt at kontrollere inter-service kommunikation på API-niveau.
Med hensyn til den videre udvikling af service mesh-teknologier har Red Hat i begyndelsen af dette år annonceret sit deltagelse i et brancherelateret projekt , som har til formål at forbedre interoperabiliteten af de nævnte teknologier, der tilbydes af forskellige leverandører. Samarbejdet i dette projekt vil hjælpe os med at give brugerne af Red Hat OpenShift et bredere og mere fleksibelt udvalg og bringe os nærmere en ny æra, hvor vi kan tilbyde udviklere en NoOps-miljø.
Prøv OpenShift
Service mesh-teknologier hjælper med at forenkle brugen af mikrotjenestestakke i hybridcloud. Derfor opfordrer vi alle, der aktivt bruger Kubernetes og containere, .
Kilde: habr.com
