

Zero Trust («nul tillid») er en sikkerhedsmodel udviklet af den tidligere analytiker Forrester i 2010. Siden da er modellen for «nul tillid» blevet det mest populære koncept inden for cybersikkerhed. De seneste store datalækager bekræfter kun behovet for, at virksomheder skal fokusere mere på cybersikkerhed, og Zero Trust-modellen kan vise sig at være den rigtige tilgang.
Zero Trust betyder fuldstændig mangel på tillid til nogen – også brugere inden for perimeters. Modellen indebærer, at hver bruger eller enhed skal bekræfte deres legitimationsoplysninger hver gang, de anmoder om adgang til en hvilken som helst ressource inden for eller uden for netværket.
Læs videre, hvis du ønsker at lære mere om Zero Trust-sikkerhedskonceptet.
Hvordan fungerer Zero Trust-konceptet?
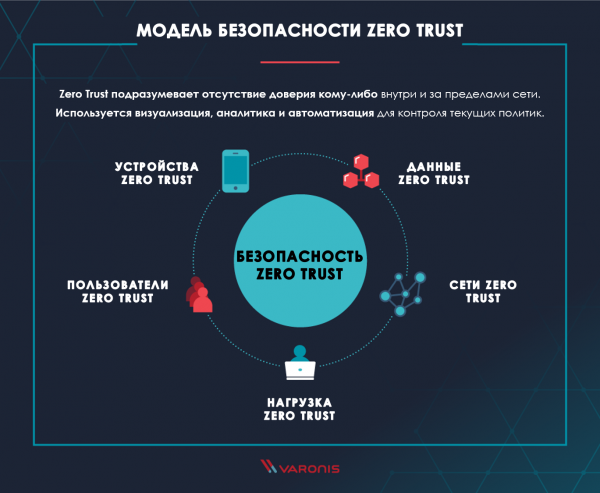
Zero Trust-konceptet er udviklet til en helhedsorienteret tilgang til cybersikkerhed, der omfatter en række teknologier og processer. Målet med «nul tillid» modellen er at beskytte virksomheder mod moderne trusler inden for cybersikkerhed og datalækager, samtidig med at overholdelse af lovgivningsmæssige krav til databeskyttelse og sikkerhed også opnås.
Lad os analysere de primære områder af Zero Trust-konceptet. Forrester anbefaler, at organisationer fokuserer på hver enkelt punkt for at opbygge den bedste «nul tillid» strategi.
Zero Trust-data: Dine data er, hvad angribere prøver at stjæle. Derfor giver det helt klart mening, at den første søjle i «nul tillid» konceptet er . Det betyder, at du skal være i stand til at analysere, beskytte, klassificere, overvåge og opretholde sikkerheden af dine virksomheders data.
Zero Trust-netværk: For at stjæle oplysninger skal angribere kunne bevæge sig inde i netværket, så din opgave er at gøre denne proces så vanskelig som muligt. Segmenter, isoler og kontroller dine netværk ved hjælp af moderne teknologier såsom next-generation firewalls, der er specielt designet til dette formål.
Zero Trust-brugere: Mennesker er det svageste led i sikkerhedsstrategien. Begræns, overvåg og håndhæv strengt principperne for, hvordan brugerne får adgang til ressourcer inden for netværket og internettet. Konfigurer VPN, CASB (cloud-adgangsbroker) og andre adgangsmuligheder for at beskytte dine medarbejdere.
Zero Trust-belastning: Betegnelsen belastning bruges af repræsentanter for service- og infrastrukturkontrolafdelingen til at beskrive hele applikationsstakken og backend-softwaren, som dine kunder bruger til at interagere med virksomheden. Uopdaterede klientapplikationer er et almindeligt angrebspunkt, som der skal beskyttes imod. Betraet hele teknologistakken – fra hypervisor til webfrontend – som en trussel og beskyt den med værktøjer, der understøtter konceptet "nul tillid".
Zero Trust-enheder: Med fremkomsten af Internet of Things (smartphones, smart-tv, smarte kaffemaskiner osv.) er antallet af enheder i dine netværk steget dramatisk i løbet af de seneste år. Disse enheder udgør også et potentielt angrebspunkt, og de skal derfor segmenteres og overvåges ligesom enhver anden computer i netværket.
Visualisering og analyse: For at implementere principperne for "nul tillid" med succes, skal du give dit sikkerheds- og incident response-team værktøjer til at visualisere alt, der sker i dit netværk, samt analyser til at forstå meningen med hændelserne. og analyse er nøglepunkterne i en succesfuld kamp mod eventuelle potentielle trusler i netværket.
Automatisering og styring: hjælper med at holde alle dine systemer operationelle med en model for "nul tillid" og overvåge implementeringen af Zero Trust-politikkerne. Mennesker er simpelthen ikke i stand til at holde styr på den mængde hændelser, der kræves for at opretholde princippet om "nul tillid".
3 principper for Zero Trust-modellen
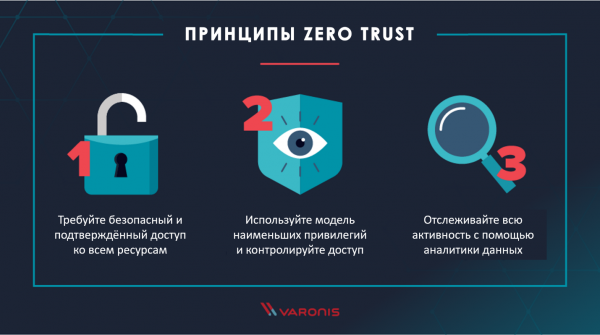
Krav om sikker og bekræftet adgang til alle ressourcer
Det første grundlæggende princip i Zero Trust-konceptet er adgangsrettigheder til alle ressourcer. Hver gang en bruger tilgår en filressource, applikation eller cloudopbevaring, kræves det, at brugeren skal autentificeres og autoriseres på ny for denne ressource.
Du skal betragte hver forsøg på adgang til dit netværk som en trussel, indtil det modsatte er bevist, uanset din hostingmodel og hvor forbindelsen stammer fra.
Brug principperne om mindste privilegier og kontroller adgangen
er en sikkerhedsparadigme, der begrænser hver brugers adgangsrettigheder til det niveau, der er nødvendigt for at udføre deres arbejdsopgaver. Ved at begrænse adgangen for hver medarbejder forhindrer du, at en angriber kan få adgang til mange data gennem kompromittering af én konto.
Brug , for at opnå mindste privilegier og give forretningsledere mulighed for selv at styre rettighederne til deres kontrollerede data. Udfør regelmæssig attestering af rettigheder og medlemskaber i grupper.
Spor alt
Principperne for 'zero trust' indebærer kontrol og verifikation af alt. Logning af hver netværksanmodning, filadgang eller e-mail for at analysere ondsindet aktivitet er ikke noget, en enkelt person eller et helt team kan håndtere. Brug derfor over de indsamlede logs for nemt at opdage trusler i dit netværk, såsom , malware eller hemmelige dataekstraktioner.
Implementering af 'zero trust' modellen
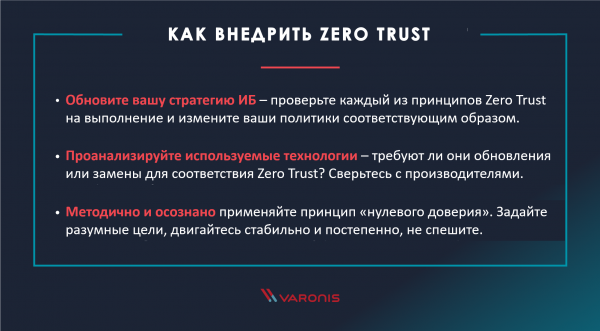
Lad os definere nogle grundlæggende anbefalinger til implementering af 'zero trust' modellen:
- Opdater hvert element i din informationssikkerhedsstrategi i overensstemmelse med principperne for Zero Trust: Gennemgå alle dele af din nuværende strategi for at sikre, at de overholder de beskrevne 'zero trust' principper, og juster dem om nødvendigt.
- Analyser den teknologiske stak, du bruger, og kontroller, om den kræver opdateringer eller udskiftninger for at opnå Zero Trust: Spørg producenterne af de anvendte teknologier om deres overensstemmelse med principperne for "zero trust". Kontakt nye leverandører for at søge yderligere løsninger, der kan være nødvendige for implementeringen af Zero Trust-strategien.
- Følg princippet om en systematisk og bevidst tilgang til implementeringen af Zero Trust: sæt mål, der er målbare og opnåelige. Sørg for, at nye leverandører også overholder den valgte strategi.
Zero Trust-model: stole på dine brugere
Zero Trust-modellen lever ikke helt op til sit navn, men sætningen "tro ikke på noget, kontroller alt" lyder ikke så godt. Du skal faktisk have tillid til dine brugere, hvis (og det er virkelig et stort "hvis"), hvis de har gennemgået et passende niveau af autorisation, og dine overvågningssystemer ikke har opdaget noget mistænkeligt.
Zero Trust-principper med Varonis
Ved implementeringen af Zero Trust-princippet gør Varonis det muligt at anvende en tilgang, der fokuserer på datasikkerhed:
- Varonis scanner adgangsrettigheder og mappestruktur for at opnå , udpege forretningsansvarlige for data og for at håndtere adgangsrettigheder af selve ejerne.
- Varonis analyserer indhold og identificerer kritiske data for at tilføje et ekstra sikkerhedsniveau og overvågning til den mest vigtige information samt for at opfylde lovgivningsmæssige krav.
- Varonis overvåger og analyserer adgang til filer, aktivitet i Active Directory, VPN, DNS, Proxy og e-mail for for adfærden hos hver bruger i dit netværk.
sammenligner den nuværende aktivitet med modellen for normal adfærd for at identificere mistænkelige handlinger og genererer en sikkerhedshændelse med anbefalinger til opfølgende trin for hver af de opdagede trusler. - Varonis tilbyder den nødvendige basis for overvågning, klassificering, håndtering af tilladelser og trusselsidentifikation, som er nødvendig for at implementere "zero trust"-princippet i dit netværk.
Hvorfor netop Zero Trust-modellen?
Zero Trust-strategien tilbyder et betydeligt beskyttelsesniveau mod datalækager og moderne cybersikkerhedstrusler. Det eneste, som angribere har brug for for at trænge ind i dit netværk, er tid og motivation. Ingen firewalls eller adgangspolitikker kan stoppe dem. Det er nødvendigt at opbygge interne barrierer og overvåge alt, hvad der sker, for at identificere deres handlinger under et hack.
Kilde: habr.com
