

31. marts er den internationale backup-dag, og ugen op til er altid fyldt med historier om sikkerhed. I mandags lærte vi allerede om det kompromitterede Asus og "tre ikke-navngivne producenter". Især overtroiske virksomheder sidder hele ugen på nåle og laver backups. Det skyldes, at vi alle er en smule careless med sikkerheden: nogle glemmer at spænde sikkerhedsbæltet på bagsædet, andre ignorerer udløbsdatoen for madvarer, nogle opbevarer brugernavn og adgangskode under tastaturet, og endnu bedre, skriver alle adgangskoderne i en notesbog. Enkelte personer formår at deaktivere antivirus, "for at undgå at det nedsætter computerens hastighed" og bruger ikke adgangsrettigheder i virksomhedssystemer (hvilke hemmeligheder er der i en virksomhed med 50 medarbejdere!). Måske har menneskeheden simpelthen endnu ikke udviklet et instinkt for cyber-selvbeskyttelse, som i princippet kan blive det nye grundlæggende instinkt.
Virksomheder har ikke udviklet sådanne instinkter. Et simpelt spørgsmål: er CRM-systemet en trussel mod informationssikkerheden eller et værktøj til at sikre sikkerheden? Det tvivler jeg på, der er nogen, der uden videre kan svare præcist på det. Her skal man starte, som vi blev undervist i engelsk: it depends... Det afhænger af indstillingerne, form for levering af CRM, vaner og overbevisninger hos leverandøren, graden af ligegyldighed blandt medarbejdere og hvor snedige kriminelle er. I sidste ende kan alt hackes. Hvordan skal man så leve?
Sådan er informationssikkerheden i små og mellemstore virksomheder
CRM-system som beskyttelse
At beskytte data om kommercielle og operationelle aktiviteter og sikre opbevaring af kundeoplysninger er en af de primære opgaver for CRM-systemer, og i denne henseende er det langt vigtigere end alt andet anvendt software i virksomheden.
Du er sikkert begyndt at læse denne artikel og i dit stille sind tænkt, at hvem vil have dine oplysninger. Hvis det er tilfældet, så har du sandsynligvis ikke beskæftiget dig med salg og ved ikke, hvor eftertragtede "levende" og kvalitets kundeoplysninger og information om metoder til at arbejde med denne database er. Indholdet af CRM-systemet er interessant ikke kun for virksomhedens ledelse, men også for:
- Angribere (sjældnere) - de har et mål, der specifikt relaterer sig til din virksomhed, og vil anvende alle ressourcer for at få fat i data: bestikkelse af medarbejdere, hacking, køb af dine data fra ledere, interview med ledere osv.
- Medarbejdere (hyppigere), som kan fungere som insideres for dine konkurrenter. De er simpelthen villige til at tage eller sælge kundedatabasen for egen vinding.
- Hobbyhackere (meget sjældent) - du kan blive offer for hacking af skyen, hvor dine data er, eller netværkshacking, eller måske vil nogen, bare for sjov, forsøge at 'trække' dine data (f.eks. data om engrosforhandlere af farmaceutiske produkter eller alkohol - bare for at se nærmere på).
Hvis nogen får adgang til din CRM, vil de få adgang til din drift, altså den mængde data, som du laver det meste af din profit med. Og fra det øjeblik, de får ondsindet adgang til CRM-systemet, begynder profitten at smile til den, der får fat i kundedatabasen. Eller til deres partnere og kunder (læs: nye arbejdsgivere).
God, pålidelig kan lukke disse risici og give en masse andre gode fordele inden for sikkerhed.
Så hvad kan et CRM-system gøre for sikkerheden?
(vi fortæller på eksemplet, da vi ikke kan stå inde for andre)
- To-faktor godkendelse ved brug af en USB-nøgle og adgangskode. understøtter to-faktor godkendelse for brugere ved login. I dette tilfælde skal brugeren, udover at indtaste adgangskoden, indsætte den USB-nøgle, der tidligere er initialiseret, i USB-porten på computeren. To-faktor godkendelse hjælper med at beskytte mod tyveri eller afsløring af adgangskoden.
Klikbar
- Start fra betroede IP-adresser og MAC-adresser. For at sikre højere sikkerhed kan man begrænse brugerens adgang til udelukkende registrerede IP-adresser og MAC-adresser. IP-adresser kan være både interne IP-adresser i det lokale netværk samt eksterne adresser, hvis brugeren tilgår eksternt (over internettet).
- Domæneautorisation (Windows-godkendelse). Systemen kan konfigureres således, at der ikke kræves indtastning af brugernes adgangskode ved login. I så fald sker Windows-autorisering, som identificerer brugeren ved hjælp af WinAPI. Systemet vil blive startet under den brugerprofil, som computeren kører på, på tidspunktet for systemstart.
- En anden mekanisme er private kunder. Private kunder er kunder, som kun deres vejleder kan se. I lister over andre brugere vil disse kunder ikke blive vist, selvom andre brugere har fulde beføjelser, herunder administratorrettigheder. Dette gør det muligt at beskytte for eksempel en pulje af særligt vigtige kunder eller en gruppe efter et andet kriterium, som vil blive tildelt en pålidelig leder.
- Mekanismen til adskillelse af adgangsrettigheder er en standard og prioriteret beskyttelsesforanstaltning i CRM. For at forenkle administrationen af brugernes rettigheder tildeles rettigheder ikke til specifikke brugere, men til skabeloner. Og den enkelte bruger tildeles så en eller anden skabelon, som besidder et bestemt sæt af rettigheder. Dette gør det muligt for hver medarbejder — fra nybegynder og praktikant til direktør — at få tildelt beføjelser og adgangsrettigheder, som tillader/forhindrer dem i at få adgang til fortrolige oplysninger og vigtig kommerciel information.
- Systemet til automatisk backup af data (backups), der kan konfigureres ved hjælp af scriptsserveren .
Dette er en implementering af sikkerhed baseret på ét system, hver leverandør har sine egne politikker. Men CRM-systemet beskytter virkelig dine oplysninger: du kan se, hvem der har trukket denne eller hint rapport, hvem der har set hvilke data, hvem der har foretaget eksport og meget mere. Selv hvis du først bliver opmærksom på en sårbarhed efterfølgende, vil du ikke lade handlingen forblive ustraffet, og du kan nemt finde ud af, hvilken medarbejder der har misbrugt tilliden og loyaliteten i virksomheden.
Slap af? For tidligt! Denne beskyttelse kan, ved uagtsomhed og ignorering af databeskyttelsesproblemer, gå imod dig.
CRM-systemet som en trussel
Hvis din virksomhed har blot én computer, er det allerede en kilde til cybertrusler. Derfor forøges trusselgraden, når antallet af arbejdsstationer (og medarbejdere) vokser, ligesom variationen i det installerede og anvendte software. Og det er ikke nemt med CRM-systemer – det er trods alt et program, der er designet til at opbevare og behandle en af de vigtigste og dyreste aktiver: kundegrundlag og kommercielle oplysninger, mens vi her fortæller skrækhistorier om deres sikkerhed. Faktisk er det ikke så dystert, hvis man håndterer det korrekt; med den rigtige tilgang vil du ikke få andet end fordele og sikkerhed fra CRM-systemet.
Hvad er advarselstegnene for et farligt CRM-system?
Lad os begynde med en lille introduktion til det grundlæggende. CRM-systemer kan være cloud-baserede og desktop-baserede. Cloud-baserede systemer har deres database ikke i dit firma, men i et privat eller offentligt cloud i et datacenter (for eksempel, du sidder i Chelyabinsk, og din database kører i et supercool datacenter i Moskva, fordi CRM-leverandøren besluttede det og har en aftale med denne specifikke udbyder). Desktop-baserede systemer (også kaldet on-premise eller server-baserede – hvilket ikke længere er så korrekt) baserer deres database på dine egne servere (nej, nej, forestil dig ikke et enormt serverrum med dyre kabinetter, oftest i små og mellemstore virksomheder er det en enkelt server eller endda en almindelig computer af moderne konfiguration), altså fysisk i dit kontor.
Uautoriseret adgang kan opnås til begge CRM-typer, men hastigheden og enkelheden ved adgangen er forskellige, især når vi taler om små og mellemstore virksomheder, der ikke er så optaget af informationssikkerhed.
Advarselstegn nr. 1
Årsagen til den højere sandsynlighed for problemer med data i et cloud-system er relationerne, der involverer flere led: du (udlejer af CRM) – leverandør – udbyder (der kan være en mere udvidet version: du – leverandør – IT-outsourcer for leverandøren – udbyder). 3-4 led i relationerne indebærer større risici end 1-2: problemet kan opstå hos leverandøren (ændring af kontrakt, manglende betaling til udbyderen), hos udbyderen (force majeure, hacking, tekniske problemer), hos outsourceren (skift af leder eller ingeniør) osv. Selvfølgelig forsøger store leverandører at have reserve datacentre, styre risici og have deres eget DevOps-team, men det udelukker ikke problemer.
Desktop CRM er typisk ikke leaset, men købt af virksomheden, hvilket gør forholdene mere enkle og gennemsigtige: leverandøren konfigurerer de nødvendige sikkerhedsniveauer under implementeringen af CRM (fra adgangsbegrænsninger og fysisk USB-nøgle til at placere serveren i en betonvæg osv.) og overdrager kontrol til ejer-virksomheden, som kan forbedre beskyttelsen, ansætte en systemadministrator eller kontakte sin softwareleverandør efter behov. Problemerne relaterer sig til arbejde med medarbejdere, netværkssikkerhed og fysisk beskyttelse af information. I tilfælde af anvendelse af en desktop CRM vil en fuldstændig internetafbrydelse ikke stoppe arbejdet, da databasen er placeret i det 'hjemlige' kontor.
En af vores ansatte, som har arbejdet i et udviklingsfirma for cloud-baserede kontor-løsninger, herunder CRM, fortæller om cloud-teknologier. «På et af mine arbejdssteder skabte virksomheden noget meget lignende en grundlæggende CRM, og alt dette var relateret til online-dokumenter osv. En dag så vi i GA en anormal aktivitet fra en af abonnenterne. Hvor overraskede vi analytikere blev, da vi, uden at være udviklere, men med et højt adgangsniveau, blot kunne klikke på et link og åbne det interface, som kunden brugte, for at se, hvilken populær tabel han havde. Som en sidebemærkning, ser det ud til, at kunden ikke ville have, at nogen så disse kommercielle data. Ja, det var en fejl, og den blev ikke rettet i flere år - efter min mening er den stadig der. Siden da har jeg været tilhænger af desktop-løsninger og stoler ikke rigtig på cloud-baserede løsninger, selvom vi selvfølgelig også bruger dem i arbejde og privatliv, hvor der også har været sjove fejltrin.»
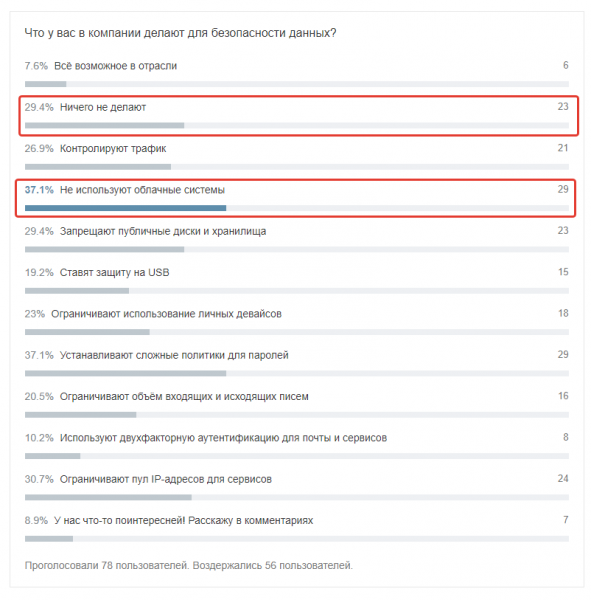
Fra vores undersøgelse på Habr, og det er ansatte i avancerede virksomheder
Datatab fra en cloud-baseret CRM-system kan skyldes datatab på grund af serverfejl, utilgængelige servere, force majeure, ophør af leverandørens aktiviteter osv. Cloud'en giver konstant, kontinuerlig internetadgang, og sikkerheden skal være uden præcedens: på niveau med kode, adgangsrettigheder, yderligere cyber-sikkerhedsforanstaltninger (f.eks. to-faktor-godkendelse).
Advarselssignal nr. 2
Det handler ikke kun om ét tegn, men en gruppe af tegn, der er relateret til leverandøren og dens politik. Lad os opremse nogle vigtige eksempler, som vi og vores medarbejdere har stødt på.
- Leverandøren kan vælge en utilstrækkeligt pålidelig datacenter, hvor kundernes databaser vil "køre". Han sparer penge, kontrollerer ikke SLA, beregner ikke belastningen, og slutresultatet vil være fatalt for dig.
- Leverandøren kan nægte retten til at flytte tjenesten til det datacenter, du har valgt. Dette er en ret almindelig begrænsning for SaaS.
- Leverandøren kan have en retlig eller økonomisk konflikt med skyudbyderen, og under "stridighederne" kan handlinger som backup eller for eksempel hastighed blive begrænset.
- Backup-tjenesten kan leveres til en separat pris. En almindelig praksis, som en klient af CRM-systemet kun kan finde ud af, når backup er nødvendig, altså i det mest kritiske og sårbare øjeblik.
- Medarbejdere hos leverandøren kan have ubesværet adgang til kundedata.
- Der kan opstå datalækager af enhver art (menneskelig faktor, svindel, hackere osv.).
Disse problemer er normalt forbundet med små eller unge leverandører, men selv store har gang på gang været involveret i uheldige episoder (google it). Derfor skal du altid have metoder til at beskytte oplysningerne på din side + på forhånd drøfte sikkerhedsspørgsmål med den valgte CRM-udbyder. Selve interessen for problemet vil allerede få leverandøren til at tage implementeringen så seriøst som muligt (især vigtigt, hvis du har at gøre med en partner til leverandøren, der ønsker at indgå en kontrakt og få provision, snarere end dine to-faktor… ja, du forstår).
Faretegn №3
Organisering af sikkerhedsarbejdet i din virksomhed. For et år siden skrev vi traditionelt om sikkerhed på Habra og gennemførte en undersøgelse. Udsnittet var ikke særligt stort, men svarene var sigende:
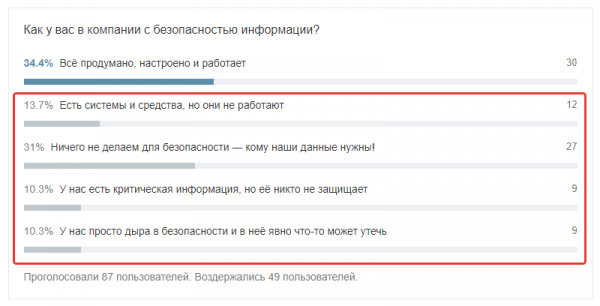
I slutningen af artiklen vil vi give links til vores publikationer, hvor vi detaljeret har behandlet relationerne i systemet "virksomhed - medarbejder - sikkerhed", og her vil vi give en liste over spørgsmål, hvis svar du bør finde inden for din virksomhed (selv hvis du ikke har brug for en CRM).
- Hvor opbevarer medarbejdere deres adgangskoder?
- Hvordan er adgangen til lagre på virksomhedens servere organiseret?
- Hvordan er software, der indeholder kommercielle og operationelle oplysninger, beskyttet?
- Er antivirussoftware aktivt for alle medarbejdere?
- Hvor mange medarbejdere har adgang til kundedata, og hvad er niveauet for denne adgang?
- Hvor mange nyansatte har I, og hvor mange medarbejdere er i opsigelsesprocessen?
- Har du for nylig talt med nøglemedarbejdere og lyttet til deres anmodninger og klager?
- Bliver printere overvåget?
- Hvordan er politikken for tilslutning af private enheder til PC'er samt brug af arbejds-Wi-Fi organiseret?
I virkeligheden er dette grundlæggende spørgsmål – kommentarer vil sikkert tilføje mere kompleksitet, men dette er grundlaget, som selv en selvstændig erhvervsdrivende med to medarbejdere bør kende.
Hvordan kan man beskytte sig?
- Backups er en essentiel ting, som ofte enten glemmes eller ikke tages vare på. Hvis du har et desktop-system, skal du indstille et backupsystem med en fast frekvens (for eksempel kan dette implementeres med RegionSoft CRM ved hjælp af ) og organisere ordentlig opbevaring af kopier. Hvis du har en cloud-baseret CRM, så spørg endelig, inden du indgår kontrakten, hvordan arbejdet med backups er organiseret: du har brug for oplysninger om dybde og frekvens, om opbevaringssted, og om omkostninger ved backup (det er ofte kun gratis at sauvegarde 'seneste data for perioden', mens fuld, sikker backup ofte tilbydes som en betalt service). Generelt er dette bestemt ikke et sted til at spare eller være ligeglad. Og ja, glem ikke at kontrollere, at der kan gendannes fra backups.
- Adskillelse af adgangsrettigheder på funktions- og dataniveau.
- Sikkerhed på netværksniveau – man bør tillade, at CRM kun bruges inden for kontorets undernet, begrænse adgangen for mobile enheder, forbyde brug af CRM-systemet hjemmefra eller, endnu værre, fra offentlige netværk (coworking, caféer, kundekontorer osv.). Vær især forsigtig med mobilversionen – lad den kun være en stærkt begrænset version til arbejde.
- Antivirus med realtids scanning er nødvendigt i alle tilfælde, men især for sikkerheden af virksomhedens data. Forbyd selvstændigt at deaktivere det på politisk niveau.
- Uddannelse af medarbejdere i cyberspace-hygiejne er ikke spild af tid, men en akut nødvendighed. Det er vigtigt at informere alle kolleger om, at de ikke kun skal advare, men også reagere korrekt på en trussel. At forbyde brugen af internettet eller e-mail på kontoret er fortid og skaber betydelig modstand; derfor skal vi arbejde med forebyggelse.
Selvfølgelig kan man opnå et tilstrækkeligt sikkerhedsniveau ved at bruge et cloud-system: benytte dedikerede servere, konfigurere routere, og opdele trafikken på applikations- og databaseniveau, bruge private subnetværk, indføre strenge sikkerhedsregler for administratorer, sikre driftstabilitet gennem backup med den nødvendige hyppighed og fuldstændighed, og udføre 24/7 netværksovervågning... Når man tænker over det, er det ikke så svært, men snarere dyrt. Som praksis viser, er det dog kun nogle virksomheder, primært store, der tager sådanne foranstaltninger. Derfor må vi sige det igen: både cloud og desktop bør ikke eksistere uafhængigt; beskyt dine data.
Nogle små, men vigtige råd til alle situationer omkring implementering af et CRM-system
- Tjek leverandøren for sårbarheder - søg efter oplysninger med søgeordene "sårbarhed Vendor Name", "hackede Vendor Name", "data lækage Vendor Name". Dette bør ikke være den eneste parameter, når man vælger et nyt CRM-system, men det er vigtigt at tage det i betragtning og især at forstå årsagerne til tidligere hændelser.
- Spørg leverandøren om datacenteret: tilgængelighed, hvor mange der er, hvordan nødskift er organiseret.
- Konfigurer sikkerhedsmarkører i CRM, overvåg aktivitet inde i systemet og usædvanlige spidser.
- Deaktiver eksport af rapporter, adgang via API for urelaterede medarbejdere - altså dem, der ikke har brug for disse funktioner til deres daglige arbejde.
- Sørg for, at din CRM-system har en proceslogging og brugerhandlinger logget.
Det er småting, men de supplerer det samlede billede på fremragende vis. Og egentlig findes der ikke småting i sikkerhed.
Når du implementerer et CRM-system, sikrer du sikkerheden af dine data - men kun hvis implementeringen foretages korrekt, og spørgsmål om informationssikkerhed ikke bliver sat på bagbrænderen. Enig, det ville være dumt at købe en bil uden at tjekke bremserne, ABS, tilstedeværelsen af airbags, sikkerhedsseler, og EDS. Det handler jo ikke bare om at køre, men om at køre sikkert og ankomme hel og uskadet. Det samme gælder for forretningen.
Og husk: hvis arbejdssikkerhedsreglerne er skrevet med blod, så er reglerne for cybersikkerhed i erhvervslivet skrevet med penge.
For mere information om cybersikkerhed og CRM-systemernes rolle i den, kan du læse vores detaljerede artikler:
- — en oversigt over mulige sikkerhedstrusler i den corporative sfære og et eksempel på et overvågningsskema.
- — en detaljeret analyse af, hvordan medarbejdere kan skade din virksomhed, og hvordan de gør det i den kommercielle sektor.
Hvis du leder efter et CRM-system, så kig på . Hvis du har brug for et CRM eller ERP - undersøg omhyggeligt vores produkter og sammenlign deres muligheder med dine mål og opgaver. Hvis du har spørgsmål eller vanskeligheder - skriv eller ring, vi organiserer en individuel online præsentation for dig - uden rangeringer og sammenligninger.
 , hvor vi uden reklamer skriver om ikke helt formelle emner om CRM og erhverv.
Kilde: habr.com
