

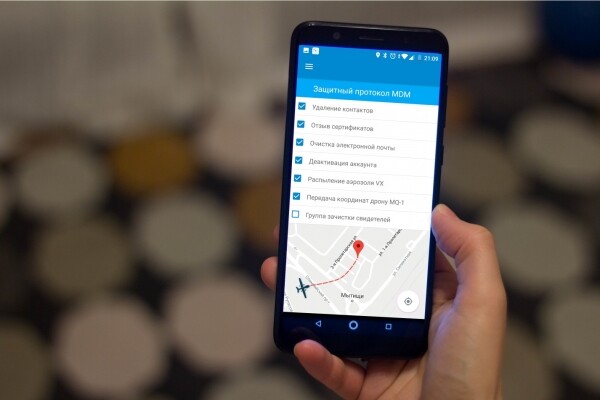
Når man taler om MDM, hvilket står for Mobile Device Management, forestiller alle sig straks en kill-switch, der fjernafkobler en mistet telefon på kommando fra sikkerhedsafdelingen. Nej, det findes også, dog uden pyrotekniske effekter. Men der er også mange andre rutineopgaver, som MDM gør meget lettere og mindre smertefulde.
Virksomheder stræber efter at optimere og ensarte processer. Og hvis det tidligere krævede, at en ny medarbejder gik ned i det mystiske kælderrum med ledninger og lamper, hvor kloge, røde-eyed ældste hjalp med at konfigurere virksomhedens e-mail på hans Blackberry, så er MDM nu vokset til et helt økosystem, der gør det muligt at udføre disse opgaver med to klik. Lad os tale om sikkerhed, agurk-sort solbær 'Coca-Cola' og forskellene mellem MDM, MAM, EMM og UEM. Og også om, hvordan man kan blive ansat til at sælge kager på afstand.
Fredag i baren
Selv de mest ansvarlige mennesker holder nogle gange pause. Og, som det ofte sker, glemmer de rygsække, bærbare computere og mobiltelefoner i caféer og barer. Det største problem er, at tabet af disse enheder kan ende med at blive en kæmpe hovedpine for sikkerhedsafdelingen, hvis de indeholder følsomme oplysninger for virksomheden. Ansatte hos Apple har været så uheldige som at miste deres , og derefter - . Ja, i dag leveres de fleste mobiltelefoner med kryptering fra starten, men virksomhedens bærbare computere er langt fra altid konfigureret med kryptering af harddisken som standard.
Derudover er der begyndt at opstå trusler som målrettet tyveri af virksomhedsenheder for at hente værdifulde data. Telefonen er krypteret, alt er så sikkert som muligt og så videre. Men bemærkede du overvågningskameraet, under hvilket du låste din telefon op, før den blev stjålet? I betragtning af den potentielle værdi af data på virksomhedens enhed er sådanne trusselsmodeller blevet ganske reelle.
Generelt er mennesker de største glemere. Mange virksomheder i USA er blevet tvunget til at betragte bærbare computere som forbrugsvarer, der uundgåeligt vil blive glemt i en bar, et hotel eller i lufthavnen. Der er oplysninger om, at der i de samme lufthavne i USA hver uge, hvoraf mindst halvdelen indeholder fortrolige oplysninger uden nogen form for beskyttelse.
Alt dette har betydeligt tilføjet grå hår til sikkerhedsfolkene og førte til udviklingen af MDM (Mobile Device Management) i begyndelsen. Derefter opstod behovet for at styre livscyklussen for mobilapplikationer på kontrollerede enheder, og løsningerne MAM (Mobile Application Management) kom til. For nogle år siden begyndte de at samle sig under det fælles navn EMM (Enterprise Mobility Management) — et samlet system til styring af mobile enheder. Kulminationen på hele denne centralisering er løsningerne UEM (Unified Endpoint Management).
Kære, vi har købt en zoologisk have.
De første udbydere begyndte at dukke op, som tilbød løsninger til centraliseret styring af mobile enheder. En af de mest kendte virksomheder — Blackberry — er stadig i live og klarer sig godt. De er også til stede i Rusland og sælger primært deres produkter til banksektoren. SAP og forskellige mindre virksomheder som Good Technology, som senere blev købt af samme Blackberry, kom også ind på dette marked. Samtidig voksede konceptet BYOD i popularitet, hvor virksomheder forsøgte at spare penge ved at lade medarbejdere tage deres egne enheder med på arbejde.
Sandheden er, at det hurtigt viste sig, at teknisk support og informationssikkerhed allerede rystede ved forespørgsler som "Hvordan indstiller jeg MS Exchange på mit Arch Linux?" og "Jeg har brug for en direkte VPN til det private Git-repositorium og produktionsdatabasen fra min MacBook." Uden centraliserede løsninger blev alle besparelserne på BYOD til et mareridt med hensyn til at vedligeholde hele zoologiske haven. Virksomhederne havde brug for, at al styring var automatisk, fleksibel og sikker.
I detailhandelen har historien udviklet sig en smule anderledes. For omkring 10 år siden indså virksomheder pludselig, at mobil enheder var dukket op. Tidligere sad medarbejderne foran varme, gamle monitorskærme, mens den skæggede sweaterbærer som regel var til stede og fik det hele til at fungere. Med introduktionen af fuldt fungerende smartphones kunne funktionerne fra sjældne specialiserede PDA'er nu overføres til almindelige, rimeligt prissatte enheder. Samtidig kom forståelsen for, at dette zoo skulle styres, da der var mange forskellige platforme: Blackberry, iOS, Android, og senere Windows Phone. I store virksomhedsmaskiner er enhver manuel håndtering et selvskud. Denne proces vil æde værdifuld mennesketid fra IT-afdelingen og supporten.
I starten tilbød leverandørerne separate MDM-produkter til hver platform. En typisk situation var, at der kun blev styret smartphones på iOS eller Android. Da man mere eller mindre havde fået styr på smartphones, viste det sig, at man også måtte finde ud af, hvordan man skulle styre dataindsamlingsenhederne på lageret. Her har du virkelig brug for at sende en ny medarbejder til lageret, så han blot kan scanne stregkoderne på de rigtige kasser og indtaste disse data i databasen. Hvis du har lagre over hele landet, bliver supporten ret besværlig. Hver enhed skal tilsluttes Wi-Fi, have en app installeret, og der skal sikres adgang til databasen. Med moderne MDM, eller rettere EMM, tager du en administrator, giver ham administrationskonsollen og konfigurerer tusindvis af enheder med skabelonscenarier fra ét sted.
Terminaler i McDonald's
I detailhandelen ses en interessant trend – en bevægelse væk fra stationære kasser og point of sale. Tidligere, hvis man i M.Video var vild med en kedel, skulle man kalde på en sælger og trekke hen til en stationær terminal. På vejen glemte kunden ti gange, hvorfor de gik, og ombestemte sig. Den impulsive købsoplevelse gik tabt. I dag muliggør MDM-løsninger, at sælgeren kan komme direkte med en POS-terminal og gennemføre betalingen. Systemet samler og konfigurerer lager- og sælgerterminaler fra ét kontrolpanel. På et tidspunkt var McDonald’s en af de første virksomheder til at ændre modellen for den traditionelle kasse med deres interaktive selvbetjeningspaneler og medarbejdere med mobile terminaler, der tog ordrer midt i køen.
Burger King begyndte også at udvikle sit økosystem ved at tilføje en app, der gjorde det muligt at bestille på afstand, så maden kunne forberedes på forhånd. Alt dette blev samlet i et harmonisk netværk med styrede interaktive stationer og mobile terminaler til medarbejderne.
Din egen kasse
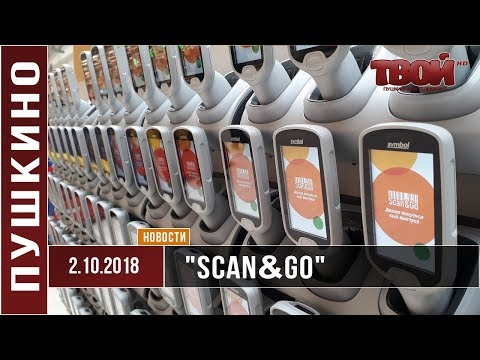
Mange store supermarkeder reducerer belastningen på kasserne ved at installere selvbetjeningskasser. "Globus" gik skridtet videre. De tilbyder ved indgangen at tage en Scan&Go-terminal med indbygget scanner, som gør det muligt at scanne alle varer på stedet, pakke dem i poser og forlade butikken efter betaling. Det er unødvendigt at tømme de pakkerede varer ved kassen. Alle terminaler styres også centralt og integreres med både lagre og andre systemer. Nogle virksomheder tester lignende løsninger, der er integreret i indkøbsvognen.
Tusinde smage
En særlig sag er salgsautomater. Man skal på samme måde opdatere firmwaren, holde øje med rester af brændt kaffe og tør mælk. Desuden skal det hele synkroniseres med terminalerne for servicepersonale. Blandt de store virksomheder har Coca-Cola gjort sig bemærket ved at udlove en præmie på $ 10.000 for den mest originale opskrift på en drink. Det vil sige, de tillod brugerne at blande de mest skøre kombinationer i deres maskiner. Resultatet var varianter af ingefær-limona cola uden sukker og vanilje-fersken Sprite. De er tilsyneladende ikke nået til smagen af ørevoks, som i Bertie Bott’s Every Flavour Beans, men de er meget beslutsomme. Al telemetri og popularitet af hver kombination bliver nøje overvåget. Alt dette integreres også med brugernes mobilapps.
Vi ser frem til nye smage.
Vi sælger pirogger
Hele skønheden ved MDM/UEM-systemer er, at du hurtigt kan skalere din virksomhed ved at tilslutte nye medarbejdere på afstand. Du kan sagtens organisere salg af hypotetiske pirogger i en anden by med fuld integration til dine systemer på to klik. Det vil se omtrent sådan ud.
En medarbejder får et nyt apparat. I kassen er der et papir med en stregkode. Vi scanner — apparatet aktiveres, registreres i MDM, henter firmwaren, anvender den og genstarter. Brugeren indtaster sine oplysninger eller en engangskode. Det er det. Nu har du en ny medarbejder, der har adgang til firmapost, lagerdata, nødvendige applikationer og integration med mobil betalingsterminal. Personen ankommer til lageret, afhenter varerne og leverer dem til direkte kunder, idet han tager imod betaling med samme apparat. Næsten som i strategier for at ansætte et par nye enheder.
How it looks
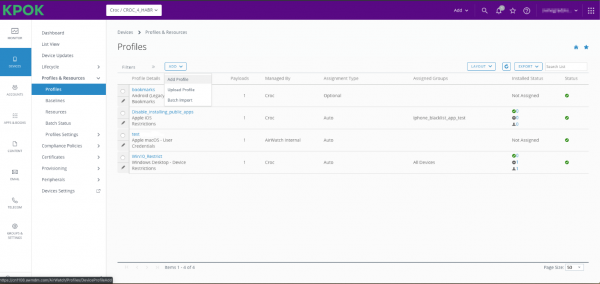
Et af de mest funktionelle UEM-systemer på markedet er VMware Workspace ONE UEM (tidligere AirWatch). Det muliggør integration med og med ChromeOS. Selv Symbian var indtil for nylig inkluderet. Og Workspace ONE understøtter også Apple TV.
Endnu en vigtig fordel. Apple tillader kun to MDM, inklusive Workspace ONE, at pille ved API'en før udgivelsen af en ny version af iOS. Alle andre får højst en måned, mens de får to.
Du angiver blot de nødvendige brugsanvendelser, tilslutter enheden, og så kører det, som man siger, automagisk. Politikkerne kommer ind, restriktionerne pålægges, de nødvendige adgangsrettigheder til interne netværksressourcer gives, nøglerne uploades og certifikaterne installeres. Efter et par minutter har den nye medarbejder - allerede et helt klart arbejdsredskab, der konstant strømmer med nødvendig telemetri. Antallet af scenarier er enormt, lige fra blokering af telefonkameraet i en specifik geolokalitet til SSO via fingeraftryk eller ansigt.
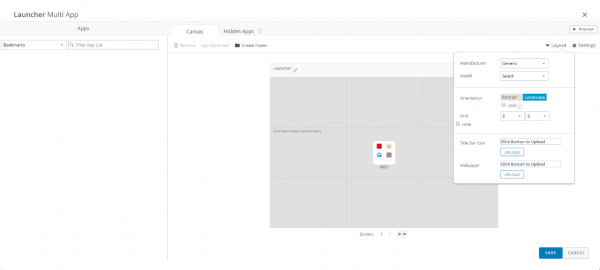
Administratoren konfigurerer launcher'en med alle de applikationer, der vil komme til brugeren.
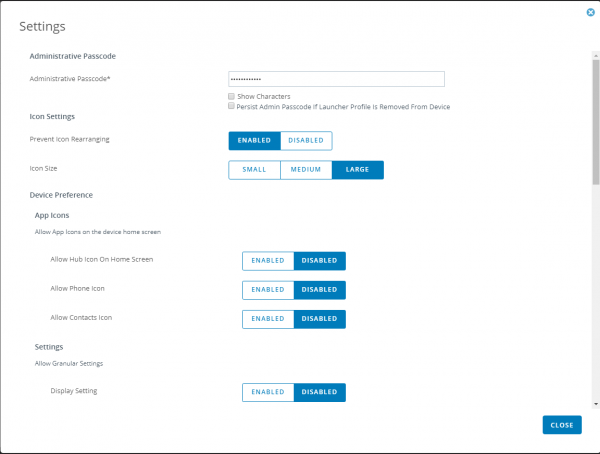
Alle mulige og umulige parametre kan også indstilles fleksibelt, såsom størrelsen på ikonerne, forbud mod deres flytning, forbud mod opkalds- og kontaktikonet. Denne funktionalitet er nyttig, når man bruger Android-platformen som et interaktivt menu i restauranter og lignende opgaver.
For brugeren ser det omtrent sådan her ud 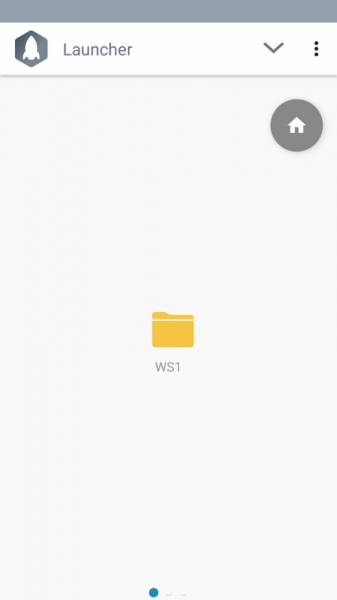
Der er interessante løsninger også fra andre leverandører. For eksempel tilbyder EMM SafePhone fra NIIS Sokb certificerede løsninger til sikker overførsel af stemme og beskeder med kryptering og muligheden for optagelse.
Rootede telefoner
En hovedpine for sikkerhedsafdelingen er rootede telefoner, hvor brugeren har maksimum rettigheder. Nej, rent subjektivt er dette den ideelle mulighed. Din enhed skal give dig fulde rettigheder til at styre. Desværre er dette på kollisionskurs med virksomhedens krav, som kræver, at brugeren ikke har mulighed for at påvirke virksomhedens software. For eksempel bør brugeren ikke kunne få adgang til det beskyttede hukommelsesområde med filer eller placere en falsk GPS.
Derfor forsøger alle leverandører på den ene eller den anden måde at opdage enhver mistænkelig aktivitet på den styrende enhed og blokere adgang ved opdagelse af root-rettigheder eller ikke-standard firmware.
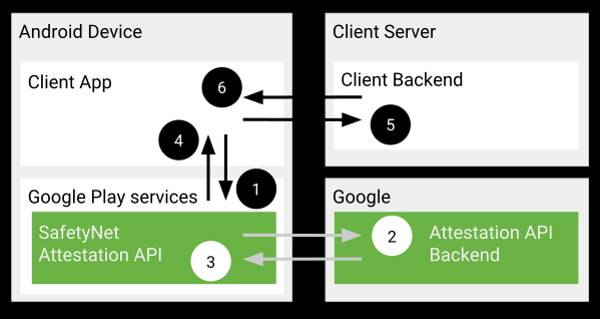
I Android stoler man normalt på . Af og til tillader Magisk at omgås sine kontroller, men som regel retter Google hurtigt op på det. Så vidt jeg ved, er Google Pay ikke kommet til at fungere igen på roote enheder efter forårsupdateringen.
I stedet for output
Hvis du er et stort firma, bør du overveje at implementere UEM/EMM/MDM. Moderne tendenser viser, at sådanne systemer bliver anvendt i stigende grad — fra låste iPads som terminaler i konditorier til store integrationer med lagerdatabaser og kurertjenester. En samlet kontrolpunkt og hurtig integration eller ændring af medarbejderens rolle giver betydelige fordele.
Min e-mail — SVinogradskiy@croc.ru
Kilde: habr.com
