

Måske kender du til OSINT og har brugt søgemaskinen Shodan, eller du bruger allerede Threat Intelligence Platform til at prioritere IOC fra forskellige feeds. Men nogle gange er det nødvendigt at se på din virksomhed udefra og få hjælp til at håndtere identificerede hændelser. muliggør overvågning af digitale aktiver Virksomheden og dens analyser tilbyder konkrete handlinger.
I princippet supplerer Digital Shadows eksisterende SOC eller dækker fuldstændigt funktionaliteten overvågning af den eksterne perimeter. Økosystemet har været under opbygning siden 2011, og der er implementeret mange interessante ting under hætten. DS_ overvåger internettet, sociale medier og darknet og udtrækker kun det vigtige fra det store informationsvolumen.
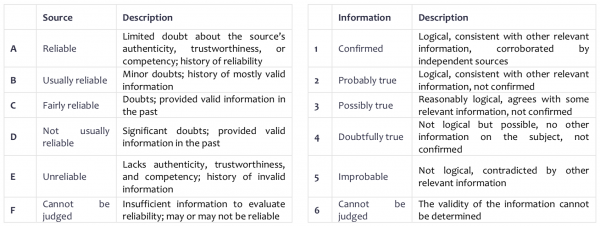
I sin ugentlige nyhedsbrev virksomheden præsenterer en tabel, som du kan bruge i din daglige praksis til vurdering af kilden og de modtagne oplysninger. Du kan også finde tabellen i slutningen af artiklen.
Digital Shadows er i stand til at opdage og neutralisere phishing-domæner, falske sociale mediekonti; finde kompromitterede medarbejders oplysninger og lækkede data, afdække information om planlagte cyberangreb på virksomheden, overvåge den offentlige perimeter for organisationen og endda regelmæssigt analysere mobilapplikationer i en sandbox.
Identifikation af digitale risici
Hver virksomhed får i løbet af sin drift forbindelser til kunder og partnere, og de data, som den søger at beskytte, bliver mere og mere sårbare, og mængden vokser kun.
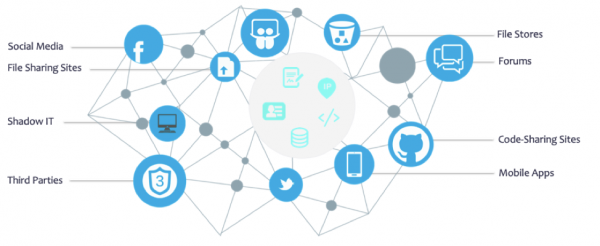
For at begynde at håndtere disse risici skal virksomheden begynde at se ud over sin perimeter, kontrollere den og få operativ information om ændringer.
Data Loss Detection (følsomme dokumenter, tilgængelig for medarbejdere, teknisk information, intellektuel ejendom).
Forestil dig, at din intellektuelle ejendom blev afsløret på internettet, eller at et internt fortroligt kode blev uploadet til et GitHub-repo ved et uheld. Ondsindede aktører kan bruge disse data til at udføre mere målrettede cyberangreb.
Online Brand Security (phishing-domæner og profiler på sociale medier, mobilsoftware der imiterer virksomheden).
Da det nu er svært at finde en virksomhed uden en social medieplatform eller en anden platform til at interagere med potentielle kunder, forsøger kriminelle at udgive sig for at være virksomhedens brand. Cyberkriminelle gør dette ved at registrere falske domæner, sociale mediekonti og mobilapplikationer. I tilfælde af succes med phishing / bedrageri kan dette påvirke indtægter, kundeloyalitet og tillid.
Angrebsoverflade Reduktion (sårbare tjenester på perimeteren med internettet, åbne porte, problematiske certifikater).
Som IT-infrastrukturen vokser, vokser angrebsoverfladen, og antallet af informationsobjekter stiger. Før eller siden kan interne systemer utilsigtet offentliggøres i den ydre verden, eksempelvis en database.
DS_ vil advare om problemer før de kan udnyttes af en angriber, fremhæve de mest prioriterede, analytikere vil anbefale yderligere handlinger, og der kan straks udføres en takedown.
DS_ interface
Kan bruges direkte via webgrænsefladen på løsningen eller via API.
Som man kan se, bliver den analytiske opsummering præsenteret i form af en trakt, der starter fra antallet af omtaler og slutter med de faktiske hændelser indhentet fra forskellige kilder.
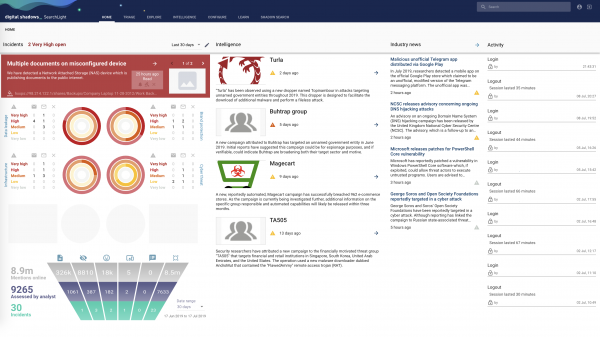
Mange bruger løsningen som en encyklopædi med information om aktive angribere, de kampagner de gennemfører og begivenheder inden for cybersikkerhed.
Digital Shadows kan nemt integreres i ethvert eksternt system. Både notifikationer og REST API understøttes til integration i ens eget system. IBM QRadar, ArcSight, Demisto, Anomali kan nævnes. .
Sådan håndterer man digitale risici – 4 grundlæggende trin
Trin 1: Identificering af forretningskritiske aktiver
Dette første trin handler selvfølgelig om at forstå, hvad organisationen værdsætter mest og hvad den ønsker at beskytte.
Kan opdeles i nøglekategorier:
- Mennesker (kunder, medarbejdere, partnere, leverandører);
- Organisationer (tilknyttede og servicevirksomheder, fælles infrastruktur);
- Systemer og driftskritiske applikationer (websteder, portaler, databaser med kundedata, betalingsbehandlingssystemer, medarbejderadgangssystemer eller ERP-applikationer).
Når du opretter denne liste, anbefales det at følge en simpel idé — aktiverne bør være omkring kritiske forretningsprocesser eller økonomisk vigtige funktioner i virksomheden.
Der tilføjes normalt hundreder af ressourcer, herunder:
- firmanavne;
- mærker / handelsnavne;
- IP-adresseområder;
- domæner;
- links til sociale medier;
- leverandører;
- mobile applikationer;
- patentnumre;
- dokumentmærkater;
- DLP-id'er;
- e-mail-signaturer.
At tilpasse tjenesten til sig selv sikrer, at man kun modtager relevante meddelelser. Dette er en iterativ cyklus, og systembrugere vil tilføje aktiver, efterhånden som de fremkommer, såsom nye projektbudgetter, kommende fusioner og opkøb eller opdaterede webdomæner.
Trin 2: Forståelse af potentielle trusler
For bedst at kunne vurdere risici er det nødvendigt at forstå virksomhedens potentielle trusler og digitale risici.
- Teknikker, taktikker og procedurer fra angribere (TTP)
Rammeværk og andre hjælper med at finde fælles sprog mellem forsvar og angreb. Indsamling af information og forståelse af adfærd fra et bredt spektrum af angribere giver meget nyttig kontekst i beskyttelsen. Dette muliggør forståelsen af det næste skridt i den observerede angreb, eller at opbygge et samlet forsvarsgrundlag ud fra . - Angriberes kapaciteter
Angriberen vil udnytte det svageste led eller den korteste vej. Forskellige angrebsveje og deres kombinationer — e-mail, web, passiv informationsindsamling osv.
Trin 3: Overvågning af uønskede forekomster af digitale aktiver
For at identificere aktiver skal der regelmæssigt overvåges et stort antal kilder, såsom:
- Git-repositorier;
- Dårligt konfigurerede cloud-lagringspladser;
- Paste-sider;
- Sociale medier;
- Kriminelle fora;
- Dark web.
For at komme godt i gang kan du bruge gratis værktøjer og teknikker, rangeret efter sværhedsgrad i guiden ‘’.
Trin 4: At tage beskyttelsesforanstaltninger
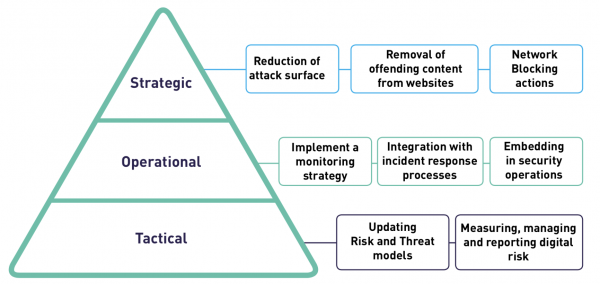
Efter at have modtaget en meddelelse er det nødvendigt at tage specifikke handlinger. Man kan skelne mellem taktiske, operationelle og strategiske.
I Digital Shadows inkluderer hver advarsel anbefalede handlinger. Hvis det er et phishing-domæne eller en side på sociale medier, kan status for udførelsen af ophør overvåges i afsnittet “Takedowns.”
Adgang til demoportal i 7 dage
Lad mig straks præcisere, at dette ikke er en fuldgyldig test, men blot midlertidig adgang til demoportalen for at blive bekendt med dens interface og finde nogle oplysninger. En fuld test vil indeholde relevante data for den specifikke virksomhed og forudsætter arbejde fra en analytiker.
Demoportalen vil indeholde:
- eksempler på advarsler for phishing-domæner, åbne legitimationsoplysninger og svagheder i infrastrukturen;
- søgning på darknet-sider, kriminalitetsfora, feeds og meget mere;
- 200 profiler af cybertrusler, værktøjer og kampagner.
Adgang kan fås via denne .
Ugentlige nyhedsbreve og podcast
I det ugentlige nyhedsbrev kan man få en kort opsummering af aktuel information og de seneste begivenheder fra den forgangne uge. Man kan også lytte til podcasten .
For at vurdere kilden Digital Shadows ved hjælp af kvalitetsudtalelser fra to matricer, vurderer man pålideligheden af kilderne og pålideligheden af den information, der er indhentet fra dem.
Artiklen er skrevet baseret på '’.
Hvis løsningen har vakt din interesse, kan du kontakte os — firmaet , distributør af Digital Shadows_. Det er tilstrækkeligt at skrive frit til .
Forfattere: og .
Kilde: habr.com
