

Billede:
I dag distribueres en betydelig del af alt indhold på internettet ved hjælp af CDN-netværk. Der er dog stadig lidt forskning i, hvordan forskellige censurinstitutioner udøver indflydelse på sådanne netværk. Forskere fra Universitetet i Massachusetts mulige metoder til at blokere CDN-indhold ved at se på myndighedernes praksis i Kina og har udviklet et værktøj til at omgå disse blokeringer.
Vi har forberedt et oversigtsmateriale med de vigtigste konklusioner og resultater fra dette eksperiment.
Introduktion
Censur er en global trussel mod ytringsfrihed på internettet og fri adgang til information. Meget af dette er muligt, fordi internettet adopterede modellen for "end-to-end kommunikation" fra telefonnetværkene i 1970'erne. Dette gør det muligt at blokere adgangen til indhold eller kommunikationen mellem brugere uden store anstrengelser eller omkostninger, blot baseret på IP-adressen. Her er nogle metoder fra at blokere selve adressen med det forbudte indhold til at hindre brugere i selv at finde ud af det gennem manipulation af DNS.
Udviklingen af internettet har dog også ført til nye måder at distribuere information på. En af dem er brugen af cachet indhold for at forbedre ydeevnen og accelerere kommunikationen. I dag håndterer CDN-udbydere en betydelig del af al trafik i verden – kun den førende i denne sektor, Akamai, står for op til 30% af den globale statiske webtrafik.
Et CDN-netværk er et distribueret system til levering af internetindhold med maksimal hastighed. Et typisk CDN-netværk består af servere på forskellige geografiske steder, der cacher indhold for at "levere" det til de brugere, der er tættest på den pågældende server. Dette signifikant forbedrer hastigheden af online kommunikation.
Udover at forbedre kvaliteten af servicen for slutbrugerne hjælper CDN-hosting content creators med at skalere deres projekter ved at mindske belastningen på infrastrukturen.
Censur af CDN-indhold
Selvom CDN-trafik i dag udgør en betydelig del af al information, der overføres over internettet, er der stadig næsten ingen forskning i, hvordan censorer i den virkelige verden griber til kontrol med det.
Forskerne begyndte med at undersøge metoder til censur, der kan anvendes på CDN. Derefter undersøgte de de faktiske mekanismer, som de kinesiske myndigheder bruger.
Lad os først tale om potentielle censurmetoder og muligheden for deres anvendelse til kontrol af CDN.
IP-filtrering
Dette er den enkleste og billigste metode til internetcensur. Ved at anvende denne tilgang identificerer censoren IP-adresserne på de ressourcer, der hoster forbudt indhold, og sætter dem på en sort liste. Derefter stopper de kontrollerede internetudbydere med at sende pakker til disse adresser.
IP-baseret blokering er en af de mest almindelige metoder til internetcensur. De fleste kommercielle netværksenheder er udstyret med funktioner til at gennemføre sådanne blokeringer uden betydelige beregningsomkostninger.
Men denne metode er ikke særlig velegnet til at blokere CDN-trafik på grund af nogle af teknologiens egenskaber:
- Distribueret caching For at sikre den bedste tilgængelighed af indhold og optimere ydeevnen cacher CDN-netværk brugerindhold på et stort antal edge-servere, der er placeret på geografisk distribuerede lokationer. For at filtrere sådant indhold baseret på IP skal censoren kende adresserne på alle edge-servere og sætte dem på en sort liste. Dette vil ramme de vigtigste egenskaber ved metoden, da dens største fordel er, at i en normal blokering tillader blokeringen af én server at 'skære' adgangen til forbudt indhold for mange mennesker på én gang.
- Delte IP-adresser Kommercielle CDN-udbydere deler deres infrastruktur (dvs. edge-servere, kortlægning osv.) blandt mange kunder. Som følge heraf indlæses forbudt CDN-indhold fra de samme IP-adresser som ikke-forbudt indhold. Enhver forsøg på IP-filtrering vil derfor resultere i, at et stort antal hjemmesider og indhold, som ikke interesserer censorerne, også bliver blokeret.
- Højtsvulgende IP-tildeling – for optimizing load balancing and improving service quality, the mapping of edge servers and end users is carried out very quickly and dynamically. For example, Akamai updates the returned IP addresses every minute. This will make it almost impossible to link addresses to prohibited content.
DNS-interferens
In addition to IP filtering, another popular method of censorship is DNS interference. This approach involves actions taken by censors to prevent users from even learning the IP addresses of resources with prohibited content. This means interference occurs at the domain name resolution level. There are several ways to achieve this, including DNS connection hijacking, using DNS poisoning techniques, and blocking DNS requests to banned sites.
This is a very effective blocking method; however, it can be circumvented by using non-standard DNS resolution methods, such as out-of-band channels. Therefore, censors often combine DNS blocking with IP filtering. But, as mentioned earlier, IP filtering is not effective for censoring CDN content.
URL/Keyword Filtering with DPI
Modern equipment for monitoring network activity can be used to analyze specific URLs and keywords in the transmitted data packets. This technology is known as DPI (deep packet inspection). Such systems identify mentions of prohibited words and resources, after which intervention in online communication occurs. As a result, the packets are simply dropped.
This method is effective, but more complex and resource-intensive, as it requires defragmenting all data packets sent within specific streams.
CDN content can be protected from similar filtering just like 'regular' content – in both cases, encryption (i.e., HTTPS) is helpful.
Udover at bruge DPI til at finde nøgleord eller URL'er til forbudte ressourcer, kan disse værktøjer anvendes til mere avanceret analyse. Sådanne metoder inkluderer statistisk analyse af online/offline trafik og identifikationsprotokolanalyse. Disse metoder er ekstremt ressourcekrævende, og der er i øjeblikket ikke tilstrækkelige beviser for, at de bruges af censurmyndighederne i betydeligt omfang.
Selvcensur hos CDN-udbydere
Hvis censureren er staten, har den alle muligheder for at forbyde aktiviteter i landet for de CDN-udbydere, der ikke underkaster sig lokale love, der regulerer adgang til indhold. Det er umuligt at modstå selvcensur – derfor hvis et CDN-udbyderfirma er interesseret i at operere i et bestemt land, vil det være tvunget til at overholde lokale love, selv hvis de begrænser ytringsfriheden.
Sådan censurerer Kina CDN-indhold
Den Store Kinesiske Firewall betragtes berettiget som det mest effektive og avancerede system til sikring af internetcensur.
Forskningsmetodologi
Forskere udførte eksperimenter ved hjælp af en Linux-node placeret inden for Kina. De havde også adgang til flere computere uden for landet. Først kontrollerede forskerne, hvad noden blev udsat for censur, svarende til det, der anvendes på andre kinesiske brugere – for dette forsøgte de at åbne forskellige forbudte websteder fra denne maskine. Dermed blev det bekræftet, at det samme niveau af censur var til stede.
Listen over blokerede websteder i Kina, der bruger CDN, blev taget fra GreatFire.org. Derefter blev metode til blokering analyseret i hvert tilfælde.
Ifølge offentlige data er den eneste store spiller på CDN-markedet med egen infrastruktur i Kina Akamai. Andre udbydere, der deltog i undersøgelsen, inkluderede CloudFlare, Amazon CloudFront, EdgeCast, Fastly og SoftLayer.
Under eksperimenterne fandt forskerne adresserne til Akamais edge-servere inden for landet og forsøgte derefter at få adgang til cachet godkendt indhold gennem dem. Adgang til forbudt indhold var ikke muligt (der kom en HTTP 403 Forbidden-fejl) – åbenbart foretager virksomheden selvcensur for at bevare muligheden for at operere i landet. Uden for landet forblev adgangen til disse ressourcer dog åben.
Hosting-udbydere uden infrastruktur i Kina anvender ikke selvcensur for lokale brugere.
For andre udbydere er den mest anvendte metode til blokering DNS-filtrering – forespørgsler til blokerede hjemmesider tillades med forkerte IP-adresser. Firewall blokerer ikke selve CDN-edge-serverne, da de gemmer både forbudte og tilladte oplysninger.
Og hvis myndighederne har mulighed for at blokere enkelte sider på hjemmesider med ukrypteret trafik ved hjælp af DPI, så kan de ved brug af HTTPS kun forhindre adgang til hele domænet som helhed. Dette fører også til blokering af tilladt indhold.
Derudover findes der egne CDN-udbydere i Kina, herunder netværk som ChinaCache, ChinaNetCenter og CDNetworks. Alle disse virksomheder overholder fuldt ud landets lovgivning og blokerer forbudt indhold.
CacheBrowser: et værktøj til at omgå blokeringer ved hjælp af CDN.
Som analysen viste, er det svært for censurmyndighederne at blokere CDN-indhold. Derfor besluttede forskerne at gå skridtet videre og udvikle et værktøj til at omgå online-blokeringer, som ikke vil bruge proxiteknologi.
Den grundlæggende idé med værktøjet er, at censurmyndighederne skal blande sig i DNS-funktionen for at blokere CDN, men for at indlæse CDN-indhold er det faktisk ikke nødvendigt at bruge domænenavn opløsning. På denne måde kan brugeren få det ønskede indhold ved direkte at kontakte edge-serveren, hvor det allerede er cachelagret.
Diagrammet nedenfor viser systemets opbygning.
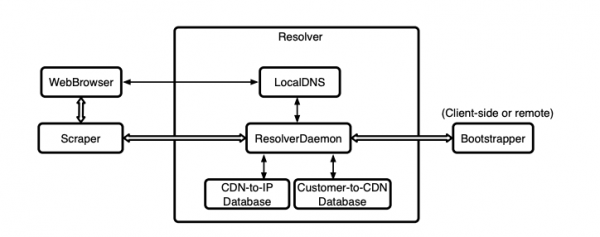
Der installeres klientsoftware på brugerens computer, og almindelig browser bruges til at få adgang til indhold.
Når en URL eller del af et allerede anmodet indhold anmodes, sender browseren en anmodning til det lokale DNS-system (LocalDNS) for at få IP-adressen for hosting. Almindelig DNS anmodes kun for domæner, der ikke allerede findes i LocalDNS-databasen. Scraper-modulet gennemgår kontinuerligt de anmodede URL'er og søger i listen efter potentielt blokerede domænenavne. Derefter kontakter Scraper Resolver-modulet for at løse de nyopdagede blokerede domæner; dette modul udfører opgaven og tilføjer posten til LocalDNS. Derefter ryddes browserens DNS-cache for at fjerne eksisterende DNS-poster for det blokerede domæne.
Hvis Resolver-modulet ikke kan forstå, hvilken CDN-udbyder domænet tilhører, vil det bede om hjælp fra Bootstrapper-modulet.
Hvordan det fungerer i praksis
Det klientbaserede softwareprodukt blev implementeret til Linux, men det kan let porteres til Windows. I stedet for en browser benyttes almindelig Mozilla
Firefox. Scraper- og Resolver-modulerne er skrevet i Python, og databaserne Customer-to-CDN og CDN-to-IP opbevares i .txt-filer. LocalDNS fungerer som en almindelig fil /etc/hosts i Linux.
Som følge heraf vil scriptet for et blokeret URL, som modtage IP-adressen fra edge-serveren fra filen /etc/hosts og sende en HTTP GET-anmodning for at få adgang til BlockedURL.html med HTTP-headerfelterne Host:
blocked.com/ and User-Agent: Mozilla/5.0 (Windows NT 5.1; rv:14.0) Gecko/20100101 Firefox/14.0.1Bootstrapper-modulet er implementeret ved hjælp af det gratis værktøj digwebinterface.com. Denne DNS-resolver kan ikke blokeres, og den svarer på DNS-anmodninger på vegne af mange geografisk distribuerede DNS-servere i forskellige netværksregioner.
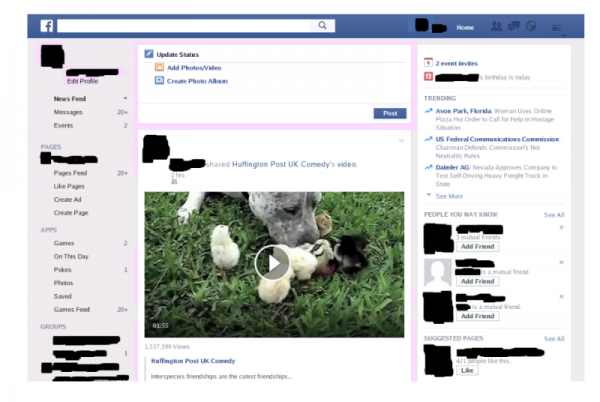
Ved hjælp af dette værktøj kunne forskerne fra deres kinesiske node få adgang til Facebook - selvom sociale netværk er blevet blokeret i Kina.
Konklusion
Eksperimentet viste, at man kan udnytte de problemer, som censurere står overfor, når de forsøger at blokere CDN-indhold, til at opbygge et system til at omgå blokeringer. Dette værktøj gør det muligt at omgå blokeringer selv i Kina, hvor der findes et af de mest magtfulde online censursystemer.
Andre artikler om emnet brug af til erhvervslivet:
Kilde: habr.com
