

Censur i internettet bliver en stadig vigtigere problemstilling over hele verden. Dette fører til en intensiveret "kapløb om oprustning" — offentlige myndigheder og private virksomheder i forskellige lande forsøger at blokere forskelligt indhold og bekæmpe metoder til at omgå sådanne begrænsninger, mens udviklere og forskere stræber efter at skabe effektive værktøjer til bekæmpelse af censur.
Forskere fra Carnegie Mellon University, Stanford University og SRI International gennemførte , hvor de udviklede en speciel tjeneste til at maskere brugen af Tor – et af de mest populære værktøjer til at omgå blokeringer. Vi præsenterer dig for en fortælling om forskernes arbejde.
Tor imod blokeringer
Tor sikrer brugernes anonymitet ved at bruge specielle relæer – altså mellemsystemer mellem brugeren og det ønskede website. Normalt findes der flere relæer mellem brugeren og websitet, hvor hvert relæ kun kan dekryptere en lille mængde data i den sendte pakke – tilstrækkeligt til at finde den næste punkt i kæden og sende det derhen. Så selv hvis der tilføjes et relæ, der kontrolleres af kriminelle eller censurmyndigheder, vil de ikke være i stand til at finde hverken adressaten eller bestemmelsesstedet for trafikken.
Som et værktøj i kampen mod censur fungerer Tor effektivt, men censurudøvere har stadig muligheden for at blokere det helt. Iran og Kina har gennemført succesrige kampagner for blokering. De har været i stand til at identificere Tor-trafik ved at scanne TLS håndtryk og andre karakteristika ved Tor.
Senere lykkedes det udviklerne at tilpasse systemet til at omgå blokeringer. Censurmyndighederne svarede med blokeringer af HTTPS-forbindelser til mange websteder, herunder Tor. Projektets udviklere skabte et program, obfsproxy, som yderligere krypterer trafikken. Denne konkurrence fortsætter konstant.
Initiale data for eksperimentet
Forskere besluttede at udvikle et værktøj, der kunne maskere brugen af Tor, for at gøre dens anvendelse mulig selv i regioner, hvor systemet er helt blokeret.
- Som udgangspunkt fremlagde forskerne følgende antagelser:
- Censor kontrollerer et isoleret internt netværk, der er forbundet til det ufiltrerede internet.
- De organer, der håndterer blokeringer, kontrollerer hele den netværksinfrastruktur, der findes inden for det censurerede segment af netværket, men ikke softwaren på slutbrugernes computere.
- Censorens mål er at forhindre brugere i at få adgang til materialer, som de anser for uønskede; det antages, at alle sådanne materialer er placeret på servere uden for det kontrollerede netværkssegment.
- Routerne på perimeterskontrollerer ukrypterede data fra alle pakker for at blokere uønsket indhold og forhindre passende pakker i at trænge ind i perimetret.
- Alle Tor-relæer er placeret uden for perimetret.
Hvordan fungerer det
For at maskere brugen af Tor har forskere udviklet værktøjet StegoTorus. Dets hovedopgave er at forbedre Tors evne til at modstå automatiseret prototypeanalyse. Værktøjet placeres mellem klienten og det første relæ i kæden, bruger sit eget krypteringsprotokol og steganografi-moduler for at besværliggøre identifikationen af Tor-trafik.
I det første skridt træder en modul kaldet chopper i kraft – den omdanner trafikken til en sekvens af blokke af forskellig længde, som sendes videre uordentligt.
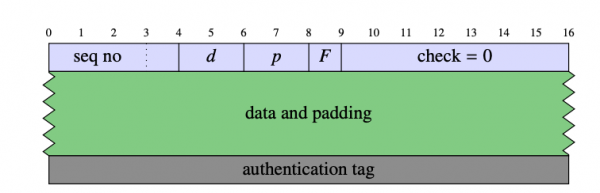
Dataene krypteres ved hjælp af AES i GCM-tilstand. Blokkens header indeholder et 32-bit sekvensnummer, to længdefelter (d og p) – som angiver mængden af data, et specielt felt F, og et 56-bit kontrolfelt, hvis værdi skal være nul. Den minimale blok længde er 32 byte, mens den maksimale er 217+32 byte. Længden styres af steganografi-modulerne.
Ved oprettelse af forbindelsen er de første par byte information et handshake-besked, med hjælp fra hvilket serveren forstår, om den har med en eksisterende eller ny forbindelse at gøre. Hvis forbindelsen tilhører et nyt link, svarer serveren med et handshake, og hver deltager udskiller sessionnøgle fra det. Derudover er der implementeret et rekeying-mekanisme – det ligner udskillelsen af sessionnøgler, men i stedet for handshake-beskeder anvendes blokke. Denne mekanisme ændrer sekvensnummeret, men berører ikke link-ID'et.
Når begge parter i dataudvekslingen har sendt og modtaget blokken fin, lukkes forbindelsen. For at beskytte mod replay-angreb eller forsinkelse af levering af blokke, skal begge parter huske ID'et i en given periode efter lukningen.
Den indbyggede steganografi-modul skjuler Tor-trafik inden i p2p-protokollen – ligesom Skype fungerer under sikre VoIP-kommunikationer. HTTP-steganografi-modulet simulerer ukrypteret HTTP-trafik. Systemet efterligner en reel bruger med en almindelig browser.
Modstandsdygtighed over for angreb
For at teste, hvor meget den foreslåede metode forbedrer effektiviteten af Tor, udviklede forskerne angreb af to typer.
Den første type indebærer udrensning af Tor-strømme fra TCP-strømme baseret på de grundlæggende karakteristika ved Tor-protokollen – denne metode blev brugt til at blokere systemet i Kina. Den anden type angreb omhandler undersøgelsen af allerede kendte Tor-strømme for at udtrække information om, hvilke sider brugeren har besøgt.
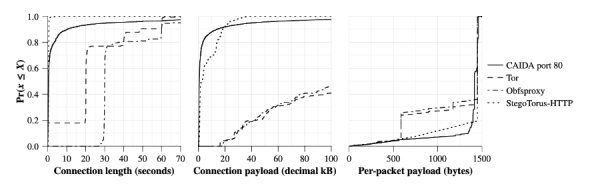
Forskerne bekræftede effektiviteten af den første type angreb mod 'vanilla Tor' – for dette samlede de spor af webstedsbesøg fra top-10 Alexa.com tyve gange gennem almindelig Tor, obfsproxy og StegoTorus med HTTP-steganografi-modulet. Som reference til sammenligning blev CAIDA-datasættet brugt med data om port 80 – næsten helt sikkert alle disse er HTTP-forbindelser.
Eksperimentet viste, at det er ret nemt at beregne almindelig Tor. Tor-protokollen er for specifik og har en række karakteristika, der er lette at beregne – for eksempel varer TCP-forbindelser i 20-30 sekunder under brug. Obfsproxy-værktøjet skjuler næsten ikke disse åbenlyse moment. StegoTorus genererer derimod trafik, der er meget tættere på CAIDA-referencen.
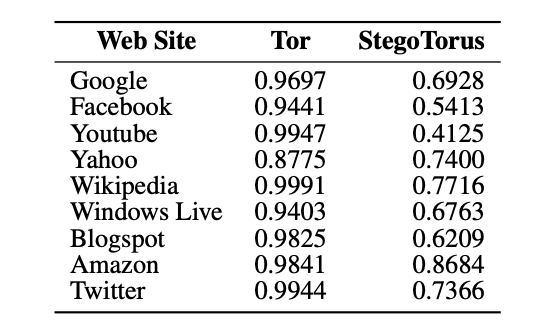
I tilfælde af et angreb med beregning af besøgte websteder, sammenlignede forskerne sandsynligheden for sådan datalækage i tilfælde af 'vanilla Tor' og deres løsning StegoTorus. Til vurderingen blev en skala brugt (Area Under Curve). Ifølge analyse-resultaterne viste det sig, at sandsynligheden for datalækage om besøgte websteder i tilfælde af almindelig Tor uden ekstra beskyttelse er markant højere.
Konklusion
Historien om kampen mellem myndighederne i lande, der indfører internetcensur, og udviklerne af systemer til at omgå blokeringer viser, at kun komplekse beskyttelsesforanstaltninger kan være effektive. Brug af blot ét værktøj kan ikke garantere adgang til de nødvendige data, og informationer om måder at omgå blokeringer på bliver ikke kendt af censorerne.
Derfor er det vigtigt at huske, at der ikke findes perfekte løsninger, når man bruger værktøjer til at sikre privatliv og adgang til indhold. Det er en god idé at kombinere forskellige metoder for at opnå den største effektivitet.
Nyttige links og materiale fra :
Kilde: habr.com
