

I dette indlæg vil opsætningen af visualisering af informationspaneler ELK og SIEM i ELK blive beskrevet
Artiklen er opdelt i følgende sektioner:
1- Oversigt over ELK SIEM
2- Standard dashboards
3- Oprettelse af dine første dashboards
Indholdsfortegnelse for alle indlæg.
- Integration med WAZUH
- Alarm (Alerting)
- Rapportering
- Sagsstyring
1- Oversigt over ELK SIEM
ELK SIEM blev for nylig tilføjet til ELK-stakken i version 7.2 fra den 25. juni 2019.
Dette SIEM-løsning, skabt af elastic.co, har til formål at gøre livet nemmere og mindre besværligt for sikkerhedsanalyser.
I vores version af arbejdet har vi besluttet at skabe vores eget SIEM og vælge vores egen kontrolpanel.
Men vi anser det som vigtigt at først udforske ELK SIEM.
1.1- Sektion for værtshændelser
Først vil vi se på værtsektionen. Værtsektionen giver dig mulighed for at se de hændelser, der genereres på selve endepunktet.
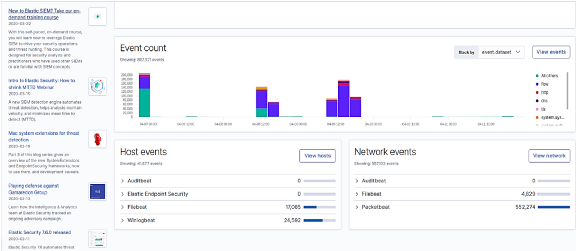
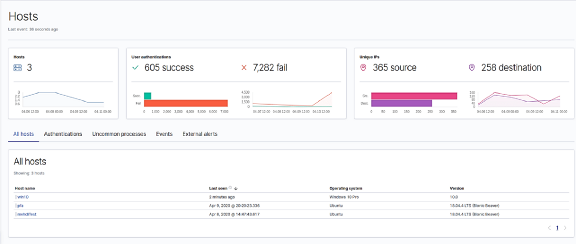
Når du klikker på visning af værter, bør du få noget som dette. Som du kan se, er der tre værter tilsluttet denne computer:
1 Windows 10.
2 Ubuntu Server 18.04.
Vi har flere viste visualiseringer, hver viser forskellige typer hændelser.
For eksempel viser den, der er i midten, login-data for alle tre maskiner.
Den mængde data, som du ser her, blev indsamlet over fem dage. Dette forklarer det store antal mislykkede og succesfulde loginforsøg. Du vil sandsynligvis have et lille antal logs, så vær ikke bekymret.
1.2- Sektion for netværkshændelser
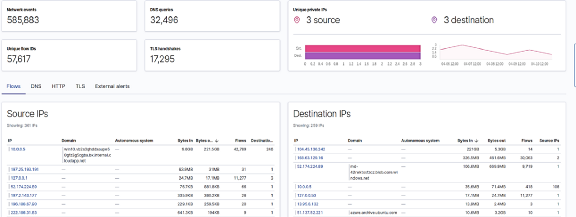
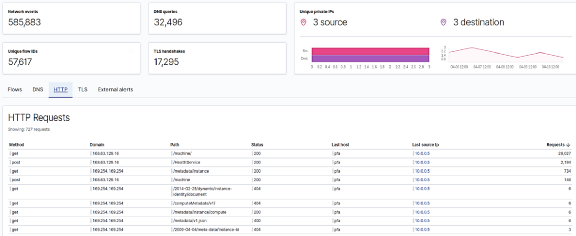
Når du går videre til netværkssektionen, bør du få noget som dette. Denne sektion giver dig mulighed for nøje at overvåge alt, hvad der sker i dit netværk, fra HTTP / TLS-trafik til DNS-trafik og eksterne advarsler om hændelser.
2- Standard dashboards
For at lette livet for brugerne har udviklerne af elastic.co skabt et standard instrumentbræt, der officielt understøttes af ELK. Vores bits var ikke en undtagelse herfra. Her vil jeg tage Packetbeat standard dashboards som eksempel.
Hvis du har gennemført trin to i artiklen korrekt, bør du have et opsat dashboard, der venter på dig. Lad os komme i gang.
Vælg dashbordsymbolet i den venstre fane i Kibana. Det er det tredje, når man tæller op fra toppen.
Indtast navnet på andelen i søgefanen.
Hvis der er flere moduler i biten, vil der blive oprettet et kontrolpanel for hver af dem. Men kun den med den aktive modul vil vise ikke-tomme data.
Vælg den, der har navnet på dit modul.
Dette er hovedskabelonen. PacketBeat.
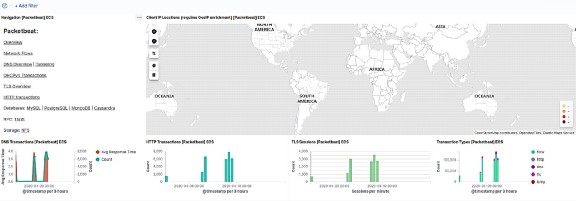
Dette er kontrolpanelet for netværkstrømme. Det vil informere os om indgående og udgående pakker, kilder og destinationer for IP-adresser samt give mange nyttige oplysninger til analytikeren i sikkerhedscentret.

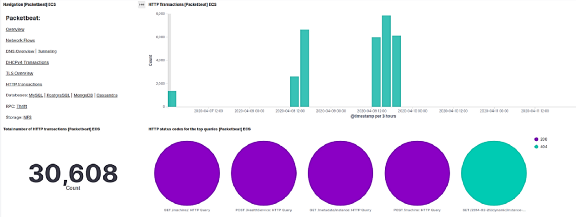
3 — Oprettelse af dine første dashboards.
3–1- Grundlæggende begreber.
A- Typer af dashboards:
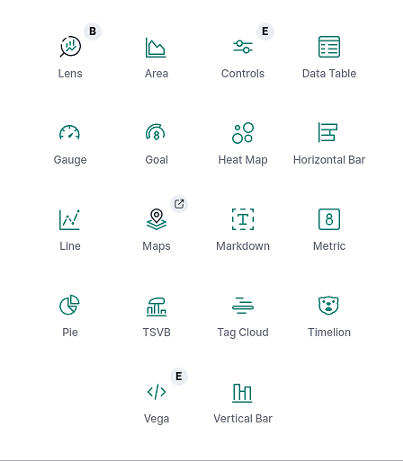
Dette er forskellige typer visualiseringer, som du kan bruge til at visualisere dine data.
for eksempel har vi:
- Søjlediagram
- Kort
- Markdown-widget
- Cirkeldiagram
B- KQL (Kibana forespørgselssprog):
Dette er sproget, der bruges i Kibana til nemt at søge i data. Det giver dig mulighed for at kontrollere, om bestemte data findes, og mange andre nyttige funktioner. For at lære mere kan du udforske oplysningerne via dette link.
Dette er et eksempel på en forespørgsel for at finde en host med Windows 10 pro.

C- Filtre:
Denne funktion vil lade dig filtrere bestemte parametre, såsom hostnavn, kode eller begivenheds-ID osv. Filtre vil i høj grad forbedre efterforskningsfasen med hensyn til tid og kræfter brugt på at finde beviser.
D- Den første visualisering:
Lad os oprette en visualisering for MITER ATT & CK.
Først skal vi gå til Dashboard → Opret nyt dashboard → opret nyt → Cirkeldashboard.
Sæt typen til indeksmønsteret, og berør derefter navnet på din bit.
Tryk på Enter. På dette tidspunkt skal du se en grøn donut.
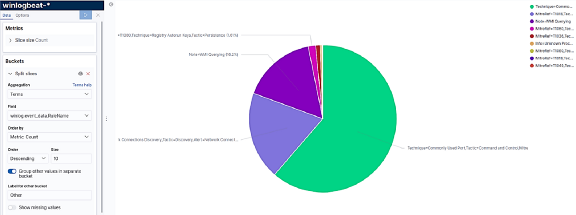
I fanen Buckets til venstre finder du:
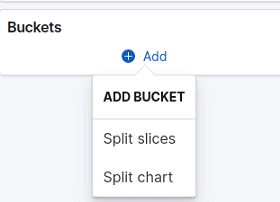
— Split slices vil opdele donuten i forskellige dele baseret på dataspredning.
— Split Chart vil oprette endnu en donut ved siden af denne.
Vi vil bruge splitted slices.
Vi vil visualisere vores data afhængigt af det valgte udtryk. I dette tilfælde vil udtrykket referere til MITER ATT & CK.
I Winlogbeat er feltet, der vil give os disse oplysninger, kaldet:
winlog.event_data.RuleNameVi vil indstille en tællemetrik for at sortere begivenheder baseret på, hvor mange gange de optræder.
Aktiver funktionen "Grupper andre værdier i et separat segment".
Dette vil være praktisk, hvis de valgte termer har mange forskellige betydninger, der kommer fra rytmen. Det hjælper med at visualisere de øvrige data som en helhed. Dette vil give dig et indtryk af procentdelen af de øvrige begivenheder.
Nu hvor vi er færdige med at indstille datatabellen, lad os gå videre til indstillingsfanen.
Du skal udføre følgende:
** Fjern donut-formen, så den fulde cirkel vises i visualiseringen.
** Vælg en legendeplacering, som du kan lide. I dette tilfælde vil vi vise dem til højre.
** Indstil visningsværdierne, så de vises ved siden af deres segment for lettere læsning, og lad de øvrige være som standard.
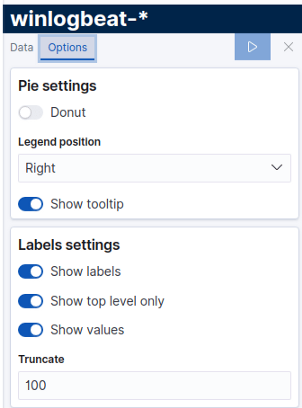
Afskæring bestemmer, hvor meget du vil vise af begivenhedsnavnet.
Indstil tiden, hvor visualiseringen skal starte, og klik derefter på den blå firkant.
Du skal ende op med noget der ligner:
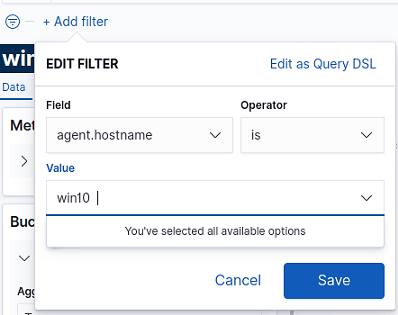
Du kan også tilføje et filter til din visualisering for at filtrere en bestemt vært, som du ønsker at tjekke, eller enhver parameter, som du mener er nyttig til dit formål. Visualiseringen vil kun vise data, der svarer til reglen i filteret. I dette tilfælde vil vi vise MITER ATT & CK data, der kun kommer fra værten med navnet win10.
3–2- Oprettelse af dit første dashboard:
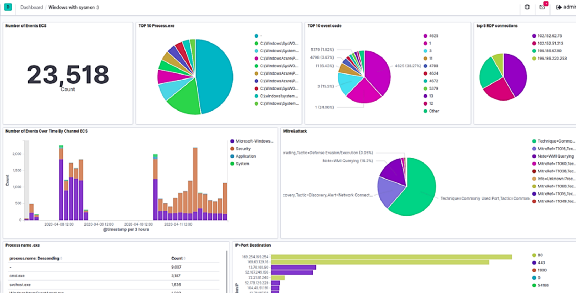
Et dashboard er en samling af flere visualiseringer. Dine dashboards skal være klare, forståelige og indeholde nyttige og bestemte data. Her er et eksempel på dashboards, som vi har oprettet fra bunden for winlogbeat.
Tak for din tid. Jeg håber, at denne artikel har været nyttig for dig. Hvis du ønsker mere information om emnet, anbefaler vi, at du besøger .
Telegramchat om Elasticsearch:
Kilde: habr.com
