

Flere tidligere artikler på vores blog har været dedikeret til spørgsmålet om sikkerhed for personlige oplysninger, der overføres via messenger-tjenester og sociale medier. Nu er det tid til at tale om forholdsregler vedrørende fysisk adgang til enheder.
Hvordan man hurtigt kan ødelægge information på en USB-nøgle, HDD eller SSD
Ofte er det nemmest at ødelægge information, hvis den er tæt på. Det handler om at ødelægge data fra lagermedier — USB-nøgler, SSD'er, HDD'er. Man kan ødelægge lagermediet i en specialdesignet shredder eller blot med noget tungt, men vi vil fortælle om mere elegante løsninger.
Forskellige virksomheder producerer informationsbærere, der får funktionen til selvdestruktion lige fra kassen. Der findes et væld af løsninger.
Et af de simpleste og mest illustrative eksempler er USB-nøglen Data Killer og lignende enheder. Denne enhed adskiller sig ikke fra andre USB-nøgler, men indeni er der et batteri. Når knappen trykkes, ødelægger batteriet dataene på chippen ved kraftig opvarmning. Herefter bliver nøglen ikke anerkendt ved tilslutning, så chippen ødelægges også. Desværre er der ikke blevet udført detaljerede undersøgelser for at vurdere, om den kan gendannes.
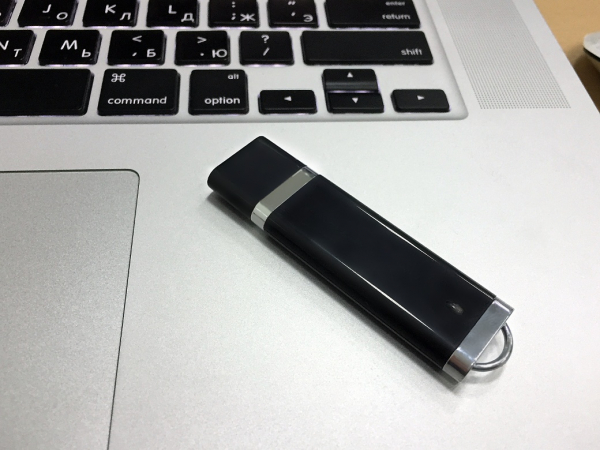
Kilde til billede:
Der findes USB-nøgler, der ikke gemmer nogen information, men som kan ødelægge en computer eller bærbar. Hvis en sådan 'USB-nøgle' placeres tæt på ens bærbare computer, og en major ønsker at tjekke, hvad der er skrevet på den, vil den ødelægge både sig selv og den bærbare. Her er et eksempel på en sådan killer. .
For pålideligt at ødelægge information gemt på en harddisk, der er inde i en PC, findes der interessante systemer.
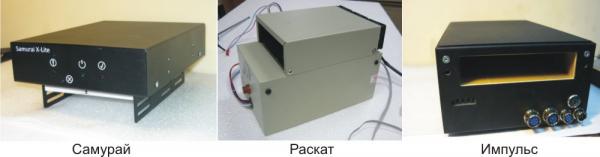
Tidligere blev de , men de kan ikke nævnes forbi. Sådanne systemer er udstyret med autonom strømforsyning (det vil sige, at en strømafbrydelse i bygningen ikke vil forhindre dataene i at blive ødelagt). Der er også en timer til strømafbrydelse, som hjælper, hvis computeren fjernes uden brugerens tilstedeværelse. Der er endda radio- og GSM-kanaler tilgængelige, så information kan destrueres eksternt. Den ødelægges ved, at enheden genererer et magnetfelt på 450 kA/m.
Med SSD'er kan det ikke lade sig gøre, og for dem blev der engang foreslået .
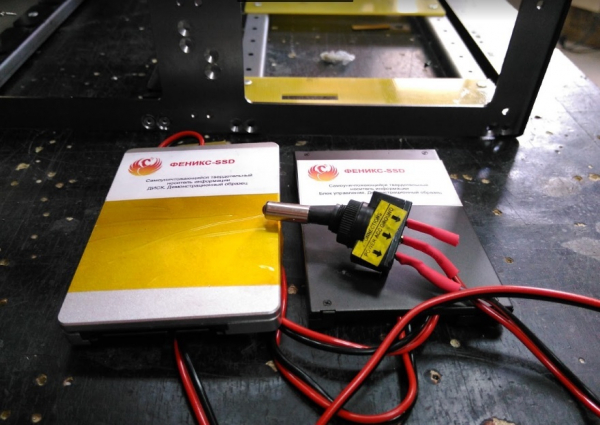
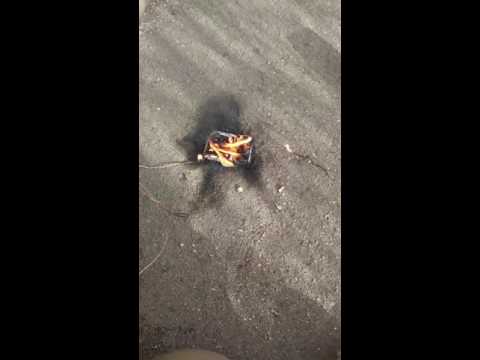
Ovenfor er en håndlavet metode, der er usikker og farlig. SSD'er bruger en anden type enhed, såsom Impulse-SSD, som ødelægger drevet med en spænding på 20.000 V.

Information slettes, mikrochips sprænger, og drevet bliver helt ubrugeligt. Der er også muligheder for fjernødelæggelse (via GSM).
Der sælges også mekaniske HDD-ødelæggere. For eksempel producerer LG en enhed kaldet CrushBox.
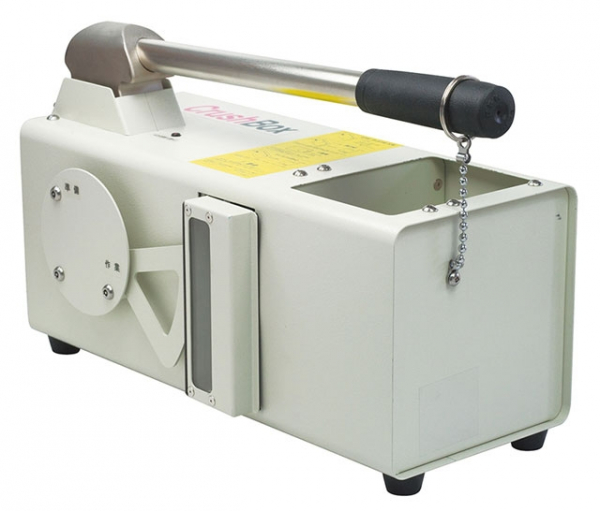
Der findes mange gadgets til ødelæggelse af HDD og SSD: de produceres både i Rusland og i udlandet. Vi foreslår at diskutere sådanne enheder i kommentarerne – sandsynligvis kan mange læsere bringe et eget eksempel.
Hvordan beskytter man sin PC eller bærbare computer
Ligesom med HDD og SSD er der mange varianter af beskyttelsessystemer til bærbare computere. En af de mest pålidelige er kryptering af alt og alle, på en måde så dataene bliver slettet efter flere forsøg på at få adgang til informationen.
Et af de mest kendte beskyttelsessystemer til PC og bærbare computere er udviklet af Intel. Teknologien kaldes Anti-Theft. Desværre blev understøttelsen af den stoppet for flere år siden, så denne løsning kan ikke betragtes som ny, men den er et passende eksempel på beskyttelse. Anti-Theft gav mulighed for at finde en stjålet eller tabt bærbar computer og blokere den. På Intels hjemmeside blev det sagt, at systemet beskytter fortrolige oplysninger, blokerer adgangen til krypterede data og forhindrer opstart af OS i tilfælde af uautoriserede forsøg på at tænde enheden.
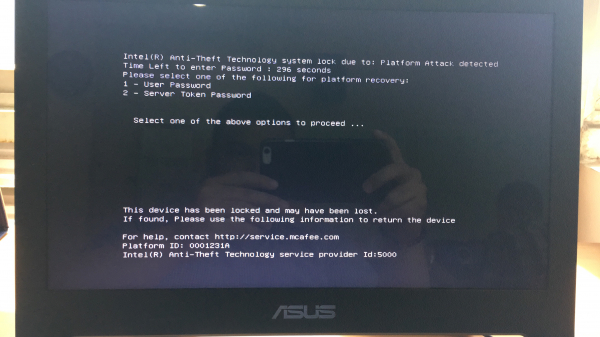
Denne og lignende systemer tjekker den bærbare computer for tegn på uautoriseret adgang, såsom for mange login-forsøg, fejl ved forsøg på at logge ind på en tidligere tildelt server, blokkering af den bærbare computer via internettet.
Anti-Theft blokerer adgangen til et sæt af systemlogiske mikroskaber fra Intel, hvilket gør det umuligt at få adgang til bærbarens tjenester, køre software eller OS, selv hvis HDD eller SDD bliver udskiftet eller reformateret. De grundlæggende kryptografiske filer, der er nødvendige for at få adgang til dataene, fjernes også.
Hvis den bærbare computer returneres til ejeren, kan denne hurtigt genoprette dens funktionalitet.
Der er en mulighed for at bruge smartkort eller hardware tokens — i så fald kan man ikke logge ind i systemet uden sådanne enheder. Men i vores tilfælde (hvis der allerede bankes på døren) skal vi også indtaste en PIN, så når nøglen til PC'en tilsluttes, vil der blive bedt om en ekstra adgangskode. Indtil den type blokering er tilsluttet systemet, er det næsten umuligt at starte det.
En fungerende løsning i dag er et USBKill-script skrevet i Python. Det kan gøre en bærbar eller PC ubrugelig, hvis nogle startparametre pludselig ændres. Det blev skabt af udvikleren Hephaest0s, som har offentliggjort scriptet på GitHub.
Den eneste betingelse for at USBKill fungerer, er nødvendigheden af at kryptere den systemiske lagerenhed på den bærbare eller PC'en, herunder værktøjer som Windows BitLocker, Apple FileVault eller Linux LUKS. Der er flere måder at aktivere USBKill på, herunder at tilslutte eller frakoble et USB-drev.
En anden mulighed er bærbare computere med et integreret selvdestruktionssystem. En sådan blev introduceret i 2017 af den russiske hær. For at ødelægge dataene sammen med enheden skal man blot trykke på en knap. I princippet kan man selv lave et lignende hjemmebygget system eller købe et online — der er mange.
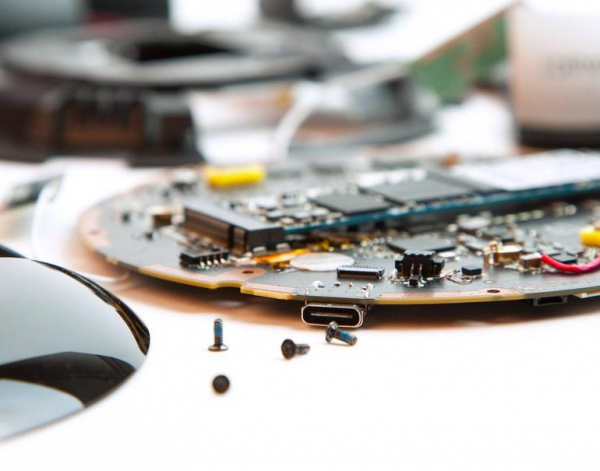
Et eksempel er den , som kan køre under forskellige operativsystemer og selvdestruerer ved opdagelse af et angreb. Men prisen er uhørt — $1699.
Vi blokerer og krypterer data på smartphones
På smartphones med iOS er der mulighed for at slette data i tilfælde af multiple mislykkedes autorisationsforsøg. Denne funktion er indbygget og aktiveres i indstillingerne.
En af vores medarbejdere opdagede en interessant funktion ved iOS-enheder: hvis man hurtigt skal låse den samme iPhone, skal man blot trykke på tænd/sluk-knappen fem gange i træk. I dette tilfælde aktiveres nødopkaldsmodus, og brugeren vil ikke kunne få adgang til enheden via Touch eller FaceID — kun med adgangskoden.
På Android findes der også forskellige indbyggede funktioner til beskyttelse af personlige data (kryptering, multifaktorgodkendelse til forskellige tjenester, grafiske koder, FRP osv.).
Enkle tips til at blokere en telefon inkluderer at bruge fingeraftryk, som for eksempel ringefingeren eller lillefingeren. Hvis nogen tvinger brugeren til at placere tommelfingeren på sensoren, vil telefonen blive låst efter et par forsøg.
Der findes dog software-hardware systemer til iPhone og Android, som kan omgå stort set enhver beskyttelse. Apple har indbygget muligheden for at deaktivere Lightning-porten, når brugeren har været inaktiv i en vis periode, men det hjælper ikke klart mod hack af telefonen med de nævnte systemer.
Nogle producenter har lanceret telefoner, der er beskyttet mod aflytning og hacking, men de kan ikke kaldes 100% sikre. Skaberen af Android, Andy Rubin, lancerede for to år siden , som blev kaldt "den mest sikre" af udviklerne. Men den blev aldrig populær. Desuden var den næsten umulig at reparere: hvis telefonen blev beskadiget, kunne man stort set bare opgive den.
Sikre telefoner blev også produceret af virksomhederne Sirin Labs og Silent Circle. Gadgets blev kaldt Solarin og Blackphone. Firmaet Boeing skabte Boeing Black — en enhed, der anbefales til ansatte i forsvarsministerier. Denne gadget har en selvdestruktionsfunktion, der aktiveres i tilfælde af hacking.
Hvordan som helst, er situationen med smartphones i forhold til beskyttelse mod indblanding fra tredjeparter noget værre end med datalagringsenheder eller bærbare computere. Det eneste råd, man kan give, er ikke at bruge smartphones til at udveksle eller opbevare følsomme oplysninger.
Hvad skal man gøre på offentlige steder?
Indtil nu har vi talt om, hvordan man hurtigt kan slette information, hvis nogen banker på døren, og gæsterne ikke er ventet. Men der findes også offentlige steder — caféer, fastfood-restauranter, gader. Hvis nogen nærmer sig bagfra og tager computeren, vil databeskyttelsessystemerne ikke hjælpe. Og uanset hvor mange hemmelige knapper der er, kan man ikke trykke dem, hvis hænderne er bundet.
Den enkleste løsning er slet ikke at tage gadgets med kritisk vigtig information ud af huset. Hvis du gør det, bør du ikke fjerne låsen fra enheden på offentlige steder uden absolut nødvendighed. Dette er netop det tidspunkt, hvor en gadget kan blive kompromitteret uden problemer, mens du er blandt folk.
Jo flere enheder, jo lettere er det at opfange noget som helst. Derfor er det bedre at bruge en netbook, for eksempel med Linux installeret, i stedet for at have en 'smartphone + bærbar + tablet'. Du kan stadig ringe med den, og det er lettere at beskytte informationen på én gadget end på tre.
I offentlige steder som caféer bør du vælge et sted med bred udsigt, og det er bedst at sidde med ryggen mod væggen. På den måde kan du se alle, der nærmer sig. I en mistænkelig situation skal du blokere din laptop eller telefon og vente på situationens udvikling.
Låsning kan konfigureres for forskellige styresystemer, og det er nemmest at gøre ved at trykke på en bestemt kombination af taster (for Windows er det Windows-tasten + L, som kan trykkes hurtigt). På MacOS er det Command + Control + Q. Det kan også trykkes hurtigt, især hvis du øver dig.
Selvfølgelig kan man i uforudsete situationer også komme til at fejle, så der er en anden mulighed — at låse enheden ved at trykke på flere vilkårlige taster samtidig (for eksempel et knytnæveslag på tastaturet). Hvis du kender et program, der kan gøre dette til MacOS, Windows eller Linux — del gerne linket.
MacBook har også et gyroskop. Man kan forestille sig et scenario, hvor laptoppen låses, når enheden hæves, eller der sker en pludselig hurtig ændring i dens position ifølge de indbyggede gyroskopdata.
Vi har ikke fundet en relevant applikation, men hvis nogen kender til sådanne programmer, må de gerne fortælle om dem i kommentarfeltet. Hvis der ikke er nogen, tilbyder vi at lave et program, som forfatteren vil blive belønnet med en flerårig på vores VPN (afhængig af kompleksitet og funktionalitet) og vi vil hjælpe med at sprede programmet.
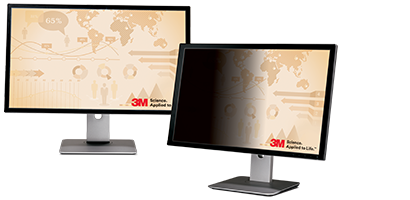
En anden mulighed er at beskytte din skærm (laptop, telefon, tablet) mod nysgerrige blikke. Til dette formål er såkaldte 'privatlivsfiltre' ideelle — specielle film, der mørkelægger skærmen, når synsvinklen ændres. Man kan kun se, hvad brugeren laver, fra siden.
For øvrigt, et simpelt livshack til dagens problem: hvis du alligevel er hjemme, og der bliver banket eller ringet på døren (fx en kurér der bringer pizza), så er det bedre at låse dine gadgets. Bare for en sikkerheds skyld.
At beskytte sig mod "kammerat major", altså mod pludselige forsøg fra en ekstern part på at få adgang til personlige data, kan lade sig gøre, men er svært. Hvis du har egne cases, som du kan dele, ser vi meget frem til eksempler i kommentarerne.
Kilde: habr.com
