

I 2019 udførte konsulentfirmaet Miercom en uafhængig teknologisk vurdering af Wi-Fi 6 controllere fra Cisco Catalyst serien 9800. Til denne undersøgelse blev der oprettet en testbænk bestående af controllere og Wi-Fi 6 adgangspunkter fra Cisco, og der blev gennemført en vurdering af den tekniske løsning i følgende kategorier:
- Tilgængelighed;
- Sikkerhed;
- Automatisering.
Resultaterne af undersøgelsen er præsenteret nedenfor. Siden 2019 er funktionaliteten af Cisco Catalyst controllere i serien 9800 blevet væsentligt forbedret – disse aspekter er også afspejlet i denne artikel.
Om andre fordele ved Wi-Fi 6 teknologien, eksempler på implementering og anvendelsesområder kan man læse.
Oversigt over løsningen
Wi-Fi 6 controllere fra Cisco Catalyst serien 9800
Serien af trådløse controllere fra Cisco Catalyst serien 9800, baseret på operativsystemet IOS-XE (som også bruges til Cisco switchere og routere), tilbydes i forskellige varianter.
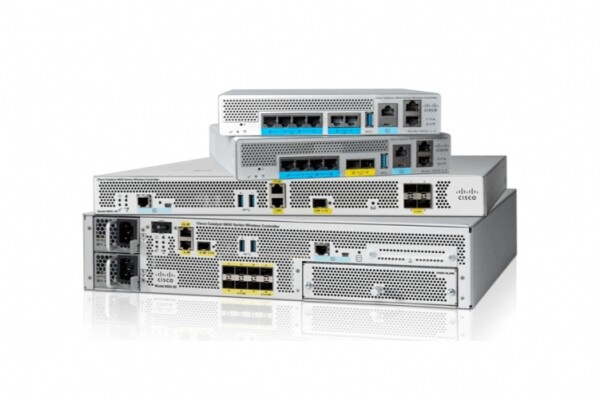
Den avancerede model, 9800-80, understøtter trådløs netværkskapacitet på op til 80 Gbit/s. En controller 9800-80 kan understøtte op til 6000 adgangspunkter og op til 64.000 trådløse klienter.
Mellem modellen – controller 9800-40 – understøtter en kapacitet på op til 40 Gbit/s, op til 2000 adgangspunkter og op til 32.000 trådløse klienter.
Ud over disse modeller indgik også den trådløse controller 9800-CL (CL står for Cloud) i den konkurrenceanalyse. Modellen 9800-CL fungerer i virtuelle miljøer på hypervisorer som VMWare ESXI og KVM, og dens specifikationer afhænger af de tildelte ressourcer til den virtuelle maskine for controllere. I den maksimale konfiguration understøtter Cisco 9800-CL, ligesom den avancerede model 9800-80, skalerbarhed på op til 6000 adgangspunkter og op til 64.000 trådløse klienter.
Under forskningen blev der brugt Cisco Aironet AP 4800-serie adgangspunkter, der understøtter drift på frekvenserne 2,4 og 5 GHz med mulighed for dynamisk skift til dual 5-GHz mode.
Testbænk
I testningen blev der oprettet en stand af to trådløse Cisco Catalyst 9800-CL controllere, der kørte i klynge, og Cisco Aironet AP 4800-serie adgangspunkter.
Som klientenheder blev der brugt laptops fra Dell og Apple samt en smartphone fra Apple iPhone.
Testning af tilgængelighed
Tilgængelighed defineres som brugernes evne til at få adgang til et system eller en tjeneste og bruge dem. Høj tilgængelighed indebærer kontinuerlig adgang til systemet eller tjenesten, uafhængigt af forskellige begivenheder.
Høj tilgængelighed er blevet testet i fire scenarier, hvor de første tre scenarier er forudsigelige eller planlagte begivenheder, der kan finde sted i arbejdstid eller udenfor arbejdstid. Det femte scenarie er en klassisk nedbrud, der er en uforudsigelig begivenhed.
Beskrivelse af scenarierne:
- Fejlrettelse – mikroopdatering af systemet (bugfix eller sikkerhedsopdatering), der muliggør reparation af en given fejl eller sårbarhed uden at skulle opdatere systemsoftwaren fuldt ud;
- Funktionsopdatering – tilføjelse eller udvidelse af den nuværende funktionalitet i systemet ved installation af funktionsopdateringer;
- Totalopdatering – opdatering af softwarebilledet for controlleren;
- Tilføjelse af adgangspunkt – tilføjelse af en ny model af et adgangspunkt til det trådløse netværk uden behov for at omkonfigurere eller opdatere softwaren i den trådløse controller;
- Nedbrud – fejlsvigt af den trådløse controller.
Fejlrettelse af fejl og sårbarheder
Ofte kræver installationen af rettelser i mange konkurrentløsninger en fuld opdatering af systemsoftwaren i den trådløse controller, hvilket kan føre til uplanlagte nedetider. I Cisco-løsningen kan fejlrettelser installeres uden at stoppe produktiviteten. Rettelser kan installeres på enhver af komponenterne, mens den trådløse infrastruktur fortsætter med at fungere.
Selve proceduren er ret enkel. Fejlretterfilen kopieres til opstartsordermappen på en af Cisco's trådløse controllere, hvorefter bekræftelsen af operationen udføres gennem grafisk brugergrænseflade eller kommandolinje. Derudover kan rettelsen også annulleres og slettes gennem grafisk brugergrænseflade eller kommandolinje uden at afbryde systemets drift.
Funktionsopdatering
Funktionsopdateringer af software anvendes til aktivering af nye funktioner. En af disse forbedringer er opdateringen af applikationssignaturdatabasen. Denne pakke blev installeret i Cisco-controllerne som en test. Ligesom med fejlrettelser anvendes, installeres eller fjernes funktionsopdateringer uden nedetid eller afbrydelse af systemdriften.
Fuldt opdatering
I øjeblikket udføres den fulde opdatering af controllerens softwarebillede på samme måde som funktionsopdateringen, altså uden nedetider. Denne mulighed er dog kun tilgængelig i klyngekonfiguration, hvor der er mere end én controller. Den fulde opdatering udføres sekventielt: først på én controller, derefter på den anden.
Tilføjelse af en ny model for adgangspunkt
At tilslutte nye adgangspunkter, som tidligere ikke har været i drift med det anvendte controller-softwarebillede, til det trådløse netværk er en ret almindelig operation, især i store netværk (lufthavne, hoteller, fabrikker). Det er ofte nødvendigt i konkurrenternes løsninger, at denne operation kræver opdatering af systemsoftwaren eller genstart af controllerne.
Under tilslutningen af nye Wi-Fi 6 adgangspunkter til klyngen af Cisco Catalyst 9800-serie controllere opstår der ikke sådan nogle problemer. Tilslutningen af nye punkter til controlleren sker uden opdateringer af controller-softwaren, og denne proces kræver ikke genstart, hvilket derfor ikke påvirker det trådløse netværk.
Controllerfejl
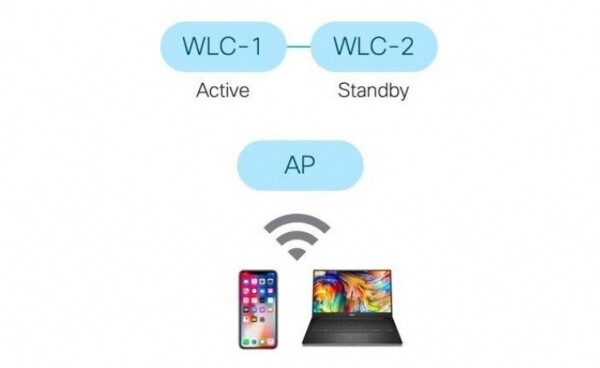
I testmiljøet anvendes to controllere (Active / StandBy) til Wi-Fi 6, og adgangspunktet har en direkte forbindelse til begge controllere.
Én trådløs controller er aktiv, mens den anden er reserve. Ved fejl på den aktive controller overtager den reserverede controller kontrollen, og dens status ændres til aktiv. Denne procedure sker uden afbrydelse for adgangspunktet og Wi-Fi for kunderne.
Sikkerhed
Dette afsnit behandler aspekter af sikkerheden, som er en yderst relevant opgave i trådløse netværk. Sikkerheden i løsningen vurderes ud fra følgende egenskaber:
- Applikationsgenkendelse;
- Traffic Flow Tracking;
- Analyse af krypteret trafik;
- Indtrængen detektion og forebyggelse;
- Autentificeringsmidler;
- Beskyttelse af klientenheder.
Applikationsgenkendelse
Der er forskelle blandt de forskellige produkter på markedet for erhvervslivet og industriel Wi-Fi med hensyn til, hvor godt produkterne kan identificere trafik baseret på applikationer. Forskellige producenter kan identificere forskellige antal applikationer. Mange af de applikationer, som konkurrenceprodukter angiver som mulige at identificere, er i virkeligheden websteder og ikke unikke applikationer.
Der er en anden interessant egenskab ved applikationsgenkendelse: løsningerne varierer meget i præcisionen af identifikationen.
Baseret på alle gennemførte tests kan det med sikkerhed siges, at Cisco's Wi-Fi 6-løsning udfører applikationsgenkendelse med stor præcision: Jabber, Netflix, Dropbox, YouTube og andre populære applikationer samt webtjenester blev identificeret korrekt. Cisco-løsningerne kan også dykke dybere ned i datapakkerne med hjælp fra DPI (Deep Packet Inspection).
Overvågning af trafikstrømme
Endnu en test blev udført for at finde ud af, om systemet kunne overvåge og rapportere om datastreams (for eksempel bevægelse af store filer) korrekt. For at teste dette blev en fil på 6,5 megabyte sendt over netværket via filoverførselsprotokollen (FTP).
Cisco-løsningen klarede opgaven helt og kunne overvåge denne trafik takket være NetFlow og sine hardwarefunktioner. Trafikken blev opdaget og identificeret med det samme med nøjagtig mængde af overførte data.
Analyse af krypteret trafik
Brugerdata trafik bliver i stigende grad krypteret. Dette gøres for at beskytte den mod overvågning eller opfangning af ondsindede aktører. Men samtidig bruger hackere i stigende grad kryptering til at skjule deres malware og udføre andre tvivlsomme handlinger, såsom Man-in-the-Middle (MiTM) angreb eller for eksempel angreb med keylogging.
De fleste virksomheder kontrollerer en del af den krypterede trafik ved først at dekryptere den via firewalls eller systemer til forebyggelse af indtrængen. Men denne proces er tidskrævende og skader netværkets overordnede ydeevne. Desuden bliver disse data, efter at de er blevet dekrypteret, sårbare for nysgerrige øjne.
Cisco Catalyst 9800-serien controllere håndterer effektivt analysen af krypteret trafik med alternative metoder. Løsningen kaldes Encrypted Traffic Analytics (ETA). ETA er en teknologi uden ligemand blandt konkurrenternes løsninger, og den opdager skadelig software i krypteret trafik uden behov for at dekryptere den. ETA er en grundlæggende funktion i IOS-XE, som inkluderer Enhanced NetFlow og bruger avancerede adfærdsalgoritmer til at identificere skadelige trafikmønstre, der skjuler sig i krypteret trafik.
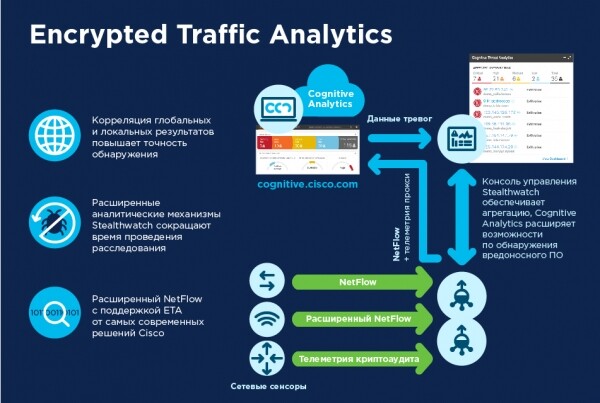
ETA dekrypterer ikke meddelelser, men indsamler profiler af metadata fra krypterede trafikstrømme – pakke størrelser, tidsintervaller mellem pakker og meget mere. Derefter eksporteres metadataene i NetFlow v9-poster til Cisco Stealthwatch.
En nøglefunktion for Stealthwatch er konstant overvågning af trafik samt oprettelse af baseline-målinger af normal netværksaktivitet. Ved hjælp af metadata fra krypterede trafikstrømme, sendt til den af ETA, anvender Stealthwatch multilevel maskinlæring til at opdage adfærdsanomalier, der kan indikere mistænkelige hændelser.
Sidste år engagerede Cisco Miercom til en uafhængig vurdering af Cisco Encrypted Traffic Analytics-løsningen. Under denne vurdering sendte Miercom systematisk kendte og ukendte trusler (virus, trojanere, ransomware) i både krypteret og ukrypteret trafik gennem store ETA- og ikke-ETA-netværk for at identificere trusler.
For testen blev skadelig kode kørt i begge netværk. I begge tilfælde blev mistænkelig aktivitet gradvist opdaget. I ETA-netværket blev trusler opdaget 36% hurtigere i starten sammenlignet med ikke-ETA-netværket. Efterhånden som testen fortsatte, steg detektionsproduktiviteten i ETA-netværket. I sidste ende blev to tredjedele af aktive trusler i ETA-netværket opdaget efter flere timers drift, hvilket er dobbelt så mange som i ikke-ETA-netværket.
ETA-funktionaliteten er godt integreret med Stealthwatch. Trusler rangeres efter alvorlighed, vises med detaljerede oplysninger, samt handlingsmuligheder til afhjælpning efter bekræftelse. Konklusionen er – ETA fungerer!
Opdagelse og forebyggelse af indtrængen
Cisco har nu et effektivt værktøj til at sikre netværk — Cisco Advanced Wireless Intrusion Prevention System (aWIPS): en mekanisme til at opdage og forhindre trusler i trådløse netværk. aWIPS-løsningen fungerer på niveauet af controllere, adgangspunkter og Cisco DNA Center management-software. Processen til at opdage, advare om og forhindre trusler kombinerer netværkstrafikanalyse, information om netværksenheder og netværkstopologi, signaturbaserede metoder og anomalidetektering, hvilket i sidste ende sikrer høj præcision og forhindrer trusler mod det trådløse netværk.
Den fulde integration af aWIPS i netværksinfrastrukturen muliggør løbende overvågning af trådløs trafik i både trådet og trådløse netværk, hvilket gør det muligt at bruge den til automatisk analyse af potentielle angreb fra mange kilder for at identificere og forhindre mulige angreb så grundigt som muligt.
Autentificeringsværktøjer
I øjeblikket, ud over de klassiske autentificeringsmetoder, er der i Cisco Catalyst 9800-seriens løsninger understøttelse af WPA3. WPA3 er den nyeste version af WPA, som er et sæt protokoller og teknologier til at sikre autentificering og kryptering for Wi-Fi-netværk.
WPA3 anvender metoden for samtidige autentificering af ligestillede (SAE — Simultaneous Authentication of Equals) for at sikre den mest pålidelige beskyttelse af brugere mod tredjeparts password-gætteforsøg. Når en klient forbindes til et adgangspunkt, udfører de en SAE-udveksling. Ved succes vil hver af dem oprette en kryptografisk sikker nøgle, hvorfra sessionsnøglen vil blive udledt, og derefter går de ind i bekræftelsestilstand. Herefter kan klienten og adgangspunktet gå ind i bekræftelsestilstande hver gang der er behov for at generere en sessionsnøgle. Metoden bruger direkte hemmelighed, hvor en hacker kan knække én nøgle, men ikke alle andre nøgler.
Det vil sige, at SAE er konstrueret sådan, at en hacker, der opsnapper trafikken, kun har ét forsøg på at gætte adgangskoden, før de opsnappede data bliver værdiløse. For at kunne udføre langvarige password-gætteforsøg kræves fysisk adgang til adgangspunktet.
Beskyttelsesmidler til klientenheder
Den primære beskyttelsesmetode for kunder inden for de trådløse løsninger fra Cisco Catalyst 9800-serien er i øjeblikket Cisco Umbrella WLAN – en cloud-baseret netværkssikkerhedstjeneste, der arbejder på DNS-niveau med automatisk opdagelse af både kendte og nye trusler.
Cisco Umbrella WLAN sikrer, at klientenheder har en sikker internetforbindelse. Dette opnås ved hjælp af indholdsfiltrering, dvs. ved at blokere adgang til ressourcer på internettet i overensstemmelse med virksomhedens politik. Dermed beskyttes klientenheder på internettet mod malware, ransomware og phishing. Anvendelsen af politikker er baseret på 60 kontinuerligt opdaterede indholdskategorier.
Automatisering
Moderne trådløse netværk er langt mere fleksible og komplekse, hvilket gør traditionelle metoder til opsætning og dataudtræk fra trådløse controllere utilstrækkelige. Netværksadministratorer og specialister inden for informationssikkerhed har brug for værktøjer til automatisering og analyse, hvilket får producenter af trådløse løsninger til at tilbyde sådanne værktøjer.
For at løse disse opgaver har trådløse controllere fra Cisco Catalyst 9800-serien, udover den traditionelle API, understøttelse af netværkskonfigurationsprotokoller som RESTCONF / NETCONF med YANG (Yet Another Next Generation) datamodelsprog.
NETCONF er en XML-baseret protokol, som applikationer kan bruge til at anmode om information og ændre konfigurationen af netværksenheder, såsom trådløse controllere.
Udover disse metoder er der i controllers fra Cisco Catalyst 9800-serien mulighed for at indhente, udtrække og analysere data om informationsstrømmen ved hjælp af protokollerne NetFlow og sFlow.
For at sikre sikkerhed og til trafikmodellering er muligheden for at spore specifikke strømmene et værdifuldt værktøj. Til dette formål er protokollen sFlow implementeret, som tillader at fange to pakker per hundred. Men nogle gange kan dette være utilstrækkeligt til analyse og tilstrækkelig undersøgelse og vurdering af strømmen. Derfor er en alternativ løsning NetFlow, som er implementeret af Cisco og tillader 100 % indsamling og eksport af alle pakker i den angivne strøm til efterfølgende analyse.
En anden funktion, der dog kun er tilgængelig i den hardwarebaserede implementering af kontrollerne, som automatiserer arbejdet i det trådløse netværk i Cisco Catalyst 9800-serien, er den indbyggede understøttelse af Python som et lag til brug af scripts direkte på selve den trådløse controller.
Og endelig, for overvågnings- og administrationsoperationer i Cisco Catalyst 9800-serien understøttes den velprøvede SNMP-protokol i versionerne 1, 2 og 3.
Dermed opfylder automatiseringsløsningerne i Cisco Catalyst 9800-serien fuldt ud nutidens forretningskrav ved at tilbyde både nye og unikke samt velprøvede værktøjer til automatiseret udførelse af operationer og analyse i trådløse netværk af enhver størrelse og kompleksitet.
Konklusion
I løsninger baseret på Cisco Catalyst 9800-controllerne har Cisco fremvist fremragende resultater inden for kategorierne: høj tilgængelighed, sikkerhed og automatisering.
Løsningen opfylder fuldt ud alle krav til høj tilgængelighed, såsom fejloverføring på mindre end et sekund under uplanlagte hændelser og nul nedetid ved planlagte hændelser.
Cisco Catalyst 9800-controllerne implementerer en omfattende beskyttelse, der sikrer dyb pakkeinspektion til genkendelse af applikationer og styring af disse, fuld gennemsigtighed i datastreams og identifikation af trusler skjult i krypteret trafik, samt anvendelse af avancerede autentificerings- og beskyttelsesmekanismer for klientenheder.
For automatisering af operationer og analyse besidder løsningerne i Cisco Catalyst 9800-serien et bredt spektrum af muligheder, der anvender populære standardmodeller: YANG, NETCONF, RESTCONF, traditionelle API-grænseflader og indbyggede Python-scripts.
Dermed bekræfter Cisco igen sin status som en førende global producent af netværksløsninger, der er på forkant med tiden og tager alle nutidens forretningsudfordringer i betragtning.
Du kan finde mere information om Catalyst-switchfamilien på Cisco.
Kilde: habr.com
