

Retrospektiv
Omfanget, sammensætningen og strukturen af cybertrusler mod applikationer udvikler sig hurtigt. I mange år fik brugerne adgang til webapplikationer via internettet ved hjælp af populære webbrowsere. Det var nødvendigt at understøtte 2-5 webbrowsere på ethvert tidspunkt, og sæt af standarder for udvikling og testning af webapplikationer var ret begrænsede. For eksempel blev næsten alle databaser bygget ved hjælp af SQL. Desværre, efter kort tid, lærte hackere at udnytte webapplikationer til at stjæle, slette eller ændre data. De fik ulovlig adgang og misbrugte applikationernes funktioner ved hjælp af forskellige metoder, herunder at narre brugerne af applikationen, injicere og udføre kode eksternt. Snart dukkede der kommercielle løsninger til beskyttelse af webapplikationer op, kaldet Web Application Firewalls (WAF), og samfundet reagerede ved at skabe et åbent projekt til sikring af webapplikationer, Open Web Application Security Project (OWASP), med det formål at definere og opretholde standarder og metoder til udvikling af sikre applikationer.
Basisbeskyttelse af applikationer
er et udgangspunkt for beskyttelse af applikationer og indeholder en liste over de mest farlige trusler og fejlkonfigurationer, der kan føre til sårbarheder i applikationer, samt taktikker til at opdage og afvise angreb. OWASP Top 10 er blevet anerkendt som en standard i cybersikkerhedsindustrien for applikationer over hele verden og definerer en grundlæggende liste over funktioner, som et webapplikationsbeskyttelsessystem (WAF) skal have.
Derudover skal WAF-funktionaliteten tage højde for andre almindelige angreb på webapplikationer, herunder Cross-Site Request Forgery (CSRF), clickjacking, web scraping og filinkludering (RFI/LFI).
Trusler og sikkerhedsopgaver for moderne applikationer
I dag er langt fra alle applikationer udført i en netværksvariant. Der findes cloud-applikationer, mobile applikationer, API'er, og i nyere arkitekturer selv individuelle softwarefunktioner. Alle disse slags applikationer skal synkroniseres og kontrolleres, da de opretter, ændrer og behandler vores data. Med fremkomsten af nye teknologier og paradigmer opstår der nye udfordringer og opgaver på alle stadier af applikationernes livscyklus. Dette inkluderer integrationen af udvikling og drift (DevOps), containere, Internet of Things (IoT), værktøjer med open source, API'er osv.
Den distribuerede placering af applikationer og mangfoldigheden af teknologier skaber komplekse og komplicerede opgaver ikke kun for sikkerhedsspecialister, men også for producenter af sikkerhedsløsninger, som ikke længere kan stole på en ensartet tilgang. Beskyttelsesmidlerne for applikationer skal tage højde for deres forretningsspecifikke forhold for at forhindre falske positive og sikre kvaliteten af tjenesterne for brugerne.
Hackernes ultimative mål er typisk enten datatyveri eller forstyrrelse af tjenesterne. Kriminelle får også fordele i løbet af den teknologiske evolution. For det første skaber udviklingen af nye teknologier flere potentielle brister og sårbarheder. For det andet får de tilgang til flere værktøjer og viden til at omgå traditionelle beskyttelsesmidler. Dette øger den såkaldte 'angrebsflade' og udsatheden for nye risici for organisationer. Sikkerhedspolitikker skal konstant ændres i takt med ændringerne i teknologier og applikationer.
Derfor skal applikationerne beskyttes mod det stadigt voksende mangfoldighed af metoder og kilder til angreb, og afspejlingen af automatiserede angreb skal finde sted i realtid baseret på informerede beslutninger. Dette resulterer i stigende driftsomkostninger og manuel arbejdsindsats på baggrund af svækkede sikkerhedspositioner.
Opgave nr. 1: Håndtering af bots
Over 60% af internettrafikken genereres af bots, hvoraf halvdelen er relateret til 'dårlig' trafik (ifølge oplysningerne ). Organisationer investerer i at øge netværkskapaciteten, hvilket i bund og grund understøtter falske belastninger. Den præcise skelnen mellem reel brugertrafik og bottrafik, samt mellem 'gode' bots (f.eks. søgemaskiner og prissammenligningstjenester) og 'dårlige' bots kan føre til betydelige besparelser og forbedret kvalitet af tjenesterne for brugerne.
Bots har ikke til hensigt at gøre denne opgave lettere, og de kan efterligne adfærden hos virkelige brugere, omgå CAPTCHA og andre forhindringer. Endda i tilfælde af angreb med dynamiske IP-adresser bliver beskyttelse baseret på IP-filtering ineffektiv. Ofte anvendes open source-udviklingsværktøjer (for eksempel Phantom JS), der kan køre klient-side JavaScript, til at udføre brute-force angreb, credential stuffing angreb, DDoS angreb og automatiserede bot-angreb.
For effektivt at styre bottrafik kræves unik identifikation af dens kilde (som et fingeraftryk). Da der opstår mange optegnelser under et bot-angreb, tillader dens fingeraftryk at identificere mistænkelig aktivitet og tildele score, som applikationsbeskyttelsessystemet træffer informerede beslutninger - blokere/tillade - med et minimalt antal falske positive resultater.
Opgave nr. 2: Beskyttelse af API
Mange applikationer indsamler information og data fra de tjenester, de interagerer med via API. Ved transmission af fortrolige data gennem API'er foregiver over 50% af organisationerne ikke at udføre hverken kontrol eller beskyttelse af API'er for at opdage cyberangreb.
Eksempler på API-brug:
- Integrering af Internet of Things (IoT)
- Maskine-til-maskine interaktion
- Serverløse miljøer
- Mobilapplikationer
- Hændelsesdrevede applikationer
API-sårbarheder ligner applikationers sårbarheder og omfatter injektioner, protokolangreb, parameter-manipulation, omdirigeringer og bot-angreb. Dedikerede API-gateways sikrer kompatibilitet mellem applikationstjenester, der kommunikerer via API. De leverer dog ikke end-to-end sikkerhed for applikationen, som et WAF kan med de nødvendige sikkerhedsværktøjer såsom HTTP-header parsing, Layer 7 Access Control List (ACL), parsing og validering af JSON/XML-nyttebelastning samt beskyttelse mod alle sårbarheder på OWASP Top 10-listen. Dette opnås ved at inspicere nøgleværdier i API ved hjælp af positive og negative modeller.
Opgave nr. 3: Tjenestenægtelse
Den gamle angrebsvektor — tjenestenægtelse (DoS) — fortsætter med at bevise sin effektivitet i angreb på applikationer. Angribere har en række effektive teknikker til at forstyrre applikationstjenester, herunder HTTP eller HTTPS-flows, lavt niveau og langsomme angreb ("low-and-slow", f.eks. SlowLoris, LOIC, Torshammer), angreb ved hjælp af dynamiske IP-adresser, bufferoverflow, brute force-angreb og mange flere. Med fremkomsten af Internet of Things og efterfølgende IoT-botnet er angreb på applikationer blevet et hovedfokus for DDoS-angreb. De fleste WAF med tilstandsmonitorering kan kun modstå et begrænset volumen af belastning. De kan dog inspicere HTTP/S-trafikstrømme og fjerne angrebstrafik og ondsindede forbindelser. Efter at et angreb er identificeret, er der ingen mening i at lade trafikken passere igen. Da WAF'ens båndbredde til at afvise angreb er begrænset, er der behov for en ekstra løsning på netværkets periferi til automatisk at blokere de næste "dårlige" pakker. I dette beskyttelsesscenarie skal begge løsninger have evnen til at interagere med hinanden for at udveksle information om angreb.
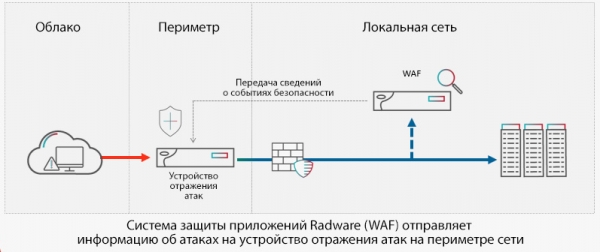
Figur 1. Organisering af en omfattende beskyttelse af netværk og applikationer ved hjælp af Radware-løsninger
Opgave nr. 4: Kontinuerlig beskyttelse
Applikationer ændrer sig ofte. Udviklings- og implementeringsmetoder, såsom kontinuerlige opdateringer, betyder, at ændringer foretages uden menneskelig indgriben og kontrol. I sådanne dynamiske forhold er det svært at opretholde tilstrækkeligt fungerende sikkerhedspolitikker uden et højt antal falske positiver. Mobile applikationer opdateres langt hyppigere end webapplikationer. Tredjeparts applikationer kan ændre sig uden din viden. Nogle organisationer stræber efter at få større kontrol og visualisering for at holde sig ajour med potentielle risici. Dette er dog ikke altid opnåeligt, og en pålidelig beskyttelse af applikationer bør udnytte mulighederne for maskinlæring til at tage hensyn til og visualisere de tilgængelige ressourcer, analysere potentielle trusler, samt skabe og optimere sikkerhedspolitikker i tilfælde af ændringer i applikationer.
Konklusioner
Efterhånden som applikationer spiller en stadig vigtigere rolle i hverdagen, bliver de et hovedmål for hackere. Den potentielle gevinst for angribere og de mulige tab for virksomhederne er enorme. Udfordringen med at sikre applikationer kan ikke overdrives, taget i betragtning det antal og de variationer af applikationer og trusler, der eksisterer.
Heldigvis befinder vi os i en tid, hvor kunstig intelligens kan komme os til hjælp. Algoritmer baseret på maskinlæring giver adaptiv beskyttelse i realtid mod de mest avancerede cybertrusler, der sigter mod applikationer. De opdaterer også automatisk sikkerhedspolitikker for at beskytte web-, mobil- og skyapplikationer — samt API'er — uden falske positiver.
Det er svært præcist at forudsige, hvordan det nye generation af cybertrusler mod applikationer vil se ud (muligvis også baseret på maskinlæring). Men organisationer kan helt sikkert tage skridt til at beskytte kundedata, intellektuel ejendom og sikre tilgængeligheden af tjenester med stor fordel for virksomheden.
Effektive metoder og tilgange til at sikre applikationer, samt de vigtigste typer og angrebsvektorer, risikozoner og huller i cybersikkerheden for webapplikationer, herunder global erfaring og bedste praksis, præsenteres i Radware-undersøgelsen og rapporten "”.
Kilde: habr.com
