

Der er allerede flere artikler på Habr om teknologierne Honeypot og Deception (, ). Men vi står stadig over for en manglende forståelse af forskellen mellem disse klasser af beskyttelsesmidler. Derfor har vores kolleger fra (den første russiske udvikler af ) besluttet at beskrive forskellene, fordelene og arkitektoniske funktioner ved disse løsninger i detaljer.
Lad os se på, hvad «honeypots» og «deception» egentlig er:
«Deception-teknologier» (dansk, Deception technology) er relativt nye på markedet for informationssikkerhedssystemer. Men nogle specialister anser stadig Security Deception for blot at være mere avancerede «honeypots» (dansk, honeypot).
I denne artikel vil vi forsøge at belyse både lighederne og de grundlæggende forskelle mellem disse to løsninger. I den første del vil vi tale om «honeypot», hvordan denne teknologi har udviklet sig, og hvad dens fordele og ulemper er. I den anden del vil vi grundigt se på arbejdsprincipperne for platforme til oprettelse af distribuerede infrastrukturer af falske mål (dansk, Distributed Deception Platform — DDP).
Det grundlæggende princip, der er lagt til grund for honeypots, er at skabe fælder for hackere. Det samme princip blev anvendt til at udvikle de første Deception-løsninger. Men moderne DDP overstiger betydeligt honeypots både i funktionalitet og effektivitet. Deception-platforme inkluderer: fælder (dansk, decoys, traps), lokkemidler (dansk, lures), applikationer, data, databaser, Active Directory. Moderne DDP kan give omfattende muligheder for trusselopdagelse, angreb analyse og automatisering af reaktioner.
Dermed repræsenterer Deception teknikker til imitering af virksomhedens IT-infrastruktur og at vildlede hackere. Som et resultat gør sådanne platforme det muligt at stoppe angreb før der opstår betydelig skade på virksomhedens aktiver. Honeypots har selvfølgelig ikke en så bred funktionalitet og automatiseringsniveau, så deres anvendelse kræver en højere kvalifikation fra medarbejdere i IT-sikkerhedsafdelinger.
1. Honeypots, Honeynets og Sandboxing: hvad er det, og hvordan anvendes det
For the first time, the term "honeypots" was used in 1989 in Clifford Stoll's book "The Cuckoo’s Egg," which describes events related to tracking a hacker at the Lawrence Berkeley National Laboratory (USA). In practice, this idea was implemented in 1999 by Lance Spitzner, an information security specialist at Sun Microsystems, who founded the research project "Honeynet Project." The first honeypots were very resource-intensive, complex to set up, and maintain.
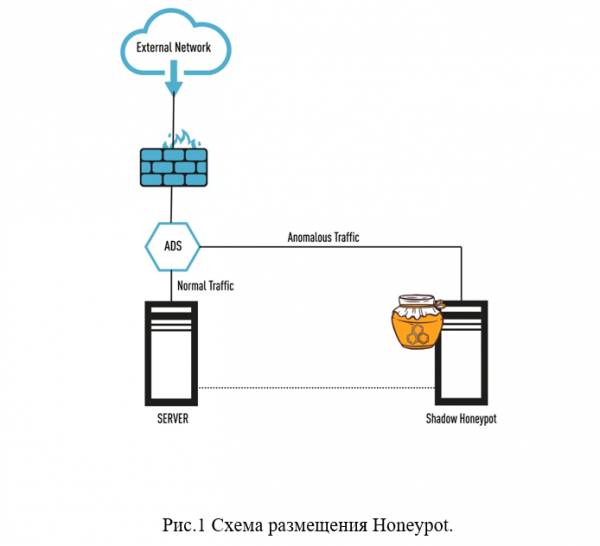
Let’s take a closer look at what honeypots og honeynets. Honeypots are individual hosts designed to attract attackers to penetrate the company's network and attempt to steal valuable data, as well as expand the network's reach. A honeypot (literally translated as "barrel of honey") is a special server with a set of various network services and protocols such as HTTP, FTP, etc. (see Fig. 1).
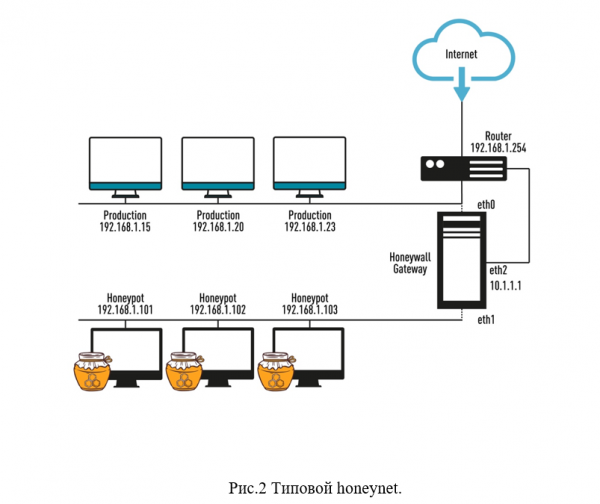
If we connect several honeypots into a network, we will obtain a more efficient system honeynet, which represents an emulation of the company's corporate network (web server, file server, and other network components). This solution allows us to understand the attackers' strategies and mislead them. A typical honeynet usually operates in parallel with the working network and is completely independent of it. Such a "network" can be published on the Internet through a separate channel, and a separate range of IP addresses can also be allocated for it (see Fig. 2).
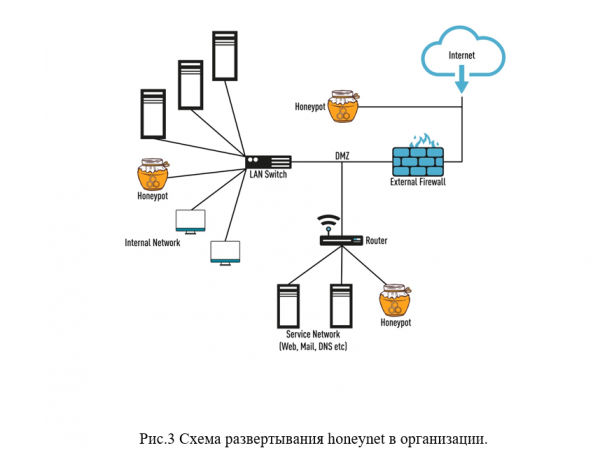
The purpose of implementing a honeynet is to show the hacker that he has supposedly penetrated the organization's corporate network, while, in reality, the attacker is in an "isolated environment" and under close observation by information security specialists (see Fig. 3).
It is also worth mentioning a tool called "sandbox" (English, til værdien allow-downloads eller allow-downloads-without-user-activation.), which allows attackers to install and run malicious programs in an isolated environment where IT specialists can monitor their actions to identify potential risks and take necessary countermeasures. Nowadays, sandboxing is typically implemented on dedicated virtual machines on a virtual host. However, it is important to note that sandboxing only shows how dangerous and malicious programs behave, while a honeynet helps specialists analyze the behavior of "dangerous players."
Den åbenlyse fordel ved honeynets er, at de vildleder angribere ved at spilde deres kræfter, ressourcer og tid. Som følge heraf angriber de falske mål i stedet for reelle og kan stoppe angrebet på netværket uden at opnå noget. Ofte bruges honeynet-teknologier i regeringsinstitutioner og store virksomheder, finansielle organisationer, da disse strukturer ofte bliver mål for store cyberangreb. Dog har små og mellemstore virksomheder (SMB) også brug for effektive værktøjer til at forebygge IKT-hændelser, men det er ikke så let at bruge honeynets i SMB-sektoren på grund af manglen på kvalificeret personale til så komplekst arbejde.
Begrænsningerne ved løsninger som Honeypots og Honeynets
Hvorfor er honeypots og honeynets ikke de bedste løsninger til at imødegå angreb i dag? Det skal nævnes, at angrebene bliver mere og mere omfattende, teknisk avancerede og kan forårsage alvorlige skader på organisationens IT-infrastruktur, og cyberkriminalitet er nået et helt nyt niveau og repræsenterer højt organiserede skyggeforretningsstrukturer, udstyret med alle nødvendige ressourcer. Desuden skal vi tage højde for den "menneskelige faktor" (fejl i konfigurationen af software og hardware, insiderhandlinger, osv.), så alene anvendelsen af teknologi til at forhindre angreb er i øjeblikket ikke tilstrækkeligt.
Nedenfor vil vi liste de vigtigste begrænsninger og ulemper ved honeypots (honeynets):
"Honeypots" blev oprindeligt udviklet til at identificere trusler, der befinder sig uden for det virksomhedens netværk, og er snarere beregnet til at analysere angriberes adfærd end til hurtig reaktion på trusler.
Angribere er generelt allerede blevet dygtige til at genkende emulerede systemer og undgå honeypots.
Honeynets (honeypots) har en ekstremt lav grad af interaktivitet og interaktion med andre sikkerhedssystemer, hvilket gør det svært at indsamle detaljerede oplysninger om angrebene og angriberne, og dermed reagere effektivt og hurtigt på IKT-hændelser. Desuden får IKT-specialister en stor mængde falske trusselalarmer.
I nogle tilfælde kan hackere bruge et kompromitteret honeypot som udgangspunkt for at fortsætte angrebet på organisationens netværk.
Der opstår ofte problemer med skalerbarheden af honeypots, høj driftsbelastning og konfiguration af sådanne systemer (de kræver højt kvalificerede specialister, har ikke et brugervenligt administrationsinterface osv.). Der er store vanskeligheder med at implementere honeypots i specialiserede miljøer såsom IoT, POS, cloudsystemer osv.
2. Deception-teknologi: fordele og grundlæggende arbejdsprincipper
Efter at have undersøgt alle fordele og ulemper ved honeypots konkluderer vi, at der er behov for en helt ny tilgang til reaktion på IT-sikkerhedshændelser for at sikre en hurtig og passende respons på angribernes handlinger. Og denne løsning er teknologi. Cyber deception (Security deception).
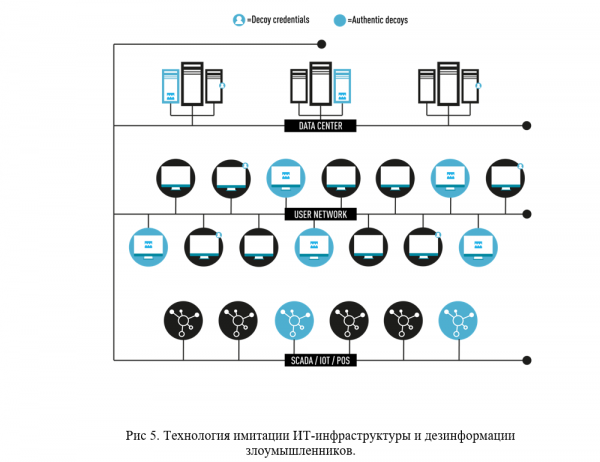
Terminologien "Cyber deception", "Security deception", "Deception technology", "Distributed Deception Platform" (DDP) er relativt ny og er ikke dukket op for længe siden. Faktisk betyder alle disse termer brugen af "bedragsteknologier" eller "imitationsteknikker af IT-infrastruktur og misinformation af skadelige aktører". De mest simple Deception-løsninger er udviklingen af idéer vedrørende honeypots, men på et mere teknologisk avanceret niveau, der indebærer større automatisering af trusselsopdagelse og reaktion på dem. Dog findes der allerede seriøse DDP-løsninger på markedet, som muliggør let implementering og skalering samt har et betydeligt arsenal af "fælder" og "lokkemad" til angribere. For eksempel kan Deception emulere sådanne objekter af IT-infrastruktur som databaser, arbejdsstationer, routere, switche, pengeautomater, servere, SCADA, medicinsk udstyr og IoT.
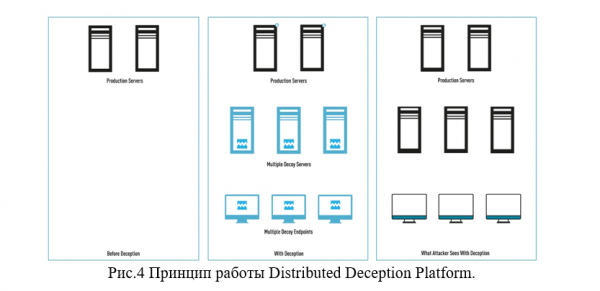
Hvordan fungerer "Distributed Deception Platform"? Efter implementeringen af DDP vil organisationens IT-infrastruktur blive opbygget, som om den bestod af to lag: det første lag er virksomhedens virkelige infrastruktur, mens det andet lag er et "emuleret" miljø, der består af fælder (engelsk, decoys, traps) og lokkemad (engelsk, lures), som er placeret på virkelige fysiske enheder i netværket (se fig. 4).
For example, an attacker might discover fake databases with "confidential documents" or forged credentials supposedly from "privileged users" — all of these are false targets that could attract intruders, thus diverting their attention from the company's real information assets (see Fig. 5).
DDP is a new product in the cybersecurity market, with solutions only a few years old, and currently only the corporate sector can afford them. However, small and medium businesses will soon also be able to take advantage of Deception by renting DDP from specialized providers as a service. This option is even more convenient since there is no need for in-house highly qualified personnel.
Below are the main advantages of Deception technology:
Authenticity. The Deception technology can reproduce a fully authentic IT environment of the company, qualitatively emulating operating systems, IoT, POS, specialized systems (medical, industrial, etc.), services, applications, credentials, etc. Decoys are carefully blended with the working environment, and the attacker will not be able to identify them as honeypots.
Implementering. DDP employs machine learning (ML) in its operations. ML ensures simplicity, flexibility in configurations, and efficiency in implementing Deception. The "traps" and "lures" are updated very rapidly, engaging the attacker in a "false" IT infrastructure of the company, while advanced AI-based analytics can detect active hacker activities and prevent them (e.g., an attempt to access Active Directory based on deceptive credentials).
Ease of Operation. Modern "Distributed Deception Platforms" are easy to maintain and manage. They are generally controlled through a local or cloud console, with integration capabilities with corporate SOC (Security Operations Center) via API and with many existing security control tools. The operation and maintenance of DDP do not require the services of highly qualified cybersecurity experts.
Skalering. Sikkerhedsbedrag kan implementeres i fysiske, virtuelle og cloud-miljøer. DDP fungerer også effektivt i specialiserede miljøer som IoT, ICS, POS, SWIFT osv. Avancerede Deception-platforme kan projicere "bedragsteknologier" til fjernkontorer og isolerede miljøer uden behov for yderligere en fuld implementering af platformen.
Interaktion. Ved at bruge effektive og tiltalende fælder (decoys), der er baseret på reelle operativsystemer og snedigt placeret blandt den ægte it-infrastruktur, indsamler Deception-platformen omfattende information om angriberen. Herefter sikrer DDP transmission af trusler, genererer rapporter, og der sker automatisk respons på it-sikkerhedshændelser.
Angrebspunkt. I moderne Deception-modeller er fælder og lokkemidler placeret inden for netværksområdet og ikke udenfor (som med honeypots). Denne model for implementering af fælder forhindrer angriberen i at bruge dem som en base for at angribe den virkelige it-infrastruktur i virksomheden. Mere avancerede Deception-løsninger har trafikrouting-muligheder, som gør det muligt at lede al angrebstrafik gennem en specielt dedikeret forbindelse. Dette vil muliggøre analyse af angribernes aktivitet uden risiko for virksomhedens værdifulde aktiver.
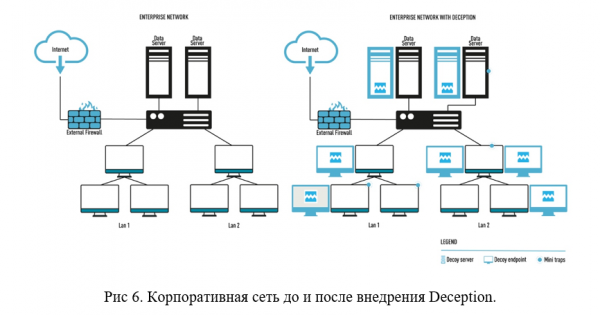
Overbevisning af "bedragsteknologier". I den indledende fase af angrebet indsamler og analyserer angriberne data om it-infrastrukturen, som de derefter bruger til horisontal bevægelse i det corporate netværk. Gennem "bedragsteknologier" vil angriberen uundgåeligt ende i "fælder", som vil lede dem væk fra organisationens reelle aktiver. DDP analyserer potentielle adgangsveje til legitimationsoplysninger i det corporate netværk og giver angriberen "falske mål" i stedet for de reelle legitimationsoplysninger. Disse funktioner har været meget savnet af honeypot-teknologier. (Se fig. 6).
Deception vs Honeypot
Og endelig når vi til det mest interessante punkt i vores forskning. Lad os forsøge at fremhæve hovedforskellene mellem Deception- og Honeypot-teknologier. På trods af nogle ligheder adskiller disse to teknologier sig betydeligt, fra den grundlæggende idé til effektiviteten af deres arbejde.
Forskellige grundlæggende idéer. Som nævnt tidligere, bruges honeypots som "lokkemad" omkring virksomhedens værdifulde aktiver (uden for det interne netværk) for at forsøge at aflede angriberne. Honeypot-teknologien er baseret på en forståelse af organisationens infrastruktur, men honeypots kan også blive et springbræt for at starte et angreb på virksomhedens netværk. Deception-teknologien er udviklet med angriberens perspektiv i tankerne og giver mulighed for at identificere angreb i en tidlig fase, hvilket giver sikkerhedsspecialisterne en betydelig fordel over angriberne og vinder tid.
«Tiltrækning» VS «Forvirring». Ved brug af honeypots afhænger succesen af at tiltrække opmærksomheden fra de angribende og deres videre motivation for at bevæge sig mod målet i honeypot. Det betyder, at angriberen skal nå frem til honeypoten, før du kan stoppe dem. På denne måde kan tilstedeværelsen af angribere i netværket fortsætte i flere måneder eller længere, hvilket kan føre til datalækager og skader. DDP simulerer effektivt den reelle IT-infrastruktur i virksomheden; deres mål er ikke blot at tiltrække angriberens opmærksomhed, men at forvirre dem, så de spilder tid og ressourcer og ikke får adgang til virksomhedens reelle aktiver.
«Begrænset skalerbarhed» VS «automatisk skalerbarhed». Som tidligere nævnt har honeypots og honeynets problemer med skalerbarhed. Det er besværligt og dyrt, og for at øge antallet af honeypots i det interne system skal der tilføjes nye computere, operativsystemer, købes licenser og tildeles IP-adresser. Desuden er det nødvendigt at have kvalificeret personale til at administrere sådanne systemer. Deception-platforme implementeres automatisk i takt med, at infrastrukturen skaleres, uden betydelige omkostninger.
«Høj rate af falske positiver» VS «ingen falske positiver»Essensen af problemet er, at selv en almindelig bruger kan støde på et honeypot, hvorfor en "bagside" ved denne teknologi er det store antal falske positiver, som distraherer cybersikkerhedsspecialister fra deres arbejde. "Fælder" og "lokkemad" i DDP er nøje skjult for den almindelige bruger og kun beregnet til angriberen, så hvert signal fra et sådant system er en advarsel om en reelt trussel, ikke et falsk alarm.
Konklusion
Efter vores mening er Deception-teknologi et kæmpe fremskridt i forhold til den ældre honeypot-teknologi. I sin essens er DDP blevet en omfattende sikkerhedsplatform, der er nem at implementere og administrere.
Moderne platforme af denne type spiller en vigtig rolle i nøjagtig opdagelse og effektiv respons på netværkstrusler, og deres integration med andre komponenter i sikkerhedsstakken øger graden af automatisering, forbedrer effektiviteten og resultatet af incidentrespons. Deception-platforme er baseret på autenticitet, skalerbarhed, nem administration og integration med andre systemer. Alt dette giver en betydelig fordel i responshastigheden på cybersikkerhedshændelser.
Desuden, baseret på observationer fra pentests i virksomheder, der har implementeret eller pilottester platformen Xello Deception, kan vi konkludere, at selv erfarne pentestere ofte ikke kan genkende lokkemader i det virksomhedsnette og lider nederlag, når de falder i de opsatte fælder. Dette faktum bekræfter igen effektiviteten af Deception og de store muligheder, denne teknologi åbner i fremtiden.
Produkt-testning
Hvis du er interesseret i Deception-platforme, er vi klar til .
Hold øje med opdateringer i vores kanaler (, , , )!
Kilde: habr.com
