

I dag fokuserer vi ikke kun på Huawei's produktlinje til opbygning af datacenter-netværk, men også på hvordan man bygger avancerede, omfattende løsninger baseret på disse. Vi starter med scenarier, går videre til specifikke funktioner, understøttet udstyr, og afslutter med en gennemgang af specifikke enheder, der kan danne grundlaget for moderne datacentre med et højt niveau af automatisering af netværksprocesser.
Uanset hvor imponerende netværksudstyrets specifikationer måtte være, bestemmes mulighederne for arkitektoniske løsninger baseret på det, af hvor effektiv integrationen af tilknyttede hardware-, software-, virtuelle og andre teknologier kan være. I et forsøg på at holde trit med tiden stræber vi efter at tilbyde vores kunder moderne og lovende muligheder, som ofte overgår de mest dristige idéer fra andre leverandører.
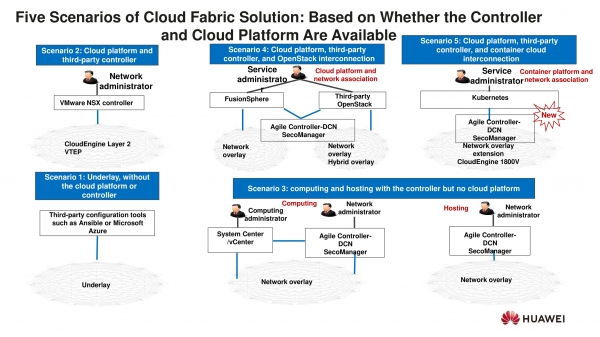
Løsninger baseret på Cloud Fabric inkluderer netværket af datacentret, SDN-controlleren samt øvrige nødvendige komponenter til det specifikke projekt, herunder fra andre producenter.
Det første og enkleste scenarie indebærer brugen af et minimum antal komponenter: netværket bygges på Huawei's hardware og tredjeparts værktøjer til automatisering af netværksadministration og overvågning. For eksempel sådanne som Ansible eller Microsoft Azure.
Det andet scenarie forudsætter, at kunden allerede bruger virtualiseringssystemer og SDN for datacentre, lad os sige NSX, og ønsker at anvende Huawei's udstyr som hardware VTEP (Virtual Tunnel End Point) inden for den eksisterende VMware-løsning. På denne virksomhedshjemmeside over Huawei-udstyr, der er testet og kan bruges som VTEP. For det er ingen hemmelighed, at uanset hvor vellykkede de softwarebaserede VXLAN (Virtual Extensible LAN) løsninger er på virtuelle switcher, er hardwareimplementeringer mere effektive med hensyn til ydelse.
Det tredje scenarie er byggelsen af systemer i hosting- og computing-klassen, som indeholder en controller, men som mangler en overliggende platform, som der skal integreres med. En mulighed for implementering af et sådant scenarie indebærer tilstedeværelsen af en separat SDN-controller, Agile Controller-DCN. Denne arkitektur kan systemadministratorer bruge til at udføre daglige operationer relateret til netværksstyring. En mere avanceret version af det tredje scenarie er baseret på interaktionen mellem Agile Controller-DCN og VMware vCenter, forbundet af en eller anden forretningsproces, men stadig uden en overliggende administrationssystem.
Det fjerde scenarie er bemærkelsesværdigt — integration med en overordnet platform baseret på OpenStack eller vores virtualiseringsprodukt FusionSphere. Vi registrerer mange forespørgsler på sådanne arkitektoniske løsninger, hvor OpenStack (CentOS, Red Hat osv.) er mest populært. Alt afhænger af, hvilken orkestrerings- og styringsplatform for computressourcer, der anvendes i datacenteret.
Det femte scenarie er helt nyt. Udover de velkendte hardware-switches inkluderer det den distribuerede virtuelle switch CloudEngine 1800V (CE1800V), som kun kan anvendes med KVM (Kernel-based Virtual Machine). Denne arkitektur indebærer samlingen af Agile Controller-DCN med containeriseringsplatformen Kubernetes ved hjælp af CNI-plugin. Dermed bevæger Huawei sig fremad med resten af verden. fra virtualisering af værter til virtualisering af operativsystemer.
Mere om containerisering
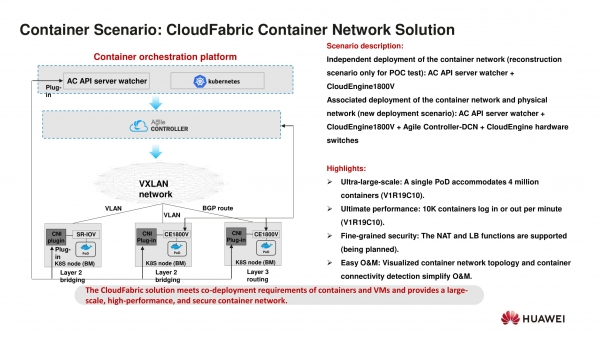
Tidligere har vi nævnt den virtuelle switch CE1800V, der implementeres via Agile Controller-DCN. I kombination med Huaweis hardware-switches danner de en slags "hybrid overlay". Snart vil container-scenarier fra Huawei få støtte til NAT-funktioner og belastningsfordeling.
En begrænsning ved arkitekturen er, at CE1800V ikke kan anvendes uafhængigt af Agile Controller-DCN. Det skal også tages i betragtning, at en PoD på Kubernetes-platformen kan indeholde maksimalt 4 millioner containere.
Forbindelsen til datacenterets VXLAN-netværk sker via VLAN (Virtual Local Area Network), men der er også en mulighed, hvor CE1800V fungerer som VTEP med BGP (Border Gateway Protocol) processer. Dette muliggør udveksling af BGP-ruter med kerne-netværket uden at involvere separate hardware-switches.
Intent-Driven Networks: netværk, der analyserer intentioner
Konceptet Intent-Driven Network (IDN) fra Huawei blev introduceret i 2018. Siden da har virksomheden continuert arbejdet på netværk, der ved hjælp af cloud computing-teknologi, big data og kunstig intelligens kan analysere brugernes mål og intentioner.
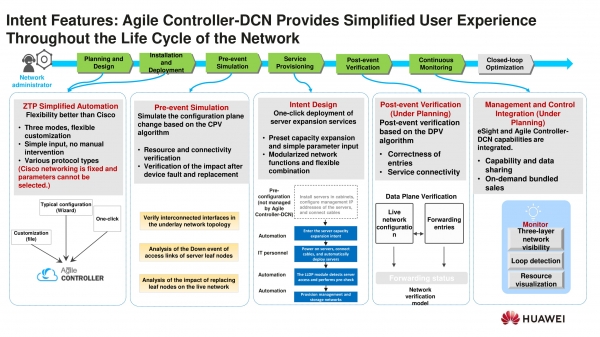
I bund og grund taler vi om en bevægelse fra automatisering til autonomi. Den intention, der udtrykkes af brugeren, returneres i form af anbefalinger til netværksprodukter om, hvordan denne intention kan realiseres. Denne funktionalitet er baseret på kapabiliteterne i Agile Controller-DCN, som vil blive tilføjet til produktet for at sikre implementeringen af IDN's ideologi.
I fremtiden vil implementeringen af IDN gøre det muligt at klargøre netværkstjenester med et enkelt klik, hvilket indebærer en høj grad af automatisering. Den modulære arkitektur af netværksfunktioner og muligheden for at kombinere disse funktioner vil tillade administratoren blot at angive, hvilke tjenester der skal gøres tilgængelige i et givent netværkssegment.
For at opnå et sådant niveau af styring er ZTP-processen (Zero Touch Provisioning) meget vigtig. Huawei har gjort betydelige fremskridt på dette område, hvilket gør det muligt at tilbyde en fuld netværksudrulning 'out of the box'.
Den videre installations- og udrulningsproces inkluderer nødvendigvis en procedure for verificering af forbindelsen mellem ressourcer (network connectivity) og vurdering af ændringer i netværkets ydeevne afhængigt af driftsformer. Dette trin involverer simulering, inden den reelle drift påbegyndes.
Næste skridt er konfiguration af tjenester i henhold til kundens behov (service provisioning) og deres verifikation, udført med indbyggede værktøjer fra Huawei. Dernæst er det kun nødvendigt at overvåge resultatet.
Hele den beskrevne proces kan nu udføres med hjælp fra et enkelt integreret system baseret på iMaster NCE-platformen, der indeholder Agile Controller-DCN og netværksledelsessystemet (EMS) eSight.
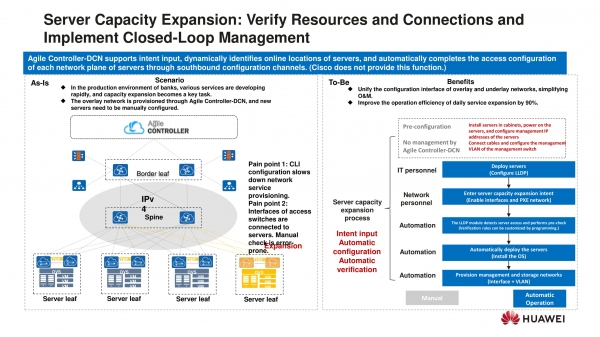
I øjeblikket kan Agile Controller-DCN kontrollere tilgængeligheden af ressourcer og forbindelser samt proaktivt (efter godkendelse fra administratoren) reagere på problemer i netværket. Tilføjelsen af nødvendige tjenester foretages nu manuelt, men i fremtiden har Huawei til hensigt at automatisere denne og andre operationer, såsom udrulning af servere og konfiguration af netværk til lagringssystemer osv.
Tjenestekæder og mikrosektorisering
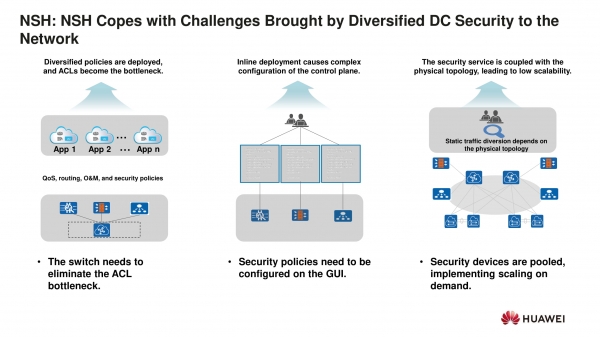
Agile Controller-DCN er i stand til at håndtere serviceoverskrifter (Net Service Headers eller NSH), der er indeholdt i VXLAN-pakker. Dette er nyttigt til at oprette tjenestekæder. For eksempel, hvis du ønsker at sende specifikke pakker ad en rute, der adskiller sig fra hvad standard routingprotokollen tilbyder. Før de forlader netværket, skal de passerer gennem en enhed (firewall osv.). For at gøre dette er det tilstrækkeligt at konfigurere en tjenestekæde, der indeholder de nødvendige regler. Gennem sådanne mekanismer kan man for eksempel konfigurere sikkerhedspolitikker, men der er også andre anvendelsesområder.
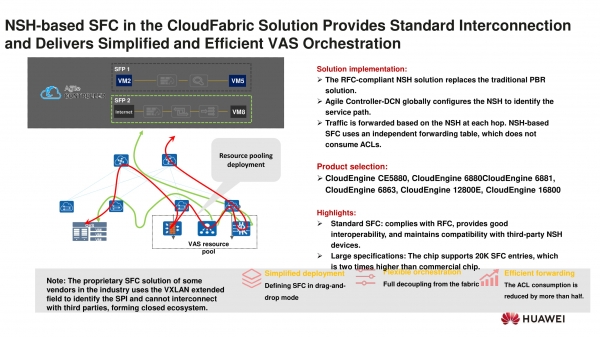
Diagrammet viser tydeligt arbejdet med RFC-kompatible tjenestekæder baseret på NSH samt en liste over hardware-switches, der understøtter dem.
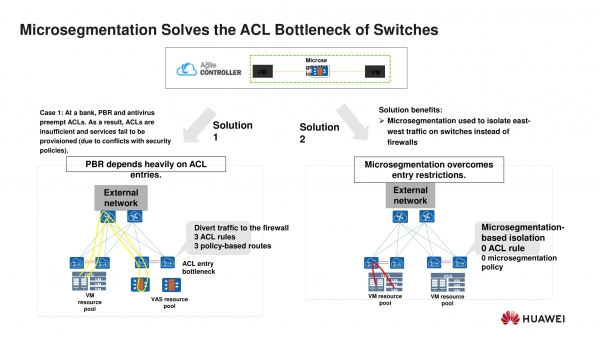
Mulighederne for Huawei-løsninger inden for oprettelse af tjenestekæder suppleres med værktøjer til mikrosektorisering — en metode til netværkssikkerhed, der indebærer isolation af sikkerhedssegementer helt ned til individuelle elementer af arbejdsbelastningen. At overvinde 'flaskehalsen' fra adgangskontrolister (Access Control List eller ACL) hjælpes ved, at man ikke behøver manuelt at konfigurere et stort antal ACL.
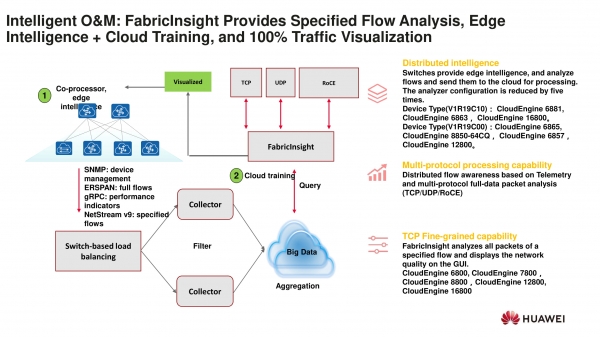
Intelligent drift
Når vi går videre til spørgsmålet om netdrift, kan vi ikke undlade at nævne en anden komponent af det overordnede brand iMaster NCE — den intelligente netværksanalysator FabricInsight. Den giver omfattende muligheder for indsamling af telemetri og information om datastreams i netværket. Telemetri indsamles via gRPC og akkumulerer data om gennemstrømmede, buffrede og tabte pakker. En anden stor informationsmængde aggregeres via ERSPAN (Encapsulated Remote Switch Port Analyzer) og giver indsigt i datastreams i datacenteret. I realiteten handler det om indsamling af TCP-overskrifter og mængder af information, der overføres under hver TCP-session. Dette kan gøres ved hjælp af forskellige Huawei-enheder — deres liste er præsenteret i diagrammet.
SNMP og NetStream er heller ikke glemt, så Huawei bruger både gamle og nye mekanismer for at skifte fra netværk som en "sort boks" til et netværk, vi bogstaveligt talt ved alt om.
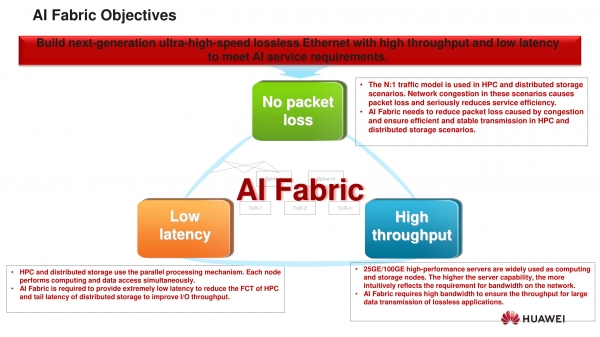
AI Fabric: intelligente netværk uden tab
Funktionerne i AI Fabric, der understøttes af vores udstyr, har til formål at omdanne Ethernet til et højtydende netværk med lave latensperioder og uden tab af pakker. Dette er nødvendigt for at implementere de grundlæggende scenarier for implementering af applikationer i datacenteret.
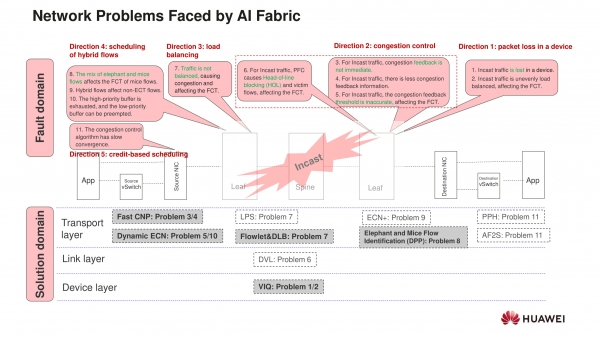
I diagrammet ovenfor ser vi de problemer, man kan risikere at støde på i netdriften:
- pakker tabt;
- buffer-overbelastning;
- problemer med optimal netbelastning ved brug af parallelle forbindelser.
I Huawei-udstyret er der implementeret mekanismer, der gør det muligt at løse alle disse problemer. For eksempel er teknologien til virtuelle indkommende køer implementeret på chipniveau, som samtidig forhindrer hovedindgangsblokering (HOL blocking).
På protokolniveau er der en mekanisme kaldet Dynamic ECN — dynamisk ændring af bufferstørrelse samt Fast CNP — hurtig afsendelse af meddelelser til kilden om netværksproblemer.
Ligevægt forstrømmer og Støtten til teknologien Dynamic Packet Prioritization (DPP) hjælper, som indebærer, at korte databrud fra forskellige strømme placeres i en separat højprioritetskø. På den måde klarer de korte pakker sig bedre i et miljø med lange, tunge strømme.
Lad os præcisere, at for at de ovennævnte mekanismer skal fungere effektivt, skal de understøttes direkte af udstyret.
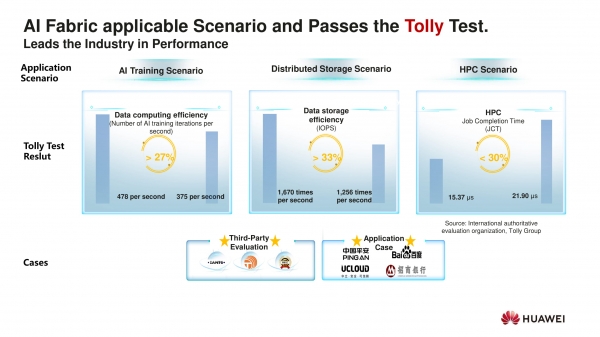
Alle disse funktioner anvendes i et af de tre anvendelsesscenarier for Huawei-udstyr:
- ved konstruktion af kunstig intelligens-systemer baseret på distribuerede applikationer;
- ved oprettelse af distribuerede datalagringssystemer;
- ved oprettelse af systemer til højtydende computing (HPC).
Ideer realiseret i 'hardware'
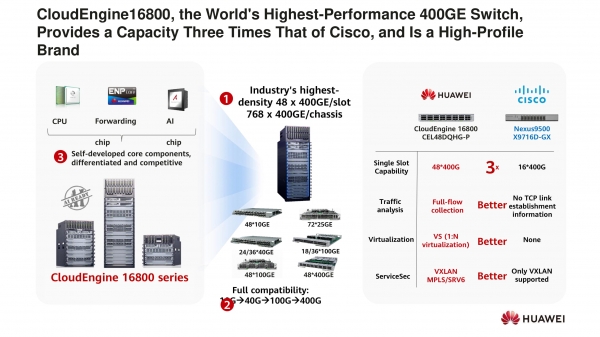
Efter at have diskuteret typiske anvendelsesscenarier for Huawei-løsninger og nævnt deres primære funktioner, lad os gå direkte til udstyret.
CloudEngine 16800 er en platform, der muliggør drift via grænseflader på 400 Gbit/s. Dens karakteristiske træk er tilstedeværelsen af både CPU, forwardingschip og en kunstig intelligens-processor, der er nødvendig for at realisere AI Fabric-funktionerne.
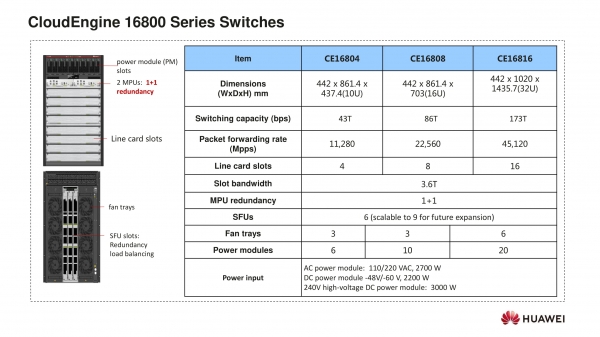
Platformen er bygget med en klassisk ortogonal arkitektur med et blæsesystem fra front til bag og leveres med en af tre typer chassis — med 4 (10U), 8 (16U) eller 16 (32U) slots.
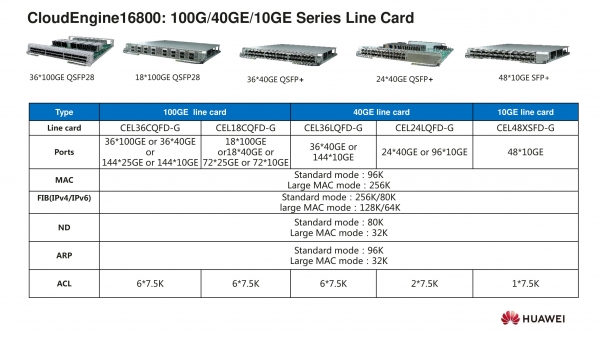
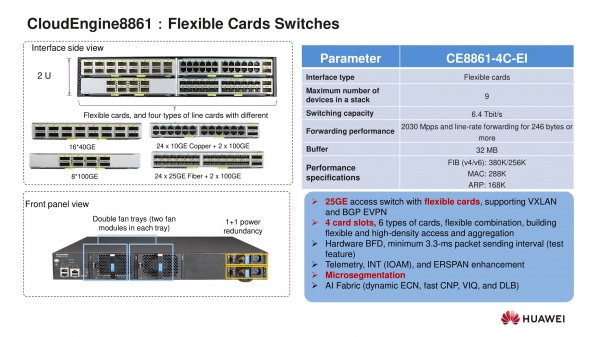
I CloudEngine 16800 kan der bruges flere typer linjekort. Blandt dem er både traditionelle 10-gigabit-kort samt 40- og 100-gigabit-kort, herunder helt nye. Der planlægges kort med grænseflader på 25 og 400 Gbit/s til udgivelse.
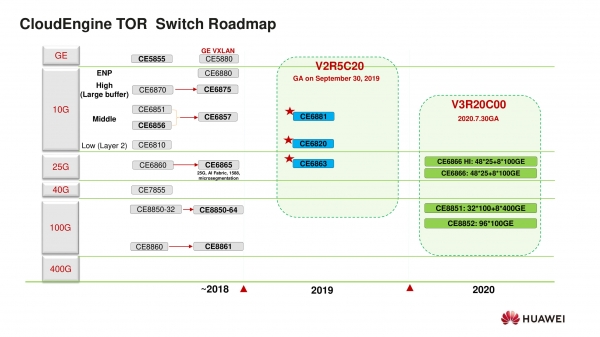
Hvad angår ToR (Top of Rack) switches, er deres nuværende modeller angivet på tidslinjen ovenfor. Den største interesse vækker de nye 25-gigabit modeller, 100-gigabit switches med 400-gigabit uplinks samt højtydende 100-gigabit med 96 porte.
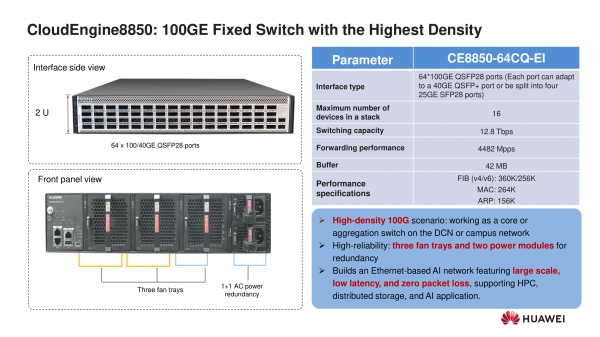
Den primære Huawei-switch med fast konfiguration i øjeblikket er CloudEngine 8850. Den skal efterfølges af modellen 8851 med 32 grænseflader på 100 Gbit/s og otte grænseflader på 400 Gbit/s, samt mulighed for at opdele dem til 50, 100 eller 200 Gbit/s.
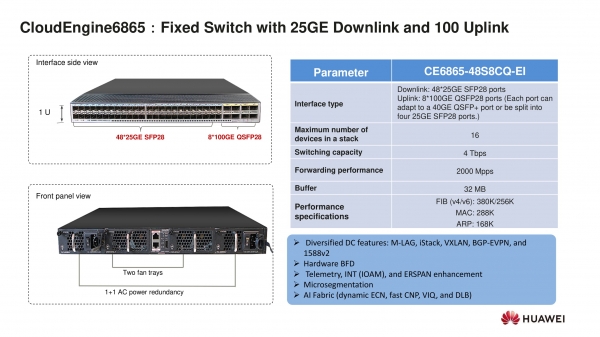
En anden switch med fast konfiguration, CloudEngine 6865, forbliver i rækken af aktuelle Huawei-produkter. Dette er et veletableret 'arbejdshest' med adgang på 10 / 25 Gbit/s og otte 100-gigabit uplinks. Derudover understøtter den også AI Fabric.
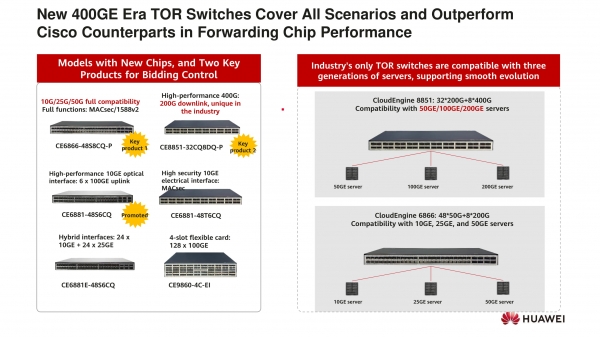
Diagrammet viser egenskaberne for alle de nye switchmodeller, som vi forventer at se i de kommende måneder, endda uger. Nogle forsinkelser i deres udgivelse er relateret til situationen omkring coronavirus. Der er også spørgsmål om det sanktionerende pres på Huawei, men alle disse begivenheder kan kun påvirke tidsplanerne for præsentationen.
Mere information om Huawei-løsninger og deres anvendelsesmuligheder kan nemt fås ved at tilmelde sig vores webinarer eller kontakte virksomhedens repræsentanter direkte.
***
Vi minder om, at vores eksperter regelmæssigt holder webinarer om Huawei-produkter og de teknologier, der anvendes i dem. Listen over kommende webinarer er tilgængelig på .
Kilde: habr.com
