

En dag modtog vi en forespørgsel om cloud-tjenester. Vi vurderede groft, hvad der ville være nødvendigt fra vores side, og sendte tilbage en liste med spørgsmål for at præcisere detaljerne. Derefter analyserede vi svarene og indså: klienten ønsker at opbevare personoplysninger af andet beskyttelsesniveau i skyen. Vi svarede ham: "I har personoplysninger af andet niveau, beklager, vi kan kun lave en privat sky." Og han: "Ved I hvad, i firma X kan de også placere alt offentligt."
Foto: Steve Crisp, Reuters
Underlige sager! Vi gik ind på firma X's hjemmeside, studerede deres attesteringsdokumenter, rystede på hovedet og indså: der er mange åbne spørgsmål omkring placeringen af personoplysninger, som skal undersøges grundigt. Det er netop det, vi vil gøre i dette indlæg.
Hvordan alt skal fungere
Lad os først finde ud af, hvilke kriterier der bruges til at klassificere personoplysninger til forskellige niveauer af beskyttelse. Dette afhænger af datakategorien, antallet af de registrerede personer, som operatøren opbevarer og behandler, samt typen af relevante trusler.
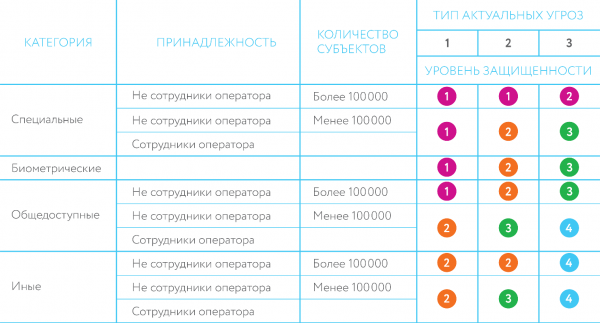
Definitionen af typerne af relevante trusler er givet i fra 1. november 2012 "Om godkendelse af kravene til beskyttelse af personoplysninger under deres behandling i informationssystemer for personoplysninger":
"Trusler af type 1 er relevante for informationssystemet, hvis det blandt andet er relevante trusler relateret til eksistensen af undocumented (udeklarerede) muligheder i systemsoftware, som anvendes i informationssystemet.
Trusler af type 2 er relevante for informationssystemet, hvis det blandt andet er relevante trusler relateret til eksistensen af undocumented (udeklarerede) muligheder i anvendelsessoftware, som anvendes i informationssystemet.
Trusler af type 3 er relevante for informationssystemet, hvis det er relevante trusler, der ikke er relateret til eksistensen af undocumented (udeklarerede) muligheder i system- og anvendelsessoftware, som anvendes i informationssystemet."
Det centrale i disse definitioner er tilstedeværelsen af undocumented (udeklarerede) muligheder. For at bekræfte fraværet af undocumented muligheder i softwaren (i tilfælde af cloud, hypervisoren) foretages certificering af FSTEK Rusland. Hvis operatøren af personoplysninger mener, at sådanne muligheder ikke findes i softwaren, så er de relevante trusler ikke aktuelle. Operatører af personoplysninger anser sjældent trusler af type 1 og 2 for at være relevante.
Ud over at bestemme niveauet for beskyttelse af persondata skal operatøren også identificere de specifikke aktuelle trusler for det offentlige cloudmiljø og, baseret på den registrerede beskyttelsesgrad af persondata og de aktuelle trusler, definere de nødvendige foranstaltninger og beskyttelsesmidler mod disse.
Hos FSTEC er alle de væsentlige trusler tydeligt opregnet i (trusselsdatabasen). Udbydere og attestatorer af cloudinfrastrukturer bruger denne database i deres arbejde. Her er eksempler på trusler:
: «Truslen ligger i muligheden for brud på sikkerheden af brugernes data fra programmer, der kører inden for den virtuelle maskine, af ondsindet software, der kører udenfor den virtuelle maskine». Denne trussel stammer fra tilstedeværelsen af sårbarheder i hypervisorens software, som sikrer isolationen af adresseområdet, der bruges til opbevaring af brugernes data fra adgang uden tilladelse fra ondsindet software, der opererer udenfor den virtuelle maskine.
Gennemførelsen af denne trussel er mulig, hvis ondsindet kode formår at overskride grænserne for den virtuelle maskine, ikke kun ved at udnytte hypervisorens sårbarheder, men også ved at udføre sådanne handlinger fra lavere (i forhold til hypervisoren) funktionsniveauer i systemet.
: «Truslen ligger i muligheden for uautoriseret adgang til beskyttede oplysninger fra en cloudtjenesteforbruger af en anden. Denne trussel opstår fordi, at på grund af de særlige karakteristika ved cloudteknologier er cloudtjenesteforbrugere nødt til at dele den samme cloudinfrastruktur. Gennemførelsen af denne trussel er mulig, hvis der begås fejl i opdelingen af elementerne i cloudinfrastrukturen mellem cloudtjenesteforbrugerne, samt i isoleringen af deres ressourcer og adskillelsen af data fra hinanden.
Beskyttelse mod disse trusler kan kun opnås gennem hypervisoren, da det netop er den, der styrer de virtuelle ressourcer. Derfor skal hypervisoren betragtes som et beskyttelsesmiddel.
Og i overensstemmelse med Den 18. februar 2013 skal hypervisoren certificeres for at være fri for udeklarerede muligheder på niveau 4, ellers er brugen af personoplysninger af niveau 1 og 2 ulovlig med den.«p.12. … For at sikre niveau 1 og 2 for beskyttelse af personoplysninger, samt for at sikre niveau 3 for beskyttelse af personoplysninger i informationssystemer, hvor trusler af type 2 er relevante, anvendes beskyttelsesmidler, hvis software er blevet testet til ikke mindre end niveau 4 for kontrol af fravær af udeklarerede muligheder»).
Den nødvendige certifikationsniveau, NDA-4, har kun én hypervisor, udviklet i Rusland — . Mildt sagt, ikke den mest populære løsning. Kommercielle cloud-løsninger er typisk bygget på VMware vSphere, KVM, Microsoft Hyper-V. Ingen af disse produkter har certificering på NDA-4. Hvorfor? Sandsynligvis er det økonomisk uholdbart for producenter at opnå en sådan certificering lige nu.
Og for personoplysninger af niveau 1 og 2 i offentlige cloud-løsninger er vi kun tilbage med Horizont VS. Tragisk, men sandt.
Hvordan alt (efter vores mening) fungerer i virkeligheden
Ved første øjekast virker det ret strengt: de angivne trusler skal elimineres gennem korrekt konfiguration af de indbyggede beskyttelsesmekanismer i hypervisoren, der er certificeret til NDA-4. Men der er et smuthul. I henhold til FSTEC-ordre nr. 21 («p.2 Sikkerhed for personoplysninger under deres behandling i et informationssystem for personoplysninger (herefter — informationssystemet) sikres af operatøren eller en person, der behandler personoplysninger på opskrift fra operatøren i overensstemmelse med i Den Russiske Føderation»), vurderer leverandørerne selv relevansen af potentielle trusler og vælger i overensstemmelse dermed beskyttelsesforanstaltninger. Derfor, hvis man ikke anser trusler fra UBI.44 og UBI.101 som relevante, vil der heller ikke være behov for at anvende en hypervisor, der er certificeret til NDA-4, som netop skal sikre beskyttelse mod dem. Og det vil være tilstrækkeligt til at modtage en overensstemmelsesattest for offentlige cloud-løsninger på niveau 1 og 2 for beskyttelse af personoplysninger, hvilket Roskomnadzor vil være ganske tilfreds med.
Selvfølgelig kan FSTEC komme med en kontrol udover Roskomnadzor — og denne organisation er langt mere grundig i tekniske spørgsmål. De vil helt sikkert være interesseret i, hvorfor netop truslerne UBI.44 og UBI.101 blev anset for at være irrelevante? Men som regel iværksætter FSTEC en kontrol kun, når de får information om en bemærkelsesværdig hændelse. I dette tilfælde kommer den føderale service først til operatøren af persondata — altså kunden af cloudtjenester. I værste fald får operatøren en lille bøde — for eksempel var bøden for Twitter i starten af året i et lignende tilfælde på 5000 rubler. Derefter går FSTEC videre til udbyderen af cloudtjenester. Denne kan meget vel miste sin licens på grund af manglende overholdelse af regulatoriske krav — og det er helt andre risici, både for cloududbyderen og for dens kunder. Men jeg gentager, FSTEC kræver normalt en klar grund til at udføre kontrol. Så cloududbydere er villige til at tage en risiko. Indtil den første alvorlige hændelse.
Der er også en gruppe af 'mere ansvarlige' udbydere, der mener, at det er muligt at lukke alle trusler ved at supplere hypervisoren med et lag som vGate. Men i en distribueret virtuel miljø blandt kunderne kan en effektiv beskyttelsesmekanisme for nogle trusler (for eksempel den ovenfor nævnte UBI.101) kun implementeres på niveauet af en FSTEC-certificeret hypervisor i henhold til NDV-4, da ethvert supplementssystem ikke påvirker hypervisorens standardfunktioner til ressourcehåndtering (især RAM).
Sådan arbejder vi
Vi har et cloudsegment, der er implementeret på en hypervisor, der er certificeret af FSTEC (men uden certificering på NDV-4). Dette segment er godkendt, så der kan opbevares persondata i skyen baseret på det 3. og 4. niveauer af sikkerhed — kravene til beskyttelse mod ikke-erklærede funktioner behøver ikke at overholdes her. Her ser I arkitekturen af vores sikre cloudsegment:
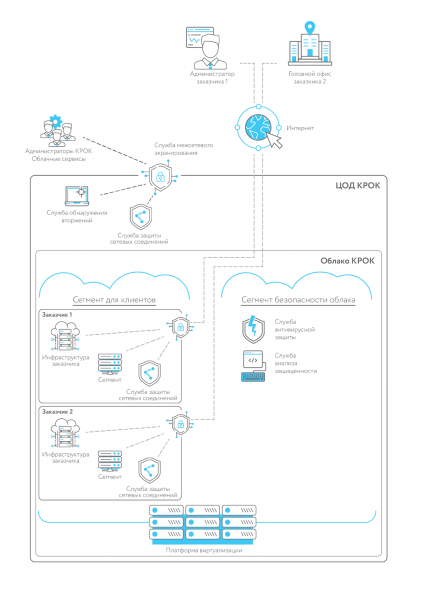
Systemer til persondata 1. og 2. niveauer af sikkerhed Vi leverer kun på dedikeret udstyr. Kun på denne måde er truslen fra UBI.101 for eksempel faktisk ikke relevant, da serverhylder, der ikke er forbundet i et virtuelt miljø, ikke kan påvirke hinanden, selvom de er placeret i det samme datacenter. Til sådanne tilfælde tilbyder vi en service til leje af dedikeret udstyr (det kaldes også Hardware as a Service).
Hvis du er i tvivl om, hvilket beskyttelsesniveau der er nødvendigt for dine persondata, kan vi også hjælpe med at klassificere dem.
Output
Vores lille markedsundersøgelse viste: nogle cloud-udbydere er villige til at risikere både datasikkerheden for deres kunder og deres egen fremtid for at få en ordre. Men vi følger en anden politik i disse spørgsmål, som vi kort har beskrevet lidt tidligere. Vi vil gerne svare på dine spørgsmål i kommentarerne.
Kilde: habr.com
