

Uanset hvor meget man analyserer de myter og legender, der omgiver overholdelsen af 152-FZ, forbliver der altid noget i skyggen. I dag ønsker vi at diskutere nogle af de mindre indlysende nuancer, som både store virksomheder og små foretagender kan støde på:
nuancerne i klassificeringen af persondata efter kategorier — når en lille online butik indsamler data, der tilhører en specialkategori, uden at være klar over det;
hvor man kan opbevare sikkerhedskopier af indsamlede persondata og udføre operationer med dem;
hvad forskellen er mellem et certifikat og en erklæring om overensstemmelse, hvilke dokumenter man i det hele taget skal anmode leverandøren om, og alt sådan noget.
Til slut vil vi dele vores egen erfaring med at gennemgå certificeringen. Lad os komme i gang!
Eksperten i dagens artikel er Aleksej Afanasjev, specialist i emner vedrørende informationssikkerhed for cloud-udbydere «IT-GRAD» og #CloudМТS (en del af MTS-gruppen).
Nuancerne i klassificeringen
Vi møder ofte kundens ønske om hurtigt, uden revision af informationssystemet, at bestemme det nødvendige beskyttelsesniveau for persondatabehandlere. Nogle materialer på internettet om dette emne giver et falsk indtryk af, at det er en enkel opgave, og at det er svært at begå fejl.
For at bestemme beskyttelsesniveauet er det nødvendigt at forstå, hvilke data der vil blive indsamlet og behandlet af kundens informationssystem. Nogle gange er det svært at entydigt bestemme kravene til beskyttelse og kategorien af persondata, som virksomheden arbejder med. De samme typer af persondata kan vurderes og klassificeres meget forskelligt. Derfor kan der i nogle tilfælde være uenighed mellem virksomhedens mening og revisorens eller endda kontrolmyndighedens mening. Lad os se på nogle eksempler.
Bilpark. Det virker som en helt traditionel forretningsmodel. Mange vognparker har været aktive i årtier, og deres ejere ansætter enkeltpersoner og selvstændige. Typisk falder medarbejdernes data ind under kravene i UZ-4. Men for at arbejde med chauffører er det nødvendigt ikke bare at indsamle oplysninger, men også at udføre medicinsk kontrol på vognparkens område før skiftet, og de oplysninger, der indsamles i denne proces, falder straks ind under kategorien medicinske data - hvilket er følsomme personoplysninger. Desuden kan vognparken anmode om dokumenter, som vil blive opbevaret i chaufførens sag. En scanning af et sådant dokument i elektronisk form - data om sundhedstilstand, følsomme personoplysninger. Det betyder, at UZ-4 ikke er tilstrækkeligt, der kræves mindst UZ-3.
Webshop. Det virker som om, de indsamlede navne, e-mails og telefonnumre falder ind under den offentlige kategori. Men hvis dine kunder angiver gastronomiske præferencer, eksempelvis halal eller kosher, kan sådanne oplysninger betragtes som data om religiøs tilhørighed og overbevisninger. Derfor kan den, der udfører kontrol eller andre tilsynsaktiviteter, betragte de data, du indsamler, som særlige kategorier af personoplysninger. Hvis webshoppen indsamlede information om, hvorvidt kunden foretrækker kød eller fisk, kunne dataene falde ind under kategorien andre personoplysninger. Forresten, hvad gør man med vegetarer? Dette kan også betragtes som filosofiske overbevisninger, som også falder ind under specialkategorien. Men på den anden side kan det blot være en persons valg om at udelukke kød fra sin kost. Desværre findes der ikke noget klart skema, der entydigt bestemmer kategorien af personoplysninger i sådanne 'fine' situationer.
Reklamebureau ved hjælp af en vestlig cloud-tjeneste behandler offentlige data fra deres kunder – navne, e-mailadresser og telefonnumre. Disse data betragtes naturligvis som persondata. Spørgsmålet opstår: Er det lovligt at udføre sådan behandling? Kan sådanne data overhovedet flyttes uden anonymisering uden for Rusland, for eksempel at opbevare backups i udenlandske skyer? Selvfølgelig kan det. Agenturet har ret til at opbevare disse data også uden for Rusland, men den oprindelige indsamling skal ifølge vores lovgivning finde sted på russisk område. Hvis du laver backup på sådanne oplysninger, baserer dig på dem til statistikker, gennemfører undersøgelser, eller udfører andre operationer med dem – alt dette kan gøres på vestlige ressourcer. Det vigtigste punkt fra lovgivningens synspunkt er, hvor indsamlingen af persondata finder sted. Derfor er det vigtigt ikke at forveksle den oprindelige indsamling med behandlingen.
Som det fremgår af disse korte eksempler, er arbejdet med persondata ikke altid entydigt og enkelt. Det kræver ikke blot at vide, at du arbejder med dem, men også at kunne klassificere dem korrekt, forstå hvordan informationssystemet fungerer, for at bestemme det nødvendige sikkerhedsniveau. I nogle tilfælde kan spørgsmålet opstå, hvilken mængde persondata der faktisk er nødvendig for organets arbejde. Er det muligt at afstå fra de mest 'alvorlige' eller bare overflødige data? Derudover anbefaler tilsynsmyndigheden at anonymisere persondata, hvor det er muligt.
Som i de tidligere eksempler kan man nogle gange støde på, at de kontrollerende myndigheder fortolker de indsamlede persondata lidt anderledes end du selv har vurderet dem.
Selvfølgelig kan man tage en revisor eller systemintegrator til hjælp, men vil ‘hjælpen’ være ansvarlig for de valgte beslutninger i tilfældet af en kontrol? Det skal bemærkes, at ansvaret altid ligger hos ejeren af informationssystemet – operatøren af persondata. Derfor, når en virksomhed udfører sådanne opgaver, er det vigtigt at henvende sig til seriøse aktører på markedet for sådanne tjenester, for eksempel virksomheder, der udfører certificeringsarbejde. Certificeringsfirmaer har stor erfaring med at udføre sådanne opgaver.
Muligheder for opbygning af informationssystemer
Opbygningen af et ISPN er ikke kun et teknisk spørgsmål, men i høj grad også et juridisk spørgsmål. IT-direktøren eller sikkerhedsdirektøren bør absolut konsultere en advokat. Da det langt fra altid er muligt at finde en specialist med den nødvendige profil i virksomheden, kan det være en god idé at se mod auditorer og konsulenter. Mange glatte punkter kan bestemt være alt andet end åbenlyse.
Konsultationen vil gøre det muligt at fastlægge, hvilke personoplysninger du arbejder med, og hvilket sikkerhedsniveau der er nødvendigt for dem. I overensstemmelse hermed får du et indtryk af det IS, som skal oprettes eller suppleres med beskyttelsesmidler og ORD.
Valget for virksomheden står ofte mellem to muligheder:
At opbygge det nødvendige IS på sine egne software- og hardwareløsninger, eventuelt i sit eget serverrum.
At henvende sig til en cloud-udbyder og vælge en fleksibel løsning, allerede certificeret som en sådan 'virtuel serverrum'.
De fleste IS, der behandler personoplysninger, anvender en traditionel tilgang, som fra et forretningsperspektiv er svær at betegne som let og vellykket. Ved valg af denne mulighed skal du være klar over, at det tekniske projekt vil inkludere en beskrivelse af udstyret, herunder software- og hardwareløsninger samt platforme. Det betyder, at du vil stå over for følgende udfordringer og begrænsninger:
vanskeligheder med skalerbarhed;
lang realiseringstid for projektet: det er nødvendigt at vælge, købe, installere, konfigurere og dokumentere systemet;
en masse 'papirarbejde', som eksempelvis udvikling af et komplet dokumentationspakke for hele ISPN.
Desuden er virksomheder som regel kun fortrolige med det 'øverste' niveau af deres IS - de anvendte forretningsapplikationer. Med andre ord er IT-personalet kvalificeret inden for deres snævre område. Der mangler forståelse for, hvordan alle 'nedre niveauer' fungerer: software- og hardwarebeskyttelsesmidler, lagringssystemer, backup og naturligvis hvordan man konfigurerer beskyttelsesmidlerne under overholdelse af alle krav, samt opbygger den 'fysiske' del af konfigurationen. Det er vigtigt at forstå, at dette er et enormt vidensområde, som ligger uden for kundens forretning. Her kan erfaringen fra en cloud-udbyder, der tilbyder et certificeret 'virtuelt serverrum', være nyttig.
Cloududbydere har en række fordele, der uden overdrivelse kan dække 99% af virksomhedens behov inden for beskyttelse af personoplysninger:
kapitaludgifter omdannes til driftsomkostninger;
udbyderen garanterer leveringen af det nødvendige sikkerheds- og tilgængelighedsniveau baseret på en gennemprøvet standardløsning;
der er ikke behov for at ansætte specialister, som skal sikre driften af information systemer til behandling af personoplysninger på 'hardware'-niveau;
udbydere tilbyder meget mere fleksible og elastiske løsninger;
udbyderens specialister har alle nødvendige certifikater;
overholdelsen er ikke lavere end ved opbygning af egen arkitektur, under hensyntagen til krav og anbefalinger fra regulatorer.
Den gamle myte om, at man ikke kan placere personoplysninger i skyen, er stadig usædvanligt populær. Den er kun delvist sand: Personoplysninger kan faktisk ikke placeres i en hvilken som helst sky. Der kræves overholdelse af visse tekniske foranstaltninger, anvendelse af bestemte certificerede løsninger. Hvis udbyderen opfylder alle lovgivningens krav, minimeres risikoen for lækage af personoplysninger betydeligt. Mange udbydere har en særskilt infrastruktur til behandling af personoplysninger i overensstemmelse med 152-FZ. Valget af leverandør skal dog også foretages med kendskab til bestemte kriterier, som vi bestemt vil berøre nedenfor.
Kunder henvender sig ofte til os med visse bekymringer omkring lagring af personoplysninger i en udbyders cloud. Lad os diskutere dem med det samme.
Data kan blive stjålet under overførsel eller migration
Det er ikke noget, man skal frygte — udbyderen tilbyder kunden oprettelsen af en sikker datatransmissionskanal, som er baseret på certificerede løsninger, samt forbedrede autentifikationsforanstaltninger for modparter og medarbejdere. Det er op til kunden at vælge de rette beskyttelsesmetoder og implementere dem i samarbejdet med kunden.
Der vil komme maskerede mænd og tage / forsegle / afbryde strømmen til serveren
Det er helt forståeligt, at kunderne er bekymrede for, at deres forretningsprocesser vil blive forstyrret på grund af utilstrækkelig kontrol med infrastrukturen. Som regel tænker de på dette, der hvor deres hardware tidligere lå i små serverrum og ikke i specialiserede datacentre. I realiteten er datacentre udstyret med moderne midler til både fysisk og informationsbeskyttelse. Enhver operation i et sådant datacenter er næsten umulig at udføre uden tilstrækkelig baggrund og dokumentation, og sådanne aktiviteter kræver overholdelse af en række procedurer. Derudover kan «udtrækningen» af din server fra datacentret berøre andre kunder hos udbyderen, og det er der bestemt ingen, der ønsker. Desuden vil ingen kunne pege på netop din virtuelle server, så hvis nogen ønsker at stjæle den eller lave en maskerade, skal de først tackle en masse bureaukratiske forhindringer. I mellemtiden vil du sandsynligvis nå at migrere til en anden platform flere gange.
Hackerne vil hacke skyen og stjæle data
Internettet og trykte medier florerer med overskrifter om, hvordan endnu en sky er blevet et offer for cyberkriminelle, og millioner af poster med personlige data er lækket online. I langt de fleste tilfælde blev sårbarhederne ikke opdaget hos udbyderen, men i ofrenes IT-systemer: svage eller overhovedet standardadgangskoder, «huller» i webmotorer og databaser, samt ordentlig uansvarlighed fra virksomhedens side ved valg af beskyttelsesmidler og organisering af adgangsprocedurer til dataene. Alle certificerede løsninger bliver testet for sårbarheder. Vi udfører også regelmæssigt «kontrol» penetrationstests og sikkerhedsaudits, både internt og ved hjælp af eksterne organisationer. For udbyderen er det et spørgsmål om omdømme og forretning generelt.
Udbyderen/udbyderens ansatte vil stjæle personlige data til egen vinding
Dette er et temmelig følsomt emne. En række virksomheder inden for informationssikkerhed "skræmmer" deres kunder og insisterer på, at "interne medarbejdere er mere farlige end hackere udefra". Måske er dette sandt i nogle tilfælde, men man kan ikke bygge en virksomhed uden tillid. Nyheder dukker jævnligt op om, at interne medarbejdere i organisationer lækker kundedata til kriminelle, og den interne sikkerhed er ofte organiseret langt dårligere end den eksterne. Her er det vigtigt at forstå, at enhver storudbyder er meget interesseret i at undgå negative sager. Medarbejdernes handlinger er godt reguleret, roller og ansvarsområder er adskilt. Alle forretningsprocesser er opbygget på en måde, der gør dataudslip ekstremt usandsynlige og altid synlige for interne tjenester, så kunderne bør ikke bekymre sig om dette.
Du betaler lidt, fordi du betaler for tjenesterne med data fra din virksomhed.
Endnu en myte: en kunde, der lejer en sikker infrastruktur til en rimelig pris, betaler faktisk med sine data – sådan tænker ofte specialister, der ikke vil tilbageholde sig fra at læse et par konspirationsteorier inden sengetid. For det første er muligheden for at udføre nogen operationer med dine data ud over dem, der er angivet i bestillingen, i praksis lig med nul. For det andet værner en anstændig udbyder om sit forhold til dig og sit omdømme – han har mange andre kunder udover dig. Det er mere sandsynligt, at den omvendte situation opstår, hvor udbyderen ivrigt beskytter sine kunders data, som også er grundlaget for hans forretning.
Vælger en cloud-udbyder til behandling af persondata
I dag tilbyder markedet ikke få løsninger til virksomheder, der er operatører af persondata. Nedenfor præsenterer vi en generel liste over anbefalinger til valg af den passende.
Udbyderen skal være parat til at indgå en officiel kontrakt, der beskriver parternes forpligtelser, SLA og ansvarsområder i forhold til behandling af persondata. Faktisk skal der mellem dig og udbyderen, udover servicekontrakten, være underskrevet en bestilling på behandling af persondata. I alle tilfælde bør du nøje gennemgå disse. Det er vigtigt at forstå opdelingen af ansvarsområder mellem dig og udbyderen.
Bemærk, at segmentet skal leve op til kravene, hvilket vil sige, at det skal have et certifikat, der angiver et sikkerhedsniveau ikke lavere end det, der kræves af dit informationssystem. Nogle gange offentliggør udbydere kun den første side af certifikatet, som ikke siger meget, eller de henviser til revisioner eller overholdelsesprocedurer uden at offentliggøre selve certifikatet («var der en dreng?»). Det er værd at anmode om det — det er et offentligt dokument, der angiver, hvem der har udført certificeringen, gyldighedsperioden, placeringen af skyen osv.
Udbyderen skal give information om, hvor deres faciliteter (beskyttelsesobjekter) er placeret, så du kan kontrollere placeringen af dine data. Lad os minde om, at den indledende indsamling af persondata skal udføres på russisk territorium, så det vil være ønskeligt at se adresserne til datacentre i kontrakten/certifikatet.
Udbyderen skal bruge certificerede sikkerheds- og krypteringsmidler. Selvfølgelig skjuler de fleste udbydere de tekniske beskyttelsesmidler og løsningernes arkitektur. Men som kunde kan du ikke undgå at vide dette. For eksempel er det nødvendigt at benytte beskyttelsesmidler for at få fjernadgang til administrationssystemet (administrationsportalen). Udbyderen kan ikke omgå dette krav og vil give dig (eller kræve, at du bruger) certificerede løsninger. Tag ressourcerne i test, så vil du straks forstå, hvordan og hvad der fungerer.
Det er meget ønskeligt, at cloud-udbyderen tilbyder yderligere tjenester inden for informationssikkerhed. Dette kan være forskellige tjenester: beskyttelse mod DDoS-angreb og WAF, antivirusservice eller sandkasse osv. Alt dette vil give dig beskyttelse som en tjeneste, så du ikke bliver distraheret fra at opbygge beskyttelsessystemer, men kan fokusere på forretningsapplikationer.
Udbyderen skal være licenseret af FSTEC og FSB. Som regel er sådanne oplysninger publiceret direkte på deres hjemmeside. Sørg for at anmode om disse dokumenter og tjek, om adresserne for tjenesteydelserne, udbyderens firmanavn osv. er angivet korrekt.
Lad os opsummere. Leje af infrastruktur giver mulighed for at undgå CAPEX og kun lade dine forretningsapplikationer og data være dit ansvar, mens det tunge ansvar for certificeringen af hardware og software overføres til udbyderen.
Hvordan vi gennemgik certificeringen
For nylig gennemgik vi med succes re-certificeringen af infrastrukturen for "Beskyttet cloud FZ-152" i forhold til kravene om behandling af persondata. Arbejdet blev udført af "Nationalt Certificeringscenter".
På nuværende tidspunkt er "Beskyttet cloud FZ-152" certificeret til hosting af informationssystemer, der deltager i behandlingen, opbevaringen eller overførslen af persondata (ISPDn) i henhold til kravene til niveau UZ-3.
Certificeringsproceduren indebærer en kontrol af cloududbyderens infrastruktur for overholdelse af beskyttelsesniveauet. Udbyderen tilbyder IaaS-tjenester og er ikke operatør af persondata. Processen indebærer en evaluering af både organisatoriske (dokumentation, ordrer m.m.) og tekniske foranstaltninger (opsætning af beskyttelsesmidler osv.).
Det kan ikke kaldes trivielt. Selvom GOST for programmer og metoder til gennemførelse af certificeringsaktiviteter blev introduceret i 2013, findes der stadig ikke strenge programmer for cloud-objekter. Certificeringscentre udvikler disse programmer baseret på deres egen ekspertise. Med fremkomsten af nye teknologier bliver programmerne mere komplicerede og opdaterede, og derfor skal certificeringspersonen have erfaring med cloud-løsninger og forstå specifikationen.
I vores tilfælde består beskyttelsesobjektet af to lokationer.
Cloudressourcerne (servere, SAN, netværksinfrastruktur, beskyttelsesmidler osv.) ligger direkte i datacenteret. Uden tvivl er et sådant virtuelt datacenter tilsluttet offentlige netværk, og derfor skal visse krav til firewall-opsætning overholdes, f.eks. ved brug af certificerede firewalls.
Den anden del af objektet er cloudstyringsmidlerne. Dette er arbejdsstationer (administratorarbejdsstationer), fra hvilke den beskyttede sektion styres.
Lokationerne forbindes gennem VPN-kanalen, der er bygget på CKZI.
Da virtualiseringsteknologier skaber forudsætninger for trusler, bruger vi også yderligere certificerede beskyttelsesmidler.
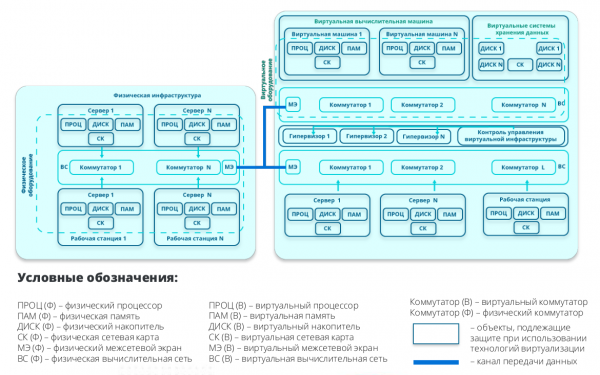 Strukturelt diagram set "gennem certificeringspersonens øjne".
Hvis en kunde har brug for certificering af sit ISPDN, vil det kun være nødvendigt at evaluere informationssystemet over niveauet for det virtuelle datacenter efter leje af IaaS. Denne procedure indebærer kontrol af infrastrukturen og den software, der anvendes på den. Da du kan henvise til udbyderens certificering for alle infrastrukturelle spørgsmål, skal du kun fokusere på softwaren.
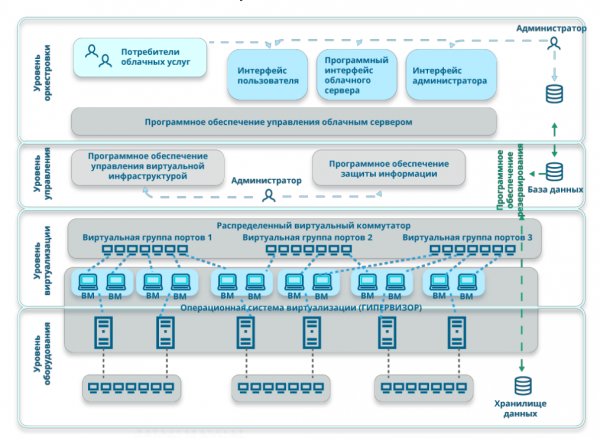 Opdeling på abstraktionsniveau
Afslutningsvis præsenterer vi en kort tjekliste for virksomheder, der allerede arbejder med persondata eller kun planlægger det. Så hvordan behandler man det uden at komme til skade?
Til revision og udvikling af trussel- og overtrædelsesmodeller, inviter en erfaren konsulent fra certificeringslaboratorierne, som kan hjælpe med at udvikle de nødvendige dokumenter og bringe dig til det tekniske løsninger.
Når du vælger en cloud-udbyder, skal du være opmærksom på, at der er en certificering. Det er godt, hvis virksomheden offentligt har offentliggjort den direkte på deres hjemmeside. Udbyderen skal være licenshaver fra FSTEK og FSB, og den service, de tilbyder, skal være certificeret.
Sørg for, at der er indgået en officiel kontrakt, og at der er underskrevet et mandat til behandling af persondata. På grundlag af dette vil du kunne udføre både overensstemmelseskontrol og certificering af ISPDN. Hvis disse opgaver i den tekniske projektfase og oprettelsen af den teknisk-projektmæssige dokumentation virker belastende, er det værd at kontakte eksterne konsulentfirmaer fra certificeringslaboratorierne.
Hvis spørgsmål om behandling af persondata er relevante for dig, glæder vi os til at se dig på webinaret fredag den 18. september. .
Kilde: habr.com
