

For nylig delte jeg i vores organisation. I kommentarerne blev et alvorligt spørgsmål om informationssikkerhed ved hardwareløsninger til USB over IP rejst, som også bekymrer os.
Så lad os først definere udgangspunktet.
- Et stort antal elektroniske beskyttelsesnøgler.
- Adgang til dem er nødvendig fra forskellige geografiske steder.
- Vi overvejer kun hardwareløsninger til USB over IP og forsøger at sikre denne løsning ved at træffe yderligere organisatoriske og tekniske foranstaltninger (alternativer overvejes ikke).
- I denne artikel vil jeg ikke gennemgå alle de trusler, vi ser på (meget kan ses i ), men jeg vil kort fokusere på to punkter. Vi udelukker social engineering og ulovlige handlinger fra brugernes side. Vi overvejer mulighederne for uautoriseret adgang til USB-enheder fra netværk uden at have de normale adgangsoplysninger.
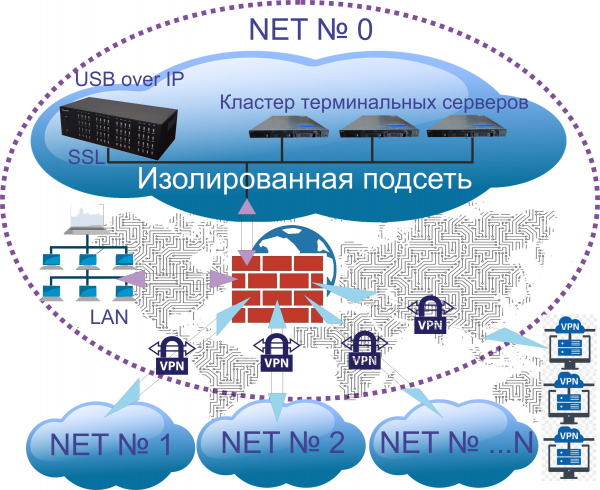
For at sikre adgangssikkerheden til USB-enheder er der truffet organisatoriske og tekniske foranstaltninger:
1. Organisatoriske sikkerhedsforanstaltninger.
En styret USB over IP-hub er installeret i et serverrum, som kan låses med en nøgle. Den fysiske adgang til det er ordnet (adgangskontrol til selve rummet, videoovervågning, nøgler og adgangsretter er begrænset til en strikt gruppe personer).
Alle USB-enheder, der bruges i organisationen, er groft opdelt i 3 grupper:
- Kritiske. Finansielle digitale signaturer – bruges i overensstemmelse med bankens anbefalinger (ikke via USB over IP)
- Vigtige. Digitale signaturer til markedspladser, tjenester, elektronisk dokumenthåndtering, rapportering osv., en række nøgler til software – bruges med en styret USB over IP-hub.
- Ikke kritiske. En række nøgler til software, kameraer, nogle USB-stik og diske med ikke-kritisk information, USB-modemer – bruges med en styret USB over IP-hub.
2. Tekniske sikkerhedsforanstaltninger.
Netværksadgang til den styrede USB over IP-hub gives kun inde i et isoleret subnet. Adgang til det isolerede subnet gives:
- fra terminalserverfarmene,
- via VPN (certifikat og adgangskode) til et begrænset antal computere og bærbare computere, der tildeles faste adresser via VPN,
- via VPN-tunneler, der forbinder regionskontorerne.
På den fuldt styrede USB over IP-hub DistKontrolUSB er funktionerne konfigureret ved hjælp af dens indbyggede værktøjer:
- For at få adgang til USB-enhederne via USB over IP-hubben er der anvendt kryptering (kryptering SSL er aktiveret på hubben), selvom det måske allerede er unødvendigt.
- Der er konfigureret "adgangsbegrænsning til USB-enheder efter IP-adresse". Afhængigt af IP-adressen får brugeren enten adgang til de tildelte USB-enheder eller ej.
- Der er konfigureret "adgangsbegrænsning til USB-porten efter login og password". Brugerne har derfor fået tildelt rettigheder til adgang til USB-enheder.
- "Adgangsbegrænsning til USB-enheden efter login og password" blev besluttet ikke at anvende, da alle USB-nøgler er permanent tilsluttet USB over IP-hubben og ikke flyttes fra port til port. Det giver mere mening for os at give brugerne adgang til USB-porten med en enhed, der er installeret i længere tid.
- Den fysiske tænding og slukning af USB-porte sker:
- For software-nøgler og EDC — ved hjælp af opgaveplanlæggeren og tildelte opgaver på hubben (et udvalg af nøgler blev programmeret til at tænde kl. 9.00 og slukke kl. 18.00, og nogle fra 13.00 til 16.00);
- For nøgler fra handelsplatforme og en række software – godkendt af brugerne gennem WEB-grænsefladen;
- Kameraer, en række USB-sticks og diske med ikke-kritisk information – er altid tændt.
Vi antager, at en sådan organisering af adgangen til USB-enheder sikrer deres sikre brug:
- fra regionskontorerne (betegnet NET nr. 1 …… NET nr. N),
- for et begrænset antal computere og bærbare computere, der tilslutter USB-enheder gennem det globale netværk,
- for brugere, der er offentliggjort på de terminalservere, der kører applikationer.
I kommentarerne vil vi gerne høre konkrete praktiske tiltag, der øger informationssikkerheden ved at give global adgang til USB-enheder.
Kilde: habr.com
