

Sådan ser overvågningscentret ud, beliggende i Moskvas datacenter NORD-2
Du har sikkert læst om, hvilke foranstaltninger der træffes for at sikre informationssikkerhed (IS) flere gange. Enhver selvrespekterende IT-specialist kan nemt nævne 5-10 regler for IS. Cloud4Y foreslår at tale om informationssikkerhed i datacentre.
Ved sikring af informationssikkerhed i datacenteret er de mest "beskyttede" objekter:
- informationsressourcer (data);
- processer til indsamling, behandling, opbevaring og overførsel af information;
- systembrugere og personale;
- informationsinfrastruktur, der inkluderer tekniske og softwaremæssige midler til behandling, overførsel og visning af information, inklusive kanaler til informationsudveksling, informationsbeskyttelsessystemer og lokaler.
Ansvarsområdet for datacenteret afhænger af modellen for de leverede tjenester (IaaS/PaaS/SaaS). Hvordan det ser ud, kan du se på billedet nedenfor:
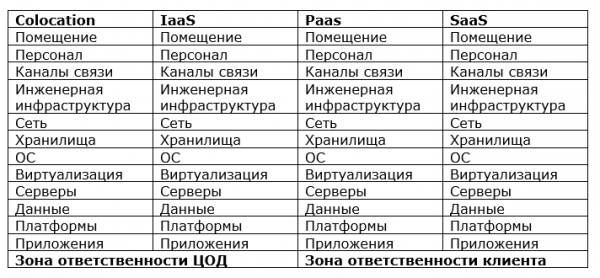
Omfanget af sikkerhedspolitikken for datacenteret afhænger af modellen for de leverede tjenester
En af de vigtigste dele af at udvikle en politik for informationssikkerhed er at opbygge en model for trusler og angribere. Hvad kan udgøre en trussel mod datacenteret?
- Uheldige hændelser af natur-, teknologiske og sociale karakterer
- Terrorister, kriminelle elementer m.m.
- Afhængighed af leverandører, udbydere, partnere, kunder
- Nedbrud, fejl, ødelæggelse, beskadigelse af software- og hardwaremidler
- Ansatte i datacenteret, der udfører trusler mod IS ved hjælp af de rettigheder og beføjelser, der lovligt er givet dem (interne overtrædere af IS)
- Ansatte i datacenteret, der udfører trusler mod IS uden for de rettigheder og beføjelser, der lovligt er givet dem, samt personer, der ikke tilhører datacenterets personale, men som forsøger at få uautoriseret adgang og udføre ikke-tilladte handlinger (eksterne overtrædere af IS)
- Manglende overholdelse af kravene fra tilsyns- og reguleringsmyndigheder, gældende lovgivning
Risikoanalyse - identificering af potentielle trusler og vurdering af omfanget af konsekvenserne af deres realisering - vil hjælpe med at vælge de første prioriteter, som informationssikkerhedsspecialisterne i datacenteret skal arbejde med, og planlægge budgetter til køb af tekniske og softwaremæssige midler.
Sikring er en kontinuerlig proces, der inkluderer planlægning, implementering og drift, overvågning, analyse og forbedring af informationssikkerhedssystemet. Til at skabe ledelsessystemer for informationssikkerhed anvendes det, der kaldes "».
En vigtig del af sikkerhedspolitikkerne er fordelingen af roller og ansvar blandt medarbejderne for deres udførelse. Det er nødvendigt konstant at revidere politikkerne i lyset af ændringer i lovgivningen, nye trusler og fremkomne beskyttelsesforanstaltninger. Og selvfølgelig skal kravene til informationssikkerhed kommunikeres til medarbejderne, og der skal afholdes træning.
Organisatoriske foranstaltninger
Nogle eksperter er skeptiske over for "papir"-sikkerhed og mener, at de praktiske færdigheder til at modstå hackerangreb er de vigtigste. Den virkelige erfaring med at sikre informationssikkerhed i banker viser det modsatte. Informationssikkerhedsspecialister kan have fremragende ekspertise i at identificere og reducere risici, men hvis data center-personalet ikke følger deres anvisninger, vil alt være forgæves.
Sikkerhed bringer som regel ikke penge, men minimerer blot risici. Derfor betragtes det ofte som noget, der er forstyrrende og sekundært. Og når sikkerhedsspecialister begynder at klage (med god grund), opstår der ofte konflikter med personalet og lederne af driftsafdelingerne.
Tilstedeværelsen af branchestandarder og krav fra regulerende myndigheder hjælper sikkerhedspersonalet med at fremføre deres synspunkter i forhandlinger med ledelsen, og godkendte politikker for informationssikkerhed, procedurer og retningslinjer gør det muligt at forlange, at personalet efterlever de krav, der er anført dér, hvilket danner grundlag for ofte upopulære beslutninger.
Beskyttelse af lokaler
Når datacenteret tilbyder tjenester under colocation-modellen, bliver sikring af fysisk sikkerhed og adgangskontrol til kundens udstyr altafgørende. Til dette benyttes afskærmninger (afgrænsede områder i hallen), som er under kundens videoovervågning og til hvilke adgangen for datacenterpersonalet er begrænset.
I statslige datacentre med fysisk sikkerhed var forholdene i slutningen af det 20. århundrede rimelige. Der var adgangskontrol, kontrol med adgang til lokaler, omend uden computere og videokameraer, brandslukningssystemer – i tilfælde af brand blev der automatisk frigivet freon i serverrummet.
I dag er den fysiske sikkerhed endnu bedre. Adgangskontrolsystemer (ACS) er blevet intelligente, og biometriske metoder til adgangsbegrænsning er blevet implementeret.
Systemer til brandslukning er blevet mere sikre for både medarbejdere og udstyr. Blandt dem kan installationer til hæmning, isolering, køling og hypoxisk påvirkning af brandstedet fremhæves. Sammen med de obligatoriske brandsikringssystemer anvendes der ofte tidlige branddetekteringssystemer af aspirerende type i datacentre.
Datacentre er nu beskyttet mod eksterne trusler som brande, eksplosioner, sammenbrud af bygningens strukturer, oversvømmelser og korrosive gasser ved at bruge sikkerhedsrum og skabe, hvor serverudstyr er beskyttet praktisk talt mod alle ydre skadelige faktorer.
Det svage led – mennesket
‘Smarte’ overvågningssystemer, volumensensorer (akustiske, infrarøde, ultralyds, mikrobølge), ACS har reduceret risiciene, men de har ikke løst alle problemer. Disse midler hjælper ikke, når f.eks. korrekt autoriserede personer i datacentret med korrekt medbragt værktøj kommer til at ‘berøre’ noget. Som det ofte sker, vil en tilfældig berøring bringe maks problemer.
Uforholdsmæssig brug af datacenterets ressourcer af medarbejdere, f.eks. ulovlig mining, kan påvirke driften af datacentret. Infrastrukturforvaltningssystemer (DCIM) kan hjælpe i sådanne tilfælde.
Personalet kræver også beskyttelse, da mennesket ofte betragtes som det mest sårbare led i beskyttelsessystemet. Målrettede angreb fra professionelle kriminelle starter oftest med metoder til social engineering. Ofte falder de mest beskyttede systemer eller kompromitteres efter, at nogen har trykket/pådraget/udført noget et sted. Sådanne risici kan minimeres ved at træne personalet og implementere bedste verdenspraksis inden for informationssikkerhed.
Beskyttelse af ingeniørinfrastrukturen
Traditionelle trusler mod datacenterets funktion forårsages af strømsvigt og nedbrud i kølesystemerne. Disse trusler er blevet en del af hverdagen, og man har lært at håndtere dem.
En ny tendens er den udbredte implementering af "smarte" enheder, der er forbundet i et netværk: styrede UPS'er, intelligente køle- og ventilationssystemer, samt forskellige controllere og sensorer, der er tilsluttet overvågningssystemer. Når man opbygger en trusselmodel for datacenteret, må man ikke glemme sandsynligheden for angreb på infrastrukturens netværk (og måske endda det tilknyttede IT-netværk i datacenteret). Situationen kompliceres af, at en del af udstyret (for eksempel chillere) kan være placeret uden for datacenteret, for eksempel på taget af en lejeejendom.
Beskyttelse af kommunikationskanaler
Hvis datacenteret tilbyder tjenester ikke kun i colocation-modellen, bliver man nødt til at beskæftige sig med beskyttelse af skyen. Ifølge Check Point oplevede 51% af organisationer verden over alene sidste år angreb på cloud-infrastrukturen. DDoS-angreb stopper forretningen, ransomware-vira kræver løsepenge, og målrettede angreb på banksystemer fører til tyveri af midler fra konti.
Trusler fra eksterne indtrængen bekymrer også datacentrenes sikkerhedsspecialister. De mest relevante for datacenteret er distribuerede angreb, der har til formål at stoppe ydelserne, samt trusler om hacking, tyveri eller ændring af data, der findes i den virtuelle infrastruktur eller lagringssystemer.
Moderne systemer med funktioner til opdagelse og neutralisering af skadelig kode, kontrol af applikationer og mulighed for import af proaktive beskyttelsesteknologier til Threat Intelligence bruges til at beskytte det eksterne perimeter af datacenteret. I nogle tilfælde implementeres systemer med IPS-funktionalitet (indtrængningsforebyggelse) med automatisk tilpasning af signaturerne til de beskyttede miljøers parametre.
For at beskytte mod DDoS-angreb bruger russiske virksomheder normalt eksterne specialiserede tjenester, som leder trafikken til andre noder og filtrerer den i skyen. Beskyttelse fra operatørens side udføres meget mere effektivt end fra klientens side, og datacentrene fungerer som mellemmænd ved salg af tjenester.
I datacentre kan der ske interne DDoS-angreb: en angriber infiltrerer svagt beskyttede servere hos en virksomhed, der placerer sit udstyr efter model colocation, og udfører en "service denial"-angreb mod andre kunder i dette datacenter via det interne netværk.
Opmærksomhed til virtuelle miljøer
Det er vigtigt at tage hensyn til de specifikke krav til det beskyttede objekt — brugen af virtualiseringsteknologier, dynamikken i ændringer i IT-infrastrukturen, involveringen af tjenester, hvor et succesfuldt angreb på en kunde kan true sikkerheden for andre kunder. For eksempel, ved at hacke en frontend-container i PaaS-baseret Kubernetes, kan en angriber straks få adgang til alle adgangskoder og endda til orkestreringssystemet.
Produkter, der leveres efter servicemodel, har en høj grad af automatisering. For ikke at forstyrre forretningen bør de implementerede informationsbeskyttelsessystemer have en tilsvarende grad af automatisering og horisontal skalering. Skaleringen bør ske på alle niveauer af informationssikkerhed, herunder automatisering af adgangskontrol og rotation af adgangsnøgler. En særskilt opgave er skaleringen af funktionelle moduler, der udfører netværkstrafikinspektion.
For eksempel skal filtreringen af netværkstrafik på applikations-, netværks- og sessionsniveauer i datacentre med høj grad af virtualisering udføres på niveauerne af hypervisorens netværksmoduler (f.eks. VMware's Distributed Firewall) eller ved at oprette servicekæder (virtuelle firewalls fra Palo Alto Networks).
Når der eksisterer svagheder på virtualiseringstjenesterne, vil indsatsen for at opbygge et omfattende informationssikkerhedssystem på platformniveau vise sig at være ineffektiv.
Beskyttelsesniveauer i datacentre
Den overordnede tilgang til beskyttelse er brugen af integrerede, flerlagede systemer til informationssikkerhed, der inkluderer makrosegmentering på niveauet for brandmure (oprettelse af segmenter til forskellige forretningsfunktioner), mikrosegmentering baseret på virtuelle firewalls eller mærkning af trafikgrupper (brugerroller eller tjenester), fastsat af adgangspolitikker.
Det næste niveau er at identificere anomalier inden for og mellem segmenter. Der analyseres trafik dynamik, som kan indikere tilstedeværelsen af ondsindede aktiviteter såsom netværksscanninger, DDoS-angreb, dataudtræk, for eksempel ved at skære databasefiler og overføre dem via periodisk optrædende sessioner med lange intervaller. Inden for datacenteret passerer gigantiske mængder trafik, så avancerede søgealgoritmer skal bruges til at identificere anomalier uden pakkesanalyse. Det er vigtigt, at der ikke kun identificeres tegn på ondsindet og unormal aktivitet, men også at ondsindet software fungerer selv i krypteret trafik uden dekryptering, som foreslået i Cisco-løsninger (Stealthwatch).
Den sidste linje er beskyttelse af slutpunkter i det lokale netværk: servere og virtuelle maskiner, for eksempel ved hjælp af agenter, der installeres på slutpunkterne (virtuelle maskiner), som analyserer input-output-operationer, sletning, kopiering og netværksaktiviteter og sender data til , hvor krævende beregninger udføres. Der foretages analyser ved hjælp af Big Data-algoritmer, beslutningstræer opbygges, og anomalier identificeres. Algoritmerne træner sig selv på baggrund af enorme mængder data, der leveres af det globale sensor-netværk.
Det er muligt at undgå installation af agenter. Moderne informationsteknologiske beskyttelsesmidler bør være agentløse og integreres i operativsystemer på hypervisor-niveau.
De nævnte foranstaltninger reducerer i betydelig grad informationsteknologiske sikkerhedsrisici, men det kan være utilstrækkeligt for datacentre, der sikrer automatisering af produktionsprocesser med høj risiko, såsom atomkraftværker.
Regulatoriske krav
Afhængigt af den behandlede information skal fysiske og virtualiserede datacenter-infrastrukturer opfylde forskellige sikkerhedskrav, som er formuleret i love og branchemæssige standarder.
Loven som «Om personlige data» (152-FZ) og den i år trådte i kraft lov «Om sikkerhed i kritisk informationsinfrastruktur i Den Russiske Føderation» (187-FZ) hører til blandt sådanne love — anklagemyndigheden har allerede begyndt at interessere sig for, hvordan den bliver implementeret. Der er stadig diskussioner om, hvorvidt datacentre er omfattet af kritisk informationsinfrastruktur, men det er sandsynligt, at datacentre, der ønsker at tilbyde tjenester til disse enheder, må overholde kravene i den nye lovgivning.
Datacentre, der huser statslige informationssystemer, kan få det svært. Ifølge den russiske regeringsdekret nr. 555 af 11.05.2017 skal spørgsmål vedrørende informationssikkerhed løses inden iværksættelsen af de statslige informationssystemer. Og et datacenter, der ønsker at hoste sådanne systemer, skal på forhånd opfylde myndighedernes krav.
I de sidste 30 år har sikkerhedssystemerne for datacentre gennemgået en stor udvikling: fra simple fysiske beskyttelsessystemer og organisatoriske foranstaltninger, der dog stadig er relevante, til komplekse intelligente systemer, der i stigende grad anvender elementer af kunstig intelligens. Men den grundlæggende tilgang er ikke ændret. De mest moderne teknologier kan ikke redde uden organisatoriske foranstaltninger og træning af personale, ligesom papirarbejde ikke kan erstatte software- og tekniske løsninger. Sikkerheden i et datacenter kan ikke sikres én gang for alle; det er en konstant, daglig indsats for at identificere presserende trusler og løse opståede problemer.
Hvad mere nyttigt kan man læse i bloggen
→
→
→
→
→
Tilmeld dig vores -kanal for ikke at gå glip af den næste artikel! Vi skriver ikke oftere end to gange om ugen og kun om relevante emner. Husk også, at du kan Cloud4Y's cloud-løsninger.
Kilde: habr.com
