

Privilegieringsforøgelse er brugen af angrebsværktøjets nuværende kontorettigheder til at opnå ekstra, typisk højere adgangsniveauer i systemet. Selvom privilegieringsforøgelse kan være resultatet af udnyttelse af zero-day sårbarheder, eller arbejder af førsteklasses hackere, der udfører målrettede angreb, eller velcamoufleret malware, sker det oftere på grund af forkert konfiguration af computeren eller kontoen. Ved at udvide angrebet bruger angriberne en række separate sårbarheder, som samlet set kan føre til katastrofale datalækager.
Hvorfor brugere ikke bør have lokale administratorrettigheder?
Hvis du er sikkerhedsspecialist, kan det virke indlysende, at brugere ikke bør have lokale administratorrettigheder, da dette:
- Gør deres konti mere sårbare over for forskellige angreb
- Gør disse angreb meget mere alvorlige
Desværre er dette stadig et meget omdiskuteret emne for mange organisationer og ofte ledsaget af heftige diskussioner (se for eksempel, ). Uden at gå i dybden med detaljerne i denne diskussion, mener vi, at angriberen har opnået lokale administratorrettigheder på det undersøgte system: enten gennem en exploit eller fordi maskinerne ikke var tilstrækkeligt sikret.
Trin 1. Omvendt DNS-navnopløsning via PowerShell
Som standard er PowerShell installeret på mange lokale arbejdsstationer og på de fleste Windows-servere. Og selvom det ikke er uden overdrivelse, betragtes det som et utrolig nyttigt automatiserings- og administrationsværktøj, kan det også nemt blive til næsten usynlig (et hackingprogram, der ikke efterlader spor af angrebet).
I vores tilfælde begynder angriberen at udføre netværksrekognoscering ved hjælp af et PowerShell-script, som sekventielt gennemgår IP-adresseområdet i netværket for at forsøge at bestemme, om den pågældende IP opløses til en node, og hvis ja, hvad netværksnavnet på denne node er.
Der er mange måder at udføre denne opgave på, men brugen af cmdlet ADComputer — en pålidelig løsning, da den returnerer en virkelig rig datasæt om hver node:
import-module activedirectory Get-ADComputer -property * -filter { ipv4address -eq ‘10.10.10.10’}Hvis hastigheden i store netværk er problematisk, kan der anvendes en omvendt systemopkald DNS:
[System.Net.Dns]::GetHostEntry(‘10.10.10.10’).HostName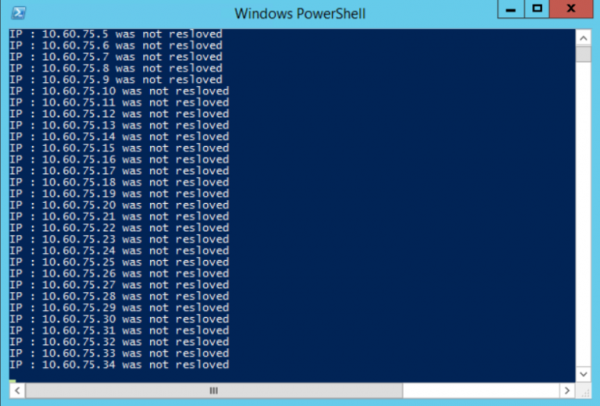
Denne metode til at liste noder i netværket er meget populær, fordi de fleste netværk ikke bruger en nul tillid sikkerhedsmodel og ikke overvåger interne DNS forespørgsler for mistænkelige aktivitetsudbrud.
Trin 2: Vælg mål
Det endelige resultat af dette trin er at få en liste over server- og workstation-navne, som kan bruges til at fortsætte angrebet.
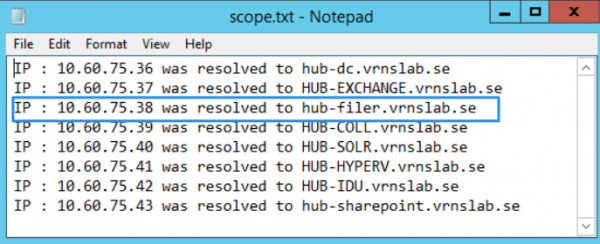
Judging by the name, the server ‘HUB-FILER’ seems like a worthy target, as file servers typically accumulate a large number of network folders and excessive access to them by too broad a circle of people over time.
At se med Windows Stifinder lader os bestemme, om der er en åben delt mappe, men vores nuværende konto har ikke adgang til den (vi har sandsynligvis kun rettigheder til op-listning).
Trin 3: Undersøg ACL
Nu på vores vært HUB-FILER og den målrettede delte mappe share, kan vi køre et PowerShell-script for at få en liste over ACL. Vi kan gøre dette fra den lokale maskine, da vi allerede har rettigheder som lokal administrator:
(get-acl hub-filershare).access | ft IdentityReference,FileSystemRights,AccessControlType,IsInherited,InheritanceFlags –autoResultatet af udførelsen:
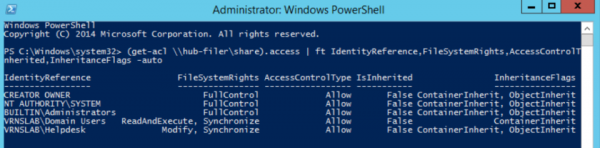
Her ser vi, at gruppen Domænebrugere kun har adgang til op-listning, men gruppen Helpdesk har også rettigheder til ændringer.
Trin 4: Identificering af Konti
Ved at køre , kan vi få alle medlemmer af denne gruppe:
Get-ADGroupMember -identity Helpdesk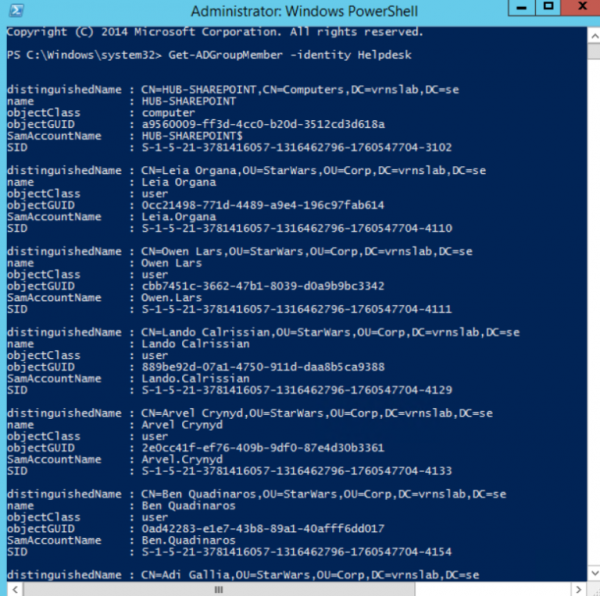
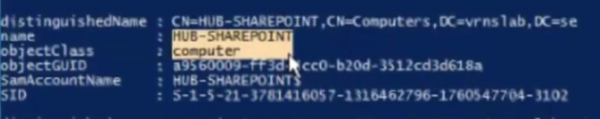
I denne liste ser vi den computerkonto, vi allerede har identificeret og allerede har fået adgang til:
Trin 5: Brug PSExec til at arbejde fra computeradgangskonto
fra Microsoft Sysinternals gør det muligt at udføre kommandoer i konteksten af systemkontoen SYSTEM@HUB-SHAREPOINT, som vi ved, er medlem af den målrettede gruppe Helpdesk. Det vil sige, at alt vi skal gøre er:
PsExec.exe -s -i cmd.exeMen har du fuld adgang til den målrettede mappe HUB-FILERshareHR, da du arbejder i konteksten af computerkontoen HUB-SHAREPOINT. Med denne adgang kan data kopieres til en bærbar lagringsenhed eller på anden måde hentes og overføres over netværket.
Trin 6: Oprettelse af denne type angreb
Denne specifikke sårbarhed i tildelingen af rettigheder til konti (computerkonti, der tilgår delte netværksmapper i stedet for bruger- eller serviceregnskaber) kan opdages. Men uden de rette værktøjer er det meget vanskeligt at gøre.
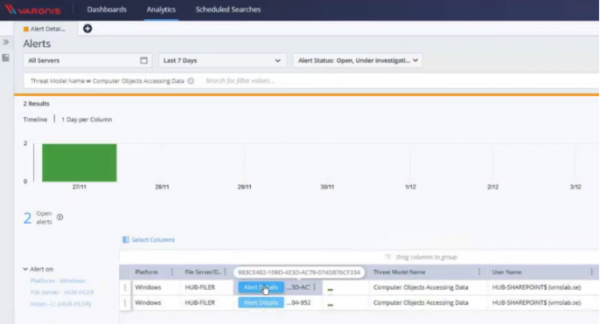
For at opdage og forhindre denne type angreb kan vi bruge til at identificere grupper med computerkonti i dem og derefter lukke for adgangen til dem. går videre og muliggør oprettelse af en specifik meddelelse for et sådant scenarie.
På skærmbilledet nedenfor vises en brugerdefineret meddelelse, der aktiveres ved hver adgang, som computerkontoen foretager til data på den overvågede server.
De følgende trin med PowerShell
Vil du vide mere? Brug kodeordet "blog" for gratis adgang til den fulde .
Kilde: habr.com
