

I år har vi startet et stort projekt med at skabe et cybersimuleringsområde – en platform til cybersimuleringer af virksomheder inden for forskellige brancher. For dette skal der oprettes virtuelle infrastrukturer, der er "identiske med de virkelige" – så de gentager den typiske interne struktur af en bank, energiselskab osv., ikke kun inden for den erhvervsmæssige del af netværket. Vi vil senere fortælle om bank- og andre infrastrukturer i cybersimuleringsområdet, men i dag vil vi fokusere på, hvordan vi har løst denne opgave i forhold til den teknologiske sektor inden for industrien.
Selvfølgelig er emnet cybersimuleringer og cybersimuleringsområder ikke noget nyt. I Vesten har der i længere tid været en række konkurrerende tilbud, forskellige tilgange til cybersimuleringer og også bare bedste praksis. "God stil" for informationssikkerhedsafdelinger er periodisk at øve sig i beredskab til at afvise cyberangreb i praksis. For Rusland er dette stadig et nyt emne: ja, der er et lille tilbud, som dukkede op for et par år siden, men efterspørgslen, især inden for industrier, er først nu begyndt at forme sig. Vi mener, at der er tre hovedgrunde – som også er problemer, der allerede er blevet ret åbenlyse.
Verden ændrer sig for hurtigt
For the last 10 years, hackers primarily targeted those organizations from which they could quickly extract money. For the industrial sector, this threat was less relevant. Now we see that their interest also extends to the infrastructure of government organizations, energy and industrial enterprises. Here, we are more often dealing with attempts at espionage, data theft for various purposes (competitive intelligence, blackmail), as well as gaining footholds in the infrastructure for subsequent sale to interested parties. Moreover, even simple ransomware like WannaCry have affected many such entities around the world. Therefore, modern realities demand that information security specialists consider these risks and develop new information security processes. Specifically, they must regularly enhance their skills and focus on practical abilities. Personnel at all levels of operational dispatch management in industrial facilities must have a clear understanding of what actions to take in the event of a cyberattack. However, conducting cyber drills on one's own infrastructure—forget it; the risks clearly outweigh any potential benefits.
Misunderstanding the real capabilities of attackers to hack SCADA and IIoT systems
This problem exists at all organizational levels: not all specialists even understand what can happen to their system, or what attack vectors may exist against it. What can be said about management?
Security professionals often refer to the "air gap," which supposedly prevents an attacker from going beyond the corporate network, but practice shows that 90% of organizations have a connection between corporate and technological segments. Moreover, the very elements of building and managing technological networks are also often vulnerable, as we observed while investigating the equipment. og .
It is difficult to build an adequate threat model
I de seneste år har der været en konstant tendens til at komplicere informations- og automatiserede systemer samt overgangen til cyberfysiske systemer, der indebærer integration af beregningsressourcer og fysisk udstyr. Systemerne bliver så komplekse, at det med analytiske metoder er umuligt at forudsige alle konsekvenserne af cyberangreb. Det handler ikke kun om økonomiske tab for organisationen, men også om vurdering af konsekvenser, der er forståelige for teknikere og branchen – som eksempelvis underskud på elektricitet eller en anden form for produkt, når vi taler om olie og gas eller petrokemi. Og hvordan kan man prioritere i en sådan situation?
Dette er efter vores mening alle de forudsætninger, der har ført til udviklingen af koncepterne for cyberøvelser og cyberpolygoner i Rusland.
Hvordan det teknologiske segment af cyberpolygonet fungerer
Cyberpolygonet er et kompleks af virtuelle infrastrukturer, der gentager de standardiserede infrastrukturer i virksomheder inden for forskellige industrier. Det giver mulighed for at "øve sig på katte" – at træne praktiske færdigheder for specialister uden risiko for, at noget går galt, og cyberøvelserne forårsager skade på den reelle virksomheds aktiviteter. Store cyber-sikkerhedsfirmaer begynder at udvikle denne retning, og man kan se sådanne cyberøvelser i spilformat, for eksempel på Positive Hack Days.
Den typiske skema for netværksinfrastruktur i en betinget stor virksomhed eller korporation består af et standard sæt servere, arbejdscomputere og forskellige netværksenheder med et tilsvarende sæt af corporate software og informationssikkerhedssystemer. Den brancherelevante cyberpolygon er det samme plus en alvorlig specifik, som skarpt komplicerer den virtuelle model.
Hvordan vi nærmer cyberpolygonet til virkeligheden
Konceptuelt afhænger udseendet af den industrielle del af cyberpolygonet af den valgte metode til modellering af den komplekse cyber-fysiske system. Der er tre hovedmetoder til modellering:
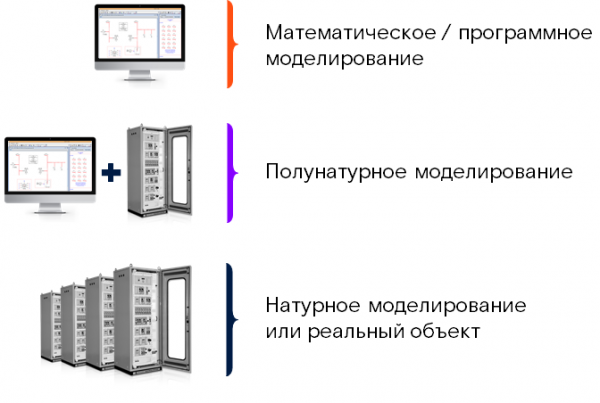
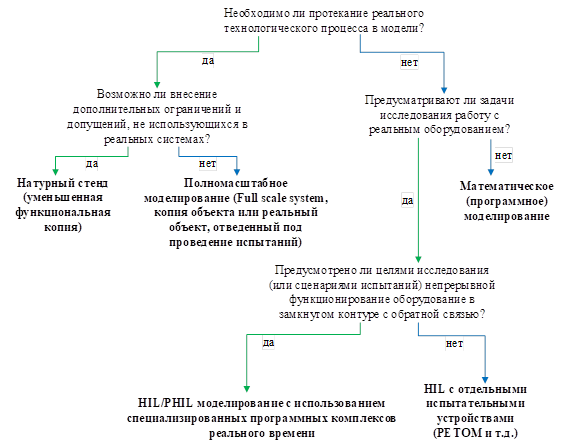
Hver af disse metoder har sine egne fordele og ulemper. I forskellige tilfælde, afhængigt af det endelige mål og de eksisterende begrænsninger, kan alle tre ovennævnte modelleringsmetoder anvendes. For at formaliserer valget af disse metoder har vi udarbejdet følgende algoritme:
Fordele og ulemper ved forskellige simuleringsmetoder kan præsenteres i en diagram, hvor y-aksen er dækningsomfanget af forskningsområder (dvs. fleksibiliteten af det foreslåede simuleringsværktøj), og x-aksen er simuleringspræcisionen (graden af overensstemmelse med det virkelige system). Det resulterer næsten i et Gartner-kvadrat:
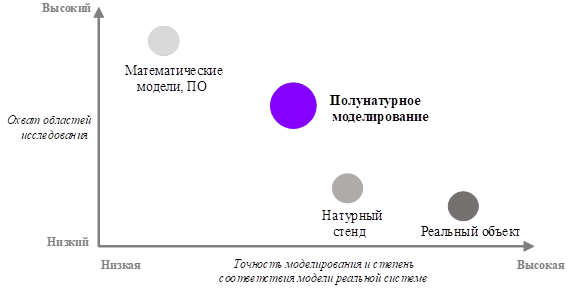
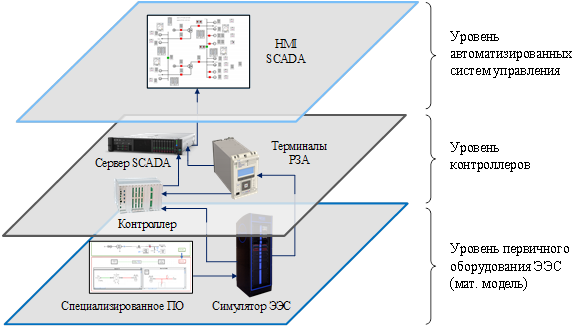
Således er semi-naturmodel (hardware-in-the-loop, HIL) den optimale tilgang med hensyn til forholdet mellem præcision og fleksibilitet i simulering. I denne tilgang simuleres det cyberfysiske system delvist ved hjælp af faktisk udstyr og delvist ved hjælp af matematiske modeller. For eksempel kan en elektrisk understation repræsenteres af faktiske mikroprocessor-enheder (relæbeskyttelsesterminaler), servere af automatiserede kontrolsystemer og andet sekundært udstyr, mens de fysiske processer, der finder sted i det elektriske net, kan gennemføres ved hjælp af en computer model. Okay, vi har besluttet om simuleringsmetoden. Derefter var det nødvendigt at udvikle arkitekturen for cyberpolygonen. For at cyberøvelserne virkelig skal være nyttige, skal alle relationer i det virkelige komplekse cyberfysiske system genskabes så præcist som muligt på polygonen. Derfor består den teknologiske del af cyberpolygonen, ligesom i det virkelige liv, af flere interagerende niveauer. Jeg minder om, at den typiske infrastruktur i industrielle netværk inkluderer det nederste niveau, som omfatter det, der kaldes 'primært udstyr' — dette er fiberoptik, det elektriske net eller noget andet — afhængigt af branchen. Det udveksler data og styres af specialiserede industrielle controllere, som derefter styres af SCADA-systemer.
Vi begyndte oprettelsen af den industrielle del af cyberpolygonen med energisektoren, som for os nu er en prioritet (i planerne er olie-, gas- og kemisk industri).
Det er åbenlyst, at niveauet for det primære udstyr ikke kan realiseres gennem fysisk modellering med reelle objekter. Derfor udviklede vi i første fase en matematisk model for energianlægget og det tilknyttede område af energisystemet. Denne model omfatter alt kraftudstyr i transformatorstationer – transmissionslinjer, transformatorer og så videre, og den udføres i et specielt softwarepakke, RSCAD. Den derved skabte model kan behandles af et realtidssystem – dens hovedtræk er, at processen i det virkelige system og tiden i modellen er fuldstændig identiske – det vil sige, hvis der er en kortslutning i det virkelige netværk, der varer to sekunder, så vil den også blive modelleret i RSCAD i præcis den samme tid). Vi får et „levende“ område af elenergisystemet, som fungerer efter alle fysiske love og endda reagerer på eksterne påvirkninger (for eksempel udløsning af relæbeskyttelses- og automatikterminaler, afbrydelse af switcher osv.). Interaktion med eksterne enheder er opnået gennem specialiserede tilpasselige kommunikationsgrænseflader, der gør det muligt for den matematiske model at interagere med controllerne og de automatiserede systemers niveau.
Selve niveauerne for controllerne og de automatiserede styringssystemer af energianlægget kan oprettes ved hjælp af virkelig industriel udstyr (selv om vi, hvis nødvendigt, også kan bruge virtuelle modeller). På disse to niveauer findes henholdsvis controllere og automatiseringsmidler (RZA, PMU, USPDS, målere) samt automatiserede styringssystemer (SCADA, OIK, AIISKUE). Fysisk modellering giver mulighed for at øge realismen i modellen og dermed også i de cybersikkerhedsøvelser, da teamene vil interagere med det reelle industrielle udstyr, som har sine egne særegenheder, fejl og sårbarheder.
I tredje fase implementerede vi interaktionen mellem den matematiske og fysiske del af modellen ved hjælp af specialiserede hardware- og softwaregrænseflader og signalforstærkere.
Resultatet er, at infrastrukturen ser cirka sådan her ud:
Alt udstyr på polygone er i interaktion med hinanden som i et virkeligt cyberfysisk system. Mere konkret har vi anvendt følgende udstyr og beregningsmidler til at opbygge denne model:
- RTDS beregningskompleks til realtidsberegning;
- Automatiseret arbejdsplads (AWP) for operatøren med installeret software til modellering af teknologi processen og det primære udstyr i elektriske transformerstationer;
- Skabe med kommunikationsudstyr, terminaler for relæbeskyttelse og udstyr til automatisering af teknologiske processer;
- Forstærkerskabe designet til at forstærke de analoge signaler fra digital-analog konverteren af RTDS simulatoren. Hvert forstærkerskab indeholder en forskellig samling af forstærkningsmoduler, der bruges til at danne inputsignaler for strøm og spænding til de undersøgte relæterminaler. Indgangssignalerne forstærkes til det niveau, der kræves for normal drift af relæterminalerne.
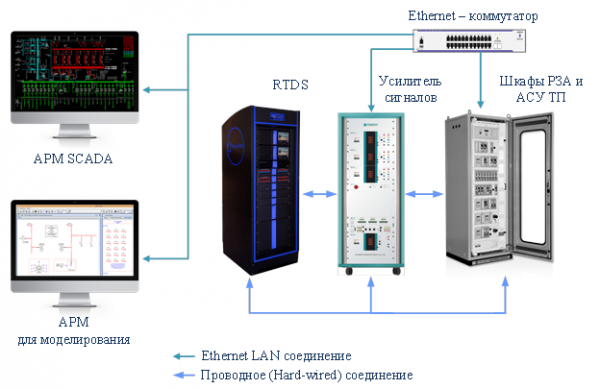
Dette er ikke den eneste mulige løsning, men efter vores mening er det den optimale til gennemførelse af cyberøvelser, da det afspejler den virkelige arkitektur af næsten alle moderne transformerstationer, og det kan tilpasses for at genskabe specifikke egenskaber ved et bestemt objekt så præcist som muligt.
Afslutningsvis
Cyberpolygonen er et stort projekt, og der er stadig meget arbejde foran os. Vi tager, på den ene side, erfaring fra vores vestlige kolleger, og på den anden side må vi basere vores arbejde på vores egne erfaringer med russiske industrielle virksomheder, da der er specifik forskel ikke blot mellem forskellige brancher, men også mellem forskellige lande. Det er et komplekst, men interessant emne.
Ikke desto mindre er vi overbevist om, at vi i Rusland har nået, som man siger, et "modenhedsniveau", hvor industrien også begynder at forstå behovet for cyberøvelser. Det betyder, at branchen snart vil få sine egne bedste praksisser, og jeg håber, at vi vil styrke vores sikkerhedsniveau.
Forfattere
Oleg Arhangelsky, ledende analytiker og metodolog for projektet "Industriel Cyberpolygon".
Dmitry Syutov, hovedingeniør for projektet "Industriel Cyberpolygon";
Andrej Kuznetsov, projektleder for "Industriel Cyberpolygon", stedfortræder for leder af Cybersecurity Laboratory for SCADA TP produktion
Kilde: habr.com
