

I år har mange virksomheder hastigt overgået til remote work. Vi har med at organisere mere end hundrede fjernarbejdspladser på en uge. Det var vigtigt at gøre det hurtigt, men også sikkert. VDI-teknologi kom til hjælp: den gør det nemt at anvende sikkerhedspolitikker på alle arbejdspladser og beskytte sig mod datalækager.
I denne artikel vil jeg forklare, hvordan vores tjeneste for virtuelle arbejdspladser baseret på Citrix VDI er opbygget set fra et informationssikkerhedsperspektiv. Jeg vil vise, hvad vi gør for at beskytte kundernes arbejdspladser mod eksterne trusler som ransomware eller målrettede angreb.
Hvilke sikkerhedsopgaver løser vi
Vi har identificeret et par hovedtrusler mod sikkerheden for tjenesten. På den ene side risikerer den virtuelle arbejdsplads at blive inficeret fra brugerens computer. På den anden side er der fare for at forlade den virtuelle arbejdsplads og downloade en inficeret fil fra internettets åbne rum. Selv hvis det skulle ske, bør det ikke påvirke hele infrastrukturen. Derfor løste vi flere opgaver, da vi oprettede tjenesten:
- Beskytte hele VDI-standet mod eksterne trusler.
- Isolering af kunder fra hinanden.
- Beskytte selve de virtuelle arbejdspladser.
- Sikker forbindelse for brugere fra enhver enhed.
Kernen i beskyttelsen er FortiGate – næste generations firewall fra Fortinet. Den overvåger trafikken på VDI-standet, sikrer en isoleret infrastruktur for hver kunde og beskytter mod sårbarheder på brugerens side. Dens kapaciteter er tilstrækkelige til at løse de fleste spørgsmål inden for informationssikkerhed.
Men hvis en virksomhed har særlige krav til sikkerhed, tilbyder vi ekstra muligheder:
- Vi organiserer en sikker forbindelse til arbejde fra hjemmecomputere.
- Vi giver adgang til selvanalyse af sikkerhedslogfiler.
- Vi tilbyder styring af antivirusbeskyttelse på arbejdspladserne.
- Vi beskytter mod 'zero-day' sårbarheder.
- Vi indstiller multifaktorgodkendelse for ekstra beskyttelse mod uautoriseret adgang.
Jeg vil fortælle mere om, hvordan vi løste opgaverne.
Hvordan vi beskytter standet og sikrer netværkssikkerhed
Vi segmenterer den netværksmæssige del. På standen fremhæver vi et lukket administrationssegment til styring af alle ressourcer. Administrationssegmentet er ikke tilgængeligt udefra: i tilfælde af et angreb på kunden kan angriberne ikke komme ind der.
FortiGate står for beskyttelsen. Den kombinerer funktionerne af antivirus, firewall og intrusion prevention system (IPS).
Vi skaber et isoleret netværkssegment for hver kunde til virtuelle arbejdspladser. Til dette har FortiGate teknologi til virtuelle domæner, eller VDOM. Denne teknologi gør det muligt at opdele firewallen i flere virtuelle enheder og uddele et eget VDOM til hver kunde, som fungerer som en separat firewall. For administrationssegmentet opretter vi også et separat VDOM.
Resultatet ser sådan ud:
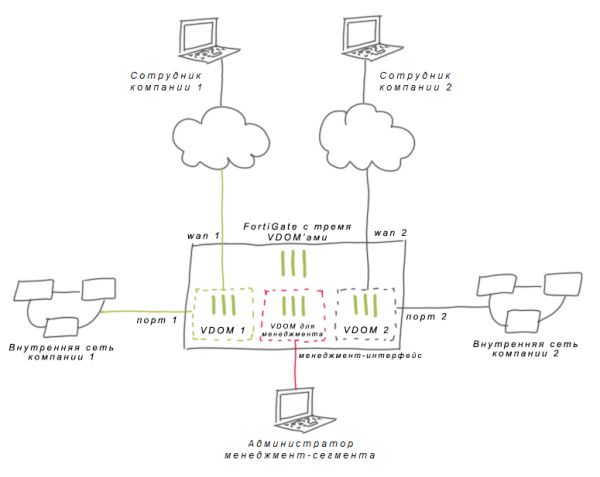
Der er ingen netværksforbindelse mellem kunderne: hver lever i sit eget VDOM og påvirker ikke hinanden. Uden denne teknologi ville vi være nødt til at adskille kunderne med firewall-regler, hvilket er risikabelt på grund af det menneskelige faktor. Man kan sammenligne sådanne regler med en dør, der konstant skal lukkes. I tilfælde af VDOM efterlader vi slet ikke "døre".
I et separat VDOM har kunden sin egen adressering og routing. Derfor bliver overlapning af adresser ikke et problem for virksomheden. Kunden kan tildele de nødvendige IP-adresser til de virtuelle arbejdspladser. Dette er praktisk for store virksomheder, der har deres egne IP-planer.
Vi løser forbindelsesproblemerne med kundens virksomhedsnetværk. En separat opgave er integrationen af VDI med kundens infrastruktur. Hvis virksomheden holder virksomhedssystemer i vores datacenter, kan vi simpelthen trække et netværkskabel fra deres udstyr til firewall'en. Men oftere har vi med en ekstern placering at gøre – et andet datacenter eller kundens kontor. I dette tilfælde planlægger vi en sikker udveksling med placeringen og bygger et site-to-site VPN ved hjælp af IPsec VPN.
Skemaerne kan variere afhængigt af kompleksiteten af infrastrukturen. Nogle steder er det tilstrækkeligt at tilslutte et enkelt kontornetværk til VDI – her er statisk routing tilstrækkeligt. I større virksomheder er der mange netværk, som konstant ændrer sig; her har kunden brug for dynamisk routing. Vi bruger forskellige protokoller: der har allerede været tilfælde med OSPF (Open Shortest Path First), GRE-tunneler (Generic Routing Encapsulation) og BGP (Border Gateway Protocol). FortiGate understøtter netværksprotokoller i separate VDOM'er uden indflydelse på andre kunder.
Det er også muligt at opbygge en GOST-VPN – kryptering baseret på certificerede FSB RF-ressourcer til kryptobeskyttelse. For eksempel med løsninger af klasse KS1 i det virtuelle miljø "S-Terra virtuel gateway" eller PAK ViPNet, APKSH "Kontinent", "S-Terra".
Vi konfigurerer Gruppolicies. Vi koordinerer med kunden de gruppolicies, der anvendes på VDI. Her er indstillingsprincipperne ikke anderledes end politikkerne på kontoret. Vi konfigurerer integration med Active Directory og delegerer til kunderne at styre nogle gruppolicies. Kundens administratorer kan anvende politikker på computerobjektet, administrere den organisatoriske enhed i Active Directory og oprette brugere.
På FortiGate skriver vi en netværkssikkerhedspolitik for hver kundes VDOM, sætter adgangsbegrænsninger og konfigurerer trafikkontrol. Vi bruger flere moduler fra FortiGate:
- IPS-modulet tjekker trafikken for malware og forhindrer angreb;
- Antivirus beskytter selve arbejdsstationerne mod ondsindet og spyware;
- Webfiltrering blokerer adgang til upålidelige ressourcer og websteder med ondsindet eller uacceptabelt indhold;
- Indstillingerne for firewall kan tillade, at brugere kun kan gå på internettet til bestemte websteder.
Nogle gange ønsker kunden selv at styre adgangen for medarbejderne til websteder. Ofte kommer banker med sådne forespørgsler: sikkerhedstjenester kræver, at adkomstkontrollen forbliver hos virksomheden. Sådanne virksomheder overvåger selv trafikken og foretager regelmæssigt ændringer i politikkerne. I dette tilfælde dirigerer vi al trafik fra FortiGate mod kunden. Til dette bruger vi en konfigureret forbindelse til virksomhedens infrastruktur. Herefter konfigurerer kunden selv adgangsreglerne til deres virksomhedsnetsværk og internettet.
Vi observerer begivenhederne ved standen. Sammen med FortiGate bruger vi FortiAnalyzer – logindsamleren fra Fortinet. Med det kan vi se alle hændelsesloger i VDI på ét sted, finde mistænkelige aktiviteter og holde styr på korrelationer.
En af vores kunder bruger Fortinet-produkter på sit kontor. For ham har vi opsat eksport af logfiler – så kunden kunne analysere alle sikkerhedshændelser for kontormaskiner og virtuelle skriveborde.
Sådan beskytter vi virtuelle skriveborde
Mod kendte trusler. Hvis kunden ønsker at administrere antivirusbeskyttelsen selv, installerer vi desuden Kaspersky Security til virtuelle miljøer.
Denne løsning fungerer godt i skyen. Vi er alle vant til, at den klassiske Kaspersky antivirus er en "tun" løsning. I modsætning til den, belaster Kaspersky Security til virtuelle miljøer ikke de virtuelle maskiner. Alle virusdatabaser findes på serveren, der afgiver domme til alle virtuelle maskiner på noden. På den virtuelle arbejdsstation er der kun installeret en let agent. Den sender filer til kontrol på serveren.
Denne arkitektur giver samtidig filbeskyttelse, internetbeskyttelse, beskyttelse mod angreb og sænker ikke ydeevnen for de virtuelle maskiner. Desuden kan kunden selv tilføje undtagelser til filbeskyttelsen. Vi hjælper med den grundlæggende opsætning af løsningen. Dens specifikationer vil vi beskrive i en separat artikel.
Mod ukendte trusler. For dette tilslutter vi FortiSandbox – "sandkassen" fra Fortinet. Vi bruger den som filter i tilfælde af, at antivirusset skulle overse en "nul-dags" trussel. Efter at en fil er downloadet, kontrollerer vi den først med antivirusset og sender derefter til "sandkassen". FortiSandbox emulerer en virtuel maskine, kører filen og observerer dens adfærd: hvilke objekter den tilgår i registreringsdatabasen, om den sender eksterne forespørgsler osv. Hvis filen opfører sig mistænkeligt, slettes den virtuelle maskine i sandkassen, og den skadelige fil kommer ikke ind på brugerens VDI.
Sådan konfigurerer vi sikker forbindelse til VDI
Vi kontrollerer, om enheden opfylder kravene til informationssikkerhed. Siden vi begyndte med fjernarbejde, har kunderne henvendt sig til os med anmodninger om at sikre, at brugerne kan arbejde sikkert fra deres private computere. Enhver specialist i informationssikkerhed ved, at det er vanskeligt at beskytte hjemmearbejdssteder: man kan ikke installere den nødvendige antivirussoftware eller anvende gruppepolitikker, da det ikke er kontorudstyr.
Som standard fungerer VDI som et sikkert "lag" mellem det personlige udstyr og virksomhedsnetværket. For at beskytte VDI mod angreb fra brugernes maskiner, deaktiverer vi udklipsholderen og forhindrer USB-passthrough. Men det gør ikke selve brugerens enhed sikker.
Vi løser problemet ved hjælp af FortiClient. Dette er et værktøj til beskyttelse af endepunkter. Virksomhedens brugere installerer FortiClient på deres private computere og bruger det til at oprette forbindelse til deres virtuelle arbejdspladser. FortiClient løser 3 opgaver:
- det bliver et "én-portal" adgang for brugeren;
- det kontrollerer, om der er antivirus og de seneste opdateringer af operativsystemet på den private computer;
- det opretter en VPN-tunnel for sikker adgang.
Medarbejderen får adgang, kun hvis han/hun består kontrollen. De virtuelle arbejdspladser er desuden ikke tilgængelige fra internettet, hvilket gør dem bedre beskyttet mod angreb.
Hvis virksomheden ønsker at administrere endepunktbeskyttelsen selv, tilbyder vi FortiClient EMS (Endpoint Management Server). Klienten kan selv tilpasse scanning af arbejdsstationer og forhindre indtrængen samt oprette en hvid liste med adresser.
Vi tilføjer autentifikationsfaktorer. Som standard autentificerer brugerne sig via Citrix netscaler. Her kan vi også forbedre sikkerheden med multifaktorgodkendelse baseret på SafeNet-produkter. Dette emne fortjener særskilt opmærksomhed, og vi vil også omtale det i en separat artikel.
Vi har opbygget denne erfaring med forskellige løsninger i løbet af det seneste år. VDI-tjenesten tilpasses individuelt til hver kunde, så vi har valgt de maksimalt fleksible værktøjer. Måske tilføjer vi noget andet i den nærmeste fremtid og deler vores erfaring.
Den 7. oktober kl. 17.00 vil mine kolleger fortælle om de virtuelle arbejdspladser på webinaret "Er VDI nødvendigt, eller hvordan organiserer man fjernarbejde?"
, hvis du ønsker at diskutere, hvornår VDI-teknologien er passende for virksomheden, og hvornår det er bedre at bruge andre metoder.
Kilde: habr.com
