

Før vi går videre til beskrivelsen af systemet, der er ansvarligt for filtrering af adgangen fra teleselskaber, skal vi bemærke, at Roskomnadzor nu også vil overvåge arbejdet med søgemaskiner.
I begyndelsen af året blev proceduren for kontrol og listen over aktiviteter til at overholde kravene fra søgemaskinerne godkendt for at stoppe med at give information om internetsider, som adgangen til er begrænset på det russiske område.
fra Roskomnadzor den 7. november 2017 nr. 229 er registreret i Russlands justitsministerium.
Dekretet er vedtaget som led i gennemførelsen af bestemmelserne i artikel 15.8 i den føderale lov af 27.07.2006 nr. 149-FZ "Om information, informationsteknologier og beskyttelse af information", som definerer forpligtelser for ejere af VPN-tjenester, "anonymizere" og søgemaskineoperatører til at begrænse adgangen til information, hvis distribution i Rusland er forbudt.
Kontrolforanstaltningerne gennemføres på stedet for det kontrollerende organ uden samarbejde med søgemaskineoperatørerne.
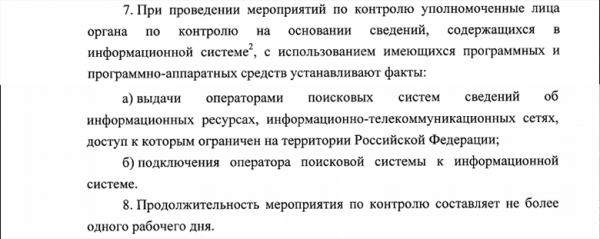
Med en informationssystem forstås FGIS informationsressourcer af informations- og telekommunikationsnetværk, adgangen til hvilke er begrænset.
Som følge af aktiviteten udarbejdes en rapport, hvor der angives, blandt andet oplysninger om den software, der anvendes til at fastslå disse fakta, samt oplysninger, der bekræfter, at den specifikke side(r) af webstedet på kontroltidspunktet har været i informationssystemet i mere end 24 timer.
Rapporten sendes til søgemaskineoperatøren via informationssystemet. I tilfælde af Uenighed med rapporten har operatøren ret til at fremsætte sine indsigelser til Roskomnadzor inden for tre arbejdsdage, der også overvejer indsigelserne inden for tre arbejdsdage. Som følge af behandlingen af operatørens indsigelser træffer lederen af kontrolorganet eller hans stedfortræder beslutning om at indlede en sag om administrativ overtrædelse.
Hvordan fungerer systemet til filtrering af adgang for teleselskaber nu?
I Rusland er der en række love, der forpligter teleselskaber til at filtrere adgangen til sider, der distribuerer forbudt indhold:
- Lov nr. 126 «Om kommunikation», ændring af § 46 — om operatørens pligt til at begrænse adgangen til oplysninger (FSKM).
- «Det fælles register» — beslutning fra den russiske regering af 26. oktober 2012 nr. 1101 «Om den fælles automatiserede informationssystem 'Fælles register af domænenavne, websidernes adresser i informations- og telekommunikationsnetværket 'Internettet' og netværksadresser, der gør det muligt at identificere hjemmesider i informations- og telekommunikationsnetværket 'Internettet', der indeholder oplysninger, hvis distribution er forbudt i Den Russiske Føderation»
- Lov nr. 436 «Om beskyttelse af børn…», kategorisering af tilgængelig information.
- Lov nr. 3 «Om politiet», artikel 13, pkt. 12 — om eliminering af årsager og forhold, der bidrager til realisering af trusler mod borgernes sikkerhed og offentlig sikkerhed.
- Lov nr. 187 «Om ændringer i visse lovgivningsakter i Den Russiske Føderation om beskyttelse af intellektuelle rettigheder i informations- og telekommunikationsnetværk» («antipiratlov»).
- Udførelse af afgørelser fra retter og påbud fra anklagemyndigheden.
- Føderal lov af 28.07.2012 nr. 139-FZ «Om ændringer i den føderale lov 'Om beskyttelse af børn mod information, der kan skade deres sundhed og udvikling' og visse lovgivningsakter i Den Russiske Føderation».
- Føderal lov af 27. juli 2006 nr. 149-FZ «Om information, informationsteknologier og beskyttelse af information».
Anmodninger fra Roskomnadzor om blokering indeholder en opdateret liste over krav til udbyderen, hver post fra en sådan anmodning indeholder:
- type register, ifølge hvilket begrænsningen gennemføres;
- tidspunkt for, hvornår det bliver nødvendigt at begrænse adgangen;
- type af hastighedsrespons (normal hastighed – inden for 24 timer, høj hastighed – øjeblikkelig respons);
- type af blokering af registre posten (efter URL eller domænenavn);
- hash-kode for registre posten (ændres ved enhver ændring af indholdet af posten);
- detaljer om afgørelsen om nødvendigheden af at begrænse adgangen;
- en eller flere henvisninger til websider, adgang til hvilke skal begrænses (ikke nødvendigvis);
- et eller flere domænenavne (valgfrit);
- et eller flere netadresser (valgfrit);
- et eller flere ip-undernetværk (valgfrit).
For effektivt at formidle oplysninger til operatørerne blev der oprettet "Informationssystem for interaktion mellem Roskomnadzor og telekommunikationsoperatører". Det findes sammen med lovgivning, instruktioner og vejledninger til operatørerne på den specialiserede portal:
Fra sin side er Roskomnadzor begyndt at udstede en klient til systemet "Revisor" til kontrol af telekommunikationsoperatørerne. Nedenfor er lidt om agentens funktioner.
Algoritmen for at kontrollere tilgængeligheden af hver URL af Agenten. Ved kontrollen skal Agenten:
- bestemme de IP-adresser, som det netværksnavn, der kontrolleres, oversættes til, eller bruge IP adresserne, der er angivet i eksporten;
- for hver IP-adresse, der er modtaget fra DNS-serverne, udføre en HTTP-anmodning på den kontrollerede URL. Hvis der modtages en HTTP-omdirigering fra den kontrollerede side, skal Agenten kontrollere den URL, som der omdirigeres til. Der understøttes mindst 5 sammenhængende HTTP-omdirigeringer;
- i tilfælde af, at det ikke er muligt at udføre en HTTP-anmodning (TCP-forbindelsen kan ikke etableres), skal Agenten konkludere, at der er en blokering af IP-adressen helt;
- i tilfælde af en vellykket HTTP-anmodning skal Agenten kontrollere det modtagne svar fra den kontrollerede hjemmeside ud fra HTTP-responskoden, HTTP-headere, HTTP-indholdet (de første modtagne data op til 10 kB). Hvis det modtagne svar svarer til de skabeloner, der er oprettet i CU for placeholders skal der konkluderes en blokering af den kontrollerede URL;
- ved kontrol af URL'en skal Agenten kontrollere oprettelsen af en krypteret forbindelse og mærke ressourcen;
- I tilfælde af, at de data, som Agenten har modtaget, ikke matcher skabelonerne for nødlandingssider eller betroede omdirigeringssider, der informerer om blokering af ressourcen, skal Agenten konkludere, at der ikke er nogen blokering af URL'en på SPD fra teleoperatøren. I dette tilfælde registreres oplysningerne om dataene (HTTP-svaret), modtaget af Agenten, i rapporten (logfilen for kontrollen). Systemadministratoren har mulighed for at danne et skabelon for en ny nødlandingsside ud fra denne post for at forhindre efterfølgende fejlagtige konklusioner om fraværet af blokering.
Liste over hvad Agenten skal sikre
- kommunikation med CZU for at få den komplette liste over URL'er og blokeringstilstande, der skal testes;
- kommunikation med CZU for at få oplysninger om kontroltilstande. Understøttede tilstande: fuld engangs kontrol, fuld periodisk kontrol med en given interval, stikprøvekontrol med en brugerdefineret liste over URL'er, periodisk kontrol med en given interval af URL-listen (af en bestemt type EP-poster);
- fortsættelse af udførelsen af de fastsatte kontrolprocedurer baseret på den eksisterende URL-liste, i tilfælde af umulighed af at få URL-listen fra CZU, og opbevaring af de opnåede kontrolresultater med efterfølgende overførsel til CZU;
- fuld udførelse af de fastsatte kontrolprocedurer baseret på de eksisterende URL-lister, i tilfælde af umulighed af at få oplysninger om kontroltilstandene fra CZU, og opbevaring af de opnåede kontrolresultater med efterfølgende overførsel til CZU;
- udførelse af kontrol af blokeringens resultater i overensstemmelse med den fastsatte tilstand;
- sendelse til CZU af rapporten om den udførte kontrol (logfilen for kontrollen);
- mulighed for at kontrollere tilgængeligheden af teleoperatørens SPD, dvs. kontrol af tilgængeligheden af en liste af kendt tilgængelige hjemmesider;
- mulighed for at udføre kontrol af blokeringens resultater ved hjælp af en proxyserver;
- mulighed for fjernopdatering af softwaren;
- mulighed for at udføre diagnostiske procedurer på SPD (respons tid, pakke routing, hastighed af downloads fra eksterne ressourcer, bestemmelse af IP-adresser for domænenavne, hastigheden af dataoverførsel tilbage i ledningsbårne adgangsnet, pakkeforfaldsrate, gennemsnitlig latenstid for pakkeoverførsel);
- Yde i det mindste 10 URL'er pr. sekund, forudsat at båndbredden er tilstrækkelig;
- Mulighed for gentagne anmodninger fra agenten til ressourcen (op til 20 gange), med skiftende frekvenser fra én gang pr. sekund til én gang pr. minut;
- Mulighed for at oprette en tilfældig rækkefølge af posterne i listen, der sendes til test, samt tildele prioritet til en specifik side på internettet.
Generelt ser strukturen således ud:
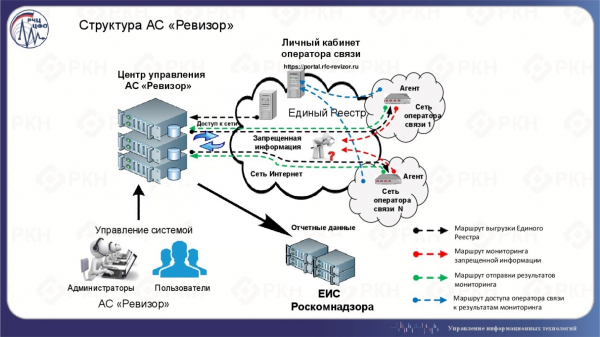
Software- og software-hardwareløsninger til filtrering af internettrafik (DPI-løsninger) gør det muligt for operatører at blokere trafik fra brugere til websteder fra RKN-listen. Klienten AС Revisior kontrollerer automatisk tilgængeligheden af hjemmesiden baseret på RKN-listen.
Eksempel på monitoringprotokol er tilgængelig .
Sidste år begyndte Roskomnadzor at teste løsninger til blokering, som operatører kan anvende til at realisere denne ordning. Her er et citat fra resultaterne af sådan testning:
«Roskomnadzor gav positive vurderinger til de specialiserede softwareløsninger 'UBIC', 'EcoFilter', 'SKAT DPI', 'Tiksen-Blokering', 'SkyDNS Zapret ISP' og 'Carbon Reductor DPI'.
Der er også opnået en vurdering fra Roskomnadzor, der bekræfter muligheden for, at telekommunikationsoperatører kan anvende softwareværktøjet 'ZapretService' som et middel til at begrænse adgang til forbudte ressourcer på internettet. Testresultaterne viste, at ved installation i henhold til producentens anbefalede tilslutningsskema 'i afbrydelsen' og korrekt konfiguration af telekommunikationsnetværket, overstiger antallet af identificerede overtrædelser i det Enhedslærede register for forbudt information ikke 0,02%.
Derfor er telekommunikationsoperatører givet mulighed for at vælge den løsning, der passer dem bedst til at begrænse adgangen til forbudte ressourcer, herunder fra listen over softwareprodukter, der har modtaget positive vurderinger fra Roskomnadzor.
Under testning af programvaren IdecoSelecta ISP kunne nogle operatører ikke påbegynde testen inden for den fastsatte tidsramme på grund af den lange installations- og opsætningsprocedure. For mere end halvdelen af operatørerne, der deltog i testningen, var testperioden for Ideco Selecta ISP ikke længere end en uge. I betragtning af det lille antal indsamlede statistiske data og det begrænsede antal deltagere i testningen, konkluderede Roskomnadzor i sin officielle rapport, at det ikke var muligt at drage entydige konklusioner om produktet „Ideco Selecta ISP“ som et middel til at begrænse adgangen til forbudte ressourcer på internettet.
Jeg vil tilføje, at op til 27 teleselskaber med varierende antal abonnenter fra forskellige føderale distrikter i Den Russiske Føderation deltog i testningen af hvert program.
Du kan finde de officielle rapporter om testresultaterne her. . I disse rapporter er der praktisk talt ikke nogen teknisk information. Man kan læse om produktet „Ideco Selecta ISP“ for at vide, hvordan det ikke bør gøres.
I år fortsætter testningen, og ifølge nyhederne fra Roskomnadzor er der allerede valgt et produkt, mens 2 yderligere er planlagt i den nærmeste fremtid.
Hvad hvis blokeringen skete ved en fejl?
Afslutningsvis vil jeg gerne minde om, at Roskomnadzor „ikke tager fejl“, hvilket bekræftes af forfatningsdomstolen.
Afgørelsen, der faktiske fritager Roskomnadzor for ansvar for fejlagtig blokering af websteder, blev truffet i forbindelse med behandlingen af klagen fra direktøren for foreningen af internetudgivere, Vladimir Kharitonov. I denne klage blev det nævnt, at Roskomnadzor fejlagtigt blokerede hans internetbibliotek digital-books.ru i december 2012. Som Kharitonov forklarede, lå hans ressource på den samme IP-adresse som portalen rastamantales(.)ru (nu rastamantales(.)com), som var det oprindelige mål for blokeringen. Vladimir Kharitonov forsøgte at anfægte Roskomnadzors beslutning i retten, men i juni 2013 erklærede Tagansky byret blokeringen for lovlig, hvilket Moskva byret bekræftede i september 2013.
Herfra:
I Roskomnadzor har "Ъ" erklæret, at beslutningen fra forfatningsdomstolen er blevet imødekommet. "Forfatningsdomstolen har bekræftet, at Roskomnadzor udfører loven. Hvis operatøren ikke har tekniske muligheder for at begrænse adgangen til en enkelt side på webstedet og ikke til dens netadresse, så er det operatørens ansvar," sagde pressetalsmanden for myndigheden til "Ъ".
Dette spørgsmål er også aktuelt for cloud-udbydere og hostingfirmaer, da lignende hændelser også har fundet sted med dem. I juni 2016 blev den cloud-service Amazon S3 blokeret i Rusland, selvom kun den side, der tilhørte pokerrummet 888poker, blev tilføjet til registret på anmodning fra den føderale skattemyndighed. Blokeringen af hele ressourcen var netop forbundet med det faktum, at Amazon S3 bruger det sikre https-protokol, som ikke tillader blokering af individuelle sider. Først efter at Amazon selv havde fjernet den omstridte side, blev ressourcen udelukket fra registret.
Kilde: habr.com
