

Denne artikel er den femte i en serie af artikler om, hvordan man kan få netværksinfrastrukturen under kontrol. Indholdet af alle artikler i serien og links kan findes .
Denne del vil være dedikeret til Campus (Kontor) & Remote access VPN-segmenterne.
Det kan virke, som om designet af kontornetværket er simpelt.
I virkeligheden tager vi L2/L3 switche, forbinder dem med hinanden. Derefter foretager vi elementær konfiguration af VLANs, standard gateways, aktiverer simpel routing, tilslutter WiFi-controllere, adgangspunkter, installerer og konfigurerer ASA til fjernadgang og glæder os over, at alt fungerer. I princippet, som jeg allerede har nævnt i en af de tidligere artikler i denne serie, kan næsten enhver studerende, der har fulgt (og forstået) to semestre af et telekommunikationskursus, designe og konfigurere et kontornetværk, så det 'bare fungerer'.
Men jo mere du lærer, jo mindre simpel begynder denne opgave at synes. For mig virker emnet kontornetværksdesign slet ikke simpelt, og i denne artikel vil jeg forsøge at forklare, hvorfor.
Kort sagt er der mange faktorer, du skal tage højde for. Disse faktorer er ofte i konflikt med hinanden, og man må finde en rimelig kompromis.
Denne usikkerhed er også den primære kompleksitet. Når vi taler om sikkerhed, har vi en trekant med tre hjørner: sikkerhed, medarbejderkomfort og pris.
Og hver gang må vi søge et kompromis mellem disse tre.
Arkitektur
Som et eksempel på arkitektur for disse to segmenter vil jeg, ligesom i de tidligere artikler, anbefale modellen: , .
Dette er nogle forældede dokumenter. Jeg nævner dem her, fordi de grundlæggende skemaer og tilgange ikke har ændret sig, men jeg kan bedre lide fremstillingen her end i .
Uden at opfordre jer til kun at bruge Cisco-løsninger, mener jeg dog, det er nyttigt at studere dette design grundigt.
Denne artikel er, som sædvanligt, på ingen måde udtømmende og nærmer sig snarere et supplement til den information, der er givet her.
Mod slutningen af artiklen vil vi analysere Cisco SAFE-design til kontoret med hensyn til de begreber, der er præsenteret her.
Generelle principper
Designet af kontornetværket skal naturligvis opfylde de generelle krav, som er blevet drøftet. i kapitlet "Kriterier for vurdering af designkvalitet." Udover pris og sikkerhed, som vi har til hensigt at diskutere i denne artikel, er der tre andre kriterier, vi skal overveje ved design eller ændringer:
- skalerbarhed
- brugervenlighed
- tilgængelighed
Meget af det, der er blevet diskuteret for gælder også for kontoret.
Men kontorsegmentet har stadig sin egen specifik, som er kritisk i forhold til sikkerhed. Kernen i denne specificitet er, at dette segment er skabt til at levere netværkstjenester til medarbejdere (samt partnere og gæster) i virksomheden, og som følge heraf har vi på det højeste niveau af problemet to opgaver:
- at beskytte virksomhedens ressourcer mod skadelig adfærd, der kan komme fra medarbejdere (gæster, partnere) og det software, de bruger. Dette inkluderer også beskyttelse mod uautoriseret adgang til netværket.
- at beskytte systemerne og dataene for selve brugerne
Og det er kun den ene side af problemet (eller mere præcist en spids af trekanten). På den anden side er der brugervenlighed og pris på de anvendte løsninger.
Lad os begynde med at se på, hvad brugeren forventer af et moderne kontornetværk.
Brugervenlighed
Her er, hvordan jeg ser "netværksbrugervenlighed" for kontorbrugeren:
- Mobilitet
- Mulighed for at bruge hele spektret af kendte enheder og operativsystemer
- Let adgang til alle nødvendige ressourcer i virksomheden
- Tilgængelighed af internetressourcer, herunder forskellige cloud-tjenester
- "Hurtig netværksdrift"
Alt dette gælder både for medarbejdere og gæster (eller partnere), og det er allerede ingeniørernes opgave at opdele adgangen for forskellige brugergrupper baseret på autorisation.
Lad os se nærmere på hver af disse aspekter.
Mobilitet
Det handler om muligheden for at arbejde og bruge alle nødvendige ressourcer fra virksomheden hvor som helst i verden (naturligvis hvor der er internetadgang).
Dette gælder i høj grad også kontoret. Det er praktisk, når du fra enhver del af kontoret kan fortsætte arbejdet, for eksempel hente e-mails, kommunikere i virksomhedens messaging-app, være tilgængelig til videoopkald, … Dermed kan du, på den ene side, løse nogle opgaver gennem “live” kommunikation (for eksempel deltage i møder), og på den anden side altid være online, holde fingeren på pulsen og hurtigt løse presserende højprioriterede opgaver. Det er meget praktisk og forbedrer virkelig kvaliteten af kommunikationen.
Dette opnås ved en korrekt designet WiFi-netværk.
Bemærkning
Her opstår der ofte spørgsmålet, om det er tilstrækkeligt kun at bruge WiFi? Betyder det, at man kan droppe brugen af Ethernet-porte på kontoret? Hvis det kun drejer sig om brugerne, ikke om servere, som stadig bør tilsluttes med en almindelig Ethernet-port, så er svaret generelt: ja, man kan nøjes med kun WiFi. Men der er nuancer.
Der er vigtige brugergrupper, som kræver en særlig tilgang. Det er selvfølgelig administratorerne. Generelt set er WiFi-forbindelsen mindre pålidelig (med hensyn til tab af trafik) og langsommere end en almindelig Ethernet-port. Dette kan være væsentligt for administratorerne. Desuden kan netværksadministratorer for eksempel have deres egen dedikerede Ethernet-netværk til out-of-band-forbindelse.
Det er muligt, at der i din virksomhed findes andre grupper/afdelinger, for hvilke disse faktorer også er vigtige.
Der er også et vigtigt aspekt - telefoni. Måske ønsker du af en eller anden grund ikke at bruge Wireless VoIP og vil hellere anvende IP-telefoner med almindelig Ethernet-forbindelse.
Generelt set, i de virksomheder, hvor jeg har arbejdet, var der normalt mulighed for både WiFi-forbindelse og Ethernet-port.
Jeg villeønske, at mobiliteten ikke kun var begrænset til kontoret.
For at muliggøre muligheden for at arbejde hjemmefra (eller fra ethvert andet sted med internetadgang) anvendes VPN-forbindelse. Det er ønskeligt, at medarbejderne ikke mærker nogen forskel mellem arbejdet hjemmefra og fjernarbejde, hvilket indebærer, at de har de samme adgange. Hvordan dette organiseres, vil vi diskutere lidt senere i kapitlet "Unified Centralized Authentication and Authorization System."
Bemærkning
Det er usandsynligt, at du kan levere den samme kvalitet af fjernarbejdsservice som i kontoret. Lad os antage, at du bruger Cisco ASA 5520 som din VPN-gateway. I henhold til kan denne enhed kun håndtere 225 Mbit VPN-trafik. Med andre ord, set fra et båndbreddeperspektiv, adskiller VPN-forbindelsen sig betydeligt fra at arbejde fra kontoret. Hvis forsinkelse, tab, jitter (for eksempel hvis du ønsker at bruge virksomhedens IP-telefon) er betydelige faktorer for dine netværkstjenester, vil du heller ikke opnå den samme kvalitet, som hvis du var i kontoret. Derfor, når vi taler om mobilitet, skal vi huske på de mulige begrænsninger.
Let adgang til alle virksomhedens ressourcer
Denne opgave bør løses i samarbejde med andre tekniske afdelinger.
Den ideelle situation er, når brugeren kun skal autentificere sig én gang, og efterfølgende får adgang til alle nødvendige ressourcer.
At give let adgang uden at gå på kompromis med sikkerheden kan betydeligt øge arbejdsproduktiviteten og mindske stressniveauet blandt dine kolleger.
Bemærkning 1
Brugervenlig adgang handler ikke kun om, hvor mange gange du skal indtaste din adgangskode. Hvis du ifølge din sikkerhedspolitik først skal oprette forbindelse til VPN-gatewayen for at få adgang til datacentret, og samtidig mister adgangen til kontorressourcerne, er det også meget ubelejligt.
Bemærkning 2
Der findes tjenester (for eksempel adgang til netværksudstyr), hvor vi normalt har vores egne dedikerede AAA-servere, og det er almindeligt at måtte autentificere sig flere gange i sådanne tilfælde.
Tilgængelighed af internetressourcer
Internettet er ikke kun underholdning, men også en række tjenester, der kan være yderst nyttige for arbejde. Der er også de rent psykologiske faktorer. Det moderne menneske er via internettet forbundet til andre mennesker med mange virtuelle tråde, og efter min mening er der ikke noget galt i, at de fortsætter med at føle denne forbindelse, selv når de arbejder.
Set fra et tidsperspektiv er der ikke noget galt i, at en medarbejder for eksempel har Skype åben og bruger 5 minutter på at tale med en nær ven, hvis det er nødvendigt.
Betyder det, at internettet altid skal være tilgængeligt, og betyder det, at medarbejderne kan få adgang til alle ressourcer uden kontrol?
Nej, det betyder det ikke. Graden af åbne internetforbindelser kan variere fra virksomhed til virksomhed – fra total lukkethed til total åbenhed. Vi vil diskutere måder at overvåge trafikken på senere i afsnit vedrørende sikkerhedsmidler.
Muligheden for at bruge et komplet udvalg af velkendte enheder
Det er praktisk, når du for eksempel har mulighed for at fortsætte med at bruge alle de kommunikationsmidler, du er vant til, også på arbejdet. Det er teknisk set ikke svært at implementere. Du har brug for WiFi og et gæstenetværk.
Det er også godt, hvis du har mulighed for at bruge det operativsystem, du er vant til. Men efter min erfaring, tillades dette normalt kun for ledere, administratorer og udviklere.
Eksempel
Man kan selvfølgelig gå den vej at pålægge restriktioner, forbyde fjernadgang, forbyde forbindelse fra mobile enheder, begrænse alt til statiske Ethernet-forbindelser, begrænse internetadgang, tvinge medarbejdere til at aflevere mobiltelefoner og gadgets ved indgangen… og nogle organisationer med strenge sikkerhedskrav følger faktisk denne tilgang, og i nogle tilfælde kan det være berettiget, men… lad os være enige om, at det ligner et forsøg på at stoppe fremdrift i en given organisation. Selvfølgelig ville man ønske at kombinere de muligheder, som moderne teknologi giver, med et tilstrækkeligt sikkerhedsniveau.
"Hurtig netværksdrift"
Dataoverføringshastighed afhænger teknisk set af mange faktorer. Og hastigheden på din forbindelsesport er normalt ikke den vigtigste af dem. Det er ikke altid, at langsom drift af applikationen skyldes netværksproblemer, men vi fokuserer kun på netværksdelen. Det mest almindelige problem med 'nedsat' drift af det lokale netværk er relateret til pakketab. Dette sker typisk ved flaskehalse eller ved problemer på L1 (OSI) niveau. Sjældnere, ved visse designs, (for eksempel når din firewall fungerer som standardgateway i dine subnet, og dermed går al trafik igennem den), kan udstyrets ydeevne være utilstrækkelig.
Derfor, når du vælger hardware og arkitektur, skal du sammenholde hastighederne for de endelige porte, trunkene og ydeevnen af udstyret.
Eksempel
Antag, at du bruger switches med 1-gigabit porte som adgangsswitche. De er forbundet med hinanden via Etherchannel 2 x 10 gigabit. Som standard gateway bruger du en firewall med gigabit porte, som du forbinder til L2-netværket i kontoret ved at bruge 2 gigabit porte, der er bundtet i Etherchannel.
Denne arkitektur er ret praktisk med hensyn til funktionalitet, da al trafik går gennem firewallen, og du kan komfortabelt administrere adgangspolitikkerne og anvende komplekse trafikkontrolalgoritmer og forhindre mulige angreb (se længere fremme), men med hensyn til båndbredde og ydeevne har dette design selvfølgelig potentielle problemer. For eksempel kan 2 værter, der downloader data (med en porthastighed på 1 gigabit), helt udnytte det 2 gigabit forbindelse til firewallen og dermed føre til serviceforringelse for hele kontorsegmentet.
Vi har set på en spids af trekanter, lad os nu se på, hvilke midler vi kan bruge til at sikre sikkerheden.
Sikkerhedsforanstaltninger
Så, selvfølgelig, er vores ønske (eller rettere sagt ønsket fra vores ledelse) at opnå det umulige, nemlig at tilbyde maksimal bekvemmelighed med maksimal sikkerhed og til minimal pris.
Lad os tage et kig på, hvilke metoder vi har til at tilbyde beskyttelse.
For kontoret ville jeg fremhæve følgende:
- Zero Trust tilgang i design
- højt beskyttelsesniveau
- netværkssyn
- centralt system til autentificering og autorisering
- host checking
Lad os nu se lidt nærmere på hvert af disse aspekter.
Zero Trust
IT-verdenen ændrer sig meget hurtigt. Faktisk har nye teknologier og produkter, der er kommet frem de seneste 10 år, ført til en betydelig revision af sikkerhedskoncepter. For kun ti år siden segmenterede vi netværket i trust, dmz og untrust zoner, og der blev anvendt såkaldt "perimeterbeskyttelse", hvor der var 2 forsvarslinjer: untrust -> dmz og dmz -> trust. Beskyttelsen var også normalt begrænset til adgangslister baseret på L3/L4 (OSI) overskrifter (IP, TCP/UDP porte, TCP flags). Alt, hvad der vedrørte højere niveauer, inklusive L7, blev overladt til OS og beskyttelsesprodukter, der blev installeret på de endelige værter.
Situationen er nu radikalt ændret. Det moderne koncept går ud fra, at det ikke længere er muligt at betragte interne systemer, altså dem der er inden for perimetret, som betroede, og selve konceptet om perimentret er blevet udvandet.
Udover internetforbindelser har vi også
- remote access VPN for brugere
- forskellige personlige enheder, bærbare computere, der bringes ind og tilsluttes via kontorets WiFi
- andre (branch) kontorer
- integration med skyinfrastruktur
Hvordan ser Zero Trust-tilgangen ud i praksis?
Ideelt set skal kun den trafik være tilladt, som er nødvendig, og hvis vi taler om idealet, skal kontrol ikke blot være på L3/L4 niveauet, men også på applikationsniveau.
Hvis du for eksempel har mulighed for at lade al trafik passere gennem en firewall, kan du forsøge at nærme dig idealet. Men denne tilgang kan væsentligt reducere den samlede båndbredde i dit netværk, og filtrering på applikationsniveau fungerer ikke altid godt.
Når du kontrollerer trafik på en router eller L3-switch (brug af standard ACL), støder du på andre problemer:
- det er kun L3/L4 filtrering. Der er intet, der forhindrer en angriber i at bruge tilladte porte (for eksempel TCP 80) til deres applikation (ikke http)
- kompleks management af ACL (svært at analysere ACL)
- det er ikke en stateful firewall, så du skal eksplicit tillade omvendt trafik
- i tilfælde af switches er du normalt ret strengt begrænset af størrelsen på TCAM, hvilket ved anvendelse af tilgangen "tillad kun det, der er nødvendigt" hurtigt kan blive et problem
Bemærkning
Når vi taler om omvendt trafik, skal vi huske, at vi har følgende mulighed (Cisco)
permit tcp any any established
Men skal forstå, at denne linje svarer til to linjer:
permit tcp any any ack
permit tcp any any rstDet betyder, at selvom der ikke har været et oprindeligt TCP-segment med SYN-flag (dvs. TCP-sessionen ikke engang er begyndt at blive etableret), vil denne ACL tillade en pakke med ACK-flaget, som en angriber kan udnytte til at overføre data.
Så denne linje gør på ingen måde din router eller L3-switch til en stateful firewall.
Højt beskyttelsesniveau
I I afsnittet om datacentre diskuterede vi følgende metoder til beskyttelse.
- stateful firewalling (som standard)
- ddos/dos-beskyttelse
- applikationsfirewalling
- trusselssikring (antivirus, antispyware og sårbarhed)
- URL-filtrering
- datafiltrering (indholdsfiltrering)
- filblokering (blokering af filtyper)
I tilfælde af et kontor er situationen ens, men prioriteterne er lidt anderledes. Tilgængeligheden af kontoret (availability) er normalt ikke så kritisk, som i tilfælde af et datacenter, mens sandsynligheden for 'internt' skadelig trafik er langt højere.
Derfor bliver følgende metoder til beskyttelse kritiske for dette segment:
- applikationsfirewalling
- trusselprævention (anti-virus, anti-spyware og sårbarhed)
- URL-filtrering
- datafiltrering (indholdsfiltrering)
- filblokering (blokering af filtyper)
Selvom alle disse beskyttelsesmetoder, undtagen application firewalling, traditionelt er blevet og fortsætter med at blive løst på slutpunkter (f.eks. ved installation af antivirusprogrammer) og ved hjælp af proxy, tilbyder moderne NGFW også disse tjenester.
Leverandører af sikkerhedsudstyr sigter mod at skabe en omfattende beskyttelse, så der tilbydes forskellige cloud-teknologier og klientsoftware til værter (end point protection/EPP) sammen med beskyttelse på den lokale enhed. For eksempel fra ser vi, at Palo Alto og Cisco har deres EPP (PA: Traps, Cisco: AMP), men de ligger ikke blandt de førende.
Aktivering af disse beskyttelser (normalt ved køb af licenser) på firewallen er selvfølgelig ikke påkrævet (du kan vælge den traditionelle vej), men giver nogle fordele:
- i dette tilfælde får man et samlet punkt for anvendelse af beskyttelsesmetoder, hvilket forbedrer synligheden (se næste emne).
- hvis der er en ubeskyttet enhed i dit netværk, så falder den stadig under 'paraplyen' af firewalls beskyttelse.
- Ved at bruge beskyttelser på firewallen sammen med beskyttelser på slutpunkter øger vi sandsynligheden for at opdage skadelig trafik. For eksempel øger brugen af trusselprævention på lokale værter og på firewallen sandsynligheden for opdagelse (forudsat at disse løsninger hviler på forskellige softwareprodukter).
Bemærkning
For example, if you use Kaspersky as antivirus both on the firewall and on the endpoint hosts, it is clear that this will not significantly increase your chances of preventing a virus attack in your network.
Netværkssynlighed
enkelt – at „se”, hvad der sker i dit netværk, både i realtid og historiske data.
Jeg ville opdele denne „synlighed” i to grupper:
Første gruppe: det, som din overvågningssystem normalt giver dig.
- belastning af hardware
- belastning af kanaler
- hukommelsesbrug
- diskbrug
- ændring af routingtabel
- status for forbindelser
- tilgængelighed af hardware (eller værter)
- …
Anden gruppe: information relateret til sikkerhed.
- forskellig slags statistik (for eksempel om applikationer, om URL-besøg, hvilke typer data der blev downloadet, brugerdata)
- hvad der blev blokeret af sikkerhedspolitikkerne, og hvorfor, nemlig
- forbudt applikation
- forbudt baseret på ip/protokol/port/flag/zoner
- trussel forebyggelse
- URL filtrering
- data filtrering
- filblokering
- …
- statistik om DOS/DDOS angreb
- mislykkede identifikations- og autorisationsforsøg
- statistik om alle ovennævnte hændelser, der overtræder sikkerhedspolitikker
- …
I dette kapitel, der omhandler sikkerhed, er vi særlig interesserede i den anden del.
Nogle moderne firewalls (ud fra min erfaring Palo Alto) giver et godt niveau af synlighed. Men naturligvis skal den trafik, du er interesseret i, gå gennem denne firewall (i dette tilfælde har du mulighed for at blokere trafikken) eller blive spejlet på firewallen (bruges kun til overvågning og analyse), og du skal have licenser, der muliggør aktivering af alle disse tjenester.
Der er selvfølgelig også en alternativ vej, eller rettere sagt, en traditionel vej, for eksempel
- statistik over sessioner kan samles via netflow og derefter bruges specielle værktøjer til at analysere information og visualisere data
- trussel forebyggelse – specielle programmer (anti-virus, anti-spyware, firewall) på endpoints
- URL filtrering, data filtrering, filblokering – på proxy
- det er også muligt at analysere tcpdump ved hjælp af for eksempel
Du kan kombinere disse to tilgange, ved at supplere manglende funktioner eller duplikerende dem for at øge sandsynligheden for at opdage et angreb.
Hvilken tilgang skal man vælge?
Det afhænger meget af kvalifikationen og præferencerne i dit team.
Der er fordele og ulemper ved begge dele.
Centraliseret autentifikations- og autorisationssystem
Med et godt design indebærer mobiliteten, vi har diskuteret i denne artikel, at du har samme adgange, uanset om du arbejder fra kontoret, hjemme, i lufthavnen, på caféen eller fra et andet sted (med de begrænsninger, vi har diskuteret ovenfor). Hvad kan problemet være?
For bedre at forstå kompleksiteten af denne opgave, lad os se på et typisk design.
Eksempel
- Du har opdelt alle medarbejdere i grupper. Du har besluttet at give adgang baseret på grupperne.
- Inden for kontoret kontrollerer du adgange på kontorets firewall.
- Traffiken fra kontoret til datacentret kontrollerer du på datacentrets firewall.
- Som VPN-gateway bruger du Cisco ASA, og til kontrol af traffiken, der kommer ind i dit netværk fra dedikerede kunder, anvender du lokale (på ASA) ACL.
Lad os nu antage, at nogen beder dig om at tilføje en ekstra adgang til en bestemt medarbejder. Samtidig beder de om, at adgangen kun tilføjes til denne medarbejder og ikke til nogen andre i hans gruppe.
For at gøre dette skal vi oprette en separat gruppe til denne medarbejder, det vil sige,
- oprette et separat IP-pool på ASA til denne medarbejder.
- Tilføje nye ACLs på ASA og knytte dem til denne fjernklient.
- Oprette nye sikkerhedspolitikker på kontorets og datacentrets firewalls.
Det er fint, hvis denne hændelse er sjælden. Men i min erfaring har der været situationer, hvor medarbejdere deltager i forskellige projekter, og denne projektgruppe ændrede sig ret ofte for nogle af dem, og det var ikke 1-2 personer, men titusinder. Selvfølgelig måtte der ændres noget her.
Dette blev løst på følgende måde.
Vi besluttede, at den eneste sandhedskilde, der definerede alle de mulige adgange for en medarbejder, ville være LDAP. Vi oprettede alle mulige grupper, der definerer adgangs sæt, og vi knyttede hver bruger til en eller flere grupper.
Så for eksempel, lad os antage, at der var grupper:
- guest (internetadgang)
- common access (adgang til fælles ressourcer: e-mail, vidensbase, …)
- accounting
- project 1
- project 2
- database administrator
- linux administrator
- …
Og hvis en medarbejder var involveret både i projekt 1 og projekt 2, og han havde brug for adgange nødvendige for at arbejde i disse projekter, så blev denne medarbejder knyttet til de relevante grupper:
- guest
- common access
- project 1
- project 2
Hvordan skal vi nu omdanne denne information til adgange på netværksudstyret?
Cisco ASA Dynamic Access Policy (DAP) (se. ) er løsningen lige præcis til denne opgave.
Kort sagt om vores implementering, under identificering/autorisation, får ASA et sæt grupper fra LDAP, der svarer til den pågældende bruger og "samler" et dynamisk ACL fra flere lokale ACL'er (hver svarende til en gruppe) med alle nødvendige adgangsrettigheder, hvilket fuldt ud svarer til vores ønsker.
Men det gælder kun for VPN-forbindelser. For at skabe ensartede forhold for både medarbejdere, der opretter forbindelse via VPN, og dem der er på kontoret, blev der taget det næste skridt.
Ved forbindelser fra kontoret blev brugerne via protokollen 802.1x placeret enten i et gæstenetværk (for gæster) eller i et netværk med adgang for medarbejdere. Dernæst, for at få specifik adgang (f.eks. til projekter i datacenteret) skulle medarbejdere oprette forbindelse via VPN.
For forbindelser fra kontoret og hjemme blev der anvendt forskellige tunnelgrupper på ASA. Dette var nødvendigt for, at trafikken til fælles ressourcer (som anvendes af alle medarbejdere, såsom e-mail, filservere, billetsystem, dns, ...) for dem, der er tilsluttet fra kontoret, ikke skulle gå gennem ASA, men direkte gennem det lokale netværk. På denne måde undgik vi at overbelaste ASA med unødig trafik, herunder høj-intensiv trafik.
På den måde blev opgaven løst.
Vi opnåede
- et ensartet sæt adgangsrettigheder for både forbindelser fra kontoret og fjernforbindelse.
- ingen degradation af servicen ved arbejde fra kontoret relateret til overførsel af høj-intensiv trafik gennem ASA.
Hvad er der ellers fordele ved denne tilgang?
I administrationen af adgangene. Adgangene kan nemt ændres ét sted.
For eksempel, hvis en medarbejder forlader virksomheden, fjerner du blot vedkommende fra LDAP, og han/hun mister automatisk alle sine adgangsrettigheder.
Host checking
Ved at tillade fjernforbindelse påtager vi os risikoen for ikke kun at lade virksomhedens medarbejder, men også al skadelig software, der med stor sandsynlighed er til stede på deres computer (f.eks. hjemmecomputer), få adgang til netværket, og desuden kan vi muligvis åbne adgangen til vores netværk for en ondsindet aktør, der bruger denne værtsmaskine som proxy.
Det er fornuftigt at anvende de samme sikkerhedskrav til en fjernforbundet vært som til en vært, der er placeret på kontoret.
Dette inkluderer også den "korrekte" version af OS, antivirus, antispyware og firewall-software samt opdateringer. Denne funktion er normalt tilgængelig på VPN-gatewayen (for ASA se for eksempel, ).
Det er også fornuftigt at anvende de samme metoder til trafikovervågning og blokering (se "Højt beskyttelsesniveau"), som anvendes i henhold til din sikkerhedspolitik for kontortrafik.
Det er fornuftigt at antage, at dit kontornet nu ikke er begrænset til kontorbygningen og de værter, der er i den.
Eksempel
Et godt tip er at udstyre hver medarbejder, der har brug for fjernadgang, med en god og brugervenlig bærbar computer og kræve, at de kun arbejder fra denne computer, både på kontoret og derhjemme.
Det øger ikke kun sikkerheden på dit netværk, men det er også meget praktisk og opfattes normalt positivt af medarbejderne (så længe det virkelig er en god og brugervenlig bærbar computer).
Om fornemmelsen for mål og balance
Som udgangspunkt handler det om den tredje top i vores trekant — prisen.
Lad os se på et hypotetisk eksempel.
Eksempel
Du har et kontor med 200 personer. Du har besluttet at gøre det så komfortabelt og sikkert som muligt.
Derfor har du besluttet at lede al trafik gennem firewall'en, og dermed fungerer firewall'en som standardgateway for alle kontorets undernet.
For at sikre høj forbindelses hastighed (alt for komfortens skyld) har du valgt switches med 10-gigabits adgangsporte, som firewalls — højtydende NGFW-firewalls, for eksempel Palo Alto serie 7K (med 40-gigabit porte), naturligvis med alle inkluderede licenser og selvfølgelig en High Availability-par.
Du har også brug for mindst et par højt kvalificerede sikkerhedsingeniører til at arbejde med denne udstyrslinje.
Dernæst har du besluttet at uddele en god bærbar computer til hver medarbejder.
I alt ca. 10 millioner dollars til implementering, hundrede tusinde dollars (jeg tror tættere på en million) til årlig support og lønninger til ingeniører.
Kontoret, 200 personer…
Praktisk? Sandsynligvis ja.Du præsenterer dette forslag for din ledelse…
Der kan muligvis være et antal virksomheder i verden, hvor dette er en acceptabel og korrekt løsning. Hvis du er ansat i en sådan virksomhed, så tillykke. Men i langt de fleste tilfælde er jeg sikker på, at din viden ikke vil blive værdsat af ledelsen.
Er dette eksempel overdrevet? Næste kapitel vil besvare dette spørgsmål.
Hvis du i dit netværk ikke ser noget af det ovenstående, så er det normalt.
For hver enkelt specifik situation skal du finde din rimelige balance mellem bekvemmelighed, pris og sikkerhed. Ofte er der ikke engang behov for NGFW på dit kontor, og der er ikke behov for L7-beskyttelse på din firewall. Det er tilstrækkeligt at sikre et godt niveau af synlighed og advarsler, og dette kan gøres med open source produkter. Ja, din reaktion på et angreb vil ikke være øjeblikkelig, men det vigtigste er, at du vil se det, og med de rette processer i din afdeling vil du kunne neutralisere det hurtigt.
Og lad mig minde om, at i hensigten med denne artikels cyklus, så designer du ikke netværket, du forsøger blot at forbedre det, du har fået.
Analyse af SAFE-arkitekturen i kontoret
Læg mærke til dette røde kvadrat, som jeg har fremhævet i diagrammet fra , som jeg gerne vil diskutere her.
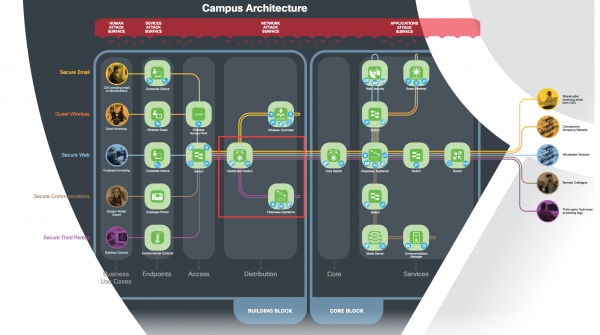
Dette er et af de centrale steder i arkitekturen og en af de vigtigste usikkerheder.
Bemærkning
Jeg har aldrig konfigureret eller arbejdet med FirePower (fra Cisco's firewall-linje — kun med ASA), så jeg vil betragte det som enhver anden firewall, f.eks. Juniper SRX eller Palo Alto, med antagelsen om, at det har de samme funktioner.
Af de almindelige konfigurationer ser jeg kun 4 mulige anvendelser af firewallen ved en sådan forbindelse:
- standardgatewayen for hver subnet er en switch, mens firewallen opererer i transparent mode (dvs. al trafik går igennem den, men den danner ikke et L3 hop)
- standardgatewayen for hver subnet er firewallens sub-grænseflader (eller SVI-grænseflader), switchen fungerer som L2
- forskellige VRF'er bruges på switchen, og trafikken mellem VRF'erne går gennem firewallen, mens trafikken inden for én VRF kontrolleres af ACL på switchen
- al trafik bliver spejlet til firewallen til analyse og overvågning, trafikken går ikke gennem den
Bemærkning 1
Der er mulige kombinationer af disse muligheder, men for enkelhedens skyld vil vi ikke overveje dem.
Bemærkning2
Der er stadig mulighed for at bruge PBR (service chain-arkitektur), men indtil videre er det, selvom det er en flot løsning efter min mening, mere af en eksotisk mulighed, så jeg vil ikke overveje det her.
Fra beskrivelsen af strømene i dokumentet ser vi, at trafikken alligevel går gennem firewall'en, hvilket betyder, at i henhold til Cisco's design falder den fjerde mulighed fra.
Lad os først se på de første to muligheder.
Ved disse muligheder går al trafik gennem firewall'en.
Lad os nu se , lad os se og se, at hvis vi ønsker, at den samlede båndbredde for vores kontor skal være mindst omkring 10-20 gigabit, så skal vi købe 4K-versionen.
Bemærkning
Når jeg taler om samlet båndbredde mener jeg trafikken mellem subnettene (og ikke inden for den samme VLAN).
Fra GPL ser vi, at prisen for HA Bundle med Threat Defense afhængig af modellen (4110 - 4150) varierer fra ~0,5 - 2,5 millioner dollars.
Det vil sige, at vores design begynder at ligne det tidligere eksempel.
Betyder det, at dette design er forkert?
Nej, det gør det ikke. Cisco giver dig den maksimalt mulige beskyttelse baseret på produktlinjen, de har. Men det betyder ikke, at det er et 'must' for dig.
I princippet er dette et almindeligt spørgsmål, der opstår ved design af et kontor eller datacenter, og det betyder kun, at man skal lede efter et kompromis.
For eksempel, at ikke al trafik skal gå gennem firewall'en, og i så fald virker den tredje mulighed temmelig tiltalende, eller (se det tidligere afsnit), måske har du ikke brug for 'Threat Defense' eller slet ikke en firewall i dette netværkssegment, og det er nok med passiv overvågning ved hjælp af betalte (ikke dyre) eller open source-løsninger, eller en firewall er nødvendig, men fra en anden leverandør.
Der er normalt altid denne usikkerhed, og der er ikke noget entydigt svar på, hvilken løsning der er bedst for dig.
Det er denne kompleksitet og skønhed i opgaven.
Kilde: habr.com
