

Hej alle sammen!
I dag vil jeg fortælle om den cloud-løsning til sårbarhedssøgning og -analyse, Qualys Vulnerability Management, som en af vores .
Nedenfor viser jeg, hvordan selve scanningen er organiseret, og hvilken information om sårbarheder man kan få som resultat.
Hvad kan scannes
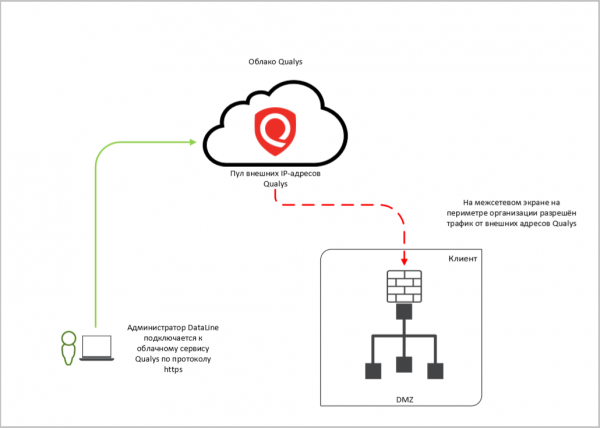
Eksterne tjenester. For at scanne tjenester, der har internetadgang, giver kunden os deres IP-adresser og legitimationsoplysninger (hvis der kræves autentificering). Vi scanner tjenesterne ved hjælp af Qualys-clouden og sender en rapport efterfølgende.
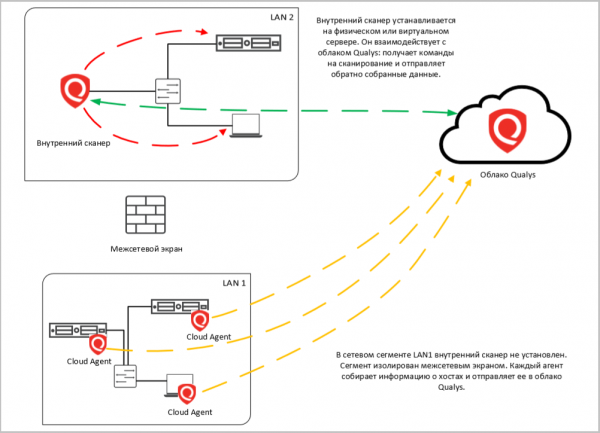
Interne tjenester. I dette tilfælde søger scanneren efter sårbarheder på interne servere og netværksinfrastruktur. Med sådan en scanning kan man opgøre versioner af operativsystemer, applikationer, åbne porte og de tjenester, der ligger bag dem.
For at scanne inden for kundens infrastruktur installeres Qualys-scanneren. Qualys-clouden fungerer her som kommando-center for denne scanner.
Ud over den interne server med Qualys kan der installeres agenter (Cloud Agent) på scan-objekterne. De indsamler information om systemet lokalt, skaber næsten ingen belastning på netværket og på de værter, de kører på. Den indhentede information sendes til clouden.
Her er tre vigtige punkter: autentificering og valg af objekter til scanning.
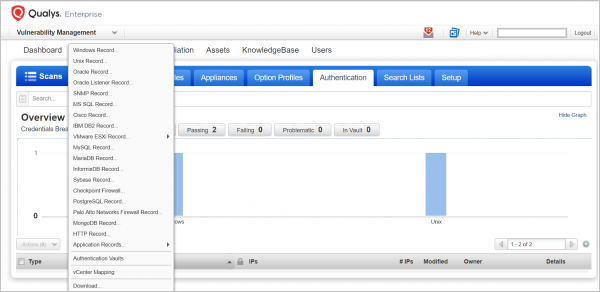
- Brug af autentificering. Nogle kunder beder om at udføre en blackbox-scanning, især for eksterne tjenester: de giver os et interval af IP-adresser uden at angive systemet og siger "vær som en hacker". Men hackere agerer sjældent blindt. Når det kommer til angreb (ikke rekognoscering), ved de, hvad de hacker.
Blindt kan Qualys støde på falske bannere og scanne dem i stedet for det målrettede system. Desuden, uden at forstå, hvad der præcist vil blive scannet, er det let at ramme forkert med scannerens indstillinger og "tilknytte" den kontrollerede tjeneste.
Scanningen vil være mere nyttig, hvis der gennemføres kontroller med autentificering foran de scannede systemer (whitebox). På den måde vil scanneren forstå, hvor den er kommet hen, og du vil få fyldestgørende data om sårbarhederne i det målrettede system.

Qualys har mange muligheder for autentificering. - Gruppér aktiver. Hvis du kører scanning uden at skelne, vil det tage lang tid og skabe unødig belastning på systemerne. Hosts og tjenester bør bedre grupperes efter vigtighed, placering, OS-version, infrastrukturens kritikalitet og andre kriterier (i Qualys kaldes de Asset Groups og Asset Tags) og vælge en specifik gruppe ved scanning.
- Vælg et teknisk vindue til scanning. Selv hvis du har overvejet alt og forberedt dig, skaber scanning ekstra belastning på systemet. Det vil ikke nødvendigvis forårsage serviceforringelse, men det er bedre at vælge et bestemt tidspunkt for det, ligesom til backup eller installation af opdateringer.
Hvad kan du lære af rapporterne?
Som følge af scanningen modtager kunden en rapport, der ikke kun indeholder en liste over alle fundne sårbarheder, men også grundlæggende anbefalinger til, hvordan de kan udbedres: opdateringer, patches mv. Der er mange rapporter i Qualys: der er standard skabeloner, og du kan oprette dine egne. For ikke at blive forvirret af det store udvalg, er det bedst at afklare følgende punkter for dig selv:
- hvem der vil se denne rapport: en leder eller en teknisk specialist?
- hvilken information du ønsker at få fra scanningens resultater. For eksempel, hvis du ønsker at finde ud af, om alle nødvendige patches er installeret, og hvordan arbejdet med at udbedre tidligere fundne sårbarheder forløber, så er det én rapport. Hvis du blot har brug for at foretage en inventar af alle hosts, så er det en anden.
Hvis du har til opgave at vise et kort, men overskueligt billede til ledelsen, kan du danne Executive Report. Alle sårbarheder vil blive opdelt i kategorier, niveauer af kritikalitet, grafer og diagrammer. For eksempel, top 10 mest kritiske sårbarheder eller de mest almindelige sårbarheder.
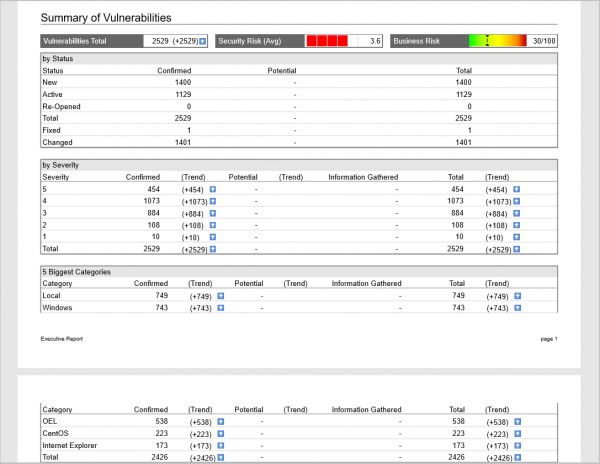
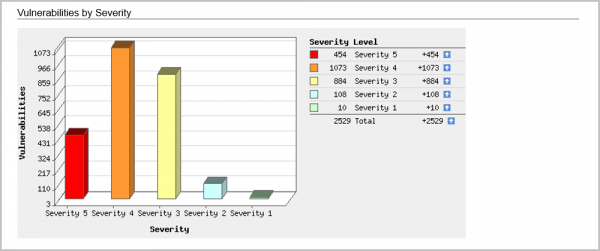
For den tekniske specialist er der Technical Report med alle detaljer og specifikationer. Du kan danne følgende rapporter:
Host-rapporten. En nyttig ting, når du skal foretage en inventar af infrastrukturen og få et klart billede af sårbarhederne på hosts.
Sådan ser listen over analyserede hosts ud med angivelse af de OS'er, der kører på dem.
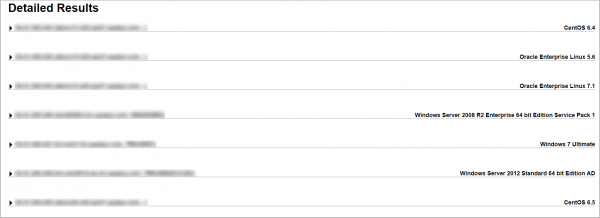
Lad os åbne den interessante host og se en liste med 219 fundne sårbarheder, startende fra de mest kritiske, niveau fem:
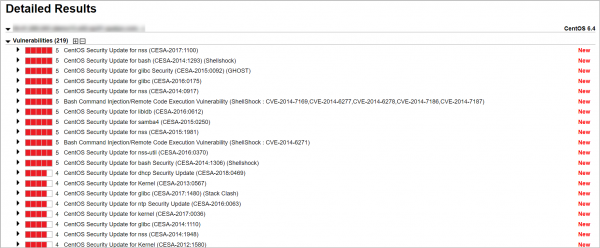
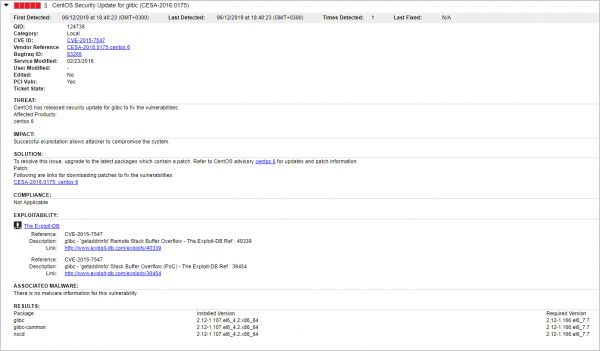
Videre kan du se detaljer om hver sårbarhed. Her ser vi:
- hvornår sårbarheden blev registreret første og sidste gang,
- industrielle sårbarhedsnumre,
- patch for at løse sårbarheden,
- er der problemer med overholdelse af PCI DSS, NIST osv.,
- er der exploits og malware for denne sårbarhed,
- bliver sårbarheden opdaget ved scanning med/uden autentificering i systemet osv.
Hvis dette ikke er den første scanning – ja, scanning skal udføres regelmæssigt 🙂 – kan du bruge Trend Report til at spore udviklingen inden for sårbarheder. Status for sårbarhederne vil blive vist i forhold til den tidligere scanning: sårbarheder, der blev fundet tidligere og lukkede, vil blive markeret som fixed, åbne – active, nye – new.
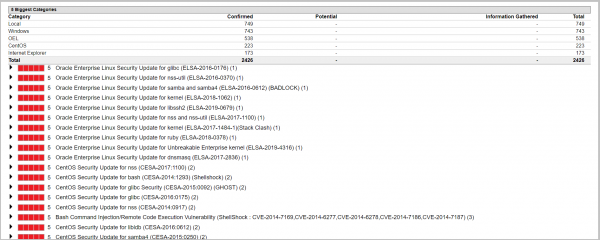
Sårbarhedsrapport. I denne rapport vil Qualys opbygge en liste over sårbarheder, startende med de mest kritiske, med angivelse af, på hvilken vært denne sårbarhed kan fanges. Rapporten vil være nyttig, hvis du beslutter at tage fat på for eksempel alle sårbarheder af femte niveau.
Du kan også lave en separat rapport kun for sårbarheder af fjerde og femte niveau.
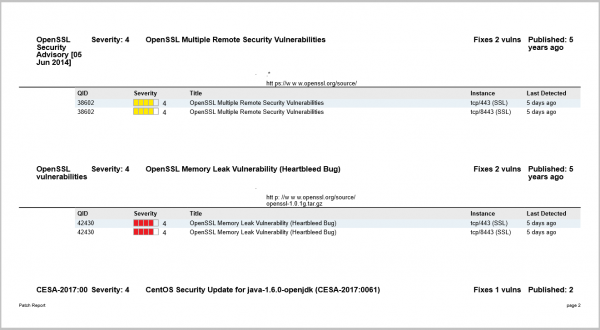
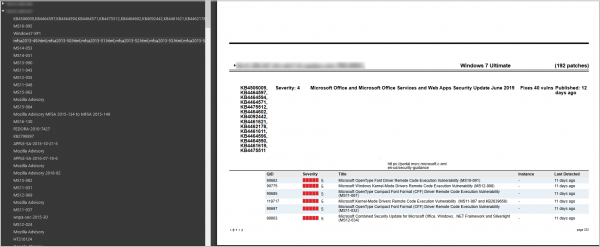
Patch-rapport. Her gives en fuldstændig liste over patches, der skal installeres for at løse de fundne sårbarheder. For hver patch er der forklaringer på, hvilke sårbarheder den løser, hvilken vært/system den skal installeres på, og et direkte link til download.
Rapport om overholdelse af PCI DSS-standarder. PCI DSS-standard kræver, at scanning af informationssystemer og applikationer, der er tilgængelige fra internettet, udføres hver 90. dag. Efter scanningen kan du generere en rapport, der viser, hvad der ikke overholder standardens krav i infrastrukturen.
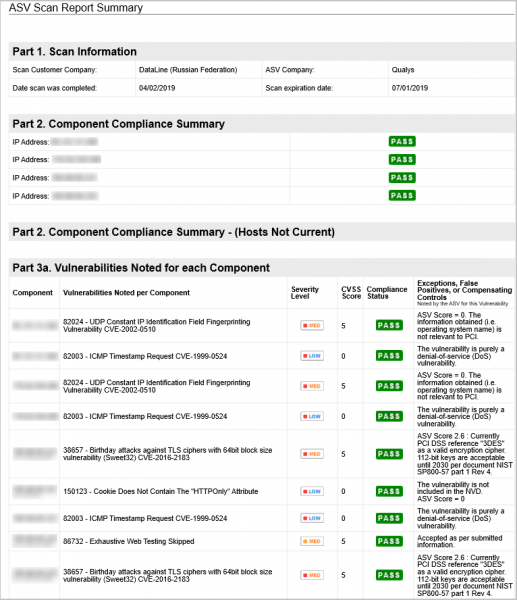
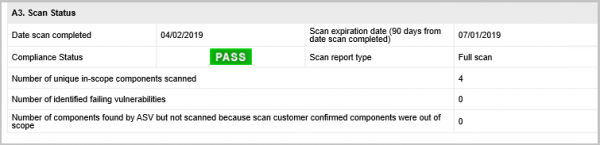
Rapporter om afhjælpning af sårbarheder. Qualys kan integreres med servicedesken, og alle fundne sårbarheder vil automatisk blive omdannet til tickets. Med hjælp fra denne rapport kan man netop følge fremgangen med de udførte billetter og afhjulede sårbarheder.
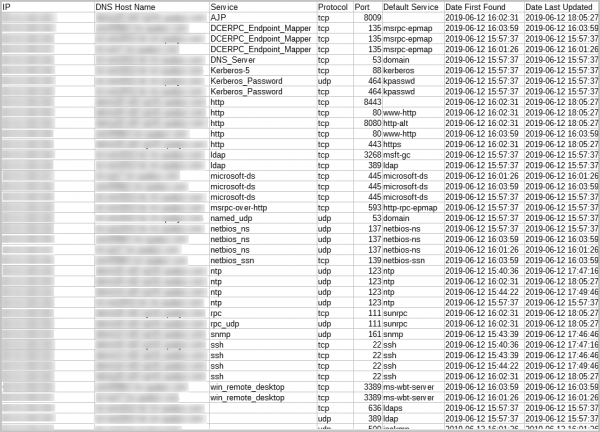
Rapporter om åbne porte. Her kan du få information om åbne porte og de tjenester, der kører på dem:
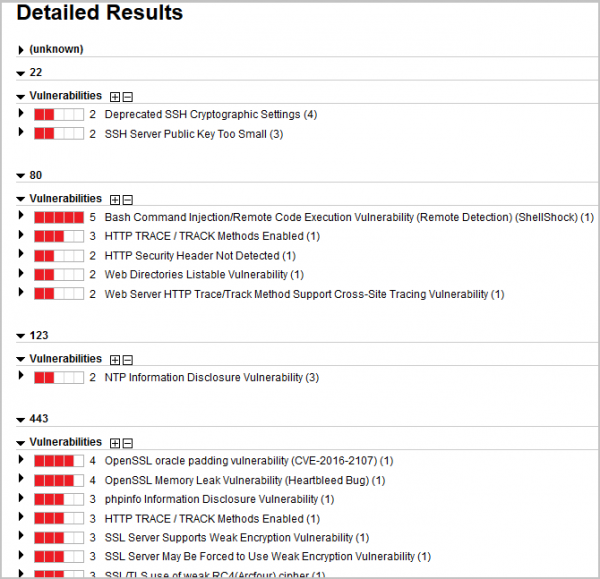
eller generere en rapport om sårbarheder på hver port:
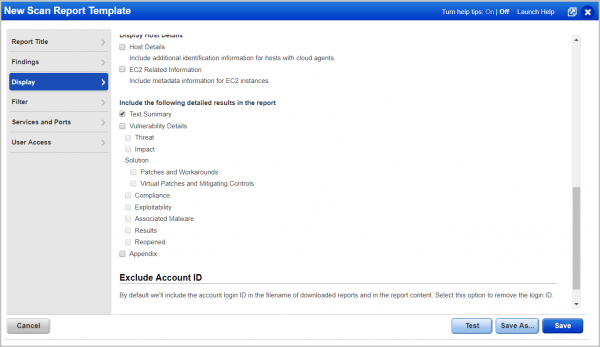
Dette er kun standardrapportskabeloner. Du kan oprette dine egne til specifikke opgaver, for eksempel kun vise sårbarheder, der ikke er mindre end femte niveau af kritikalitet. Alle rapporter er tilgængelige. Rapportformater: CSV, XML, HTML, PDF og docx.
Og husk: Sikkerhed er ikke et resultat, men en proces. En engangsscanning hjælper med at identificere problemer i øjeblikket, men det handler ikke om en omfattende proces til håndtering af sårbarheder.
For at gøre det lettere for dig at tage beslutningen om dette regelmæssige arbejde, har vi oprettet en tjeneste baseret på Qualys Vulnerability Management.
Der er en kampagne for alle læsere af Habr: ved bestilling af scanningstjenesten for et år får du to måneders scanning gratis. Ansøgninger kan indsendes , i feltet "Kommentar" skriv Habr.
Kilde: habr.com
