

TL;DR: Eksperter deler deres syn på problemer i Rusland relateret til den digitale ret til anonymitet.
Den 12. og 13. september afholder Teplitsa for sociale teknologier og RosKomSvoboda et hackathon om digitalt medborgerskab og digitale rettigheder. . I takt med arrangementet offentliggør arrangørerne den tredje artikel, der beskæftiger sig med kortlægningen af det problematiske område for at give deltagerne mulighed for at finde en interessant udfordring. Tidligere artikler: om retten til at offentliggøre digitale værker kan findes og om adgang til information – .
Retten til anonymitet
Anonymitet er tilstanden, hvor en persons identitet ikke kan bestemmes. Retten til anonymitet, dvs. muligheden for at handle online uden at blive identificeret, er ekstremt vigtig for den konstitutionelle ret til ytrings- og tanke frihed (artikel 29).
Grundlæggende for internettets arkitektur blev skabt i en anden tid og under andre forhold. Der var tvivl om, at nogen, bortset fra akademikere (eller, ahem, personer i ensartede dragter) ville sidde foran de sorte terminaler. Der var også tvivl om, folk ville bruge personlige computere. Den verdensomspændende netværk, Tim Berners-Lee, blev skabt for, at CERN-dokumenter ikke skulle bringes til én standard. Det var næppe muligt at forudse, at internettet ville nå så stor betydning i vores liv, som det har nu.
Men som det skete, så skete det. Og det viste sig, at i den eksisterende internettets arkitektur kan næsten alle aktiviteter blive registreret.
Visse aspekter af vores liv krystalliseres i borgerrettigheder kun når de er truet, mener den amerikanske filosof John Searle. Ytringsfrihed har kun brug for beskyttelse, når der er risiko for, at den bliver erstattet af propaganda og censur. Da internettet var ungt, frit og uskyldigt, og vores tilstedeværelse deri – ephemera og harmløs, havde vi ikke brug for rettigheder. Da muligheden for at bruge internettet (og ikke kun internettet) som om 'ingen ser på', pludselig var truet, begyndte flere mennesker at engagere sig i spørgsmålet ikke kun om den tekniske sikring af denne ret, men også forsvaret af den på et mere fundamentalt plan – det moralsk-filosofiske.
Forfatter og forsker inden for kryptografi Simon Singh beskriver, hvordan interessen for anonymitet gennem kryptering opstod i den moderne tidsalder med opfindelsen af telegrafen i det 19. århundrede. Dengang var det først og fremmest erhvervslivet, der blev bekymret. "Enhver, der ønskede at sende en besked til telegrafrøren, måtte give indholdet af sin besked. Operatørerne havde adgang til alle de meddelte beskeder, hvilket medførte en risiko for, at nogen kunne bestikke telekommunikationsoperatøren for at få adgang til konkurrentens kommunikation."
I det 20. århundrede tilføjede adfærdsmæssige bekymringer sig til de rent praktiske overvejelser om beskyttelse af teknologi-midlerne massakommunikation. Michel Foucault beskriver tydeligt , ifølge hvilken selve faktum af overvågning og asymmetri i information mellem observatøren og den observerede er grundlaget for disciplinær magt, der udøves, bl.a. gennem ændring af adfærden hos den observerede. For at opsummere Foucault, danser vi anderledes, når vi ved, at ingen ser på.
Retten til anonymitet , omend med visse begrænsninger. Det er klart, at vi ønsker at bruge anonymitet til vores egen frihed og kreativitet, men vi ønsker næppe, at nogle skurke skal misbruge anonymiteten til at dræbe, slå eller lignende.
Emnet er, med ét ord, alvorligt. I forbindelse med rundbordssamtalen har vi inviteret eksperter, som vi har forsøgt at identificere de vigtigste problemer med at udøve vores ret til anonymitet. Nogle af de diskuterede emner:
Anonym brug af internettet (inklusive informationssøgning);
Anonym publikation af materialer, skabelse og distribution af værker;
Plot 1. Anonym brug af internettet (inklusive informationssøgning)
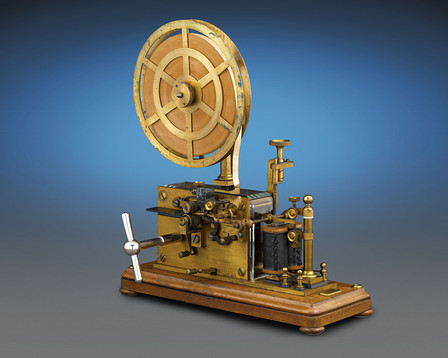 Telegrafrceiver. Foto: Rauantiques // Wikipedia (CC BY-SA 4.0)
Problem 1.1.: Den fast forankrede stereotype opfattelse af unødvendigheden af anonymitet, udsagnet 'Jeg har intet at skjule'. Folk forstår ikke, hvad anonymitet er nødvendig til, og de forstår ikke, hvornår den skal anvendes. På grund af DPI mindskes muligheden for anonymitet, men hvordan DPI præcist mindsker anonymitetens muligheder, ved få. Der er ingen forståelse for, hvordan nogle mekanismer fungerer, og hvad der kan gå galt, og hvordan data kan bruges mod brugeren.
Muligt løsningsforslag ved hackathon: At inform people about what traces they leave and when, why anonymity is necessary, and why the right to anonymity should be respected. Creating information products and services;
A long-term solution option: Making anonymity the "rule of the game" and a standard in services, similar to end-to-end encryption.
Problem 1.2.: Browser fingerprinting de-anonymizes. A fingerprint or browser fingerprint is information collected from a remote device for further identification, while fingerprinting is the collection of this information. Fingerprints can be used entirely or partially for identification even when cookies are turned off. Mozilla alters information and , while other browsers do not.
Muligt løsningsforslag ved hackathon: Enable fingerprint blocking in other browsers. For example, improvements can be suggested for the Chromium core.
Problem 1.3.: Services require SIM cards for most messengers.
Solution options at the hackathon:
A service for SIM card registration. A mutual aid network for those willing to register SIM cards (experts note, however, many risks with such a solution).
A mechanism that allows not to use new SIM cards. If such a mechanism appears, there should be a public campaign to use only it (such as adding your friends to the messenger without their phone number, without contact lists).
Problem 1.4.: Internal functionality of some messengers and services allows for user de-anonymization (for example, the GetContact app), but the user does not understand this.
Solution options at the hackathon:
An educational project about services, their capabilities, and how the functions of various services can de-anonymize a person;
A set of rules for a wide audience (a checklist?) to determine the signs that using a particular service can lead to user identification;
An educational game that will indicate signs of user identification online.
Problem 1.5.: Anonymous internet use by children – all services are aimed at ensuring that children leave their real data. Children's anonymity is a protection, including from parents who abuse their children's privacy.
Plot 2. Anonymous publication of materials
 En trist fyr i hætteklædning foran en hård storby – hvordan kan vi undvære ham, når vi skriver om anonymitet – en fri fortolkning af et stockfoto. Foto: Daniel Monteiro // Unsplash (CC BY-SA 4.0)
Problem 2.1.: Problemet med stilanalyse for at identificere en person ud fra en anonym publikation.
Muligt løsningsforslag ved hackathon: Stilobfuskering ved hjælp af neurale netværk.
Problem 2.2.: Problemet med lækager gennem dokumentmetadata (billeder, Word-dokumenter).
Solution options at the hackathon:
En service til fjernelse af metadata, der automatisk sletter metadata fra dokumenter og fjerner redigeringshistorik fra dokumenter;
Placeringsmateriale gennem flere ressourcer automatisk for at gøre det vanskeligere at finde den oprindelige kilde;
Automatiske masker til ansigt på billeder, der komplicerer identifikationen af personer.
Oprettelse af hjemmesider og publikationer i Darknet
Problem 2.3.: Problemet med identifikation af billeder fra whistlebloweres.
Solution options at the hackathon:
Billede-obfuskator. En service, der behandler billeder, så sociale medier ikke kan matche personen.
Et neuralt netværk, der bestemmer, hvilke kendetegn der kan bruges til at identificere det offentliggjorte billede udefra (f.eks. gennem reverse image search).
Problem 2.4.: Problemet med "dårlig" OSINT – vigilante-grupper angriber aktivister ved hjælp af OSINT-metoder.
Muligt løsningsforslag ved hackathon: der er behov for mekanismer til at rense offentliggjorte data og komplicere outing og doxxing.
Problem 2.4.: Problemet med ikke-tekniske sårbarheder i Black-boxe (enheder til anonym informationsoverførsel, f.eks. ). Eksisterende løsninger er sårbare. Journalister, der modtager lækager, behandler undertiden anonymiteten af kilderne uforsigtigt.
Solution options at the hackathon:
En guide til journalister om arbejde med kilder for at maksimere anonymiteten af kilderne;
Forenkling af installationen af black-box software (de er i øjeblikket for svære at installere);
Black Box med mulighed for at rense metadata med øjeblikkelig behandling af neurale netværk med valgfunktion (vil du sløre ansigtet, eller fjerne en af figurerne?);
Dokumentanalysator til at finde "metadata lækager" – at viderebringe resultaterne til en person for kontrol og beslutning: hvad der er opdaget, og hvad der kan fjernes, som vil nå offentliggørelse.
Arrangørerne af hackathon håber, at de identificerede udfordringer vil danne frugtbar jord for løsninger ved hackathonen (og generelt).
PS: Udover hackathonen, den 4. september kl. 12:30 (moskvatid) på onlinekonferencen Netværk September, vil træner i cybersikkerhed Sergey Smirnov, medstifter af RosKomSvoboda Sargsyan Darbinyan og andre diskutere emner om anonymitet i debatten "Anonymitet: en ret, ikke en irrationel idé". Debatten kan ses .
Social Technologies Greenhouse og RosKomSvoboda takker Gleb Suvorov, Vladimir Kuzmin, aktivisten og lederen af internetudbyderen Links, samt alle eksperter, der deltager i runde bord mødet. Tilmelding til hackathonen for digitalt medborgerskab og digitale rettigheder er mulig indtil den 8. september 2020.
Kilde: habr.com
