

I februar offentliggjorde vi artiklen "Ikke kun VPN. En guide til, hvordan man beskytter sig selv og sine data." fik os til at skrive en opfølgning på artiklen. Denne del er en selvstændig informationskilde, men vi anbefaler stadig at læse begge indlæg.
Det nye indlæg handler om spørgsmålet om databeskyttelse (korrespondance, fotos, videoer, alt det der) i messengers og de enheder, der bruges til at arbejde med applikationer.
Messengers
Telegram
Allerede i oktober 2018 lykkedes det førsteårsstudenten Nathaniel Sachi fra Wake Technical College at opdage, at messenger-appen Telegram gemmer beskeder og medier på computerens lokale disk i klartekst.
Studerende fik adgang til sin egen korrespondance, inklusive tekst og billeder. For at gøre dette undersøgte han databaserne for applikationen, som er gemt på HDD. Det viste sig, at dataene er svære at læse, men ikke krypterede. Og adgangen til dem kan fås, selvom brugeren har sat en adgangskode på appen.
I de indsamlede data blev der fundet navne og telefonnumre på samtalepartnere, som kan matches, hvis der ønskes. Oplysninger fra lukkede chats gemmes også i klartekst.
Senere udtalte Durov, at dette ikke er et problem, for hvis en angriber har adgang til brugerens pc, kan han få nøglerne til krypteringen og uden problemer dekryptere hele korrespondancen. Men mange informationssikkerhedsspecialister hævder, at dette trods alt er alvorligt.
Derudover viste det sig, at Telegram er sårbar over for et angreb, der stjæler nøgler, hvilket bruger på Habr. Det er muligt at bryde enhver længde og kompleksitet af adgangskoden.
Så vidt vides, gemmer denne messenger også data på computerens disk i ukrypteret form. Derfor, hvis en angriber har adgang til brugerens enhed, er al data også åben.
Men der er et mere globalt problem. Alle sikkerhedskopier fra WhatsApp, der er installeret på Android-enheder, gemmes nu i Google Drive, som Google og Facebook blev enige om sidste år. Men sikkerhedskopier af korrespondancer, medier og lignende . Så vidt man kan bedømme, har ansatte i de samme myndigheder i USA , så der er en mulighed for, at myndighederne kan gennemse enhver gemt data.
Data can be encrypted, but neither company does so. Perhaps it's simply because unencrypted backups can be easily transferred and used by the users themselves. Most likely, the absence of encryption is not due to technical difficulties: on the contrary, protecting backups can be done effortlessly. The problem is that Google has its reasons to work with WhatsApp — the company presumably and uses it to display personalized advertising. If Facebook suddenly implemented encryption for WhatsApp backups, Google would instantly lose interest in such a partnership, losing a valuable source of data about WhatsApp users' preferences. This is, of course, just an assumption, but quite likely in the world of hi-tech marketing.
As for WhatsApp for iOS, backups are saved to the iCloud. But even here, the information is stored in an unencrypted form, as stated in the app's settings. Whether Apple analyzes this data or not is known only to the corporation itself. However, the Cupertino company does not have an advertising network like Google, so we can assume that the likelihood of them analyzing WhatsApp users' personal data is significantly lower.
Everything said can be formulated as follows — yes, you do not have exclusive access to your WhatsApp correspondence.
TikTok and other messengers
This short video sharing service could have quickly become popular. The developers promised to ensure complete data security for their users. However, it turned out that the service used this data without notifying users. Worse still: the service collected personal data from children under 13 without parental consent. Personal information of minors — names, emails, phone numbers, photos, and videos ended up publicly accessible.
Service millions of dollars, regulators also demanded the removal of all videos filmed by children under 13. TikTok complied. Nevertheless, personal data of users is used for their purposes by other messengers and services, so one cannot be sure of their safety.
This list could go on indefinitely — most messengers have some vulnerability that allows intruders to eavesdrop on users. — Viber, selvom de tilsyneladende har rettet det) eller stjæle deres data. Derudover opbevarer næsten alle apps i top-5 brugerdata i ukrypteret form på computerens harddisk eller i telefonens hukommelse. Og det er, hvis vi ikke nævner efterretningstjenesterne i forskellige lande, som kan få adgang til brugerdata takket være lovgivningen. Det samme gælder Skype, Vkontakte, TamTam og andre, der leverer enhver information om enhver bruger på anmodning fra myndighederne (for eksempel i Rusland).
God beskyttelse på protokollaget? Intet problem, vi bryder enheden
Flere år siden mellem Apple og den amerikanske regering. Virksomheden nægtede at låse en krypteret smartphone, der var involveret i sagen om angrebene i San Bernardino. Dengang syntes det at være et reelt problem: dataene var godt beskyttet, og det var enten umuligt eller meget svært at bryde ind i smartphonen.
Nu er situationen en anden. For eksempel sælger det israelske firma Cellebrite software- og hardwarekompleks, der gør det muligt at bryde ind i alle modeller af iPhone og Android til juridiske personer i Rusland og andre lande. Sidste år blev der med forholdsvis detaljerede oplysninger om dette emne.
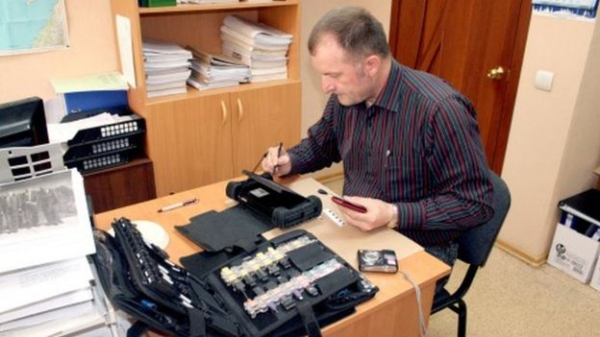
Den magadanske kriminaltekniker Popov bryder en smartphone med hjælp fra den samme teknologi som det amerikanske FBI. Kilde: BBC
Enheden koster rimeligt efter statslige mål. Volgograd-kontoret for den russiske undersøgelsestjeneste betalte 800.000 rubler for UFED Touch2, og Khabarovsk-kontoret betalte 1,2 millioner rubler. I 2017 bekræftede Alexander Bastrykin, lederen af den russiske undersøgelsestjeneste, at hans afdeling fra det israelske firma.
Sådanne enheder køber også 'Sberbank'—dog ikke for at gennemføre undersøgelser, men for at bekæmpe virus på enheder med Android OS. 'Ved mistanke om inficering af mobile enheder med ukendt skadelig programkode og efter at have indhentet obligatorisk samtykke fra ejerne af de inficerede telefoner, vil analysen finde sted for at identificere konstant fremtrædende og forandrende nye virus ved hjælp af forskellige værktøjer, herunder ved anvendelse af UFED Touch2',— i virksomheden.
Amerikanerne har også teknologier, der gør det muligt at hacke enhver smartphone. Virksomheden Grayshift lover at hacke 300 smartphones for 15.000 amerikanske dollars (det er $50 per enhed mod $1.500 hos Cellbrite).
Det er helt sandsynligt, at sådanne enheder også findes hos cyberkriminelle. Disse enheder forbedres konstant – størrelsen bliver mindre, og ydeevnen øges.
Lige nu taler vi om mere eller mindre kendte telefoner fra store producenter, som bekymrer sig om beskyttelsen af deres brugeres data. Hvis det derimod handler om mindre kendte virksomheder eller no-name organisationer, så kan dataene hentes uden problemer. HS-USB tilstanden fungerer selv i tilfælde, hvor bootloaderen er låst. Servicefunktioner fungerer typisk som en "bagdør", hvorigennem data kan hentes. Hvis ikke, kan man forbinde til JTAG-porten eller helt udtage eMMC-chippen og indsætte den i en billig adapter. Hvis dataene ikke er krypteret, kan man inklusive autentificeringsmarkører, der giver adgang til cloudlagre og andre tjenester.
Hvis nogen har personlig adgang til en smartphone med vigtig information, kan den hacks uanset hvad producenterne siger.
Det er klart, at alt det nævnte ikke kun gælder smartphones, men også computere og bærbare på forskellige operativsystemer. Hvis man ikke anvender avancerede sikkerhedsforanstaltninger og nøjes med almindelige metoder som bruger-id og adgangskode, vil dataene forblive i fare. En erfaren hacker med fysisk adgang til enheden kan næsten få adgang til enhver information – det er kun et spørgsmål om tid.
Hvad skal man så gøre?
På Habr har spørgsmålet om datasikkerhed på personlige enheder været berørt flere gange, så vi vil ikke genopfinde cyklen. Vi vil blot påpege de vigtigste metoder, der reducerer sandsynligheden for, at uvedkommende får fat i dine data:
- Det er afgørende at anvende datakryptering både på smartphones og pc'er. Forskellige operativsystemer tilbyder ofte udmærkede værktøjer som standard. Et eksempel er kryptokontainere i Mac OS med indbyggede værktøjer.
- Sæt adgangskoder overalt, inklusiv i din samtalehistorik i Telegram og andre messaging-apps. Selvfølgelig skal adgangskoderne være komplekse.
- To-faktor autentifikation — ja, det kan være besværligt, men når sikkerhed er førsteprioritet, må man finde sig i det.
- Kontroller den fysiske sikkerhed af dine enheder. At tage en firmacomputer med til café og glemme den der? Klassisk. Sikkerhedsstandarder, inklusive dem for virksomheder, er skrevet med tårene fra ofre for egen uagtsomhed.
Lad os diskutere i kommentarerne, hvilke metoder I bruger til at reducere risikoen for databrud, hvis en tredjepart får adgang til den fysiske enhed. De foreslåede metoder vil vi senere tilføje til artiklen eller offentliggøre i vores , hvor vi regelmæssigt skriver om sikkerhed, livshacks til brugen af og censur på internettet.
Kilde: habr.com
