

 Minimering af risici ved brug af DoH og DoT
Beskyttelse mod DoH og DoT
Har du kontrol over din DNS-trafik? Organisationer investerer mange ressourcer i at sikre deres netværk. En af de områder, der ofte overses, er DNS.
En god oversigt over de risici, som DNS medfører, er på konferencen Infosecurity.
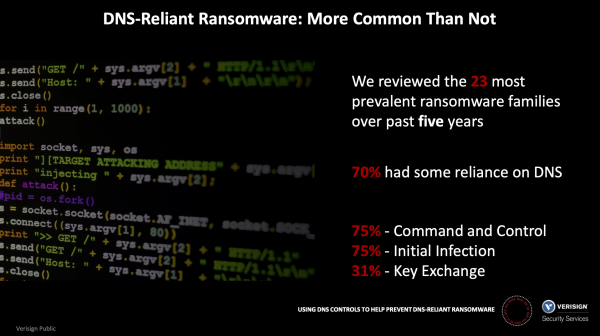 31% af de undersøgte typer af ransomware brugte DNS til nøgleudveksling. Undersøgelsens resultater
31% af de undersøgte typer af ransomware brugte DNS til nøgleudveksling.
Problemet er alvorligt. Ifølge forskningslaboratoriet Palo Alto Networks Unit 42 bruger ca. 85% af malware DNS til at etablere en kommandokontrolkanal, hvilket gør det nemt for angribere at indsætte skadelig software i dit netværk og stjæle data. Siden sin oprettelse har DNS-trafik primært været ukrypteret og let at analysere gennem NGFW-beskyttelsesmekanismer.
Der er fremkommet nye protokoller for DNS, der sigter mod at forbedre fortroligheden af DNS-forbindelser. Disse understøttes aktivt af førende webbrowserleverandører og andre softwareudbydere. Snart vil der være en stigning i krypteret DNS-trafik i virksomheders netværk. Krypteret DNS-trafik, der ikke analyseres korrekt og tillades, udgør en sikkerhedstrussel for virksomheden. Et eksempel på en sådan trussel er kryptolokere, der bruger DNS til nøgleudveksling. Angribere begærer nu flere millioner dollars i løsepenge for at genoprette adgangen til dine data. Virksomheden Garmin betalte eksempelvis 10 millioner dollars.
Når de er korrekt konfigureret, kan NGFW’er forhindre eller beskytte brugen af DNS-over-TLS (DoT) og kan bruges til at forbyde brugen af DNS-over-HTTPS (DoH), så al DNS-trafik i dit netværk kan analyseres.
Hvad er krypteret DNS?
Hvad er DNS
Domænenavnesystemet (DNS) konverterer menneskeligt læselige domænenavne (f.eks. adressen ) til IP-adresser (for eksempel til 34.107.151.202). Når en bruger indtaster et domænenavn i en webbrowser, sender browseren en DNS-anmodning til DNS-serveren for at anmode om den IP-adresse, der er knyttet til dette domænenavn. Som svar returnerer DNS-serveren den IP-adresse, som browseren vil bruge.
DNS-anmodninger og svar overføres over nettet i almindelig tekst i ukrypteret format, hvilket gør dem sårbare over for aflytning eller ændring af svaret og omdirigering af browseren til ondsindede servere. Kryptering af DNS gør det vanskeligere at spore DNS-anmodninger eller ændre dem under transmissionen. Kryptering af DNS-anmodninger og -svar beskytter dig mod Man-in-the-Middle angreb, samtidig med at den udfører de samme funktioner som det traditionelle DNS-protokol (domænenavnesystem) i klartekst.
I løbet af de seneste par år er der blevet implementeret to DNS-krypteringsprotokoller:
DNS-over-HTTPS (DoH)
DNS-over-TLS (DoT)
Disse protokoller har én ting til fælles: de skjuler bevidst DNS-anmodninger fra enhver opsnapning… og også fra organisationens sikkerhedsfolk. Protokollerne bruger primært TLS (Transport Layer Security) til at etablere en krypteret forbindelse mellem klienten, der foretager anmodninger, og DNS-serveren, der opløser DNS-anmodninger, gennem en port, der normalt ikke er brugt til DNS-trafik.
Privatlivets fred for DNS-anmodninger er en stor fordel ved disse protokoller. Dog skaber de problemer for sikkerhedsfolk, der skal overvåge netværkstrafik og opdage og blokere ondsindede forbindelser. Da protokollerne adskiller sig i deres implementering, vil analyseteknikkerne variere mellem DoH og DoT.
DNS over HTTPS (DoH)
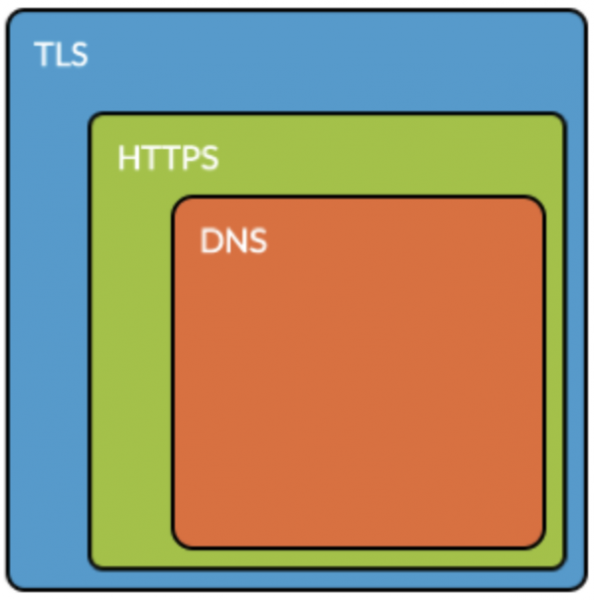 DNS inden for HTTPS
DoH bruger den velkendte port 443 til HTTPS, for hvilken RFC specifikt angiver, at formålet er at "blande DoH-trafik med anden HTTPS-trafik i den samme forbindelse", "vanskeliggøre analysen af DNS-trafik" og således omgå virksomhedens kontrolforanstaltninger ( ). DoH-protokollen bruger TLS-kryptering og syntaks for anmodninger, der leveres af almindelige standarder for HTTPS og HTTP/2, hvilket tilføjer DNS-anmodninger og -svar oven på standard HTTP-anmodninger.
Risici forbundet med DoH
Hvis du ikke kan skelne almindelig HTTPS-trafik fra DoH-forespørgsler, kan (og vil) applikationer inden for din organisation omgå lokale DNS-indstillinger ved at omdirigere forespørgsler til tredjepartsservere, der svarer på DoH-forespørgsler, hvilket underminerer enhver overvågning og dermed ødelægger muligheden for kontrol over DNS-trafikken. Ideelt set bør du kontrollere DoH ved hjælp af HTTPS-dekrypteringsfunktioner.
Og i den seneste version af deres browsere, og begge virksomheder arbejder på at bruge DoH som standard for alle DNS-forespørgsler. for at integrere DoH i deres operativsystemer. Ulempen er, at ikke kun respekterede softwareudviklere, men også ondsindede aktører har begynt at bruge DoH som et middel til at omgå traditionelle virksomhed firewalls. (For eksempel, se følgende artikler: , og .) Under alle omstændigheder vil både godkendt og ondsindet DoH-trafik forblive uset, hvilket efterlader organisationen blind for ondsindet brug af DoH som en kanal til kontrol af malware (C2) og tyveri af følsomme data.
Sikring af synlighed og kontrol over DoH-trafik
Som den bedste løsning til kontrol af DoH anbefaler vi, at du konfigurerer HTTPS-dekryptering i NGFW og blokerer DoH-trafik (applikationsnavn: dns-over-https).
For det første, sørg for, at NGFW er konfigureret til HTTPS-dekryptering, i henhold til .
For det andet, opret en regel for applikationstrafikken 'dns-over-https', som vist nedenfor:
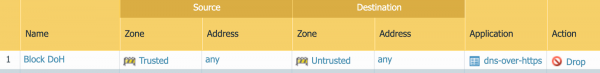 Palo Alto Networks NGFW-regel til blokering af DNS-over-HTTPS
Som en midlertidig alternativ (hvis din organisation ikke har implementeret HTTPS-dekryptering fuldt ud) kan NGFW konfigureres til at anvende handlingen 'forbyd' på applikationsidentifikatoren 'dns-over-https', men effekten vil være begrænset til at blokere specifikke velkendte DoH-servere baseret på deres domænenavn, da DoH-trafik ikke kan verificeres fuldt ud uden HTTPS-dekryptering (se. og søg efter udtrykket 'dns-over-https').
DNS over TLS (DoT)
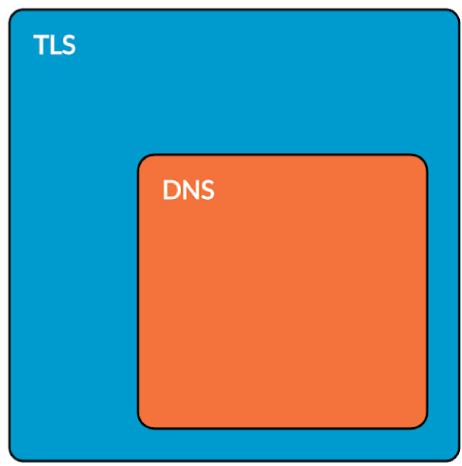 DNS inden for TLS
Mens DoH-protokollen sigter mod at blande sig med anden trafik på samme port, bruger DoT derimod som standard en særlig port, der er reserveret til dette ene formål, og forbyder endda brugen af den samme port til traditionel ukrypteret DNS-trafik ( ).
DoT-protokollen bruger TLS-protokollen til at sikre kryptering af standard DNS-anmodninger, med trafik, der bruger den velkendte port 853 ( ). DoT-protokollen blev udviklet for at gøre det lettere for organisationer at blokere trafik på porten, enten ved at acceptere dens brug eller inkludere dekryptering på denne port.
Risici ved DoT
Google implementerede DoT i sin klient , med standardindstillingen for automatisk brug af DoT, hvis det er tilgængeligt. Hvis du har vurderet risici og er parat til at bruge DoT på organisationsniveau, skal netværksadministratorer eksplicit tillade udgående trafik på port 853 gennem deres perimeter for dette nye protokol.
Sikring af synlighed og kontrol over DoT-trafik
Som bedste praksis for kontrol af DoT anbefaler vi noget af det ovenstående, afhængigt af din organisations krav:
Konfigurer NGFW til dekryptering af al trafik til destinationsport 853. Gennem dekryptering af trafikken vil DoT fremstå som en DNS-applikation, som du kan anvende enhver handling på, såsom at aktivere abonnement. til kontrol af DGA-domæner eller eksisterende og anti-spyware.
Alternativt kan trafik 'dns-over-tls' helt blokeres af App-ID-motoren gennem port 853. Denne trafik er normalt blokeret som standard, og der kræves ikke handling (medmindre du specifikt har tilladt appen 'dns-over-tls' eller trafik gennem port 853).
Kilde: habr.com
