

TL;DR Hvis dine virksomheds mobile enheder har brug for antivirus, så gør du det hele forkert, og antivirus vil ikke hjælpe.
Dette indlæg er resultatet af heftige diskussioner om, hvorvidt der er behov for antivirus på virksomhedens mobile telefoner, i hvilke tilfælde det virker, og hvornår det er nytteløst. Artiklen gennemgår trusselmønstre, som antivirus ifølge teorien bør beskytte imod.
Antivirus sælgere formår ofte at overbevise virksomhedskunder om, at antivirus i høj grad vil forbedre deres sikkerhed, men i de fleste tilfælde er dette en illusorisk beskyttelse, der kun nedsætter årvågenheden hos både brugere og administratorer.
Den rette virksomhedsinfrastruktur
Når en virksomhed har titusindvis af medarbejdere, er det umuligt at konfigurere hver enkelt bruger enhed manuelt. Indstillingerne kan ændre sig dagligt, nye medarbejdere kommer til, og de mister eller ødelægger mobile telefoner og bærbare computere. I sidste ende ville hele arbejdet for administratorerne bestå i dagligt at implementere nye indstillinger på medarbejdernes enheder.
På desktop computere er denne opgave blevet løst for længst. I Windows-verdenen sker denne administration typisk gennem Active Directory, centraliserede autentifikationssystemer (Single Sign In) osv. Men nu har alle medarbejdere fået smartphones, der spiller en væsentlig rolle i arbejdsprocesserne og gemmer vigtige data. Microsoft forsøgte at integrere deres telefoner på Windows Phone i et samlet økosystem med Windows, men denne idé døde sammen med den officielle død af Windows Phone. Derfor er man i virksomhedsmiljøet i praksis nødt til at vælge mellem Android og iOS.
I dag, i virksomhedsmiljøet, er konceptet UEM (Unified Endpoint Management) populært til administration af medarbejdernes enheder. Dette er et centraliseret system til styring af mobile enheder og desktop computere.
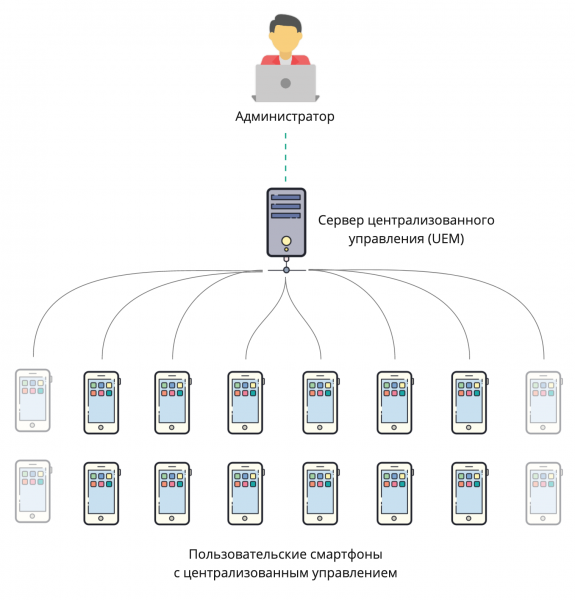
Centraliseret styring af bruger enheder (Unified Endpoint Management)
UEM-systemadministratoren kan fastsætte forskellige politikker for bruger enheder. For eksempel kan man give brugeren større eller mindre kontrol over enheden, installationsmuligheder for apps fra tredjeparts kilder osv.
Hvad UEM kan gøre:
Administrere alle indstillinger — administrator kan fuldstændigt forbyde brugeren at ændre indstillinger på enheden og ændre dem eksternt.
Kontrollere software på enheden — tillade installation af programmer på enheden og automatisk installere programmer uden brugerens viden. Administrator kan også forbyde eller tillade installation af programmer fra appbutikken eller fra usikre kilder (fra APK-filer i tilfælde af Android).
Fjernlåsning — hvis telefonen er mistet, kan administrator låse enheden eller slette data. Nogle systemer giver også mulighed for at indstille automatisk sletning af data, hvis telefonen ikke har været i kontakt med serveren i mere end N timer, for at udelukke muligheden for offline hacking, hvor angribere har fået fat i SIM-kortet, inden der blev sendt en sletningskommando fra serveren.
Indsamle statistik — overvåge brugeraktivitet, brugtid for applikationer, placering, batteriniveau osv.
Hvilke typer UEM findes der
Der er to grundlæggende forskellige tilgange til centraliseret administration af medarbejderes smartphones: i det ene tilfælde køber virksomheden enheder fra én producent og vælger normalt et administrationssystem fra den samme leverandør. I det andet tilfælde bruger medarbejderne deres personlige enheder til arbejde, og her opstår der et kaos af operativsystemer, versioner og platforme.
BYOD (Bring Your Own Device, Tag dit eget device med) — et koncept, hvor medarbejdere bruger deres personlige enheder og konti til arbejdsmæssige formål. Nogle centraliserede administrationssystemer gør det muligt at tilføje en anden arbejdsrelation for fuldstændigt at adskille dataene mellem personlige og arbejdsmæssige.
— Apples egen centraliserede administrationssystem. Kan kun administrere Apple-enheder, computere med macOS og telefoner med iOS. Understøtter BYOD, der oprettes et andet isoleret miljø med en anden iCloud-konto.
— gør det muligt at administrere telefoner med Android og Apple iOS samt desktops med Windows 10. Påstås at understøtte BYOD.
— understøtter kun mobile enheder fra Samsung. I dette tilfælde kan man umiddelbart kun bruge .
Der findes faktisk langt flere UEM-udbydere, men vi vil ikke gennemgå dem alle i denne artikel. Det vigtigste at huske er, at sådanne systemer allerede eksisterer og giver administratoren mulighed for at konfigurere brugerens enheder i overensstemmelse med den eksisterende trusselmodel.
Trusselsmodel
Før man vælger sikkerhedsværktøjer, skal man forstå, hvad vi beskytter os imod, hvad der kan være det værste, der kan ske i vores specifikke tilfælde. For at sige det enkelt: vores krop er let sårbar for en kugle og endda for en gaffel med en søm, men vi tager jo ikke en skudsikker vest på, når vi går ud af døren. Derfor indgår risikoen for at blive skudt på vej til arbejde ikke i vores trusselmodel, selvom det statistisk set ikke er så usandsynligt. Under visse omstændigheder kan det dog være helt berettiget at bære en skudsikker vest.
I forskellige virksomheder varierer trusselsmodellerne. Lad os tage eksemplet med kurierens smartphone, der skal levere en pakke til en kunde. På hans smartphone er der kun adressen til den aktuelle levering og ruten på kortet. Det værste, der kan ske med hans data, er lækage af leveringsadresserne.
Og så er der bogholderens smartphone. Han har adgang til virksomhedens netværk via VPN, har installeret en app til virksomhedens netbank og opbevarer dokumenter med værdifuld information. Det er tydeligt, at værdien af data på disse to enheder er meget forskellig, og de bør beskyttes forskelligt.
Kan antivirus redde os?
Desværre går det reelle formål med, hvad antivirus gør på mobile enheder, tabt bag marketing sloganer. Lad os se nærmere på, hvad antivirus gør på telefonen.
Sikkerhedsaudit
De fleste moderne mobile antivirusprogrammer udfører en sikkerhedsaudit af indstillingerne på enheden. Nogle gange kaldes en sådan audit 'enhedens omdømmekontrol'. Antivirusprogrammer anser enheden for at være sikker, hvis fire betingelser er opfyldt:
- Enheden er ikke hacket (root, jailbreak).
- Der er indstillet en adgangskode på enheden.
- Debbugging over USB er ikke tilladt på enheden.
- Installation af apps fra ikke-betroede kilder (sideloading) er ikke tilladt på enheden.
Hvis en enhed vurderes som usikker efter kontrol, vil antivirussoftware informere ejeren og foreslå at deaktivere den 'farlige' funktionalitet eller gendanne fabriksindstillingerne, hvis der er tegn på root eller jailbreak.
I henhold til virksomhedens ordninger er det ikke tilstrækkeligt bare at underrette brugeren. Det er nødvendigt at fjerne usikre konfigurationer. Dette kræver, at man via UEM-systemet indstiller sikkerhedspolitikker på mobiltelefoner. Ved opdagelse af root / jailbreak bør virksomhedens data straks fjernes fra enheden, og adgang til virksomhedsnetværket skal blokeres. Det kan også gøres via UEM. Først efter disse procedurer kan en mobil enhed betragtes som sikker.
Søgning og fjernelse af virus
Modsat den almindelige opfattelse om, at der ikke findes vira til iOS, er dette forkert. Der findes stadig exploits i det vilde til gamle versioner af iOS, der gennem udnyttelse af sårbarheder i browseren. På grund af iOS' arkitektur er det dog umuligt at udvikle antivirussoftware til denne platform. Den primære årsag er, at apps ikke kan få adgang til listen over installerede apps og har mange begrænsninger ved adgang til filer. Listen over installerede iOS-apps kan kun fås af UEM, men selv UEM kan ikke få adgang til filer.
Situationen med Android er anderledes. Apps kan få information om de installerede apps på enheden. De kan endda få adgang til deres distributionsfiler (f.eks. Apk Extractor og lignende). Android-apps har også mulighed for at få adgang til filer (f.eks. Total Commander osv.). Android-apps kan dekobles.
Med disse muligheder ser en sådan antivirusalgoritme logisk ud:
- Kontrol af apps
- Hent listen over installerede apps og kontrolsummer (CS) af deres distributionsfiler.
- Undersøg apps og deres CS først i den lokale, derefter i den globale database.
- Hvis appen er ukendt, skal dens distributionsfil overføres til den globale database til analyse og dekobling.
- Filkontrol, søgning efter virus-signaturer
- Kontroller CS af filer i den lokale, derefter i den globale database.
- Kontroller for tilstedeværelse af usikkert indhold i filer (scripts, exploits osv.) via den lokale, derefter globale database.
- Hvis malware opdages, informér brugeren og/eller blokér brugerens adgang til malware og/eller overfør informationer til UEM. Det er nødvendigt at overføre informationer til UEM, fordi antivirusprogrammet ikke kan fjerne malware fra enheden af sig selv.
Den største bekymring er muligheden for at overføre programdistributioner fra enheden til en ekstern server. Uden dette kan de påståede "adfærdsanalyser" fra antivirusproducenterne ikke implementeres, da det ikke er muligt at køre en applikation i et separat "sandkasse"-miljø eller at dekompilere den (hvor effektivt dette er under obfuskering er et komplekst spørgsmål). På den anden side kan der være installeret virksomhedsapplikationer på medarbejdernes mobiltelefoner, som antivirusprogrammet ikke kender, fordi de ikke er tilgængelige i Google Play. Disse mobile applikationer kan indeholde følsomme data, som gør, at de ikke vises i den offentlige butik. At overføre sådanne distributioner til antivirusproducenten er problematisk ud fra et sikkerhedsmæssigt synspunkt. Det giver mening at tilføje dem til undtagelser, men jeg kender stadig ikke til eksistensen af en sådan mekanisme.
Malware uden root-rettigheder kan
1. Tegne et usynligt vindue oven på applikationen eller implementere sit eget tastatur for at kopiere de indtastede data fra brugeren – kontooplysninger, kreditkort osv. Et nyligt eksempel er sårbarheden , som muliggør at ændre den aktive applikationsskærm og dermed få adgang til de data, som brugeren indtaster. For brugeren betyder dette en risiko for, at hans Google-konto bliver stjålet med adgang til enhedens backup og kreditkortdata. For organisationen er det vigtigt ikke at miste sine data. Hvis oplysningerne er i applikationens private hukommelse og ikke findes i Google-backup, vil malware ikke være i stand til at få adgang til dem.
2. Få adgang til data i offentlige kataloger – downloads, dokumenter, galleri. Det anbefales ikke at opbevare vigtige oplysninger for virksomheden i disse kataloger, da ethvert program kan få adgang til dem. Desuden kan brugeren altid dele følsomme dokumenter ved hjælp af en hvilken som helst tilgængelig applikation.
3. At ne irritere brugeren med reklamer, mine bitcoins, være en del af et botnet osv.. Dette kan negativt påvirke brugerens og/eller enhedens funktionalitet, men det vil ikke være en trussel mod virksomhedens data.
Malware med root-rettigheder kan potentielt gøre hvad som helst. De er sjældne, fordi det næsten er umuligt at hacke moderne Android-enheder ved hjælp af en applikation. Den sidste sårbarhed af denne art blev opdaget i 2016. Det var den berygtede Dirty COW, som fik nummer . Nøglen her er, at ved opdagelse af tegn på et hack, vil UEM-klienten slette al virksomhedsinformation fra enheden, så sandsynligheden for, at data kan stjæles med sådanne malware i erhvervslivet, er lav.
Skadelige filer kan skade både mobil enheden og de virksomhedssystemer, som den har adgang til. Lad os se nærmere på disse scenarier.
En mobil enhed kan blive beskadiget, f.eks. hvis der downloades et billede, som ved åbning eller forsøg på at installere som baggrundsbillede kan gøre enheden til en "mursten" eller genstarte den. Dette vil sandsynligvis skade enheden eller brugeren, men vil ikke påvirke datas privatliv. Der kan dog være undtagelser.
For nylig blev der diskuteret en sårbarhed . Det blev hævdet, at det med dens hjælp er muligt at få adgang til konsollen på mobile enheder fra Samsung ved hjælp af inficerede billeder sendt via e-mail, messenger eller MMS. Selvom adgang til konsollen kun betyder adgang til data i offentlige kataloger, hvor der ikke burde være fortrolige oplysninger, udsættes brugernes personlige data for fare, og dette skræmmer brugerne. Faktisk er det kun muligt at angribe enheder via MMS. For at få en succesfuld angreb kræves det at sende mellem 75 og 450 (!) beskeder. Antivirussoftware vil desværre ikke hjælpe her, da den ikke har adgang til beskedloggen. For at beskytte sig mod dette er der kun to muligheder. Opdatere operativsystemet eller blokere MMS. Den første mulighed kan tage lang tid at komme til, og man kan aldrig være sikker på, at producenterne af enhederne frigiver opdateringer for alle enheder. At deaktivere modtagelse af MMS er langt nemmere i dette tilfælde.
Filer, der overføres fra mobile enheder, kan skade virksomhedens systemer. For eksempel kan en inficeret fil på en mobil enhed ikke skade enheden, men den kan inficere en Windows-computer. Brugeren sender en sådan fil via e-mail til sin kollega. Når kollegaen åbner filen på sin pc, kan den infisere den. Men på vejen for denne angribsvektor er der mindst to antivirusprogrammer – et på e-mailserveren, det andet på modtagerens pc. At tilføje et tredje antivirusprogram på den mobile enhed virker derfor som ren paranoia.
Som det kan ses, udgør malware uden root-rettigheder den største trussel i den digitale erhvervsverden. Hvor kan de komme fra på mobile enheder?
De installeres oftest via sideloading, adb eller tredjepartsbutikker, som bør være forbudt på mobile enheder, der har adgang til virksomhedens netværk. Der er to muligheder for at malware kan komme ind – fra Google Play eller via UEM.
Alle apps skal gennemgå en obligatorisk kontrol, inden de offentliggøres på Google Play. For apps med et lavt antal installationer udføres kontrollerne oftest automatisk uden menneskelig indblanden. Derfor slipper malware nogle gange ind på Google Play, men ikke så ofte. Et antivirusprogram med opdaterede databaser kan opdage apps med malware på enheden hurtigere end Google Play Protect, som stadig er bagefter med opdateringen af antivirusdatabaser.
UEM kan installere enhver app på en mobil enhed, inklusiv malware, så alle apps skal først kontrolleres. Apps kan kontrolleres både under udviklingen ved hjælp af statiske og dynamiske analyseværktøjer samt lige før distribution ved hjælp af specialiserede "sandkasser" og/eller antivirusløsninger. Det er vigtigt, at appen kun kontrolleres én gang før upload til UEM. Derfor er antivirus på den mobile enhed ikke nødvendigt i dette tilfælde.
Netværksbeskyttelse
Afhængigt af antivirusproducenten kan netværksbeskyttelse indeholde en eller flere af følgende funktioner.
URL-filtrering anvendes med det formål at:
- Blokere trafik efter ressourcekategorier. For example, to prevent access to news or other non-corporate content until after lunch, when employees are most productive. In practice, blocking often works with many limitations – antivirus manufacturers don't always manage to update their category resource directories in time due to the presence of many "mirrors". Plus, there are anonymizers and Opera VPN, which blocking usually doesn't cover.
- Protection against phishing or spoofing of target hosts. To do this, URLs that the device accesses are first checked against the antivirus database. Links and the resources they lead to (including possible multiple redirects) are verified against a database of known phishing sites. There is also a verification of the domain name, certificate, and IP address between the mobile device and the trusted server. If the client and server receive different data, then this indicates either a MITM (man in the middle) attack or traffic blocking via the same antivirus or various proxy and web filters in the network to which the mobile device is connected. It's difficult to confidently assert that someone is in the middle.
To gain access to mobile traffic, the antivirus either builds a VPN or utilizes the capabilities of the Accessibility API (an API for applications designed for people with disabilities). The simultaneous operation of multiple VPNs on a mobile device is impossible, which makes network protection from antivirus solutions that build their own VPN impractical in the corporate world. An antivirus VPN simply won't work alongside the corporate VPN used to access the corporate network.
Granting an antivirus access to the Accessibility API poses another danger. Access to the Accessibility API essentially means permitting it to do anything on behalf of the user – seeing what the user sees, performing actions with applications instead of the user, etc. Given that the user must explicitly grant such access to the antivirus, they are likely to refuse to do so. Or, if forced, they might buy another phone without antivirus software.
Firewall
This general term encompasses three functions:
- Statistik om netværksbrug opdelt efter applikationer og netværkstype (Wi-Fi, mobiloperatør). De fleste Android-enhedsproducenter leverer disse data i appen "Indstillinger". At dublering dem i mobil antivirusgrænsefladen virker overflødigt. Det kan dog være interessant at have samlet information fra alle enheder. Dette indsamles og analyseres med succes af UEM-systemer.
- Begrænsning af mobil trafik – indstilling af en grænse og underretning ved nåelse af denne. Brugere af de fleste Android-enheder har adgang til disse funktioner i appen "Indstillinger". Centraliseret indstilling af begrænsninger er en opgave for UEM, ikke antivirus.
- Faktisk en firewall. Eller, sagt på en anden måde, blokering af adgang til bestemte IP-adresser og porte. I betragtning af DDNS på alle populære platforme og behovet for at aktivere VPN til disse formål, som beskrevet tidligere, der ikke kan fungere sammen med den primære VPN, synes funktionen uanvendelig i virksomhedspraksis.
Wi-Fi godkendelsestjek
Mobile antivirus kan vurdere sikkerheden af Wi-Fi-netværk, som mobil enheden tilslutter sig. Man kan antage, at tilstedeværelse og styrke af kryptering kontrolleres. Alle moderne programmer bruger dog kryptering til at overføre følsomme data. Derfor, hvis et program er sårbart på det fysiske niveau, er det også farligt at bruge det gennem enhver internetkanal, ikke kun gennem offentligt Wi-Fi.
Derfor er offentligt Wi-Fi, herunder uden kryptering, ikke mere farligt og ikke mindre sikkert end andre ikke-betroede datatransmissionskanaler uden kryptering.
Spambeskyttelse
Beskyttelsen reduceres normalt til filtrering af indgående opkald baseret på en brugerdefineret liste eller en database med kendte spammere, der uophørligt generer med forsikringer, lån og teaterinvitationer. Selvom de ikke ringer under lockdown, vil de snart begynde igen. Kun opkald filtreres. Beskeder på moderne Android filtreres ikke. I betragtning af de regelmæssige nummerændringer blandt spammere og umuligheden af at beskytte tekstkanaler (SMS, messengers) er funktionaliteten mere marketingorienteret end praktisk.
Tyverisikring
Udførelse af fjernhandlinger med mobiltelefonen ved tab eller tyveri. Et alternativ til Find My iPhone og Find My Device fra Apple og Google henholdsvis. I modsætning til deres modparter kan antivirusproducenternes tjenester ikke tilbyde en låsning af enheden, hvis indtrængeren har været i stand til at nulstille den til fabriksindstillingerne. Men hvis det endnu ikke er sket, kan der gøres følgende med enheden på afstand:
- Blokere. Beskyttelse mod en nærgående tyv, da det nemt kan omgås ved at nulstille enheden til fabriksindstillingerne via recovery.
- Finde enhedens koordinater. Nyttefuldt, når enheden for nylig er blevet tabt.
- Aktivere en høj lydsignal for at finde enheden, hvis den er i lydløs tilstand.
- Nulstille enheden til fabriksindstillingerne. Giver mening, når brugeren anerkender, at enheden er tabt for altid, men ikke ønsker, at dataene gemt på den bliver offentliggjort.
- Tage et billede. Fotografere indtrængeren, hvis han holder telefonen i hænderne. Den mest tvivlsomme funktionalitet – sandsynligheden for, at indtrængeren beundrer telefonen under gode lysforhold, er lav. Men tilstedeværelsen af en app på enheden, der diskret kan styre kameraet på smartphonen, tage billeder og sende dem til sin server, skaber berettiget bekymring.
Fjernudførelse af kommandoer er grundlæggende i ethvert UEM-system. De mangler dog ikke fjernfotografiering. Dette er en sikker vej til, at brugerne efter arbejdsdagens slutning tager batterierne ud af telefonerne og lægger dem i en Faraday-pose.
Antityv-funktioner i mobile antivirusprogrammer er kun tilgængelige for Android. For iOS kan sådanne handlinger kun udføres af UEM. Der kan kun være én UEM på en iOS-enhed – dette er en arkitektonisk egenskab ved iOS.
Konklusioner
- En situation, hvor brugeren kan installere skadelig software på telefonen, ER UANSTÆNDIG.
- Korrekt konfigureret UEM på en virksomhedsenhed eliminerer behovet for antivirus.
- I tilfælde af udnyttelse af 0-dags sårbarheder i operativsystemet er antivirus ubrugeligt. Det kan kun informere administratoren om, at enheden er sårbar.
- At identificere, om der er en sårbarhed, kan antivirus ikke. Ligesom det ikke er muligt at udsende opdateringer til en enhed, som producenten ikke længere leverer sikkerhedsopdateringer til. Maksimalt – et år eller to.
- Hvis man ser bort fra krav fra regulativer og markedsføring, er virksomheds-mobilantivirus kun nødvendige på Android-enheder, hvor brugerne har adgang til Google Play og kan installere programmer fra tredjeparts kilder. I andre tilfælde er effektiviteten af antivirus ikke mere end placebo.
Kilde: habr.com
