

Når man skal ud at rejse i arbejdssammenhæng eller på ferie, har man så overvejet, hvor sikkert det er i denne moderne verden af digitale trusler? Nogle moderne fly kaldes computeriserede med vinger, så højt er niveauet af computerteknologiens indflydelse. Hvordan beskytter de sig mod hacking? Hvad kan piloterne gøre i sådanne tilfælde? Hvilke andre systemer kan være i fare? Dette blev fortalt af en aktiv pilot, kaptajn på en Boeing 737 med mere end 10.000 timers flyvning, på sin kanal MenTour Pilot.
Så, hacking af flysystemer. I de seneste år er dette problem blevet mere og mere aktuelt. Som luftfartøjer bliver mere computeriserede og datakommunikationen mellem dem og bakkontrollere øges, stiger sandsynligheden for, at forskellige angreb fra ondsindede aktører kan finde sted. Flyproducenterne har været klar over dette i flere år, men tidligere blev denne information ikke videregivet til os, piloterne. Det ser dog ud til, at disse spørgsmål alligevel har været adresseret på virksomhedsniveau.
Hvad er der nyt?..
Allerede i 2015 offentliggjorde det amerikanske Ministerium for Hjemlandssikkerhed en rapport, hvor de meddelte, at de havde været i stand til at hacke systemerne på deres egen Boeing 757, mens den stod på jorden. Hackingen blev udført med almindeligt tilgængelige værktøjer, som kunne bringes igennem sikkerhedskontrollen. Indtrængningen skete gennem radiosystemet. Selvom de naturligvis ikke afslørede, hvilke præcise systemer de havde hackede, meddelte de slet ikke noget konkret, bortset fra at de havde fået adgang til flyet.
Også i 2017 kom der en meddelelse fra den uafhængige hacker Ruben Santamarta. Han rapporterede, at han ved at bygge en lille sender-modtager og placere en antenne i sin have, kunne få adgang til underholdningssystemerne på fly, der fløj over ham.
Alt dette fører os til, at der faktisk er en vis fare. Hvad kan hackere få adgang til, og hvad kan de ikke? For at forstå dette, lad os først se på, hvordan computersystemer i fly fungerer. Det første, der skal bemærkes, er, at de mest moderne fly samtidig er de mest computeriserede. Bordcomputere udfører næsten alle operationer fra positionering af kontrolflader (styrepaneler, klaffer, flap…) til at sende flyoplysninger.
Men det er vigtigt at forstå, at flyproducenterne er fuldt ud klar over denne konstruktive funktion ved moderne maskiner, så de har indbygget cybersikkerhed i deres design. Derfor er systemerne, som du får adgang til fra ryglænet på sædet foran, og systemerne, der styrer flyvningen, helt adskilt. De er adskilt fysisk i rummet, adskilt infrastrukturelt, bruger forskellige systemer, forskellige programmeringssprog — kort sagt, helt fuldstændigt. Dette gøres for at undgå enhver mulighed for at få adgang til kontrolsystemerne via det bordunderholdningssystem. Så i moderne luftfartøjer kan dette ikke blive et problem. Boeing, Airbus, Embraer er fuldt ud klar over denne trussel og arbejder kontinuerligt på at være et skridt foran hackere.
Oversætterens bemærkning: Der har været rapporter om, at udviklerne af Boeing 787 ønskede at kombinere disse systemer fysisk og lave en virtuel adskillelse af netværkene. Dette ville spare vægt (bordservere) og reducere antallet af kabler. Imidlertid nægtede tilsynsmyndighederne at acceptere en sådan koncept og krævede, at "traditionen" med fysisk adskillelse blev opretholdt.
Det ser lidt værre ud, hvis vi ser på hele spektret af fly. Levetiden for et fly når op på 20-30 år. Og hvis vi ser tilbage på computerteknologier fra for 20-30 år siden, vil de være helt anderledes. Det er næsten som at se dinosaurer gå rundt. Så på fly som 737, som jeg flyver i, eller Airbus 320, vil der selvfølgelig være computersystemer, hvor der ikke var lagt så stor vægt på muligheden for at modstå hackere og cyberangreb. Men der er også en lysere side - de var ikke så computeriserede og integrerede som moderne maskiner. Så systemerne, der er installeret på vores 737 (jeg kan ikke tale om Airbus, da jeg ikke kender dem), er primært beregnet til at overføre navigationsdata til os. Vi har ikke . På vores 737 er styrepinden stadig forbundet med styreflaterne. Så ja, angribere kan have mulighed for at påvirke opdateringen af vores navigationssystemers data, for eksempel, men vi ville hurtigt opdage det.
Vi styrer flyet ikke kun baseret på det indbyggede GPS; vi bruger også traditionelle navigationssystemer, og vi tjekker konstant data fra forskellige kilder. Udover GPS er det også jordbaserede radiomarkører og afstande til dem. Vi har et system ombord, der kaldes IRS. Det er i bund og grund lasersensorer, der modtager data i realtid og sammenligner dem med GPS. Så hvis der pludselig er noget galt med et af de systemer, der er tilgængelige for angreb, vil vi hurtigt opdage det og skifte til et andet.
Ombordssystemer
Hvilke andre potentielle mål for angreb kommer i tankerne? Det første og mest oplagte er det bordunderholdningssystem. I nogle flyselskaber køber man adgang til Wi-Fi, bestiller mad osv. gennem dette system. Selv Wi-Fi om bord kan være et mål for kriminelle; det kan sammenlignes med enhver offentlig hotspot. Du ved sikkert, at hvis du bruger offentlige netværk uden VPN, er der en mulighed for, at dine data kan blive stjålet — personlige oplysninger, billeder, gemte Wi-Fi-adgangskoder samt alle andre adgangskoder, bankkortoplysninger osv. En erfaren hacker vil ikke have specielt svært ved at få fat i disse oplysninger.
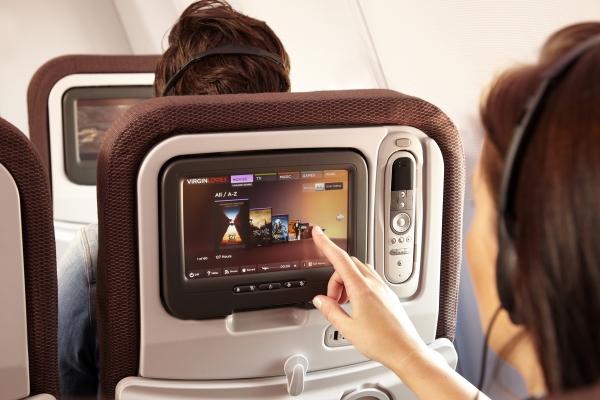
Det indbyggede underholdningssystem adskiller sig på dette punkt, da det er en uafhængig samling af hardwarekomponenter. Og disse computere er, vil jeg endnu engang understrege, ikke forbundet med eller interagerer med flyets kontrolsystemer. Men det betyder ikke, at et hack af underholdningssystemet ikke kan skabe alvorlige problemer. For eksempel kan en kriminel potentielt sende meddelelser til alle passagererne i kabinen, som advarer om, at kontrol over flyet er blevet overtaget. Dette vil skabe panik. Eller meddelelser om problemer med flyet eller enhver anden misinformation. Det vil helt sikkert være chokerende og skræmmende, men ikke på nogen måde farligt. Da en sådan mulighed potentielt eksisterer, tager producenterne alle mulige forholdsregler ved at installere firewalls og nødvendige protokoller for at forhindre sådanne problemer.
Så, jeg vil sige, at de mest sårbare er det bordunderholdningssystem og Wi-Fi. Wi-Fi leveres normalt af en ekstern operatør og ikke af flyselskabet selv. Det er netop denne operatør, der sørger for cybersikkerheden for den service, de tilbyder.
Det næste, der kommer mig i tankerne, er piloters flytabletter. Da jeg først begyndte at flyve, var alle vores manualer på papir. For eksempel var der driftsmanualen med alle reglerne, de nødvendige procedurer, navigationsmanualen med ruter i luften, hvis vi glemte dem, navigationsskemaer og indflyvningsskemaer til lufthavnsområdet, lufthavnskort – alt var i papirsform. Og hvis der skete ændringer, skulle vi finde den rigtige side, rive den ud, erstatte den med en opdateret, notere, at den var blevet udskiftet. Generelt var der meget arbejde. Så da vi begyndte at modtage flytabletter, var det simpelthen fantastisk. Med et klik kunne alt hurtigt downloades, med alle de nyeste opdateringer, når som helst. Man kunne også få vejrudsigter, nye flyplaner – alt kunne sendes til tabletten.
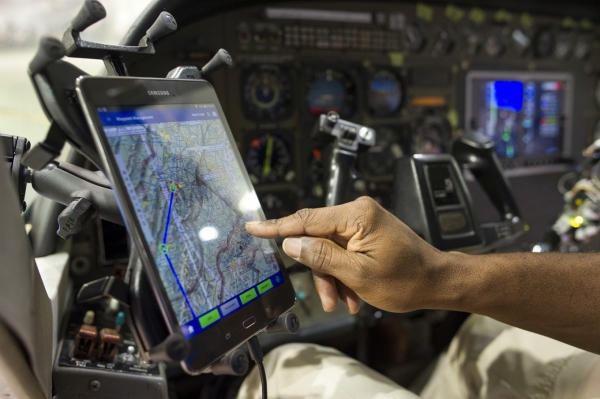
Men hver gang du forbinder til noget, er der en potentiel risiko for, at en tredjepart kan få adgang. Flyselskaberne er klar over situationen, ligesom de luftfartsmyndighederne. Derfor er der ikke alt, vi må gøre elektronisk. Vi skal have papirflyplaner (dette krav varierer dog mellem forskellige flyselskaber), og vi skal også have en backup af dem. Derudover må vi under ingen omstændigheder installere noget andet end de godkendte og godkendte apps fra flyselskabet på tabletten. Nogle flyselskaber bruger iPad, andre bruger specielt designede enheder (begge muligheder har deres fordele og ulemper). Under alle omstændigheder er dette alt sammen strengt kontrolleret, og piloterne kan på ingen måde blande sig i tablettens funktion. For det første. For det andet er vi forbudt at tilslutte dem til noget, når vi er i luften. Vi (i hvert fald i mit flyselskab) kan ikke tilslutte os det ombord Wi-Fi efter afgang. Vi kan ikke engang bruge den indbyggede GPS-modtager i iPad. Så snart vi lukker dørene, skifter vi tabletterne til flytilstand, og fra dette tidspunkt må der ikke være nogen måder at blande sig i deres funktion.
Hvis nogen på en eller anden måde forstyrrer eller blander sig i arbejdet i hele luftfartsselskabets netværk, vil vi bemærke det efter tilslutning på jorden. Og så kan vi gå ind i besætningsrummet i lufthavnen, udskrive papirskemaer og stole på dem under flyvningen. Hvis noget sker med en af tabletterne - har vi en anden. I værste fald, hvis begge tablets ikke fungerer, har vi alle nødvendige flyveoplysninger i computerens system. Som du kan se, anvendes der tredobbelte sikkerhedsforanstaltninger i denne opgave.
De næste mulige alternativer er de ombordværende kontrol- og styringssystemer. For eksempel det tidligere nævnte navigationssystem og flyvehåndteringssystemet. Igen kan jeg ikke sige noget om andre producenter, kun om 737, som jeg selv flyver. Og i dens tilfælde er den eneste computeriserede - navigationsdatabasen, som indeholder, som navnet antyder, navigationsinformation og databaser om jordoverfladen. De kan blive underlagt visse ændringer. For eksempel, når softwareopdateringen af computerens system, der udføres af teknikeren, kan en ændret eller beskadiget fil blive indlæst. Men det vil hurtigt komme frem, da flyet konstant foretager selvkontrol. For eksempel, hvis motoren svigter, ser vi det. I et sådant tilfælde flyver vi selvfølgelig ikke og beder teknikerne om at kontrollere.
Ved enhver fejl vil vi få et advarselssignal om, at nogle data eller signaler ikke stemmer overens. Flyet foretager konstant krydscheck af forskellige kilder. Så hvis det efter takeoff viser sig, at databasen er ukorrekt eller beskadiget, vil vi straks blive informeret og skifte til de såkaldte traditionelle navigationsmetoder.
Jordsystemer og tjenester
Det næste er lufttrafik og lufthavne. Kontroltjenesterne er baseret på jorden, og det vil være lettere at hacke dem end at hacke et fly i luften. Hvis en hacker på en eller anden måde f.eks. slukker for radarer i kontroltårnet, er der mulighed for at skifte til såkaldt proceduremæssig navigation og proceduremæssig adskillelse af fly. Dette er en langsommere metode til at lede fly til lufthavne, så i travle havne som London eller Los Angeles vil det skabe store problemer. Men jorden tjenesterne vil stadig være i stand til at samle flyene i et "ventekø" med en afstand på 1000 fod (ca. 300 meter), og efterhånden som et fly passerer et bestemt punkt, kan det næste dirigeres til indflyvning. På denne måde vil lufthavnen fyldes med procedurermidler snarere end ved hjælp af radar.
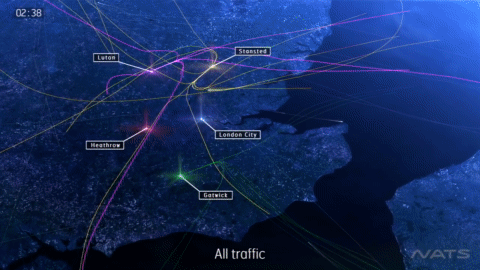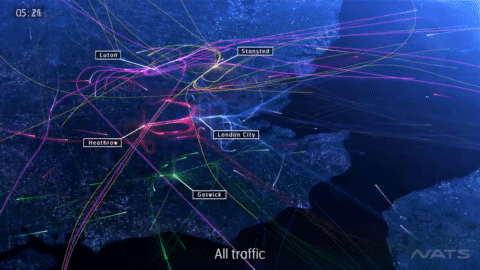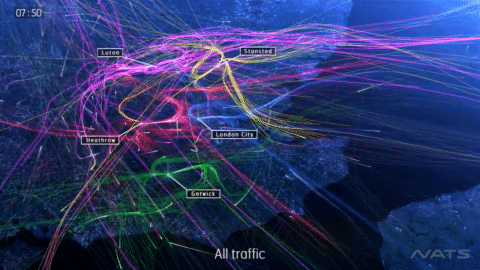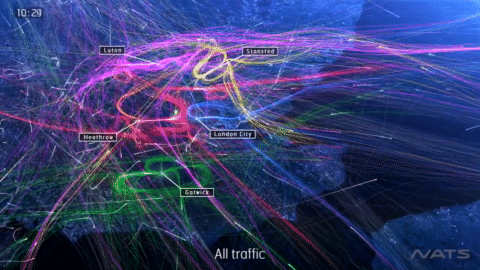
Hvis angrebet retter sig mod radiosystemet, er der en reserve. Der er også en særlig international frekvens, som man kan få adgang til. Alternativt kan flyet overføres til et andet lufttrafikstyringscenter, som vil påtage sig indflyvningskontrollen. Systemet har redundans og alternative noder og systemer, som kan anvendes, hvis en udsættes for et angreb.
Det samme gælder for lufthavne. Hvis lufthavnen udsættes for et angreb, og hackers slukker for f.eks. navigationssystemet eller belysningen af landingsbanen, eller noget andet i lufthavnen, vil vi straks bemærke det. For eksempel, hvis vi ikke kan komme i kontakt med dem eller indstille hjælpemiddelnavigationsværktøjer, vil vi kunne se, at der er et problem, og vores primære flydisplay vil vise specielle flag om, at systemet til instrumentlanding ikke fungerer, eller at navigationssystemet ikke virker, og i så fald vil vi blot afbryde indflyvningen. Så denne situation udgør ingen fare. Selvfølgelig vil vi være frustrerede, ligesom du, når vi ikke kommer til den destination, vi fløj til. Systemet er bygget med tilstrækkelig redundans, flyet har tilstrækkeligt brændstof. Og hvis denne gruppe hackere ikke har angrebet hele landet eller regionen, hvilket er ekstremt svært at gøre, vil der ikke opstå nogen fare for flyene.
Er der noget andet?
Det er nok alt, hvad der kommer i tanke om mulige angreb. Der var en meddelelse fra en cyberekspert fra FBI, som hævdede at have fået adgang til flyveledelsens computere ved at bruge underholdningssystemet. Ifølge hans udsagn lykkedes det ham at "manipulere" flyet lidt (hans ord, ikke mine), men dette er aldrig blevet bekræftet, og der er ikke blevet rejst anklager mod denne person. Hvis han virkelig havde gjort det (jeg forstår ikke, hvorfor nogen ville gøre det, mens de var i samme fly), ville der være blevet rejst anklager mod ham for at bringe menneskers liv i fare. Dette får mig til at tænke, at det sandsynligvis er rygter og opspind. Og som jeg allerede har sagt, ifølge producenterne eksisterer der ikke fysisk mulighed for at opnå forbindelse fra underholdningssystemet ombord til styresystemet.
Og som jeg allerede har nævnt i starten, hvis vi, piloterne, bemærker, at et af systemerne, for eksempel navigationssystemet, giver forkert information, ville vi skifte til at bruge andre datakilder - jordbaserede pejlemærker, laser-gyroskoper osv. Hvis styresurface ikke reagerer, er der i samme 737 muligheder. Autopilot kan nemt slås fra, og i så fald må computeren ikke påvirke flyets adfærd. Selv hvis hydraulikken svigter, kan flyet stadig styres som en kæmpe Cessna ved hjælp af kabler, der fysisk er tilsluttet kontrolinden. Så vi har altid muligheder for at styre flyet, hvis det ikke er strukturelt beskadiget.
Afslutningsvis er det teoretisk muligt at hacke et fly via GPS, radiobånd osv., men det vil kræve en utrolig mængde arbejde, meget planlægning, koordinering af handlinger og meget udstyr. Og glem ikke, at afhængigt af højden bevæger flyet sig med en hastighed fra 300 til 850 km/t.
Hvad ved du om mulige angrebsvectorer i luftfart? Glem ikke at dele i kommentarerne.
Lidt reklame 🙂
Tak fordi du bliver hos os. Kan du lide vores artikler? Ønsker du at se flere interessante materialer? Støt os ved at bestille eller anbefale os til dine bekendte, , en unik analog til entry-level servere, som vi har designet til dig: (tilgængelige muligheder med RAID1 og RAID10, op til 24 kerner og op til 40 GB DDR4).
Dell R730xd til halv pris i datacenteret Equinix Tier IV i Amsterdam? Kun hos os i Holland! Dell R420 - 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB - fra 99 $! Læs om hvordan
Kilde: habr.com
