

Denne artikel er en fortsættelse , der handler om særlige aspekter ved konfigurationen af udstyr Palo Alto Networks . Her ønsker vi at fortælle om konfigurationen af IPSec Site-to-Site VPN på udstyr Palo Alto Networks og om en mulig konfigurationsmulighed for tilslutning af flere internetudbydere.
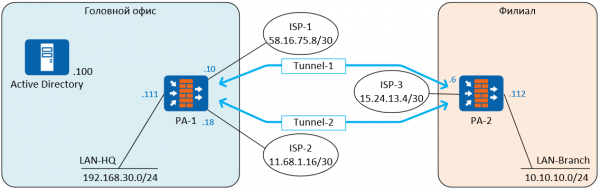
Til demonstration vil der blive brugt et standardopstillingsskema til at forbinde hovedkontoret med filialen. For at sikre et fejltolerant internetforbindelse anvender hovedkontoret samtidig forbindelser fra to udbydere: ISP-1 og ISP-2. Filialen er kun tilsluttet én udbyder, ISP-3. Der oprettes to tunneler mellem de to firewalls PA-1 og PA-2. Tunnelerne arbejder i tilstanden Active-Standby, Tunnel-1 er aktiv, Tunnel-2 begynder at overføre trafik ved fejlen af Tunnel-1. Tunnel-1 bruger forbindelsen til internetudbyderen ISP-1, Tunnel-2 bruger forbindelsen til internetudbyderen ISP-2. Alle IP-adresser er genereret tilfældigt til demonstrationsformål og har ingen relation til virkeligheden.
Til opbygning af Site-to-Site VPN vil der blive brugt IPSec — et sæt protokoller til at sikre beskyttelse af data, der overføres via IP-protokollen. IPSec vil fungere ved brug af sikkerhedsprotokollen ESP (Encapsulating Security Payload), hvilket sikrer kryptering af de overførte data.
I IPSec indgår IKE (Internet Key Exchange) — protokollen, der er ansvarlig for forhandling af SA (sikkerhedsassociationer), sikkerhedsparametre, der bruges til at beskytte de overførte data. PAN-firewalls understøtter IKEv1 og IKEv2.
I IKEv1 VPN-forbindelsen opbygges i to trin: IKEv1 fase 1 (IKE tunnel) og IKEv1 fase 2 (IPSec tunnel), således oprettes der to tunneler, hvoraf den ene bruges til at udveksle kontrolinformation mellem firewalls, mens den anden bruges til trafikoverførsel. I IKEv1 fase 1 der findes to driftsmodi — main mode og aggressive mode. Aggressive mode bruger færre meddelelser og kører hurtigere, men understøtter ikke Peer Identity Protection.
IKEv2 afløste IKEv1, og i forhold til IKEv1 dens største fordel er lavere båndbreddekrav og hurtigere forhandling af SA. I IKEv2 bruger færre kontrolmeddelelser (kun 4), understøtter EAP-protokollen, MOBIKE og introducerer en mekanisme til kontrol af tilgængeligheden af den peer, som tunnelen oprettes med — Liveness Check, der erstatter Dead Peer Detection i IKEv1. Hvis kontroltesten ikke består, så IKEv2 kan den nulstille tunnelen og automatisk genskabe den ved første mulighed. Læs mere om forskellene .
. Hvis tunnelen oprettes mellem firewalls fra forskellige producenter, kan der være bugs i implementeringen IKEv2, og for kompatibilitet med sådan udstyr kan man bruge IKEv1. I andre tilfælde er det bedre at anvende IKEv2.
Opsætningsfaser:
• Opsætning af to internetudbydere i ActiveStandby-tilstand
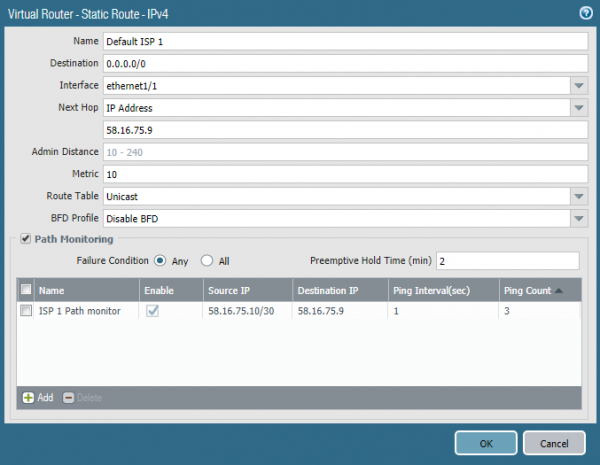
Der er flere måder at implementere denne funktion på. En af dem involverer brugen af mekanismen Path Monitoring, som blev tilgængelig fra version PAN-OS 8.0.0. I dette eksempel bruges version 8.0.16. Denne funktion ligner IP SLA i Cisco-routere. I parameteren for den statiske standardrute konfigureres ping-pakker til at blive sendt til en bestemt IP-adresse fra en bestemt kildeadresse. I dette tilfælde pinger ethernet1/1 standardgatewayen én gang i sekundet. Hvis der ikke er noget svar på tre på hinanden følgende pings, betragtes ruten som inaktiv og fjernes fra routingtabellen. Den samme rute konfigureres mod den anden internetudbyder, men med en højere metrisk værdi (den er backup). Så snart den første rute fjernes fra tabellen, begynder firewallen at sende trafik via den anden rute — Fail-Over. Når den første udbyder begynder at svare på pings, vil dets rute vende tilbage til tabellen og erstatte den anden på grund af en bedre metrisk værdi — Fail-Back. Processen Fail-Over tager flere sekunder afhængigt af de indstillede intervaller, men i alle tilfælde er processen ikke øjeblikkelig, og i denne tid går trafikken tabt. Fail-Back forløber uden trafik tab. Der er mulighed for at gøre den Fail-Over hurtigere, ved hjælp af BFD, hvis internetudbyderen tilbyder denne mulighed. BFD støttes fra modellen PA-3000 Series og VM-100. For ping-adressen er det bedre at angive ikke gatewayen fra udbyderen, men en offentlig, altid tilgængelig internetadresse.
• Oprettelse af tunnelinterface
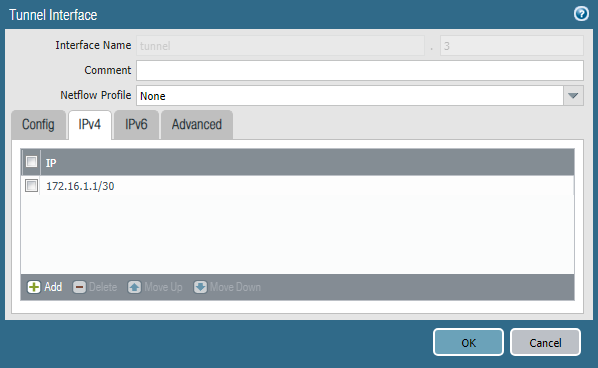
Trafik inde i tunnelen overføres gennem specielle virtuelle interfaces. På hver af dem skal der være tildelt en IP-adresse fra transitnetværket. I dette eksempel vil Tunnel-1 bruge subnettet 172.16.1.0/30, og Tunnel-2 vil bruge subnettet 172.16.2.0/30.
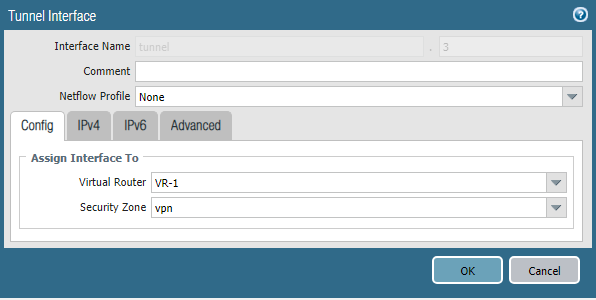
Tunnelinterfacet oprettes i sektionen Netværk -> Grænseflader -> Tunnel. Du skal angive den virtuelle router og sikkerhedszonen, samt IP-adressen fra det tilsvarende transportnetværk. Interface-nummeret kan være vilkårligt.
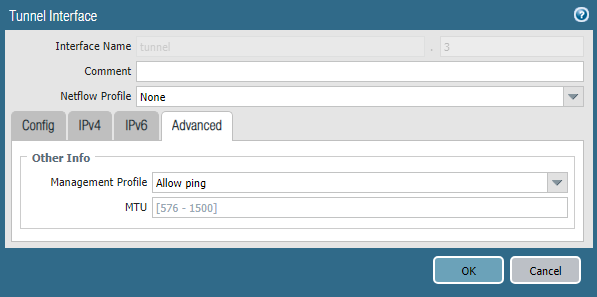
I sektionen Avanceret kan du angive Administrationsprofil, som tillader ping på denne grænseflade, hvilket kan være nyttigt til test.
• Konfiguration af IKE-profil
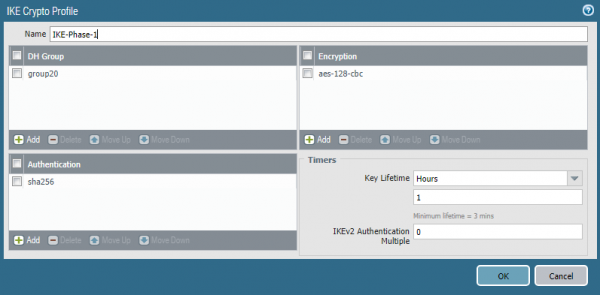
IKE-profil ansvarlig for det første trin i oprettelsen af VPN-forbindelsen, her angives tunnelparametrene IKE Fase 1. Profilen oprettes i sektionen Netværk -> Netværksprofiler -> IKE Kryptografi. Du skal angive krypteringsalgoritmen, hash-algoritmen, Diffie-Hellman-gruppen og nøglelivslængden. Generelt gælder, jo mere komplekse algoritmerne er, desto dårligere ydeevne, de skal vælges ud fra specifikke sikkerhedskrav. Det anbefales dog kraftigt ikke at bruge en Diffie-Hellman-gruppe under 14 til beskyttelse af vigtig information. Dette skyldes sårbarheden i protokollen, som kun kan neutraliseres ved at bruge modulstørrelser på 2048 bit og derover eller elliptiske kryptografiske algoritmer, der anvendes i grupperne 19, 20, 21, 24. Disse algoritmer har bedre ydeevne sammenlignet med traditionel kryptografi. . Og .
• Konfiguration af IPSec-profil
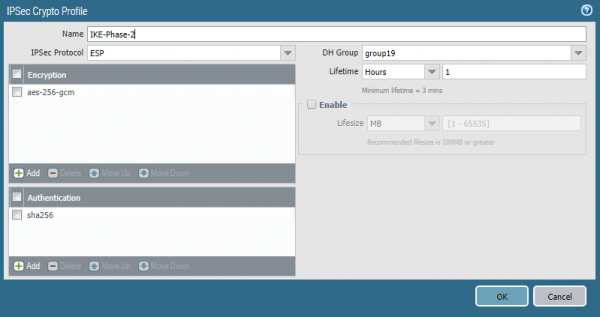
Det andet trin i oprettelsen af VPN-forbindelsen — IPSec tunnel. SA-parametrene for den indstilles i Netværk -> Netværksprofiler -> IPSec Kryptografiprofil. Her skal du angive IPSec-protokollen — AH eller ESP, samt parametrerne SA — hash-algoritmer, krypteringsalgoritmer, Diffie-Hellman-grupper og nøglelivslængden. SA-parametrene i IKE Kryptografiprofil og IPSec Kryptografiprofil kan være forskellige.
• Konfiguration af IKE Gateway
IKE Gateway er et objekt, der repræsenterer routeren eller firewallen, som VPN-tunnelen etableres med. For hver tunnel skal der oprettes sin egen IKE Gateway. I dette tilfælde oprettes der to tunneler, en gennem hver internetudbyder. Den tilsvarende udgående grænseflade og dens IP-adresse, peerens IP-adresse og den fælles nøgle angives. Som alternativ til den fælles nøgle kan der anvendes certifikater.
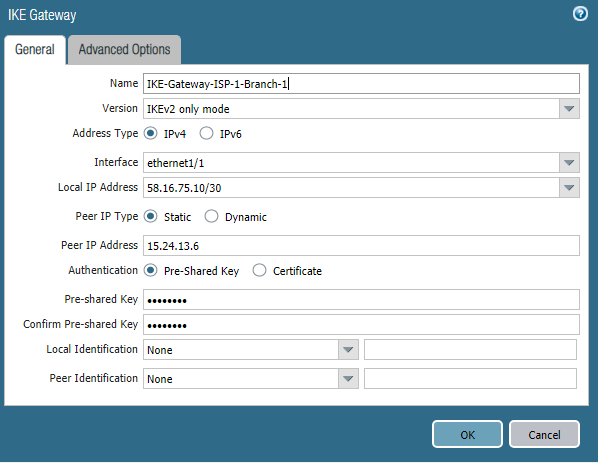
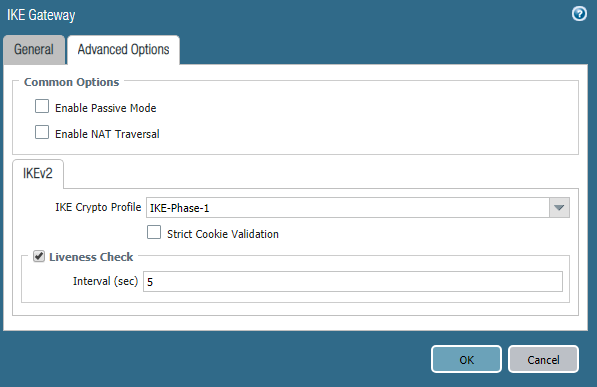
Her angives den tidligere oprettede IKE Kryptografiprofil. Parametrene for det andet objekt IKE Gateway er ens, med undtagelse af IP-adresserne. Hvis Palo Alto Networks firewallen er placeret bag en NAT-router, skal mekanismen aktiveres NAT Traversal.
• Konfiguration af IPSec Tunnel
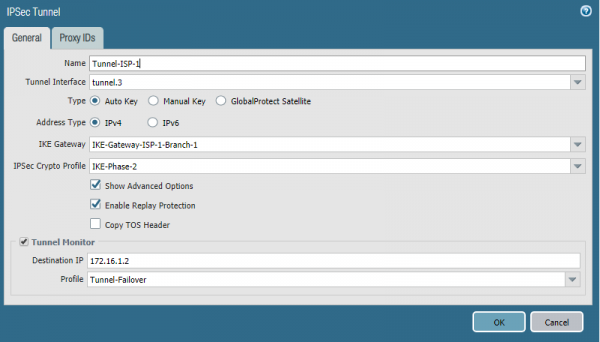
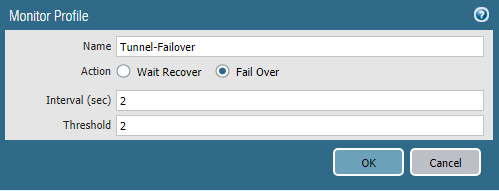
IPSec Tunnel Dette er et objekt, hvor parametrene for IPSec-tunnelen angives, som navnet antyder. Her skal den tunnelinterface og de tidligere oprettede objekter angives. IKE Gateway, IPSec Krypteringsprofil. For at sikre automatisk ruteskift til backup-tunnelen skal man aktivere Tunnelovervågning. Dette er en mekanisme, der tjekker, om peer er aktiv ved hjælp af ICMP-trafik. Som destinationsadresse skal IP-adressen på tunnelinterfacet til den peer, som tunnelen opbygges med, angives. Profilen angiver timere og handlinger ved tab af forbindelse. Vent på genopretning – at vente, indtil forbindelsen er genoprettet, Fejlskift — at sende trafikken via en anden rute, hvis en sådan er tilgængelig. Indstillingerne for den anden tunnel er identiske; den anden tunnelinterface og IKE Gateway skal angives.
• Konfiguration af routing
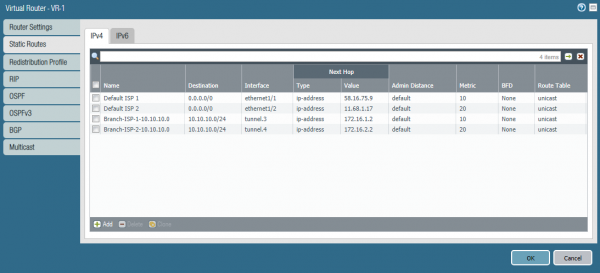
I dette eksempel anvendes statisk routing. På firewall’en PA-1 skal der udover to standardruter angives to ruter til subnettet 10.10.10.0/24 i filialen. Én rute bruger Tunnel-1, den anden Tunnel-2. Ruten gennem Tunnel-1 er den primære, da den har en lavere metrik. Mekanismen Path Monitoring for disse ruter anvendes ikke. Overgangen varetages af Tunnelovervågning.
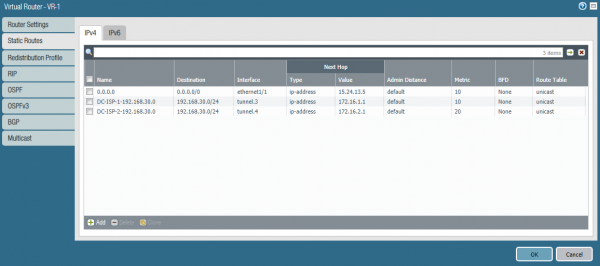
De samme ruter for subnettet 192.168.30.0/24 skal konfigureres på PA-2.
• Konfiguration af netværksregler
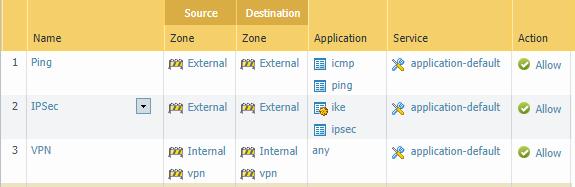
For at tunnelen fungerer, er der behov for tre regler:
- For at fungere Path Monitor tillade ICMP på de eksterne interfaces.
- For IPSec tillade applikationerne ike og ipsec på de eksterne interfaces.
- Tillad trafik mellem de interne subnetter og tunnelinterfaces.
Konklusion
I denne artikel er en løsning til opsætning af en redundant internetforbindelse og Site-to-Site VPN. Vi håber, at informationen har været nyttig, og at læseren har fået indsigt i de teknologier, der anvendes i Palo Alto Networks. Hvis du har spørgsmål til konfigurationen eller ønsker emner til fremtidige artikler, så skriv dem i kommentarerne; vi vil være glade for at svare.
Kilde: habr.com
