

Formålet med denne artikel er at forenkle opsætningen af DHCP-tjenesten til VXLAN BGP EVPN og DFA fabriksbrug ved hjælp af Microsoft Windows Server 2016/2019.
I den officielle dokumentation opsættes DHCP-tjenesten baseret på Microsoft Windows Server 2012 til fabrikken som et SuperScope, der indeholder en Loopback-pulje (i denne pulje er det særlige ved at undtage alle IP-adresser fra puljen (excluded IP address = pool)) og puljer til tildeling af IP-adresser til de faktiske netværk (her er det særlige, at policies konfigureres, hvor DHCP Relay Circuit ID filtreres, og dette DHCP Relay Circuit ID indeholder VNI for netværket, dvs. for en anden pulje vil dette DHCP Relay Circuit ID være lidt anderledes).
For at konfigurere DHCP på Windows-serveren.

1. Opret et superscope. Inden for superscope, opret scope B, S1, S2, S3, …, Sn for subnet B og delnetværkene for hver sektion.
2. I scope B, angiv 'Exclusion Range' til at være hele adresseområdet (så det tilbudte adresseområde ikke må komme fra denne scope).
3. For hver sektion scope Si, angiv en politik, der matcher på Agent Circuit ID med værdien '0108000600XXXXXX', hvor '0108000600' er en fast værdi for alle segmenter, og de 6 cifre 'XXXXXX' er segment-ID-værdien i hexadecimal. Sørg også for at tjekke afkrydsningsfeltet for tilføjelseswildcard (*).
4. Indstil politikens adresseområde til hele området for scope.
Denne artikel indeholder svar på følgende spørgsmål:
Indhold
- ( & )
Introduktion
I dette afsnit er alle de grundlæggende data kort opsummeret: Instruktioner til opsætning af netværksudstyr, RFC'er anvendt i DHCP-pakker i eVPN-fabrikker, samt en kort oversigt over udviklingen af DHCP-serverindstillinger på Microsoft Windows Server 2012 i Cisco-dokumentationen. Derudover er der kort information om Superscope og Policy i DHCP-tjenesten på Microsoft Windows Server.
Hvordan opsættes DHCP Relay på fabrikken VXLAN BGP EVPN, DFA
Opsætningen af DHCP Relay på fabrikken VXLAN BGP EVPN er ikke hovedemnet for denne artikel, da den er ret simpel. Jeg giver links til dokumentationen og et spoiler om opsætninger på netværksudstyret.
Eksempel på opsætning af DHCP Relay på Nexus 9000V v9.2(3)
service dhcp
ip dhcp relay
ip dhcp relay information option
ip dhcp relay information option vpn
interface loopback10
  vrf medlem VRF1
  ip adresse 10.120.0.1/32 tag 1234567
interface Vlan12
  no shutdown
  vrf medlem VRF1
  no ip redirects
  ip adresse 10.120.251.1/24 tag 1234567
  no ipv6 redirects
  fabric forwarding mode anycast-gateway
  ip dhcp relay adresse 10.0.0.5
  ip dhcp relay quelle-interface loopback10
RFC'er, der er implementeret i DHCP Relay-tjenesten i VXLAN BGP EVPN-fabrikker
RFC#6607: Sub-option 151(0x97) — Virtual Subnetvalg
•	Sub-option 151(0x97) - Virtual Subnetvalg (Defineret i RFC#6607)
Bruges til at formidle VRF-relaterede oplysninger til DHCP-serveren i en MPLS-VPN- og VXLAN EVPN multi-tenant-miljø.
Overfører "navnet" på den VRF, klienten befinder sig i.
RFC#5107: Sub-option 11(0xb) — Server ID Override
•	Sub-option 11(0xb) - Server ID Override (Defineret i RFC#5107.)
Serveridentifikatoren (server ID) override sub-option giver DHCP relay-agenten mulighed for at angive en ny værdi for server-ID-optionen, der indsættes af DHCP-serveren i svarpakken. Denne sub-option gør det muligt for DHCP relay-agenten at fungere som den egentlige DHCP-server, så forlængelsesanmodninger kommer til relay-agenten i stedet for DHCP-serveren direkte. Server-ID-overridesub-option indeholder den indkommende interface-IP-adresse, som er IP-adressen på relay-agenten, der er tilgængelig fra klienten. Ved hjælp af disse oplysninger sender DHCP-klienten alle forlængelses- og frigivelsesanmodningspakker til relay-agenten. Relay-agenten tilføjer alle passende sub-options og videresender derefter forlængelses- og frigivelsesanmodningspakker til den oprindelige DHCP-server. For denne funktion er Cisco's proprietære implementering sub-option 152(0x98). Du kan bruge ip dhcp relay sub-option type cisco-kommandoen til at administrere funktionen.
Muligheden bruges til at få klienten til at sende en anmodning om forlængelse af lejeaftalen til den IP-adresse, der bruges i denne mulighed. (I Cisco VXLAN BGP EVPN – dette er Anycast-gatewayadresse for klienten).
RFC#3527: Sub-option 5(0x5) — Linkvalg
Sub-option 5(0x5) - Linkvalg (Defineret i RFC#3527.)

Linkvalgs-sub-option giver en mekanisme til at adskille det subnet/link, som DHCP-klienten befinder sig på, fra gatewayadressen (giaddr), som kan bruges til at kommunikere med relay-agenten af DHCP-serveren. Relay-agenten vil indstille sub-optionen til det korrekte abonnent-subnet, og DHCP-serveren vil bruge den værdi til at tildele en IP-adresse snarere end giaddr-værdien. Relay-agenten vil indstille giaddr til sin egen IP-adresse, så DHCP-beskeder kan videresendes over netværket. For denne funktion er Cisco's proprietære implementering sub-option 150(0x96). Du kan bruge ip dhcp relay sub-option type cisco-kommandoen til at administrere funktionen.
Netværksadressen, som klienten har brug for en IP-adresse fra.
Evolutionsdokumentation fra Cisco vedrørende opsætning af DHCP på Microsoft Windows Server 2012
Jeg inkluderede denne sektion, fordi der er en positiv tendens fra leverandøren:
Dokumentationen indeholder kun konfigurationen af DHCP Relay på netværksudstyret.
Til opsætning af DHCP på Windows Server 2012 blev der brugt en anden artikel:
I denne artikel angives, at der er brug for et eget SuperScope og et eget sæt Loopback-adresser for hvert netværk/VNI:
Hvis der kræves flere DHCP-scopes til flere subnetter, skal du oprette en LoopbackX pr. subnet/vlan på alle LEAFS og oprette et superscope med et loopbackX-rangescope og den faktiske klient-IP-subnetscope pr. vlan.
Vi har tilføjet indstillinger for Windows 2012 Server til dokumentationen om opsætning af netværksudstyr. For alle anvendte adressepuljer er der brug for ét SuperScope i datacentret, og dette SuperScope er grænsen for datacentret:
Opret Superscope for alle scopes, som du ønsker at anvende til Option 82-baserede politikker.
Bemærk
Superscope bør kombinere alle scopes og fungere som den administrative grænse.
Der er meget kortfattet beskrevet om alt:
Lad os antage, at switchen bruger adressen fra subnet B (det kan være backbone-subnettet, administrationssubnettet eller et hvilket som helst kundebestemt subnet til dette formål) til at kommunikere med Windows DHCP-serveren. I DFA har vi subnetter S1, S2, S3, …, Sn for segmenterne s1, s2, s3, …, sn.

For at konfigurere DHCP på Windows-serveren:

1. Opret et superscope. Inden for superscopet skal du oprette scope B, S1, S2, S3, …, Sn for subnet B og subnettene for hvert segment.
2. I scope B skal du specificere 'Udelukkelsesområde' til at være hele adresseområdet (så det tilbudte adresseområde ikke må komme fra dette scope).
3. For hver segment scope Si skal du specificere en politik, der matcher på Agent Circuit ID med værdien '0108000600XXXXXX', hvor '0108000600' er en fast værdi for alle segmenter, de 6 tal "XXXXXX" er segment-ID-værdien i hexadecimalt format. Sørg også for at markere afkrydsningsfeltet for Tilføj wildcard (*).
4. Indstil politikadresseområdet til at være hele området for scope.
DHCP i Microsoft Windows Server (superscope & politik)
Superscope er en administrativ funktion af en DHCP-server, der kan bruges til at gruppere flere scopes som en enkelt administrativ enhed. Superscope gør det muligt for en DHCP-server at levere lejeaftaler fra mere end én scope til klienter på et enkelt fysisk netværk. Scopes, der tilføjes til et superscope, kaldes medlems-scopes. Hvad er SuperScope – det er en funktion, der gør det muligt at samle flere puljer af IP-adresser i en administrativ enhed. For at annoncere IP-adresser fra flere puljer til brugere i et enkelt fysisk netværk (i et VLAN). Hvis en forespørgsel kommer til en adressepulje som en del af SuperScope, kan du udstede en adresse til klienten fra en anden Scope, der indgår i dette SuperScope.
DHCP-serverrollen i Windows Server 2012 introducerer en ny funktion, der gør det muligt at oprette IPv4-politikker, der specificerer brugerdefinerede IP-adresse- og options tildelinger til DHCP-klienter baseret på en række betingelser.

Den politikbaserede tildelingsfunktion (PBA) giver dig mulighed for at gruppere DHCP-klienter efter specifikke attributter baseret på felter indeholdt i DHCP-klientanmodningspakke. PBA muliggør målrettet administration og større kontrol over konfigurationsparametrene, der leveres til netværksenheder med DHCP.
Politikker – gør det muligt at tildele IP-adresser til brugere afhængigt af brugertypen eller parametret. Cisco-ingeniører bruger politikker i Windows Server 2012 til filtrering efter VNI (Virtual Network Identifier).
Hoveddel
I dette afsnit præsenteres resultaterne af undersøgelser, hvorfor det ikke understøttes, hvordan det fungerer (logikken), hvad der er nyt, og hvordan det nye kan hjælpe os.
Hvorfor understøttes Microsoft Windows Server 2000/2003/2008 ikke?
Microsoft Windows Server 2008 og tidligere versioner håndterer ikke mulighed 82 (Option 82) og sender tilbagepakkens svar uden mulighed 82.
- Anmodningen fra klienten sendes som Broadcast (DHCP Discover).
- Udstyret (Nexus) sender pakken til DHCP-serveren (DHCP Discover + Option 82).
- DHCP-serveren modtager pakken, behandler den og sender tilbage, men uden mulighed 82. (DHCP Offer – uden option 82)
- Udstyret (Nexus) modtager pakken fra DHCP-serveren. (DHCP Offer) Men sender ikke denne pakke til den endelige bruger.
Data fra snifferen – på Windows Server 2008 og på DHCP-klientenWindows Server 2008 modtager anmodningen fra netværksudstyret. (Option 82 er til stede i listen)
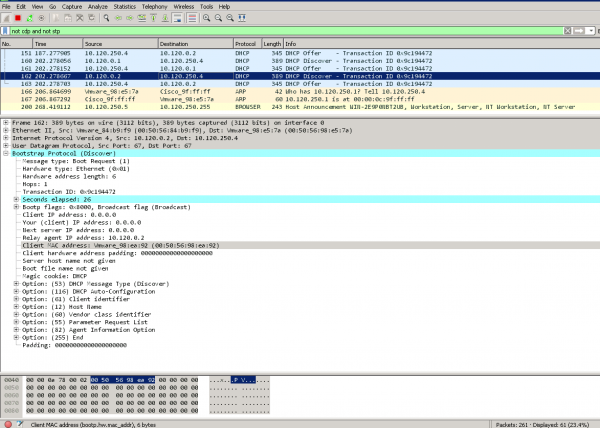
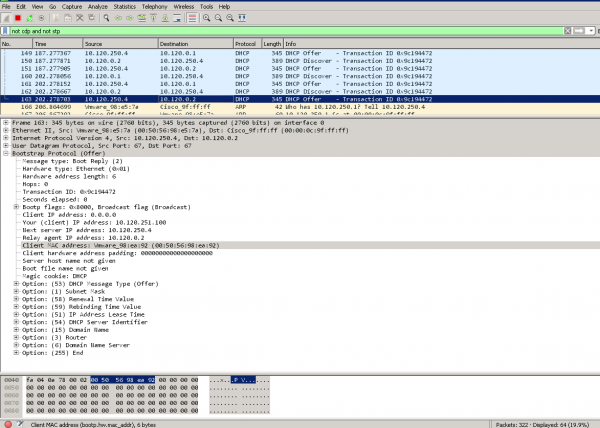
Windows Server 2008 sender et svar til netværksudstyret. (Option 82 er ikke til stede i options-listen i pakken)
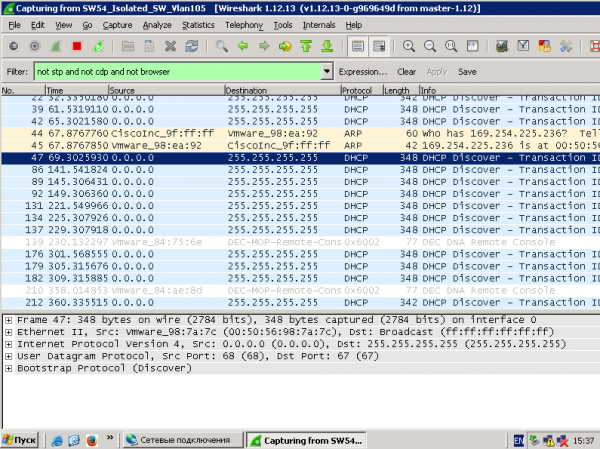
Anmodningen fra klienten – der er DHCP Discover til stede, og DHCP Offer er fraværende
Statistik på netværksudstyret:
NEXUS-9000V-SW-1# vis ip dhcp relay-statistikker
----------------------------------------------------------------------
Meddelsetype             Rx              Tx           Drops
----------------------------------------------------------------------
Discover                  8               8               0
Offer                     8               8               0
Request(*)                0               0               0
Ack                       0               0               0
Release(*)                0               0               0
Decline                   0               0               0
Inform(*)                 0               0               0
Nack                      0               0               0
----------------------------------------------------------------------
Total                    16              16               0
----------------------------------------------------------------------

DHCP L3 FWD:
Total modtagne pakker                           :         0
Total videresendte pakker                        :         0
Total droppede pakker                            :         0
Non DHCP:
Total modtagne pakker                           :         0
Total videresendte pakker                        :         0
Total droppede pakker                            :         0
DROP:
DHCP Relay ikke aktiveret                        :         0
Ugyldig DHCP meddelelsestype                     :         0
Interface-fejl                                   :         0
Tx-fejl mod server                               :         0
Tx-fejl mod klient                               :         0
Ukendt output-interface                          :         0
Ukendt vrf eller interface for server            :         0
Maks antal hop overskredet                       :         0
Option 82 validering mislykkedes                 :         0
Pakken er fejlformateret                          :         0
Relay Trusted port ikke konfigureret             :         0
DHCP-anmodning droppet på MCT                    :         0
*  -  Disse tællere viser korrekt værdi, når switchen
modtager DHCP-anmodningspakke med destinations-ip som broadcast-adresse. Hvis anmodningen er unicast, vil den være HW-switching
NEXUS-9000V-SW-1#
Hvorfor er opsætningen så vanskelig i Microsoft Windows Server 2012?
I Microsoft Windows Server 2012 understøttes RFC#3527 (Option 82 Sub-option 5(0x5) — Link Selection) endnu ikke.
Men funktionaliteten Policy er allerede implementeret.
Sådan fungerer det:
- Microsoft Windows Server 2012 har et super-pul (SuperScope), der indeholder Loopback-adresser og puljer til reelle netværk.
- Valget af pulje til udlevering af IP-adresse falder ind under SuperScope, da svaret kom fra DHCP Relay med kildeadressen Loopback, som er en del af SuperScope.
- Ved at bruge Policy vælger forespørgslen fra Superscope den medlemspulje, hvis VNI er indeholdt i Option 82 Suboption 1 Agent Circuit ID. (“0108000600” + 24 bit VNI + 24 bit værdier, som jeg ikke kender, men sniffere viser værdier 0 i dette felt.)
Hvordan forenkles opsætningen i Microsoft Windows Server 2016/2019?
I Microsoft Windows Server 2016 er funktionen RFC#3527 implementeret. Det vil sige, at Windows Server 2016 kan genkende det korrekte netværk fra attributten Option 82 Sub-option 5(0x5) — Link Selection.
Der opstår straks 3 spørgsmål:
- Kan vi undvære Superscope?
- Kan vi undvære Policy og konvertering af VNI til hexadecimalt format?
- Kan vi undvære Scope for Loopback-adresser DHCP Source?
Q. Kan vi undvære Superscope?
A. Ja, scope kan oprettes direkte i IPv4-adresseområdet.
Q. Kan vi undvære Policy og konvertering af VNI til hexadecimalt format?
A. Ja, netværksvalget sker på baggrund af Option 82 Suboption 0x5.
Q. Kan vi undvære Scope for Loopback-adresser DHCP Source?
A. Nej, det kan vi ikke. For i Microsoft Windows Server 2016/2019 er der beskyttelse mod ondsindede DHCP-forespørgsler. Det vil sige, at alle forespørgsler fra adresser, der ikke er i DHCP-serverpuljen, betragtes som ondsindede.
 Note
Alle relay-agent IP-adresser (GIADDR) skal være en del af et aktivt DHCP-scope IP-adresseområde. Enhver GIADDR uden for DHCP-scope IP-adresseområder betragtes som en rogue relay, og Windows DHCP-serveren vil ikke anerkende DHCP-klientanmodninger fra disse relay-agenter.

Et særligt scope kan oprettes for at "autorisere" relay-agenter. Opret et scope med GIADDR (eller flere, hvis GIADDR'erne er sekventielle IP-adresser), udeluk GIADDR-adressen(e) fra distribution, og så aktiver scope. Dette vil autorisere relay-agenterne, mens GIADDR-adresserne forhindres i at blive tildelt.
Det vil sige, at for at konfigurere en Microsoft Windows Server 2016/2019 DHCP-pulje for VXLAN BGP EVPN fabrikken kræves kun:
- Oprette en pulje for Relay-kildeadresser.
- Oprette en pulje for klientnetværk.
Hvad der ikke er nødvendigt (men kan konfigureres og vil fungere, og ikke vil være til hinder for operationen):
- Oprette Policy.
- Oprette SuperScope.
EksempelEksempel på konfiguration af DHCP-server (der er 2 reelle DHCP-klienter — klienter tilsluttet VXLAN-fabrikken).
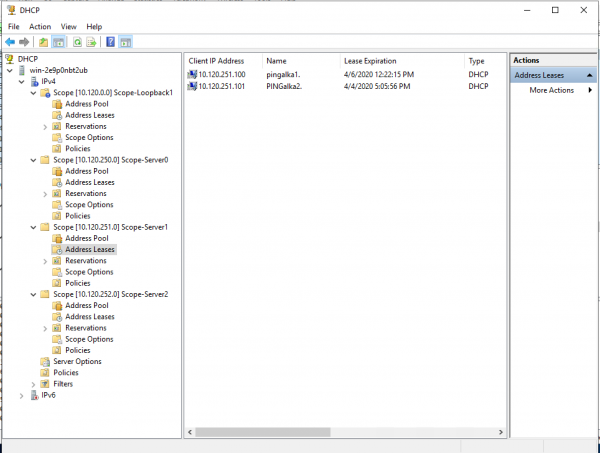
Eksempel på konfiguration af brugerpulje:
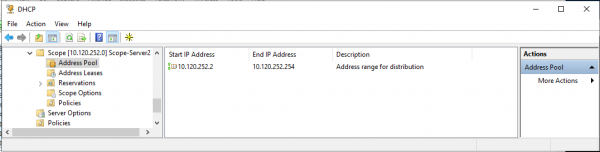
Eksempel på konfiguration af brugerpulje (valgte politikker — for at bevise, at politikkerne ikke blev brugt til korrekt drift af puljen):
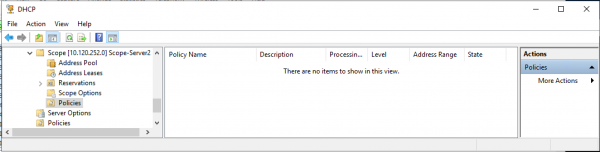
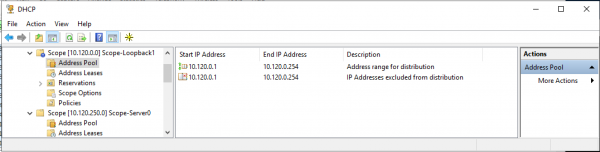
Eksempel på konfiguration af pulje for Relay-kildeadresser DHCP (adresserne til udlevering svarer fuldt ud til udelukkelsen fra adressepuljen):
Opsætning af DHCP-tjenesten på Microsoft Windows Server 2019
Konfiguration af loopback-adressepuljer (source) til DHCP Relay.
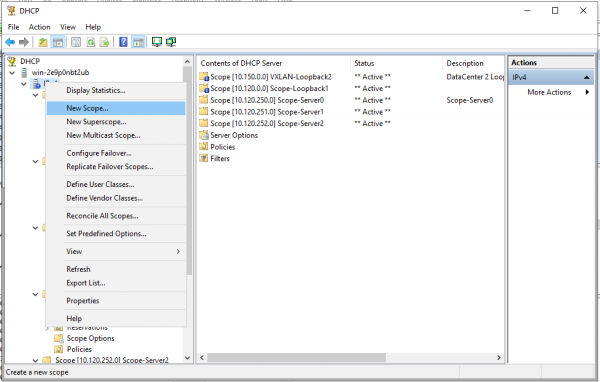
Opretter et nyt puljeområde (Scope) i IPv4-rummet.
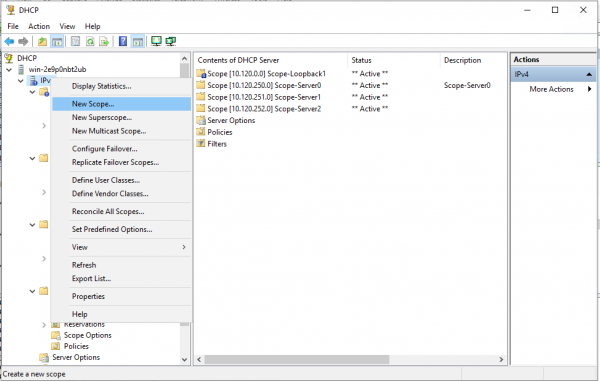
Guiden til oprettelse af pulje. «Næste >»
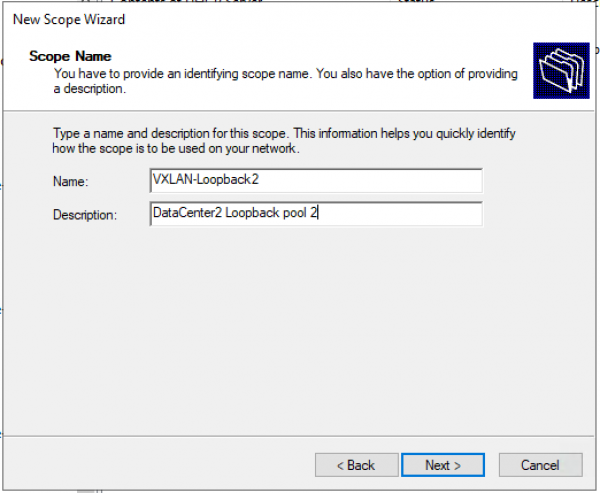
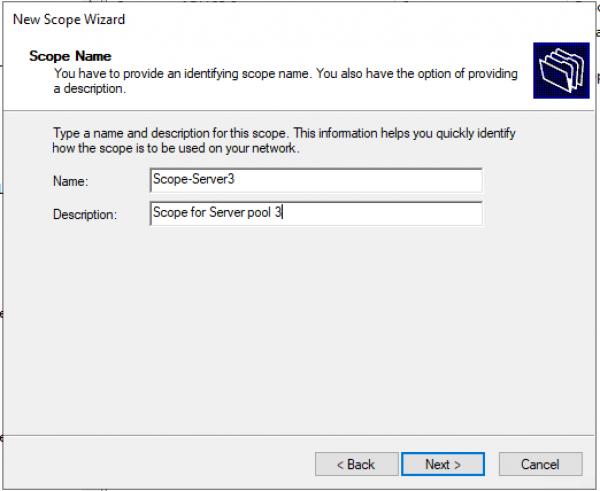
Indtaster puljens navn og beskrivelse (Description).
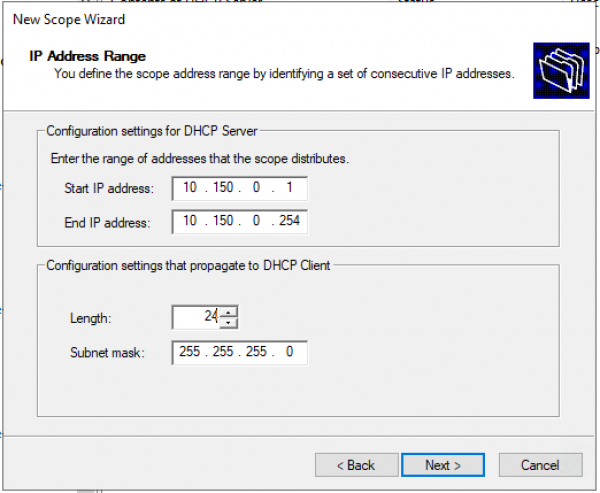
Definerer IP-adresseområdet for loopback og masken for puljen.
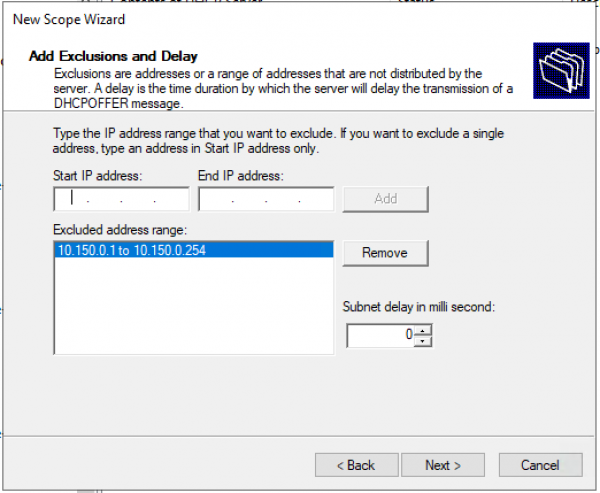
Tilføjer undtagelser. Undtagelsesområdet skal stemme helt overens med puljeområdet.
Lejetid. «Næste >»
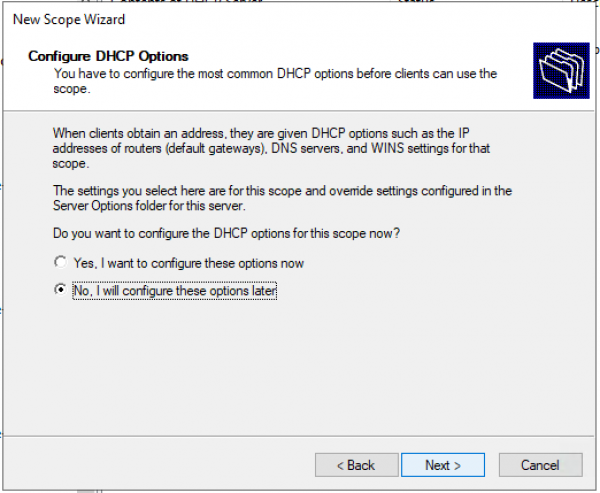
Anmodning: Vil du konfigurere DHCP-indstillinger nu (DNS, WINS, Gateway, Domæne) eller gøre det senere? Det vil være hurtigere at svare nej og aktivere puljen manuelt senere. Eller gå hele vejen igennem uden at udfylde nogen oplysninger og aktivere puljen til sidst i guiden.
Bekræfter, at indstillingerne ikke er konfigureret, og puljen ikke er aktiveret. «Afslut»
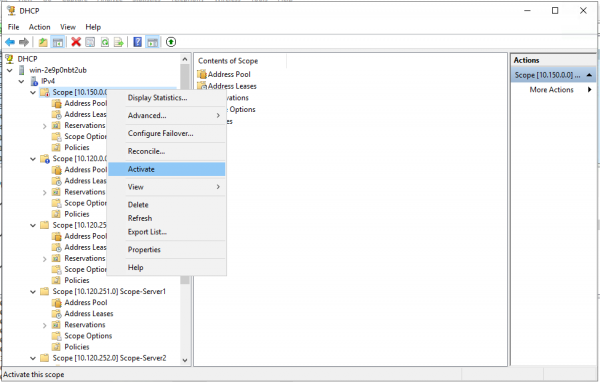
Aktiverer puljen manuelt. — Vælger Scope og i kontekstmenuen — vælger «Aktiver».
Opretter en pulje til brugere/servers.
Opretter en ny pulje.
Guiden til oprettelse af pulje. «Næste >»
Indtaster puljens navn og beskrivelse (Description).
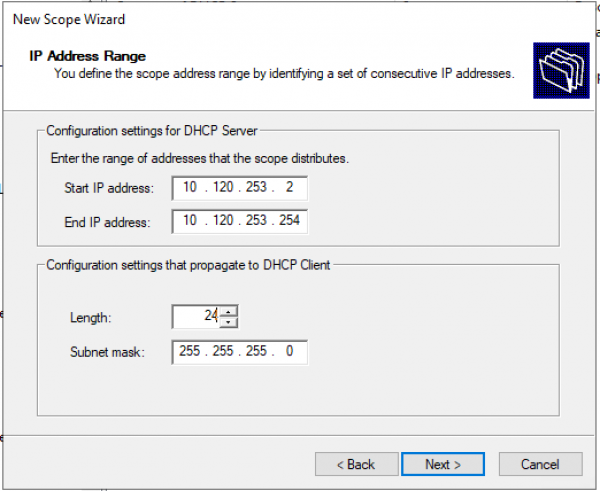
Definerer IP-adresseområdet for loopback og masken for puljen.
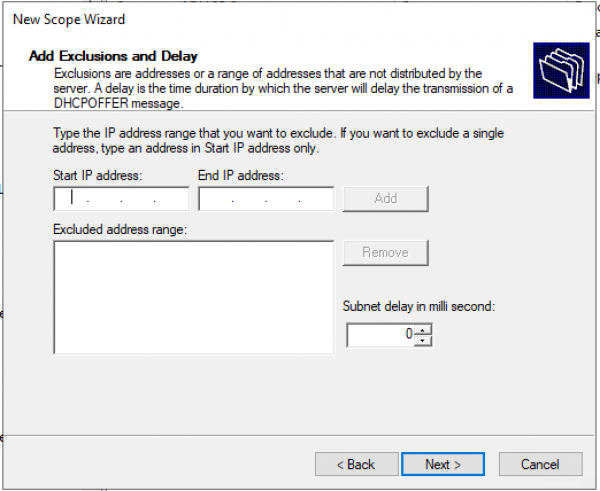
Tilføjer undtagelser. (Som standard kræves der ikke undtagelser) «Næste >»
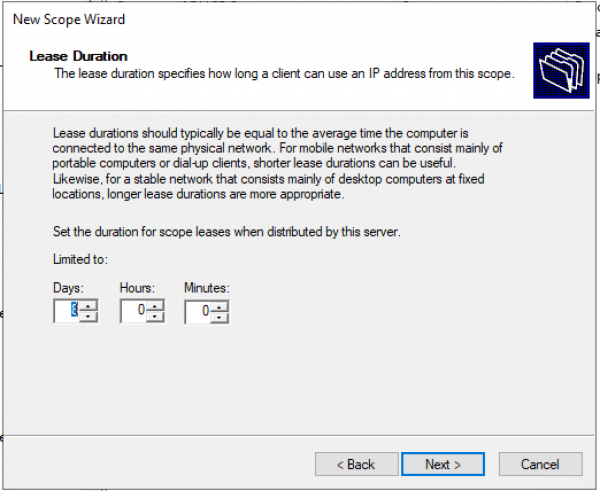
Lejetid. «Næste >»
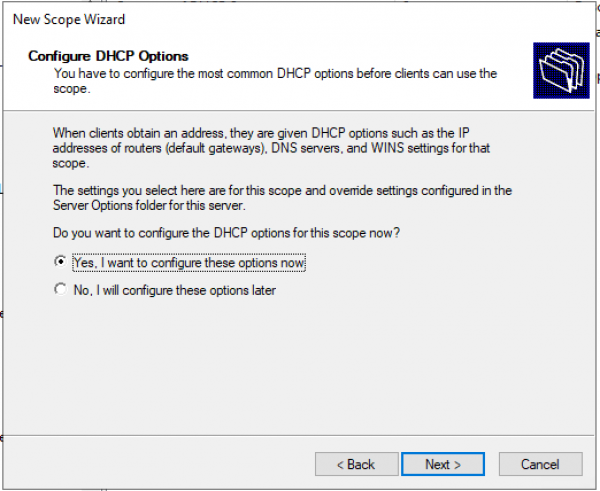
Anmodning: Vil du konfigurere DHCP-indstillinger nu (DNS, WINS, Gateway, Domæne) eller gøre det senere? Ja, vi konfigurerer nu.
Indtaster standardgateway-adressen.
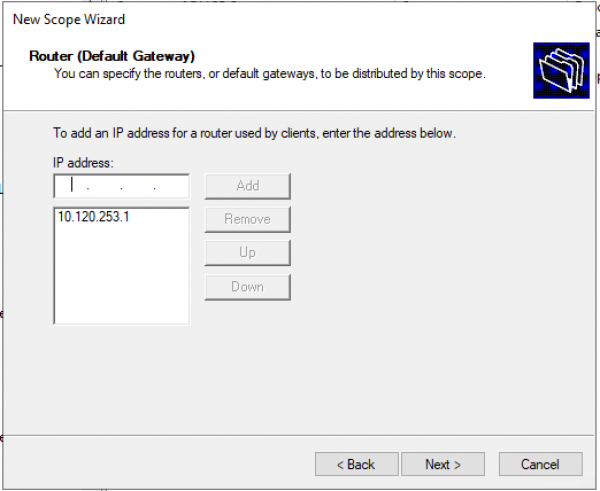
Indtaster domænet og adresserne til DNS-serverne.
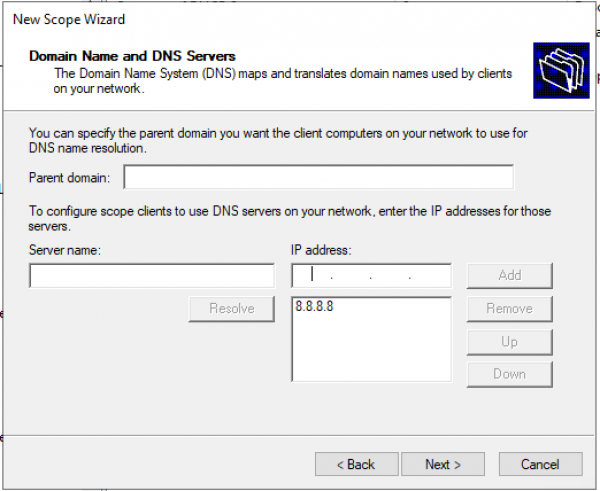
Indtaster IP-adresser til WINS-serverne.
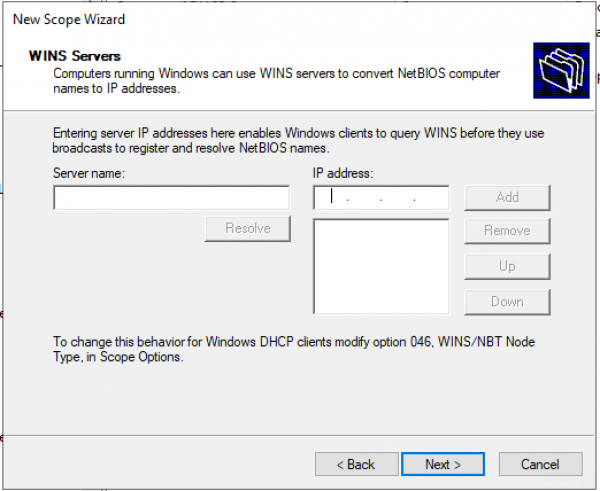
Aktivering af Scope.
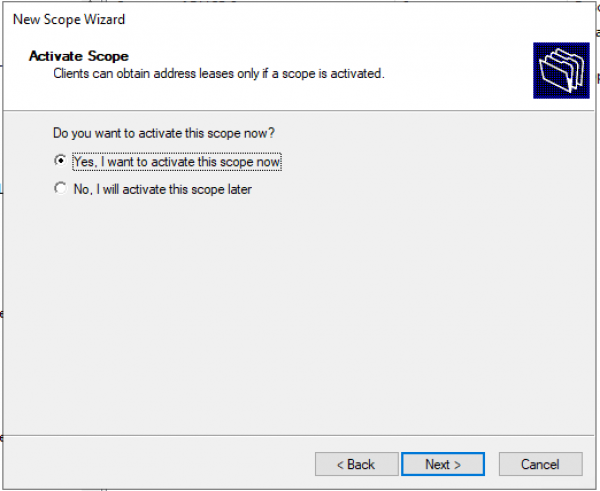
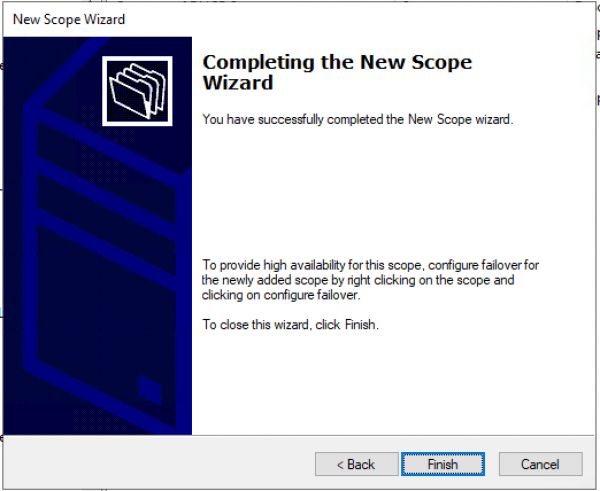
Puljen er konfigureret. «Afslut»
Konklusion
Brugen af Windows Server 2016/2019 mindsker kompleksiteten ved at konfigurere DHCP-serveren for VXLAN-fabrikken (eller en hvilken som helst anden fabrik). (Ingen specielle bundter kræves til IT-specialister: Network/Agent Circuit ID til at skrive filtre.)
Vil konfigurationen til Windows Server 2012 fungere på de nye servere 2016/2019 – ja, det vil den.
Dette dokument indeholder links til 2 versioner: 7.X og 9.3. Dette skyldes, at version 7.0(3)I7(7) er Cisco's foreslåede udgivelse, mens version 9.3 er den mest innovative (inklusiv støtte til multicast gennem VXLAN Multisite).
Liste over kilder
Kilde: habr.com
