

Bem. overs.: af denne cyklus var dedikeret til at introducere mulighederne for Istio og demonstrere dem i praksis, — fintjusteret routing og håndtering af netværkstrafik. Nu vil vi tale om sikkerhed: I demonstration af de relaterede grundlæggende funktioner bruger forfatteren identity-tjenesten Auth0, men også andre udbydere kan konfigureres på samme måde.
Vi har opsat et Kubernetes-cluster, hvor vi har implementeret Istio og et eksempel på mikrotjenesteapplikationen Sentiment Analysis, hvilket demonstrerer mulighederne for Istio.
Med Istio har vi formået at holde størrelsen af tjenesterne lille, da de ikke har brug for at implementere lag som genforbindelse (Retries), tidsgrænser (Timeouts), automatiske afbrydere (Circuit Breakers), sporingsfunktioner (Tracing) og overvågning (Monitoring). Desuden har vi anvendt teknikker til avanceret testning og deployment: A/B-testning, spejling og kanary-udrulning.
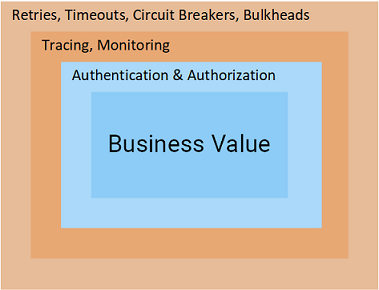
I det nye materiale vil vi dykke ned i de endelige lag på vejen til business value: autentificering og autorisering — og i Istio er det en fornøjelse!
Autentificering og autorisering i Istio
Jeg ville aldrig have troet, at jeg ville blive inspireret af autentificering og autorisering. Hvad kan Istio så tilbyde fra et teknologisk synspunkt for at gøre disse emner spændende og endda inspirerende for jer også?
Svaret er simpelt: Istio overfører ansvaret for disse funktioner fra jeres tjenester til proxy'en Envoy. Når anmodningerne når frem til tjenesterne, er de allerede autentificerede og autoriserede, så I kan blot fokusere på at skrive nyttig forretningskode.
Lyder godt? Lad os tage et kig indeni!
Autentificering med Auth0
Som server til identitets- og adgangsstyring bruger vi Auth0, som har en gratis prøveversion, er intuitiv at bruge og som jeg simpelthen kan lide. De samme principper kan dog også anvendes på hvilken som helst anden : KeyCloak, IdentityServer og mange andre.
For at komme i gang skal du gå til med din konto, oprette en tenant (tenant — 'lejer', en logisk isoleringsenhed, se nærmere i — red. anm.) og gå til Applications > Default App, og vælge Domæne, som vist på skærmbilledet nedenfor:
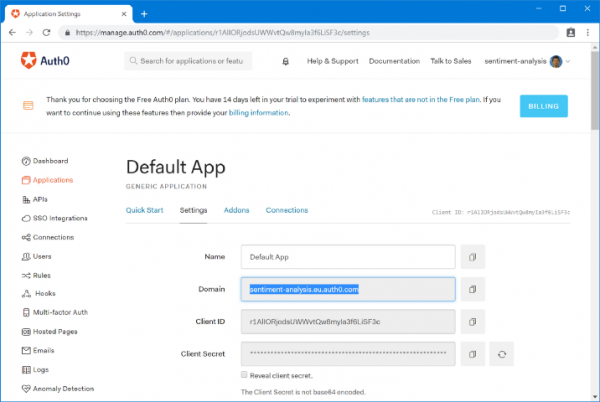
Angiv dette domæne i filen resource-manifests/istio/security/auth-policy.yaml ():
apiVersion: authentication.istio.io/v1alpha1
kind: Policy
metadata:
  name: auth-policy
spec:
  targets:
  - name: sa-web-app
  - name: sa-feedback
  origins:
  - jwt:
      issuer: "https://{YOUR_DOMAIN}/"
      jwksUri: "https://{YOUR_DOMAIN}/.well-known/jwks.json"
  principalBinding: USE_ORIGIN
Med denne ressource konfigurerer Pilot (en af de tre grundlæggende komponenter i Control Plane i Istio — red.) Envoy til at autentificere forespørgsler, før de videresendes til tjenesterne: sa-web-app og sa-feedback. Samtidig gælder konfigurationen ikke for tjenestens Envoy'er sa-frontend, hvilket tillader os at lade frontend'en være uautentificeret. For at anvende politikken (Policy), kør kommandoen:
$ kubectl apply -f resource-manifests/istio/security/auth-policy.yaml
policy.authentication.istio.io “auth-policy” created
Gå tilbage til siden og foretag en forespørgsel — du vil se, at den afsluttes med status 401 Unauthorized. Lad os nu omdirigere frontend-brugere til autentificering med Auth0.
Autentificering af forespørgsler med Auth0
For at autentificere slutbrugerens forespørgsler skal du oprette et API i Auth0, der repræsenterer de autentificerede tjenester (reviews, details og ratings). For at oprette API'en, gå til Auth0 Portal > APIs > Create API og udfyld formularen:
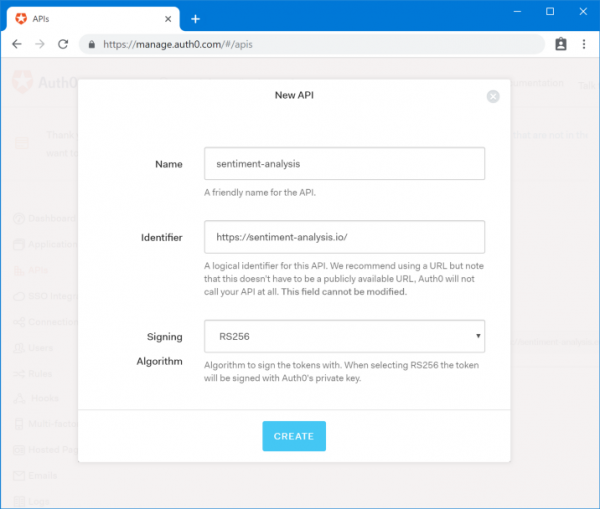
En vigtig information her er Identifier, som vi senere vil bruge i scriptet. Lad os nedskrive det:
- Audience: {YOUR_AUDIENCE}
De øvrige nødvendige oplysninger findes på Auth0 Portal under Applications — vælg Test Application (oprettes automatisk sammen med API'en).
Her vil vi notere:
- Domæne: {YOUR_DOMAIN}
- Client Id: {YOUR_CLIENT_ID}
Scroll ned til tekstfeltet Test Application Allowed Callback URLs (tilladte URL'er til callback), hvor vi angiver den URL, som anmodningen skal sendes til, efter autentificeringen er afsluttet. I vores tilfælde er det: http://{EXTERNAL_IP}/callback
Og forAllowed Logout URLs (tilladte URL'er til logout) tilføjer vi: http://{EXTERNAL_IP}/logout
Lad os gå til frontend'en.Opdatering af frontend
Skift til grenen
auth0 af repository'et [istio-mastery] . I denne gren er frontend-koden ændret, så brugere omdirigeres til Auth0 for autentificering og bruger JWT-token i forespørgsler til de øvrige tjenester. Den sidstnævnte er implementeret som følger (analyzeSentence() { fetch('/sentiment', { method: 'POST', headers: { 'Content-Type': 'application/json', 'Authorization': `Bearer ${auth.getAccessToken()}` // Access Token }, body: JSON.stringify({ sentence: this.textField.getValue() }) }) .then(response => response.json()) .then(data => this.setState(data)); }):
analyzeSentence() {
    fetch('/sentiment', {
        method: 'POST',
        headers: {
            'Content-Type': 'application/json',
            'Authorization': `Bearer ${auth.getAccessToken()}` // Access Token
        },
        body: JSON.stringify({ sentence: this.textField.getValue() })
    })
        .then(response => response.json())
        .then(data => this.setState(data));
}
For at overføre frontend til at bruge tenant-data i Auth0, skal du åbne sa-frontend/src/services/Auth.js og erstatte værdierne, vi har noteret ovenfor ():
const Config = {
    clientID: '{YOUR_CLIENT_ID}',
    domain:'{YOUR_DOMAIN}',
    audience: '{YOUR_AUDIENCE}',
    ingressIP: '{EXTERNAL_IP}' \/\/ Bruges til omdirigering efter autentificering
}
Appen er klar. Angiv dit Docker ID i nedenstående kommandoer, når du bygger og deployer de foretagne ændringer:
$ docker build -f sa-frontend\/Dockerfile
 -t $DOCKER_USER_ID\/sentiment-analysis-frontend:istio-auth0
 sa-frontend

$ docker push $DOCKER_USER_ID\/sentiment-analysis-frontend:istio-auth0

$ kubectl set image deployment\/sa-frontend
 sa-frontend=$DOCKER_USER_ID\/sentiment-analysis-frontend:istio-auth0
Prøv appen! Du vil blive omdirigeret til Auth0, hvor du skal logge ind (eller registrere dig), hvorefter du vil blive sendt tilbage til siden, hvor der vil blive foretaget autentificerede forespørgsler. Hvis du derimod prøver de nævnte kommandoer med curl i de første dele af artiklen, vil du få koden 401 Status Code, der signalerer, at forespørgslen ikke er autoriseret.
Lad os tage det næste skridt — autorisere forespørgsler.
Authorization with Auth0
Autentificering gør det muligt for os at forstå, hvem brugeren er, men for at finde ud af, hvad de har adgang til, kræves der autorisering. Istio tilbyder også værktøjer til dette.
Som et eksempel vil vi oprette to brugergrupper (se diagrammet nedenfor):
- Brugere (users) — med adgang kun til tjenesterne SA-WebApp og SA-Frontend;
- Moderators (moderators) — med adgang til alle tre tjenester.
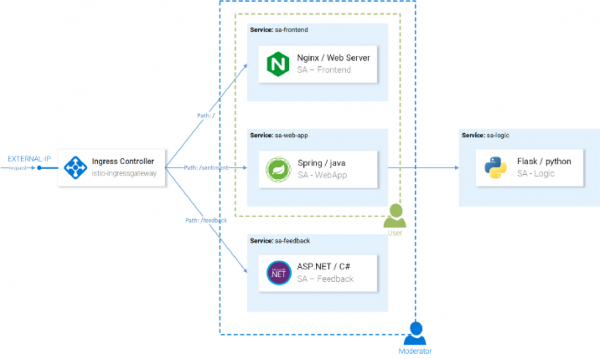
Konceptet for autorisering
For at oprette disse grupper vil vi bruge Auth0 Authorization-udvidelsen og give dem forskellige niveauer af adgang ved hjælp af Istio.
Installation og konfiguration af Auth0 Authorization
På Auth0-portalen går du til udvidelserne (Extensions) og installerer Auth0 Authorization. Efter installationen skal du gå til Authorization Extension, og dernæst til konfigurationen af tenant’en ved at klikke til højre ovenfor og vælge den relevante menuindstilling (Configuration). Aktivér grupper (Groups) og klik på knappen for at offentliggøre reglerne (Publish rule).
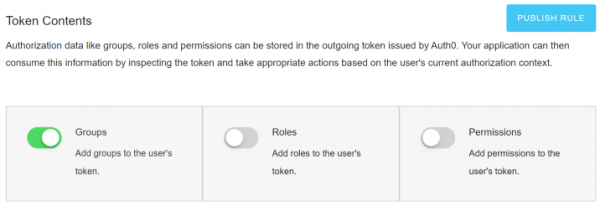
Oprettelse af grupper
I Authorization Extension går du til Groups og opretter en gruppe Moderators. Da vi vil betragte alle autentificerede brugere som almindelige, er der ikke behov for at oprette en ekstra gruppe til dem.
Vælg gruppen Moderators, klik på Add Members, tilføj din primære konto. Lad nogle brugere være uden nogen gruppe for at sikre, at adgangen for dem er blokkeret. (Nye brugere kan oprettes manuelt via Auth0 Portal > Brugere > Opret bruger.)
Tilføj Group Claim til Access Token
Brugere er tilføjet til grupper, men denne information skal også afspejles i adgangstokens. For at overholde OpenID Connect og samtidig returnere de grupper, vi har brug for, skal tokenet tilføje sin . Implementeres gennem Auth0-regler.
For at oprette en regel skal du gå til Auth0 Portal under Regler, klik på Opret regel og vælge en tom regel fra skabelonerne.
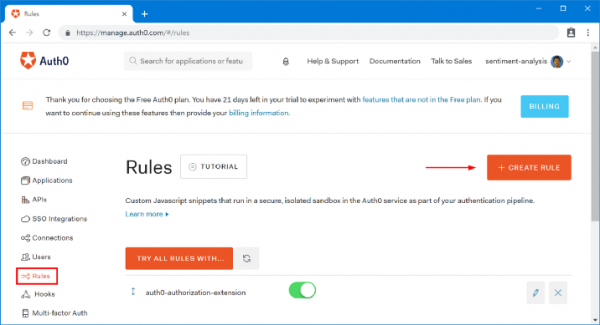
Kopier koden nedenfor og gem den som en ny regel Add Group Claim ():
function (user, context, callback) {
    context.accessToken['https://sa.io/group'] = user.groups[0];
    return callback(null, user, context);
}Bemærk: denne kode tager den første gruppe af brugeren, som er defineret i Authorization Extension, og tilføjer den til adgangstokenet som en custom claim (under sit eget navneområde, som krævet af Auth0).
Gå tilbage til siden Regler og kontroller, at du har to regler, der er skrevet i følgende rækkefølge:
- auth0-authorization-extension
- Add Group Claim
Rækkefølgen er vigtig, fordi gruppefeltet asynkront modtager reglen auth0-authorization-extension og derefter tilføjes som claim ved den anden regel. Resultatet bliver et sådant access-token:
{
 "https://sa.io/group": "Moderators",
 "iss": "https://sentiment-analysis.eu.auth0.com/",
 "sub": "google-oauth2|196405271625531691872"
 // [forkortet for læsbarhed]
}
Nu skal Envoy-proxyen konfigureres til at kontrollere brugeradgang, hvor gruppen trækkes fra claim (https://sa.io/group) i det returnerede access-token. Dette er emnet for næste afsnit af artiklen.
Autoriseringskonfiguration i Istio
For at autoriseringen kan fungere, skal RBAC aktiveres for Istio. Vi vil bruge følgende konfiguration:
apiVersion: "rbac.istio.io/v1alpha1"
kind: RbacConfig
metadata:
  name: default
spec:
  mode: 'ON_WITH_INCLUSION'                     # 1
  inclusion:
    services:                                   # 2
    - "sa-frontend.default.svc.cluster.local"
    - "sa-web-app.default.svc.cluster.local"
    - "sa-feedback.default.svc.cluster.local"
Forklaringer:
- 1 — aktiverer vi RBAC kun for de tjenester og navneområder, der er nævnt i feltet
Inclusion; - 2 — angiver vi listen over vores tjenester.
Vi anvender konfigurationen med følgende kommando:
$ kubectl apply -f resource-manifests/istio/security/enable-rbac.yaml
rbacconfig.rbac.istio.io/default created
Nu kræver alle tjenester rollebaseret adgangskontrol (Role-Based Access Control). Med andre ord er adgangen til alle tjenester blokeret og vil føre til svaret RBAC: access denied. Lad os nu give adgang til autoriserede brugere.
Adgangskonfiguration for almindelige brugere
Alle brugere skal have adgang til SA-Frontend og SA-WebApp-tjenesterne. Dette implementeres ved hjælp af følgende Istio-ressourcer:
- ServiceRole — definerer de rettigheder, som brugeren har;
- ServiceRoleBinding — definerer, hvem denne ServiceRole gælder for.
For almindelige brugere vil vi give adgang til bestemte tjenester ():
apiVersion: "rbac.istio.io/v1alpha1"
kind: ServiceRole
metadata:
  name: regular-user
  namespace: default
spec:
  rules:
  - services:
    - "sa-frontend.default.svc.cluster.local"
    - "sa-web-app.default.svc.cluster.local"
    paths: ["*"]
    methods: ["*"]
Og gennem regular-user-binding vil vi anvende ServiceRole til alle besøgende på siden ():
apiVersion: "rbac.istio.io/v1alpha1"
kind: ServiceRoleBinding
metadata:
  name: regular-user-binding
  namespace: default
spec:
  subjects:
  - user: "*"
  roleRef:
    kind: ServiceRole
    name: "regular-user"
Betyder "alle brugere", at også ikke-autentificerede brugere får adgang til SA WebApp? Nej, politikken vil kontrollere gyldigheden af JWT-token.
Vi anvender konfigurationerne:
$ kubectl apply -f resource-manifests/istio/security/user-role.yaml
servicerole.rbac.istio.io/regular-user created
servicerolebinding.rbac.istio.io/regular-user-binding created
Adgangskonfiguration for moderatorer
For moderatorer vil vi inkludere adgang til alle tjenester ():
apiVersion: "rbac.istio.io/v1alpha1"
kind: ServiceRole
metadata:
  name: mod-user
  namespace: default
spec:
  rules:
  - services: ["*"]
    paths: ["*"]
    methods: ["*"]
Men vi ønsker sådanne rettigheder kun for de brugere, hvis access-token indeholder claim https://sa.io/group med værdien Moderators ():
apiVersion: "rbac.istio.io/v1alpha1"
kind: ServiceRoleBinding
metadata:
  name: mod-user-binding
  namespace: default
spec:
  subjects:
  - properties:
      request.auth.claims[https://sa.io/group]: "Moderators"
  roleRef:
    kind: ServiceRole
name: "mod-user"
Vi anvender konfigurationerne:
$ kubectl apply -f resource-manifests/istio/security/mod-role.yaml
servicerole.rbac.istio.io/mod-user created
servicerolebinding.rbac.istio.io/mod-user-binding created
På grund af caching i envoy'er kan det tage et par minutter, før autorisationsreglerne træder i kraft. Efter dette kan du være sikker på, at brugerne og moderatorerne har forskellige adgangsniveauer.
Konklusion på dette afsnit
Seriøst, har du nogensinde set en mere simpel, problemløs, skalerbar og sikker tilgang til autentifikation og autorisation?
Kun tre Istio-ressourcer (RbacConfig, ServiceRole og ServiceRoleBinding) var nødvendige for at opnå fin kontrol over autentikationen og autorisationen af slutbrugernes adgang til tjenesterne.
Desuden har vi taget hånd om disse problemer uden for vores tjenester i envoy’er og opnået:
- en reduktion af mængden af standardkode, hvor problemer med sikkerhed og bugs kan opstå;
- en nedbringelse af dumme situationer, hvor en endpoint var tilgængelig eksternt og glemte at rapportere om det;
- en eliminering af behovet for at opdatere alle tjenester ved hver tilføjelse af en ny rolle eller ret;
- at nye tjenester forbliver enkle, sikre og hurtige.
Output
Istio giver teams mulighed for at fokusere deres ressourcer på forretningens vigtige opgaver uden at påføre begrænsninger til tjenesterne, hvilket bringer dem tilbage til en 'micro' status.
Artiklen (i tre dele) gav grundlæggende viden og en klar praktisk vejledning til at komme i gang med Istio i rigtige projekter.
P.S. fra oversætteren
Læs også på vores blog:
- «Tilbage til mikrotjenester sammen med Istio»: , ;
- «»;
- «».
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish