

4. juli afholdte vi et stort . I dag offentliggør vi transskriptionen af Andréj Novikovs præsentation fra Qualys. Han vil fortælle om de skridt, der skal tages for at opbygge en funktionel arbejdsproces for håndtering af sårbarheder. Spoiler: vi når kun til midten af vejen, før vi kommer til scanning.
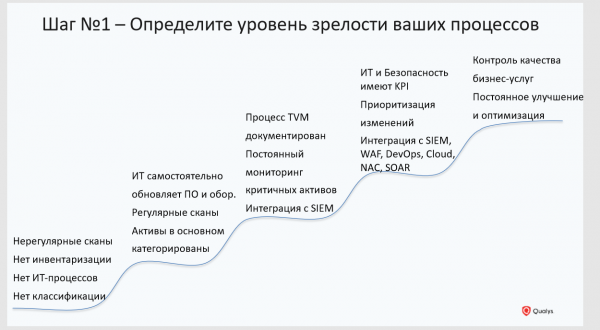
Trin nr. 1: Fastlæg modenhedsniveauet for håndteringen af sårbarheder
I starten er det nødvendigt at forstå, hvilket niveau din organisation befinder sig på med hensyn til modenhed i håndteringen af sårbarheder. Først derefter kan du forstå, hvilken retning du skal bevæge dig mod, og hvilke skridt der skal tages. Før du går i gang med scanninger og andre aktiviteter, skal organisationen udføre intern arbejde og forstå, hvordan dine nuværende processer fungerer set fra både IT- og informationssikkerhedssynspunkt.
Prøv at besvare de grundlæggende spørgsmål:
- har I processer til inventarisering og klassificering af aktiver;
- bliver IT-infrastrukturen scannet regelmæssigt, og dækker I hele infrastrukturen, ser I det fulde billede;
- overvåges jeres IT-ressourcer;
- er der implementeret nogen KPI'er i jeres processer, og hvordan ved I, at de bliver overholdt;
- er alle disse processer dokumenteret.
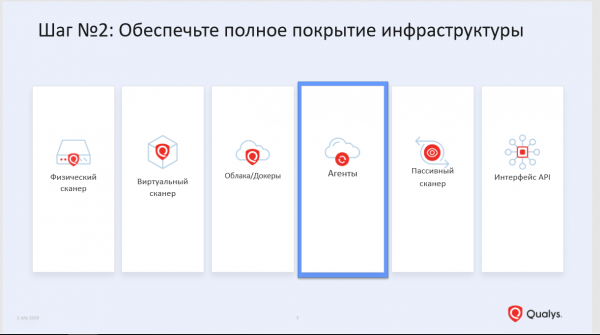
Trin nr. 2: Sikre fuld dækning af infrastrukturen
Du kan ikke beskytte det, du ikke kender. Hvis du ikke har et fuldstændigt overblik over, hvad din IT-infrastruktur består af, kan du ikke beskytte den. Moderne infrastruktur er kompleks og ændrer sig konstant både kvantitativt og kvalitativt.
Nu baseres IT-infrastrukturen ikke kun på et udvalg af klassiske teknologier (arbejdsstationer, servere, virtuelle maskiner), men også på relativt nye – containere, mikrotjenester. Informationssikkerhedstjenesten undgår i stigende grad de sidstnævnte, da det er meget vanskeligt for dem at arbejde med dem ved hjælp af eksisterende værktøjer, som hovedsageligt består af scannere. Problemet er, at enhver scanner ikke kan dække hele infrastrukturen. For at scanneren kan nå frem til enhver node i infrastrukturen, skal flere faktorer falde på plads samtidig. Aktivet skal være inden for organisationens perimeter på tidspunktet for scanning. Scanneren skal have netværksadgang til aktiverne, deres konti, for at indsamle fuld information.
Ifølge vores statistik, når det drejer sig om mellemstore eller store organisationer, bliver omtrent 15–20 % af infrastrukturen ikke opfanget af scanneren af forskellige årsager: aktivet har forladt perimetret eller vises slet ikke på kontoret. For eksempel en medarbejderlaptop, der arbejder hjemmefra, men samtidig har adgang til det interne netværk, eller et aktiv der befinder sig i eksterne cloud-tjenester som Amazon. Og scanneren vil sandsynligvis ikke vide noget om disse aktiver, da de er uden for dens synsfelt.
For at dække hele infrastrukturen skal der bruges ikke kun scannere, men en hel række sensorer, herunder teknologier til passiv trafikovervågning for at opdage nye enheder i din infrastruktur, og agentbaserede dataindsamlingsmetoder for at indsamle information, – gør det muligt at få data online, uden behov for scanning, uden at skulle give adgangsoplysninger.
Trin № 3: Udfør kategorisering af aktiver
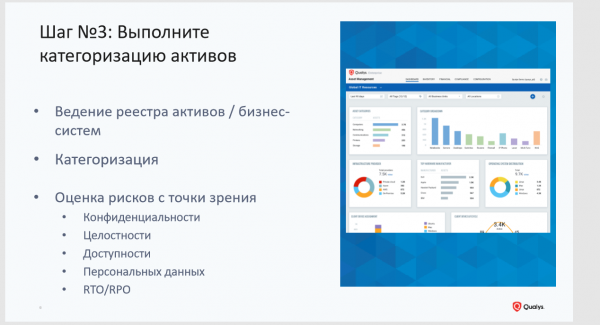
Ikke alle aktiver er lige værdifulde. At bestemme, hvilke aktiver der er vigtige, og hvilke der ikke er, er din opgave. Ingen værktøj, ikke engang scanneren, vil gøre det for dig. Ideelt set analyserer informationssikkerhed, IT og forretning i fællesskab infrastrukturen for at identificere forretningskritiske systemer. For dem definerer de acceptable metrikker for tilgængelighed, integritet, fortrolighed, RTO/RPO osv.
Dette vil hjælpe med at fastlægge prioriteter i sårbarhedshåndteringsprocessen. Når dine specialister indsamler data om sårbarheder, vil det ikke være et kædesystem med tusindvis af sårbarheder i hele infrastrukturen, men granular information med hensyntagen til systemets kritikalitet.
Trin № 4: Udfør en vurdering af infrastrukturen
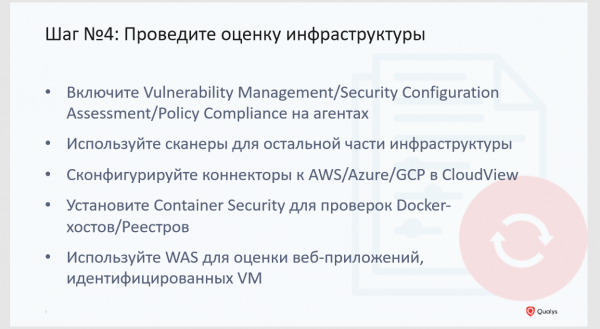
Og først på det fjerde trin når vi frem til at vurdere infrastrukturen i forhold til sårbarheder. Vi anbefaler, at du på dette stadium ikke kun fokuserer på sårbarheder i softwaren, men også på fejl i konfigurationerne, da de også kan være en sårbarhed. Her anbefaler vi en agentmetode til informationsindsamling. Scannere kan og bør bruges til at vurdere sikkerheden af perimetret. Hvis du bruger ressourcer fra cloud-udbydere, skal du også indsamle information om aktiver og konfigurationer derfra. Vær særligt opmærksom på at analysere sårbarheder i infrastruktur med brug af Docker-containere.
Trin nr. 5: Indstil rapporteringen
Dette er et af de vigtige elementer i processen for sårbarhedsstyring.
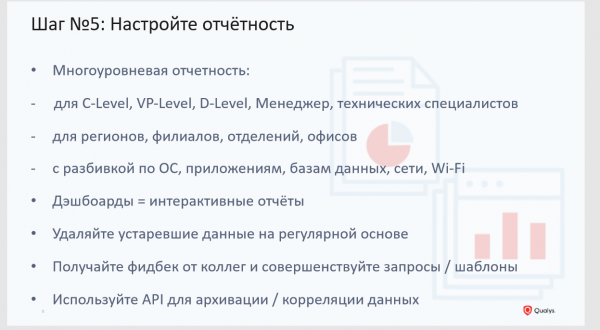
Det første punkt: Ingen vil arbejde med meget lange rapporter med en uoverskuelig liste af sårbarheder og beskrivelser af, hvordan de skal rettes. Det er først og fremmest vigtigt at kommunikere med kollegerne og finde ud af, hvad der skal være i rapporten, og hvordan de foretrækker at modtage data. For eksempel har en administrator ikke brug for en detaljeret beskrivelse af sårbarheden og behøver kun information om patchen og et link til den. En anden specialist er kun interesseret i de sårbarheder, der blev fundet i netværksinfrastrukturen.
Det andet punkt: med rapportering forstår jeg ikke kun papirrapporter. Det er et forældet format til at modtage information og en statisk historie. En person får rapporten og har ikke mulighed for at påvirke, hvordan dataene præsenteres i rapporten. For at få rapporten i den ønskede form skal IT-specialisten kontakte sikkerhedsspecialisten og bede dem om at omstrukturere rapporten. Tiden går, nye sårbarheder opstår. I stedet for at sende rapporter frem og tilbage mellem afdelingerne bør specialisterne inden for begge områder have mulighed for at overvåge dataene online og se det samme billede. Derfor bruger vi dynamiske rapporter i vores platform i form af tilpassede dashboards.
Trin nr. 6: Prioriter
Her kan du gøre følgende:
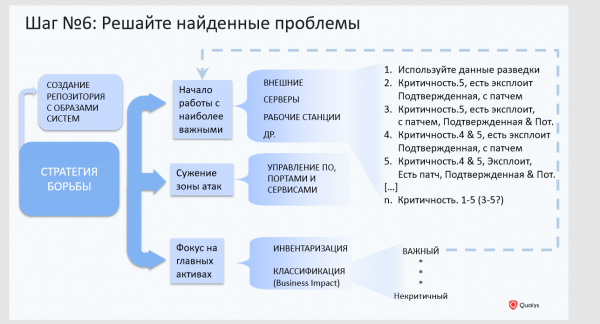
1. Oprettelse af et repository med gyldne systembilleder. Arbejd med gyldne billeder, kontroller dem for sårbarheder og korrekthed i konfigurationen løbende. Dette kan gøres ved hjælp af agenter, der automatisk vil informere om nye aktiver og give information om deres sårbarheder.
2. Fokuser på de aktiver, der er kritiske for virksomheden. Der er ikke én organisation i verden, der kan eliminere sårbarheder i ét hug. Processen med at udrydde sårbarheder er lang og kan endda være besværlig.
3. Indskrænk angrebsoverfladen. Rens din infrastruktur for unødvendig software, tjenester og luk unødvendige porte. For nylig havde vi en sag med et firma, der fandt omkring 100.000 sårbarheder relateret til en gammel version af Mozilla-browseren på 40.000 enheder. Det viste sig senere, at Mozilla blev implementeret i guldbilledet for mange år siden, ingen bruger den, men den er en kilde til mange sårbarheder. Da browseren blev fjernet fra computere (den var endda installeret på nogle servere), forsvandt disse titusinder af sårbarheder.
4. Rangér sårbarheder baseret på trusseloplysninger (threat intelligence). Overvej ikke kun sårbarhedens alvor, men også tilstedeværelsen af offentlig udnyttelse, malware, patch og ekstern adgang til systemet med sårbarheden. Vurder indflydelsen af denne sårbarhed på kritiske forretningstjenester: kan den føre til datatab, driftsstop mv.
Trin nr. 7: Aftal KPI'er
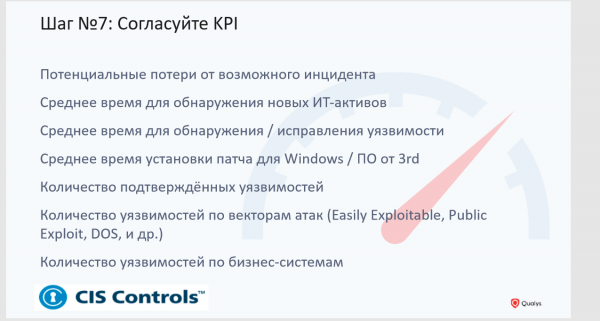
Scan ikke bare for at scanne. Hvis der ikke gøres noget ved de opdagede sårbarheder, så bliver scanningen en nytteløs operation. For at arbejdet med sårbarheder ikke skal blive en formalitet, skal du overveje, hvordan du vil vurdere resultaterne. IS og IT skal blive enige om, hvordan arbejdet med at udrydde sårbarheder skal struktureres, hvor ofte scanninger skal udføres, patcher skal installeres osv.
På diaset ser du eksempler på mulige KPI'er. Der er også en udvidet liste, som vi anbefaler vores kunder. Hvis du er interesseret, er du velkommen til at kontakte mig, så deler jeg denne information med dig.
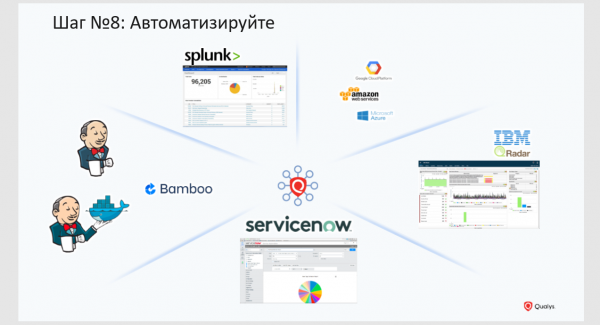
Trin nr. 8: Automatiser
Jeg vender tilbage til scanning. Vi i Qualys mener, at scanning er det mindst vigtige i processen med at håndtere sårbarheder, og at det først og fremmest skal automatiseres så meget som muligt, så det udføres uden involvering af en sikkerhedsspecialist. I dag findes der mange værktøjer, der gør det muligt. Det er tilstrækkeligt, at de har en åben API og det nødvendige antal tilslutninger.
Et eksempel, jeg ofte giver, er DevOps. Hvis du implementerer en sårbarhedsscanner, kan du simpelthen glemme DevOps. Med gamle teknologier, såsom klassiske scannere, vil du ikke blive indladt i disse processer. Udviklerne vil ikke vente på, at du scanner og sender dem en lang, uhandy rapport. Udviklerne forventer, at information om sårbarheder kommer som bug-information ind i deres kodebuild-systemer. Sikkerhed skal være sømløst integreret i disse processer, og det skal blot være en funktion, der automatisk kaldes af det system, dine udviklere bruger.
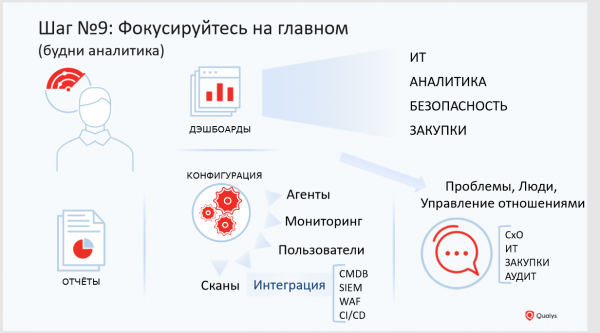
Trin nr. 9: Fokuser på det væsentlige
Fokuser på det, der giver reel værdi for din virksomhed. Scanninger kan være automatiske, rapporter kan også sendes automatisk.
Fokuser på at forbedre processerne, så de bliver mere fleksible og brugervenlige for alle involverede. Fokuser på, at sikkerhed er indført i alle kontrakter med dine samarbejdspartnere, som f.eks. udvikler webapplikationer for dig.
Hvis du har brug for mere information om, hvordan man etablerer en sårbarhedshåndteringsproces i virksomheden, så tag fat i mig og mine kolleger. Jeg vil være glad for at hjælpe.
Kilde: habr.com
